
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 pypa/advisory-database
قاعدة بيانات مملوكة للمجتمع للتنبيهات الأمنية لحزم Python على PyPI، توفر بيانات ثغرات منظمة بتنسيق OSV للتكامل مع أدوات مثل pip-audit وOSV.
 blackarrowsec/redteam-research
مجموعة من PoC والتقنيات الهجومية التي يستخدمها فريق BlackArrow Red Team
 hahwul/jwt-hack
JSON Web Token Hack Toolkit
 tencent/codeanalysis
منصة تحليل كود ثابتة من فئة المؤسسات مع دعم متعدد اللغات، كشف الثغرات الأمنية، مقاييس جودة الكود، وتكامل ديف أوبس للمراقبة المستمرة.
 horizon3ai/vcenter_saml_login
أداة لاستخراج شهادة IdP من النسخ الاحتياطية لـ vCenter وتسجيل الدخول كمسؤول.
 ullaakut/nmap
مكتبة Go اصطلاحية لاستدعاء البرنامج الثنائي لماسح الشبكة، تتيح اكتشاف المضيفين، وفحص المنافذ، وكشف الخدمات/نظام التشغيل، وتنفيذ فحوصات الثغرات…
 wh1te4ever/super-tart-vphone-writeup
دليل لبناء آيفون افتراضي باستخدام مكونات VPHONE600AP من برنامج PCC الخاص بشركة أبل، مع تصحيح البرامج الثابتة (firmware)، وتعديل سلسلة الإقلاع…
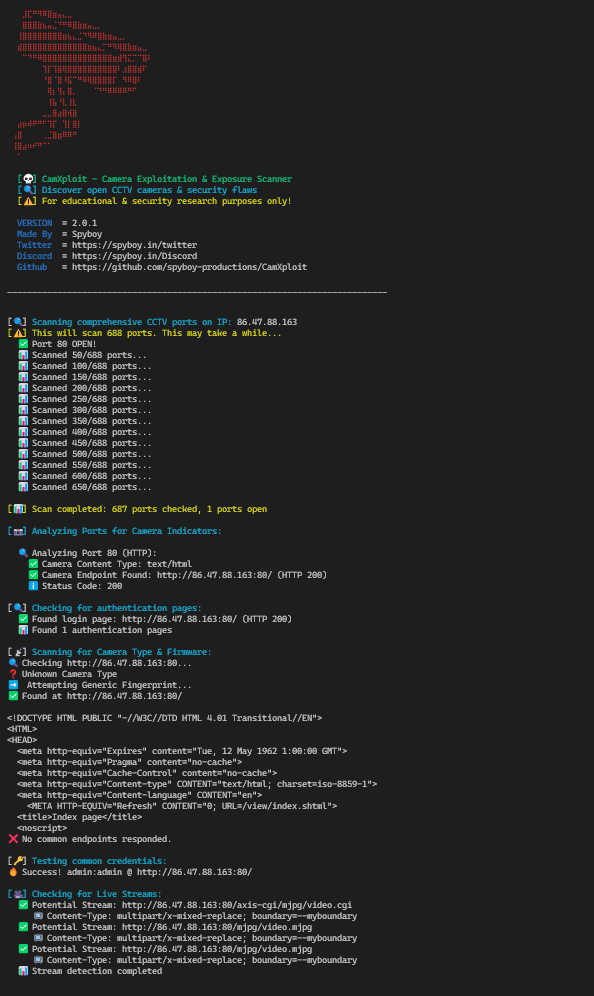 spyboy-productions/camxploit
أداة استطلاع وتقييم أمني لتحديد كاميرات IP المعرضة للخطر من خلال تحليل المنافذ المفتوحة، وتكوينات الخدمة، والأخطاء الشائعة في التهيئة.
 pentoo/pentoo-overlay
Gentoo overlay لأدوات الأمن بالإضافة إلى قلب Pentoo Livecd
 netlas-io/netlas-cookbook
هدف هذا الدليل بسيط جدًا - تعليم أي شخص مهتم بالأمن السيبراني، بغض النظر عن مستوى معرفته، كيفية الاستفادة القصوى من Netlas.io.
 andresriancho/enumerate-iam
عدّ الأذونات المرتبطة بمجموعة بيانات اعتماد AWS
 dere-ad2001/frida-labs
يحتوي المستودع على سلسلة من التحديات لتعلّم Frida لاستغلال أندرويد.
 j3ssie/metabigor
أداة استطلاع OSINT لاكتشاف الشبكات، وتعداد النطاقات الفرعية، وإثراء عناوين IP، وكشف الأسرار عبر سجلات الشهادات، وShodan، والبحث في أكواد GitHub—كل…
 fsociety-team/fsociety
إطار اختبار اختراق معياري
 blasty/cve-2021-3156
استغلال لـ CVE-2021-3156 (Baron Samedit)، تجاوز سعة المخزن المؤقت المستند إلى الكومة في sudo، يتيح تصعيد الامتيازات المحلية. يتضمن قائمة الأهداف ووضع…
 arinerron/cve-2022-0847-dirtypipe-exploit
استغلال صلاحيات الجذر لـ CVE-2022-0847 (Dirty Pipe)
 jvoisin/snuffleupagus
وحدة أمان لـ php7 و php8 - القضاء على أصناف الثغرات وتصحيح افتراضي للباقي!
 controlplaneio/kubesec
تحليل المخاطر الأمنية لموارد Kubernetes








