
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/1n3/blackwidow
الاستخبارات مفتوحة المصدر (OSINT)ماسحات الثغرات الأمنية للويبتحليل الثغرات الأمنيةجمع المعلوماتأمن الويبالاختبار العشوائي
GitHub1n3/blackwidow

BlackWidow

ماسح تطبيقات ويب مبني على Python لجمع معلومات OSINT وإجراء اختبارات التلغيم (fuzz) للثغرات الأمنية OWASP على موقع مستهدف.

عرض المستودع
1.8k39062منذ 7 أشهرتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

alt tag

حول:

BlackWidow هي أداة زحف ويب مبنية بلغة بايثون لجمع النطاقات الفرعية وعناوين URL والمعاملات الديناميكية وعناوين البريد الإلكتروني وأرقام الهواتف من موقع مستهدف. يتضمن هذا المشروع أيضًا أداة الفحص Inject-X لفحص عناوين URL الديناميكية بحثًا عن ثغرات OWASP الشائعة.

فيديو توضيحي:

عرض BlackWidow

الميزات:

  • جمع جميع عناوين URL تلقائيًا من موقع مستهدف
  • جمع جميع عناوين URL الديناميكية والمعاملات تلقائيًا من موقع مستهدف
  • جمع جميع النطاقات الفرعية تلقائيًا من موقع مستهدف
  • جمع جميع أرقام الهواتف تلقائيًا من موقع مستهدف
  • جمع جميع عناوين البريد الإلكتروني تلقائيًا من موقع مستهدف
  • جمع جميع عناوين URL للنماذج تلقائيًا من موقع مستهدف
  • فحص/اختبار تلقائي لأهم ثغرات OWASP
  • حفظ جميع البيانات تلقائيًا في ملفات نصية مرتبة

تثبيت على لينكس:

sudo bash install.sh

الاستخدام:

blackwidow -u https://target.com -  الزحف إلى target.com بعمق 3 مستويات.
blackwidow -d target.com -l 5 -v y -  الزحف إلى النطاق target.com بعمق 5 مستويات مع تفعيل التسجيل التفصيلي.
blackwidow -d target.com -l 5 -c 'test=test' -  الزحف إلى النطاق target.com بعمق 5 مستويات باستخدام الكوكي 'test=test'
blackwidow -d target.com -l 5 -s y -v y -  الزحف إلى النطاق target.com بعمق 5 مستويات وفحص جميع المعاملات الفريدة بحثًا عن ثغرات OWASP مع تفعيل التسجيل التفصيلي.
injectx.py -u https://test.com/uers.php?user=1&admin=true -v y - فحص جميع معاملات GET بحثًا عن ثغرات OWASP الشائعة مع تفعيل التسجيل التفصيلي.

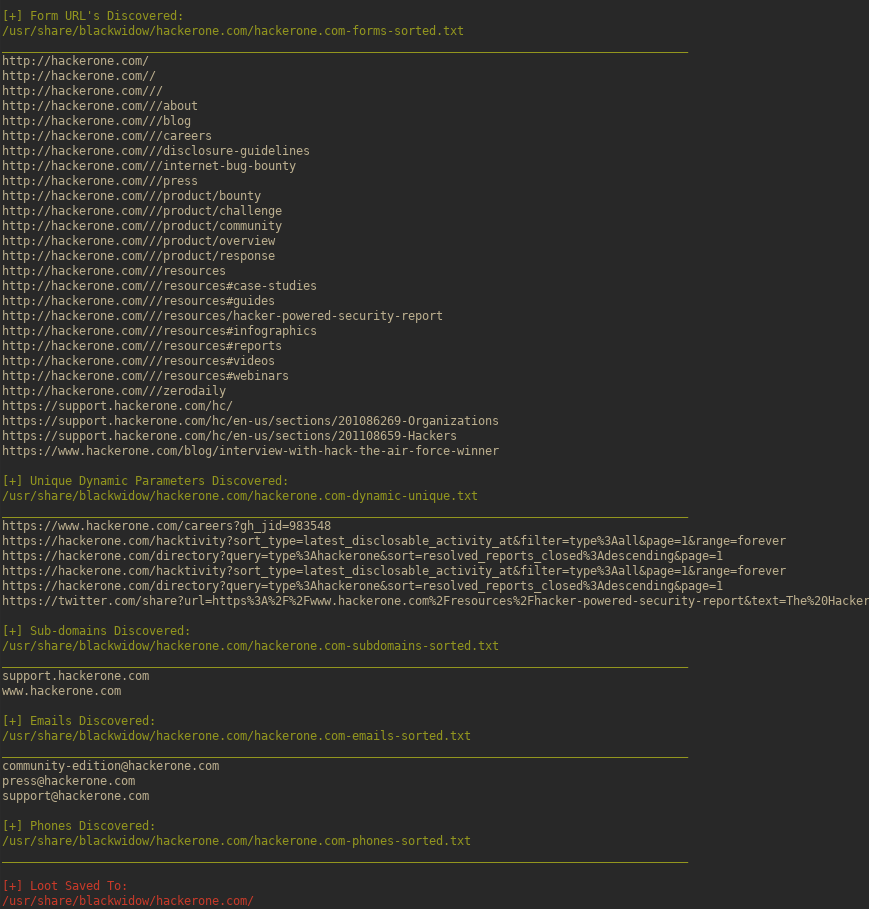
نموذج تقرير:

alt tag

دوكر:

git clone https://github.com/1N3/BlackWidow.git
cd BlackWidow
docker build -t blackwidow .
docker run -it blackwidow # الإعدادات الافتراضية تعرض --help

الرخصة:

يمكنك تعديل وإعادة توزيع هذا البرنامج طالما أن اسم المشروع "BlackWidow" ونسبة الفضل للمؤلف "xer0dayz" وعنوان URL للموقع "https://sn1persecurity.com" لم يتم تعديلها. القيام بذلك يخالف اتفاقية الترخيص وسيتم إصدار إشعار إزالة.

إخلاء المسؤولية:

يستخدم هذا البرنامج للأغراض التعليمية والأخلاقية فقط. لا أتحمل أي مسؤولية عن أي أضرار ناتجة عن استخدام هذا البرنامج. بتنزيل هذا البرنامج واستخدامه، فإنك توافق على أنك تتحمل المسؤولية الكاملة عن أي أضرار أو التزامات.


روابط:

  • تويتر
  • تويتر
  • الموقع
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




