
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 13o-bbr-bbq/machine_learning_security
كود مصدر حول التعلم الآلي والأمن.
 ghosttroops/scan4all
المستودع الرسمي vuls مسح: أكثر من 15000 من PoCs؛ 23 نوعًا من اختراق كلمات مرور التطبيقات؛ أكثر من 7000 بصمة ويب؛ 146 بروتوكولًا وأكثر من 90000 قاعدة…
 huhusmang/awesome-llms-for-vulnerability-detection
الفهرس الأكثر شمولاً وتحديثاً باستمرار في المجتمع للأبحاث حول نماذج اللغة الكبيرة لاكتشاف الثغرات البرمجية — أوراق بحثية عبر اكتشاف على مستوى الدوال،…
 techgaun/github-dorks
ابحث عن الأسرار المسربة عبر البحث في GitHub
 ghostpack/rubeus
محاولة ترويض الكلب ذو الرؤوس الثلاثة.
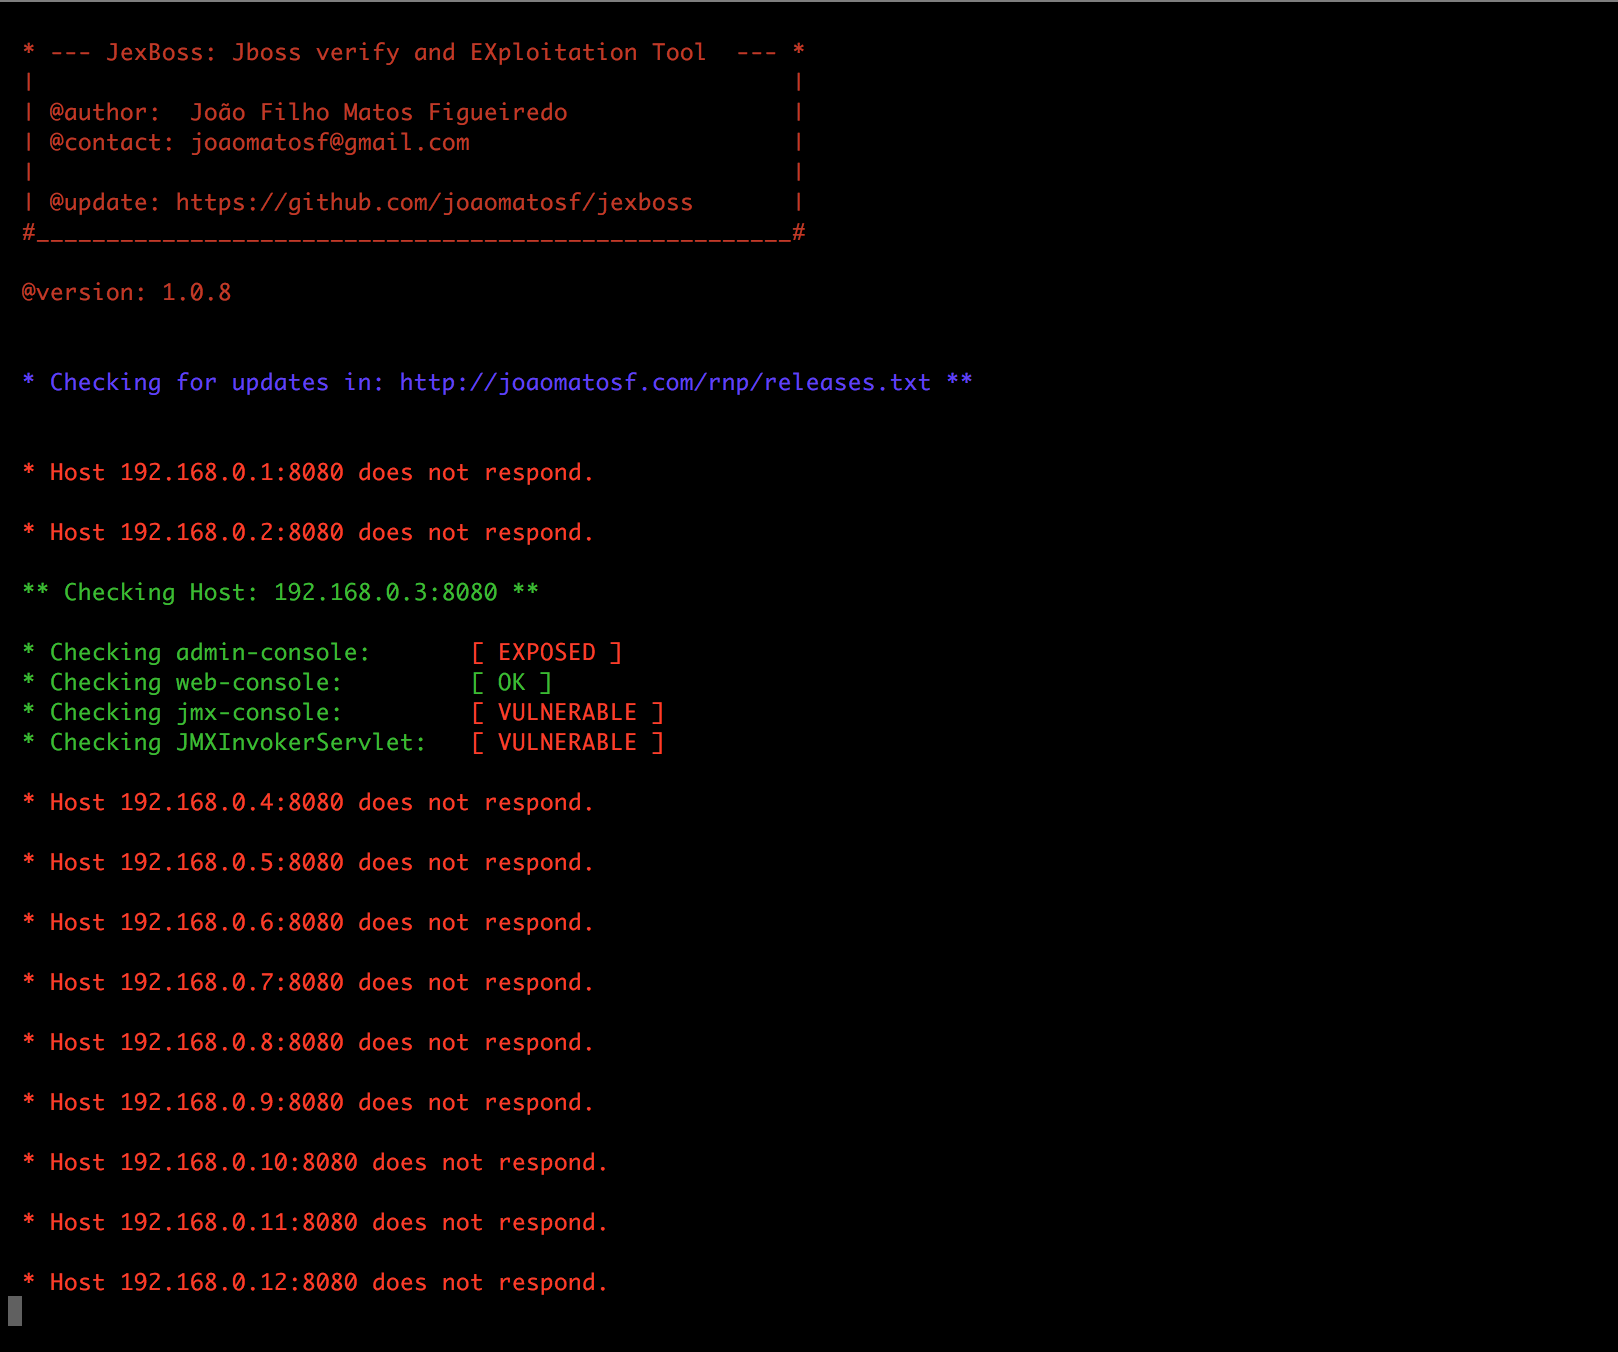 joaomatosf/jexboss
JexBoss: أداة التحقق من واستغلال Jboss (وثغرات إلغاء التسلسل في Java)

 elastic/protections-artifacts
محتوى كشف الأمان من Elastic Security لنقطة النهاية
 mgeeky/penetration-testing-tools
مجموعة تضم أكثر من 170+ أداة وسكربت وأوراق غش (cheatsheets) وغنائم أخرى قمت بتطويرها على مر السنين لأغراض اختبار الاختراق (Pentesting) وعمليات الفريق…
 owasp/devsecopsguideline
يمكن أن يساعدنا دليل OWASP DevSecOps في دمج الأمان كجزء من مسار التطوير.
 reverseclabs/drozer
إطار تقييم الأمان الرائد لأندرويد.
 betterleaks/betterleaks
Fast, configurable secrets scanner for filesystems, git history, containers, and cloud sources, with Expr-based filtering, credential validation, and…
 netspi/microburst
مجموعة من السكربتات لتقييم أمن Microsoft Azure
 apurvsinghgautam/dark-web-osint-tools
أدوات الاستخبارات مفتوحة المصدر للويب المظلم
 goodwithtech/dockle
مدقق صور الحاويات للأمان، يساعد في بناء صورة Docker وفق أفضل الممارسات، سهل البدء
 netspi/powerupsql
PowerUpSQL: مجموعة أدوات PowerShell لاختراق SQL Server
 charles2gan/gda-android-reversing-tool
أسرع وأقوى مفكك شفرة لأندرويد (أداة أصلية تعمل دون الحاجة إلى Java VM) لملفات APK وDEX وODEX وOAT وJAR وAAR وCLASS. يدعم كشف السلوكيات الخبيثة، كشف…
 cisco-ai-defense/skill-scanner
ماسح أمني لمهارات الوكيل








