
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 erocarrera/pefile
pefile هي وحدة Python لقراءة ملفات PE (القابلة للتنفيذ المحمولة) والعمل معها.
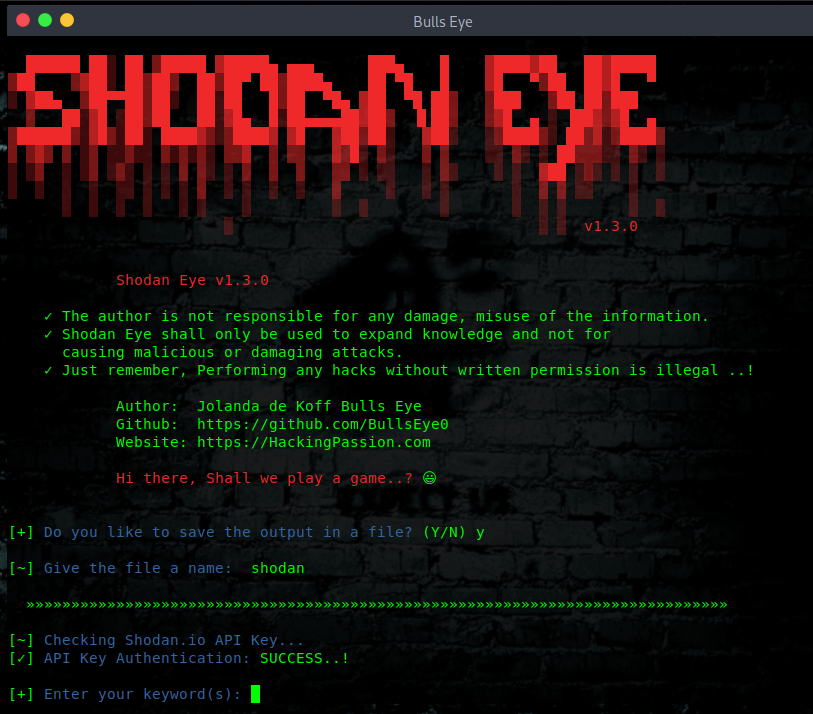 bullseye0/shodan-eye
Shodan Eye تقوم هذه الأداة بجمع جميع المعلومات حول جميع الأجهزة المتصلة مباشرة بالإنترنت باستخدام الكلمات المفتاحية المحددة التي تدخلها. المؤلف:…
 usmannasir/cyberpanel
Cyber Panel - لوحة تحكم الاستضافة لـ OpenLiteSpeed
 pizlonator/fil-c
Fil-C: completely compatible memory safety for C and C++
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 k8gege/ladon
Ladon ماسح اختراق ضخم للشبكات الداخلية، مع إضافات لـ PowerShell وCobalt Strike، وتحميل في الذاكرة، وفحص بدون ملفات. يتضمن فحص المنافذ، والتعرف على…
 aquasecurity/tfsec
Tfsec أصبح الآن جزءًا من Trivy
 elastic/protections-artifacts
محتوى كشف الأمان من Elastic Security لنقطة النهاية
 kleiton0x00/advanced-sql-injection-cheatsheet
ورقة غش تحتوي على استعلامات متقدمة لجميع أنواع حقن SQL.
 ghosttroops/scan4all
المستودع الرسمي vuls مسح: أكثر من 15000 من PoCs؛ 23 نوعًا من اختراق كلمات مرور التطبيقات؛ أكثر من 7000 بصمة ويب؛ 146 بروتوكولًا وأكثر من 90000 قاعدة…
 techgaun/github-dorks
ابحث عن الأسرار المسربة عبر البحث في GitHub
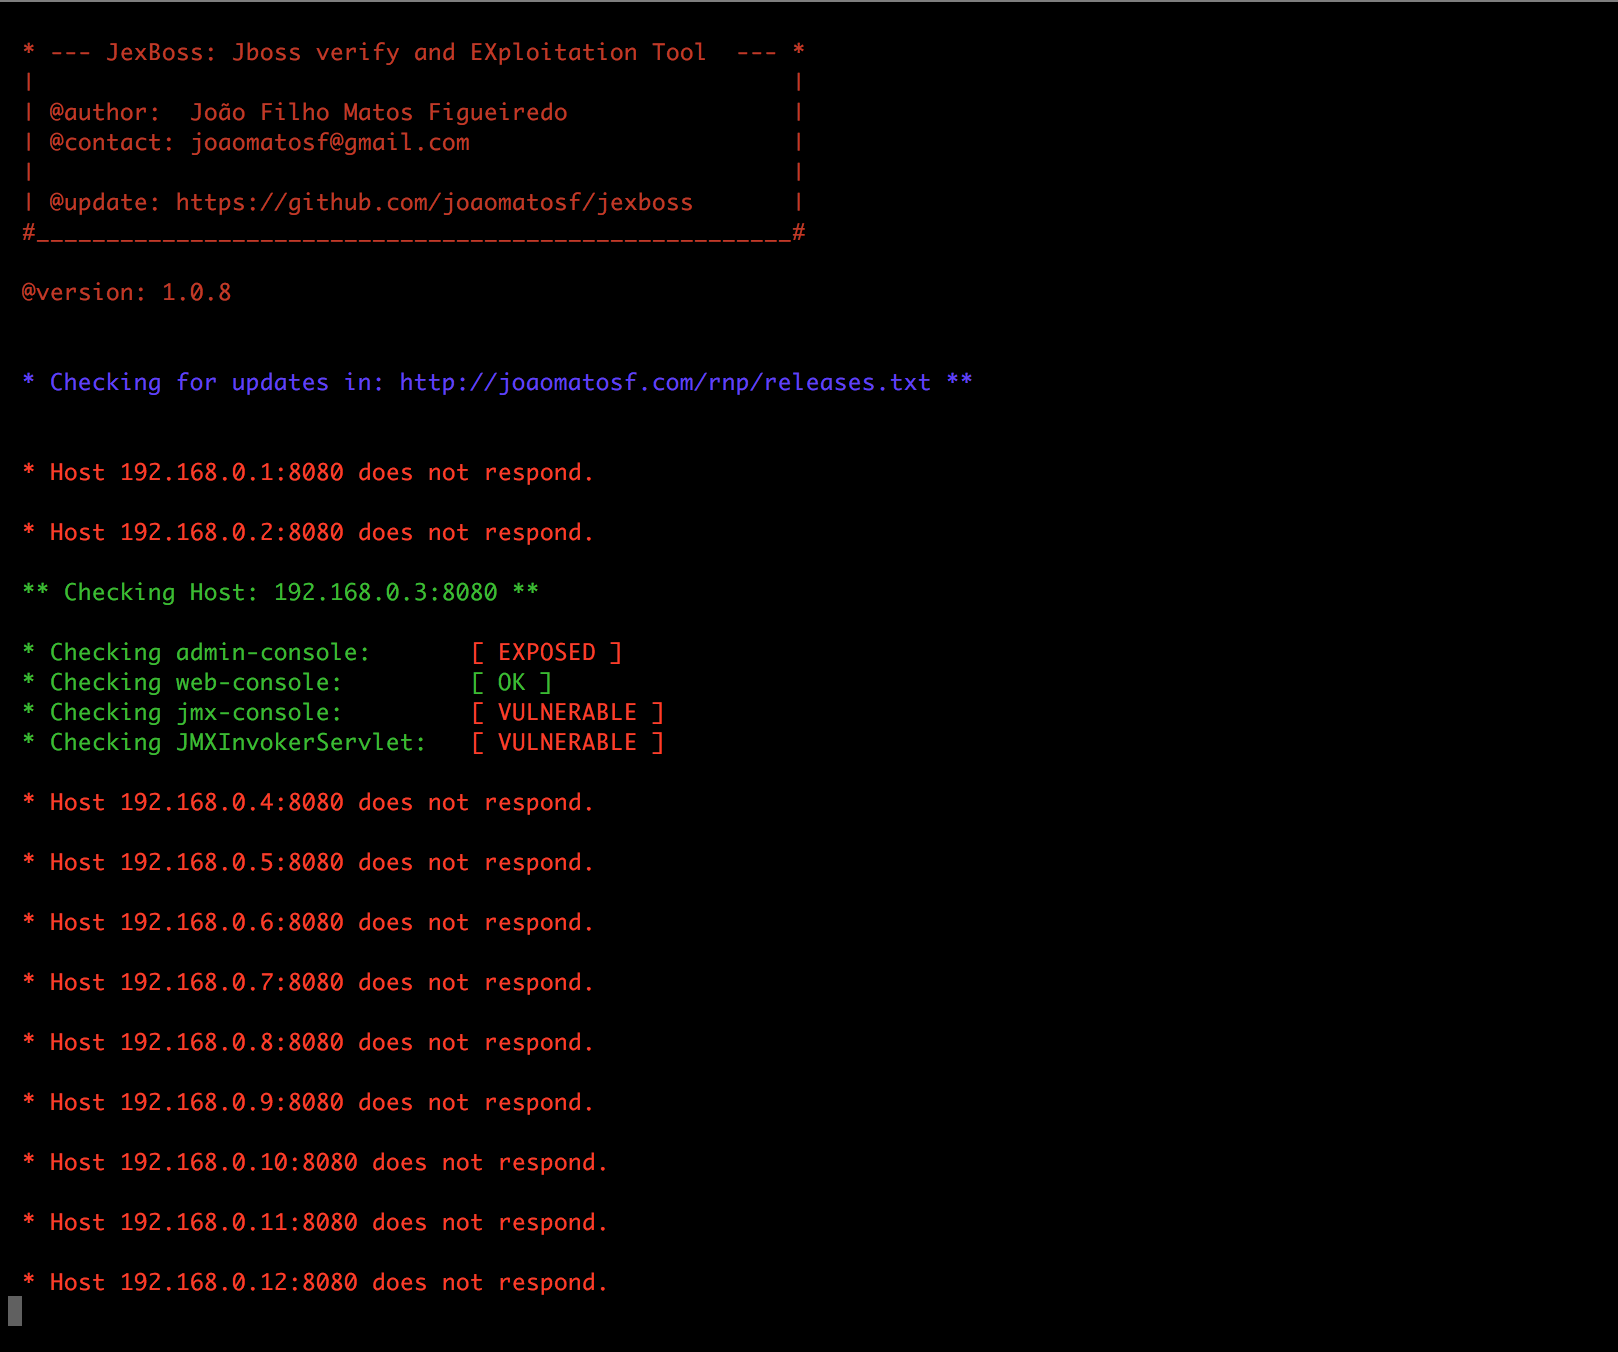 joaomatosf/jexboss
JexBoss: أداة التحقق من واستغلال Jboss (وثغرات إلغاء التسلسل في Java)
 mgeeky/penetration-testing-tools
مجموعة تضم أكثر من 170+ أداة وسكربت وأوراق غش (cheatsheets) وغنائم أخرى قمت بتطويرها على مر السنين لأغراض اختبار الاختراق (Pentesting) وعمليات الفريق…
 reverseclabs/drozer
إطار تقييم الأمان الرائد لأندرويد.
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 netspi/microburst
مجموعة من السكربتات لتقييم أمن Microsoft Azure








