
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 corazawaf/coraza
مكتبة جدار حماية تطبيقات الويب مبنية على Go ومتوافقة مع قواعد ModSecurity SecLang وOWASP Core Rule Set v4، توفر فحصًا فوريًا لحركة مرور HTTP وحجب…
 sooryathejas/metatron
مساعد اختبار الاختراق مدعوم بالذكاء الاصطناعي باستخدام LLM محلي على لينكس (Parrot OS)
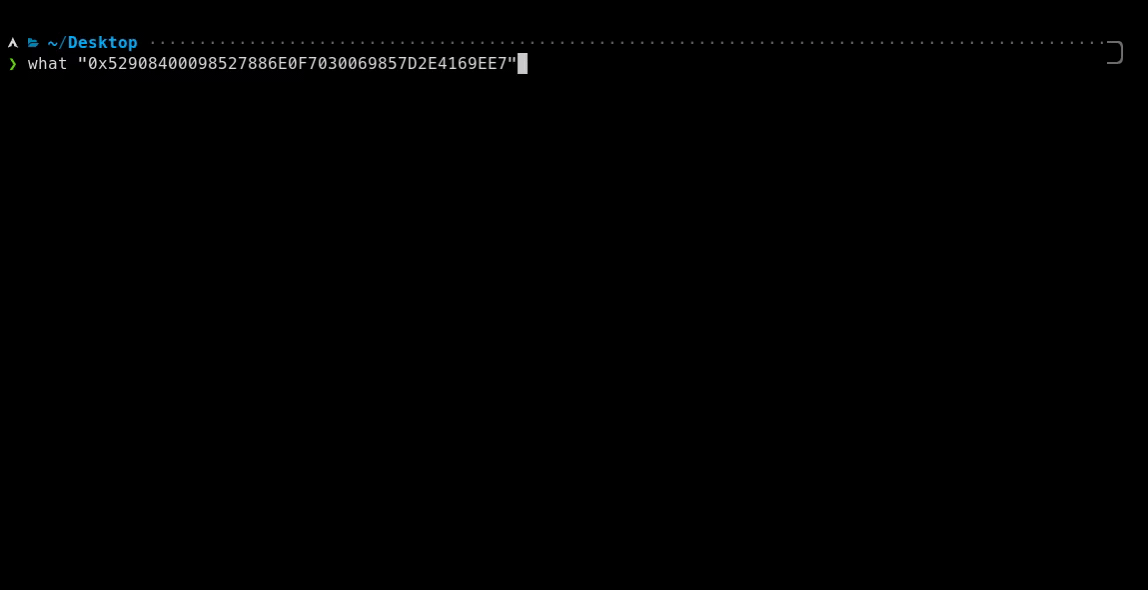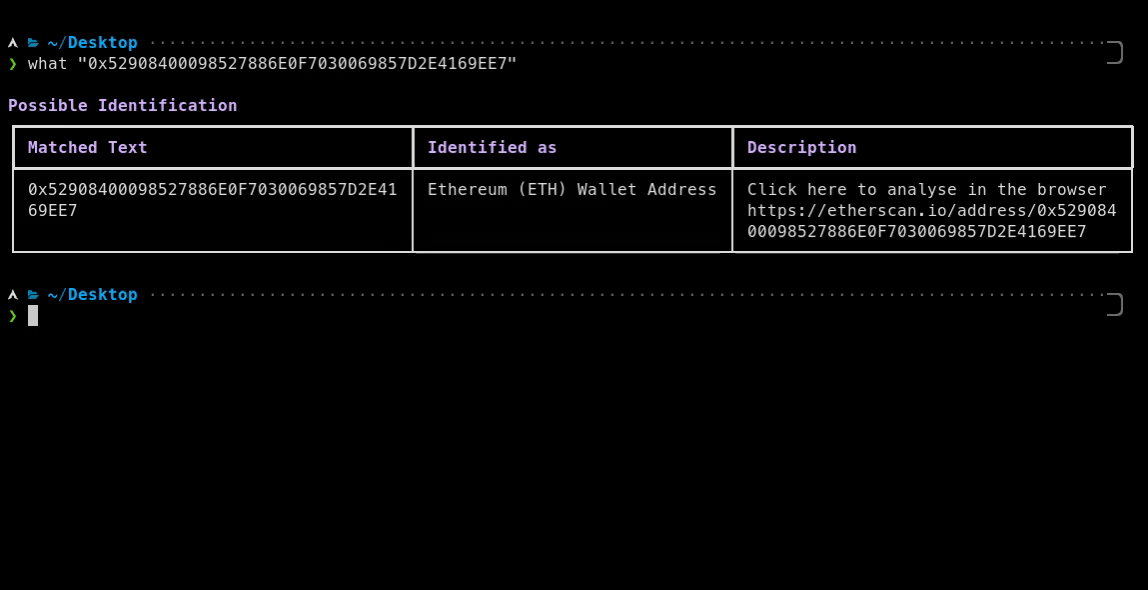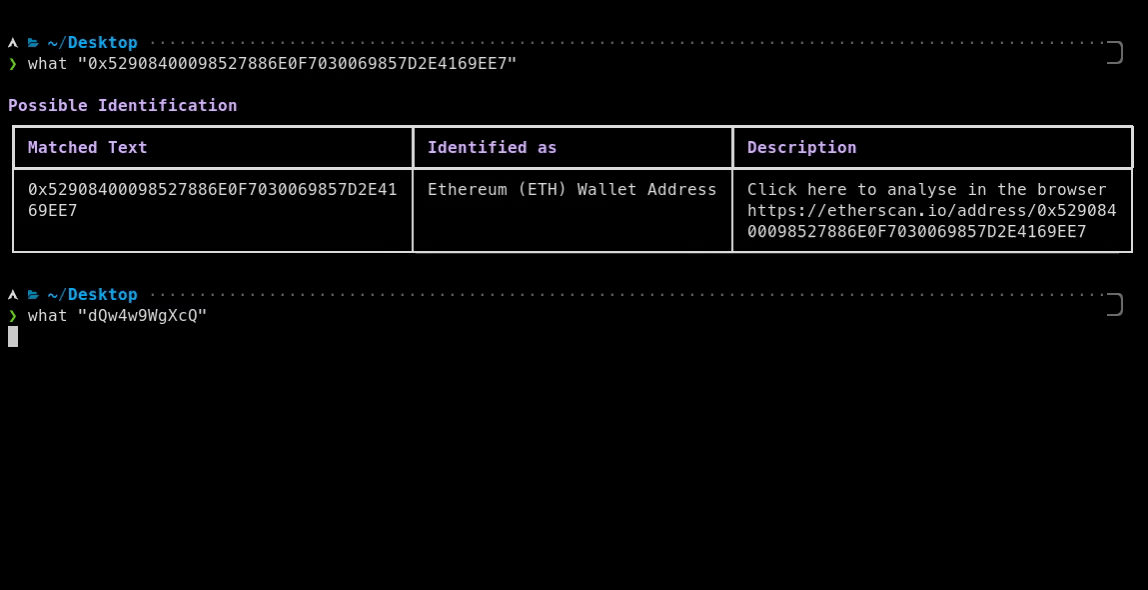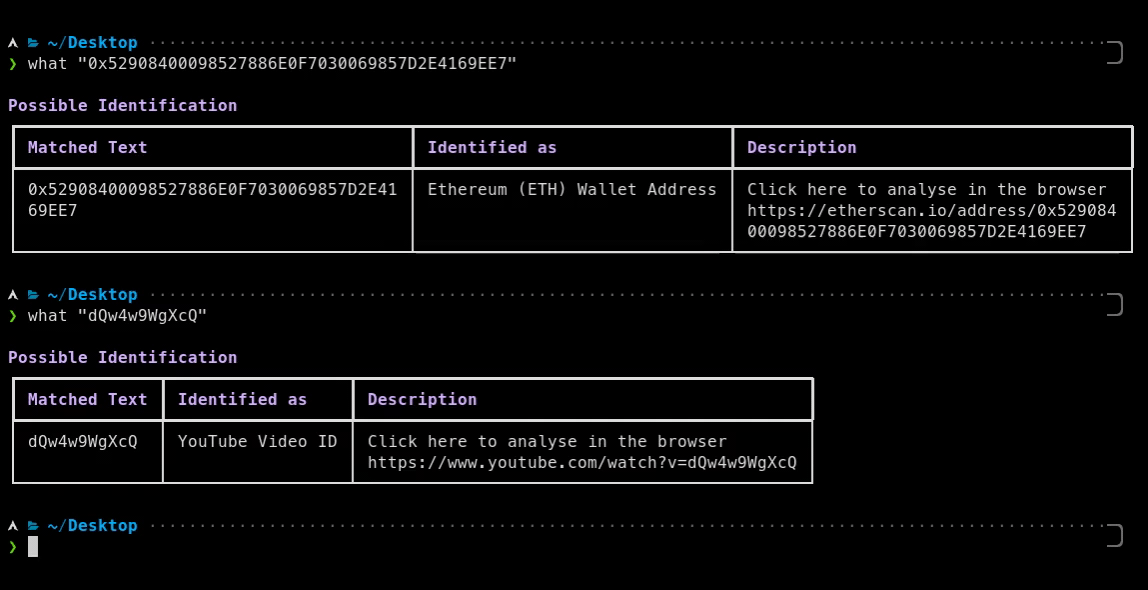 bee-san/pywhat
🐸 تعرف على أي شيء. يتيح لك pyWhat بسهولة التعرف على عناوين البريد الإلكتروني وعناوين IP والمزيد. قم بتغذيته بملف .pcap أو بعض النصوص وسيخبرك ما…
 retirejs/retire.js
ماسح ضوئي يكتشف استخدام مكتبات جافا سكريبت ذات ثغرات أمنية معروفة. يمكنه أيضًا إنشاء قائمة مكونات برمجية (SBOM) للمكتبات التي يعثر عليها.
 hamed233/cybersecurity-mastery-roadmap
دليل شامل خطوة بخطوة لإتقان الأمن السيبراني من مستوى المبتدئ إلى مستوى الخبير، مع موارد وأدوات منتقاة وإرشادات مهنية.
 coreruleset/coreruleset
مجموعة قواعد كشف الهجوم العامة لجدران الحماية لتطبيقات الويب، للحماية ضد OWASP العشرة الأوائل والثغرات الشائعة مع الحد الأدنى من الإيجابيات الكاذبة.
 gwen001/pentest-tools
مجموعة من أدوات الأمن المخصصة للاحتياجات السريعة.
 guardicore/monkey
Infection Monkey - منصة محاكاة خصم مفتوحة المصدر
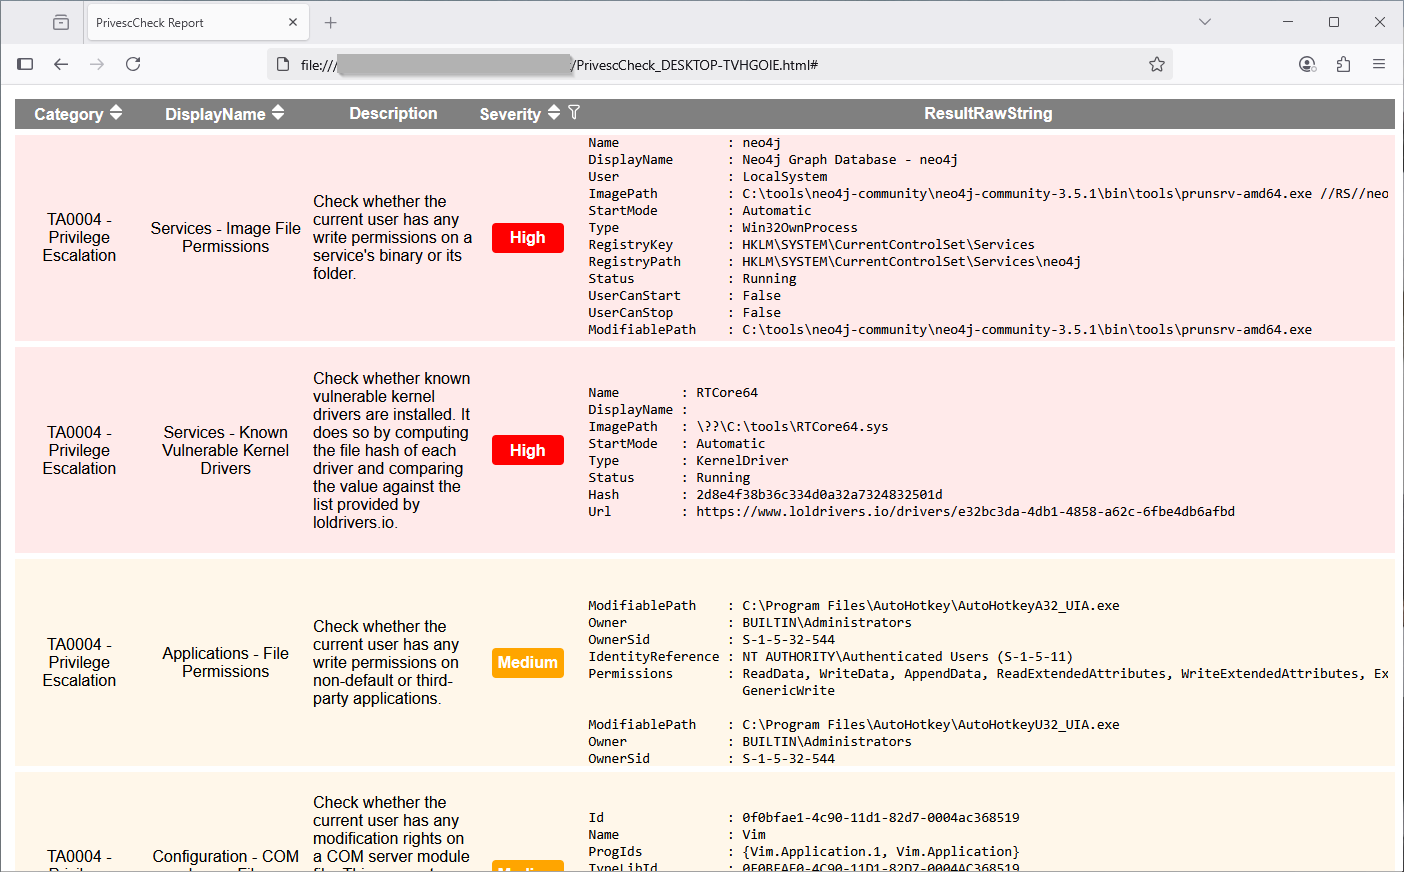 itm4n/privesccheck
نص برمجي لتصعيد الامتيازات واستكشاف النظام لنظام ويندوز
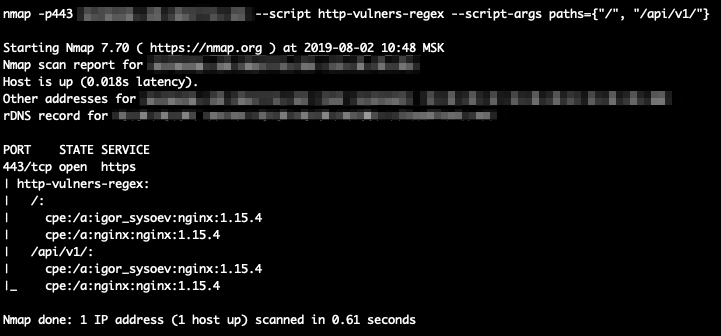 vulnerscom/nmap-vulners
نصوص Nmap NSE التي تستعلم عن واجهة برمجة تطبيقات Vulners لتحديد الثغرات الأمنية المعروفة (CVEs) للخدمات الشبكية المكتشفة، مما يعزز مسح المنافذ…
 lefayjey/linwinpwn
سكربت Bash يلف أدوات Active Directory للعد التلقائي، فحص الثغرات، الاستغلال، وتفريغ كلمات المرور عبر LDAP و RPC و Kerberos و SMB.
 semgrep/semgrep-rules
حزمة قواعد تحليل ثابت لكشف الثغرات الأمنية وأنماط الكود الخطيرة ومشكلات التكوين عبر العديد من لغات البرمجة؛ تتكامل مع سير عمل الفحص في CI/CD.
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 ivre/ivre
إطار عمل لاستطلاع الشبكات. قم ببناء بدائلك الخاصة، المستضافة ذاتيًا والمسيطر عليها بالكامل لـ Shodan / ZoomEye / Censys و GreyNoise، وقم بتشغيل خدمة…
 cmu-sei/pharos
أدوات تحليل ثابتة آلية للبرامج الثنائية








