
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 cyberstrikeus/cyberstrike
عامل فريق أحمر ذكي مستقل لاختبار الاختراق مع 13+ وكيلًا متخصصًا، وأكثر من 120 حالة اختبار من OWASP، وتكامل مع MITRE ATT&CK. يدعم أكثر من 15 موفرًا…
 jtesta/ssh-audit
تدقيق أمان خادم SSH والعميل (البانر، تبادل المفاتيح، التشفير، MAC، الضغط، التوافق، الأمان، إلخ)
 cmu-sei/pharos
أدوات تحليل ثابتة آلية للبرامج الثنائية
 cleverhans-lab/cleverhans
مكتبة أمثلة خصومية لبناء الهجمات، وبناء الدفاعات، وتقييم أداء كليهما.
 e-m-b-a/emba
EMBA - محلل أمان البرامج الثابتة
 swisskyrepo/ssrfmap
أداة آليّة لاختبار واستغلال SSRF
 gtworek/psbits
أشياء بسيطة (نسبيًا) تسمح لك بالتعمق أكثر من المعتاد.
 andresriancho/w3af
ماسح أمان لتطبيقات الويب مفتوح المصدر يكتشف ويستغل أكثر من 200 ثغرة أمنية، بما في ذلك XSS وحقن SQL وتنفيذ أوامر نظام التشغيل. صُمم لمختبري الاختراق…
 9bie/php2shell-bypass-aslr-exp
استغلال عبر HTTP خالص يحقق تنفيذ التعليمات عن بُعد (RCE) على PHP 8.4.26 + Apache mod_php عبر تسريب كومة الذاكرة (heap leak) في session…
 bo0om/fuzz.txt
ملفات يحتمل أن تكون خطيرة
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 قائمة رائعة حول جميع أنواع الموارد لتعلم القرصنة الأخلاقية واختبار الاختراق.
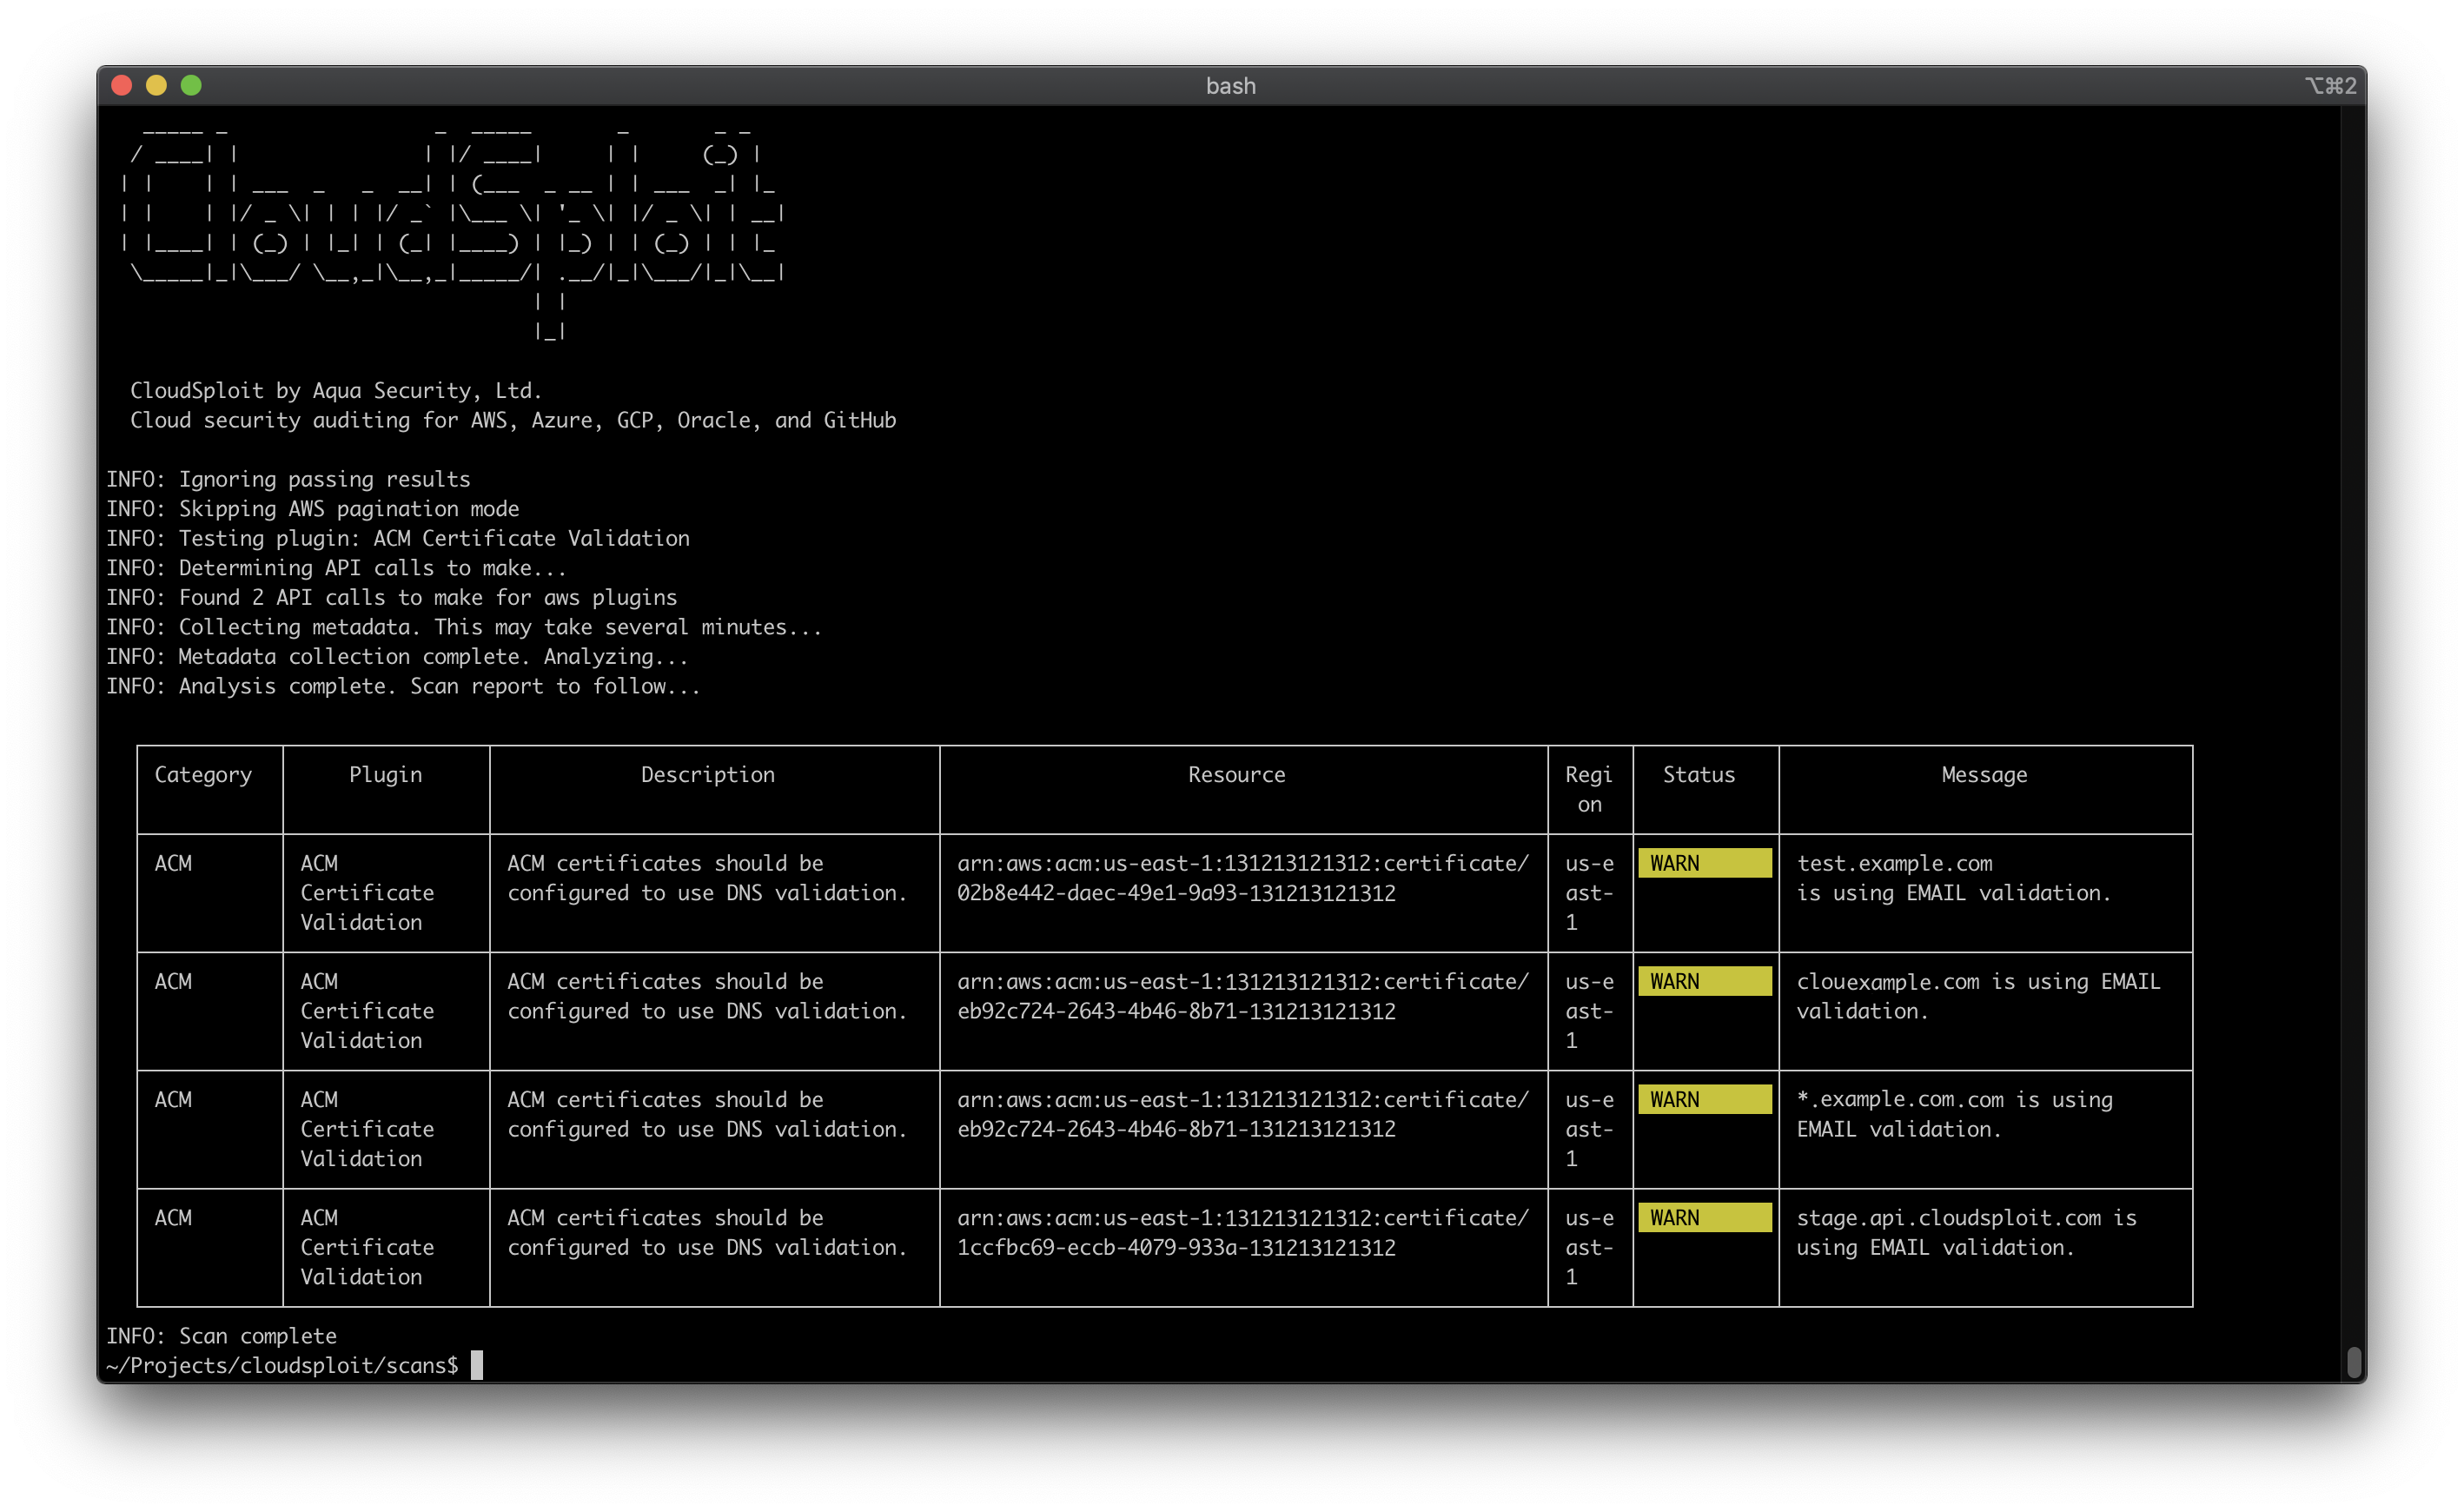 aquasecurity/cloudsploit
أداة مسح أمني متعددة السحابات تقوم بتدقيق AWS و Azure و GCP و OCI لاكتشاف التكوينات الخاطئة وانتهاكات الامتثال (HIPAA و PCI و CIS) والمخاطر الأمنية…
 google/osv.dev
قاعدة بيانات الثغرات الأمنية مفتوحة المصدر وخدمة الفرز.
 evyatarmeged/raccoon
أداة أمنية هجومية عالية الأداء للاستطلاع وفحص الثغرات الأمنية
 ezyang/htmlpurifier
مرشح HTML متوافق مع المعايير مكتوب بلغة PHP
 cisagov/scubagear
أتمتة لتقييم حالة مستأجر M365 الخاص بك مقارنةً بخطوط الأساس الخاصة بـ CISA








