
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 may215/awesome-termux-hacking
⚡️قائمة رائعة لأفضل أدوات الاختراق في Termux
 xoreaxeaxeax/sandsifter
مختبر التشويش لمعالج x86
 ihebski/defaultcreds-cheat-sheet
مكان واحد لجميع بيانات الاعتماد الافتراضية لمساعدة فرق الأزرق/الأحمر في تحديد الأجهزة ذات كلمة المرور الافتراضية 🛡️
 nolabs-ai/nono
أمن وقت تشغيل الوكيل - عزل الوكيل بثقة صفرية، وإعداد صفري، وزمن استجابة صفري
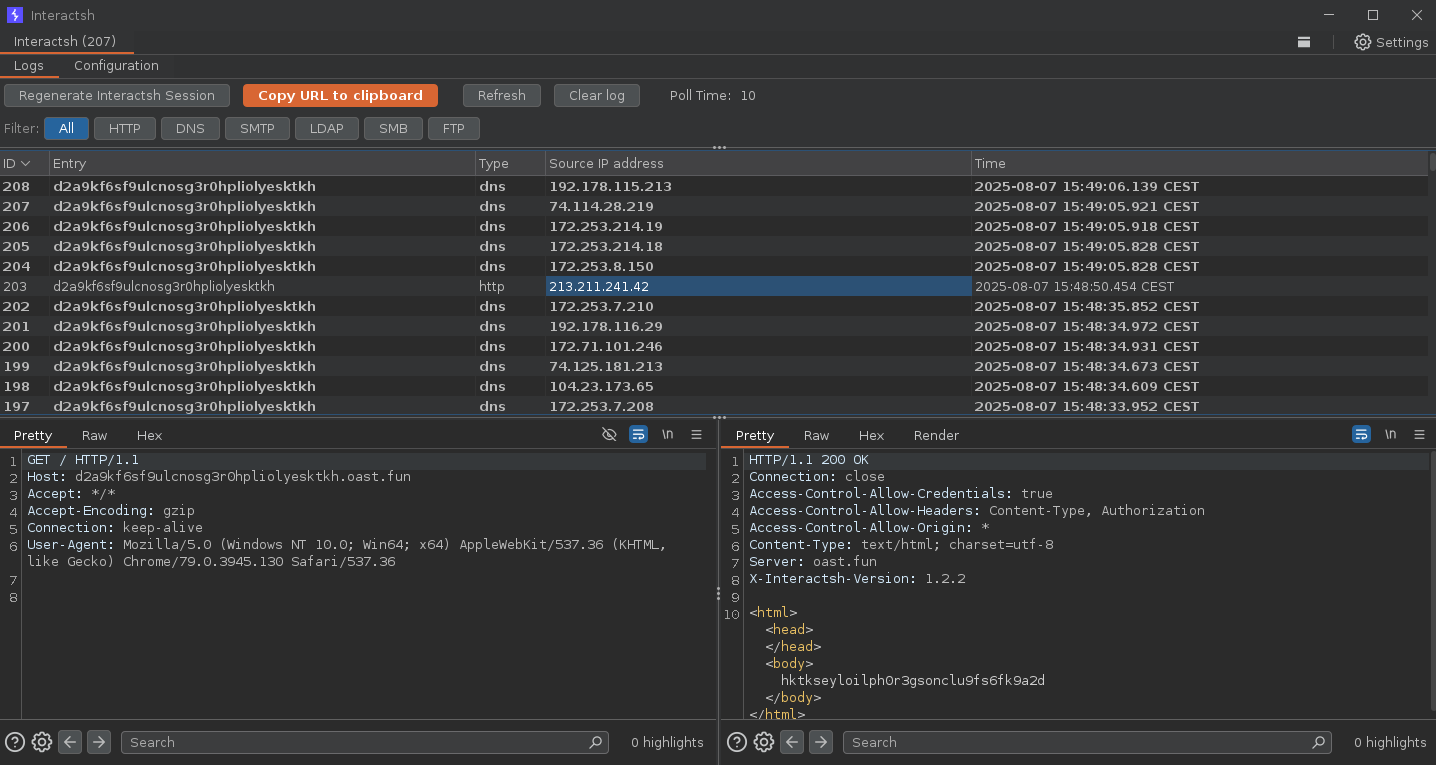 projectdiscovery/interactsh
خادم ومكتبة عميل لتجميع التفاعلات OOB
 pgbackrest/pgbackrest
حل نسخ احتياطي واستعادة متوازٍ لـ PostgreSQL مع تشفير، واستعادة تفاضلية، ودعم تخزين كائنات متعدد السحابات للتعافي من الكوارث على مستوى المؤسسات.
 neo23x0/signature-base
قاعدة بيانات توقيعات YARA ومؤشرات الاختراق (IOC) للماسحات الضوئية والأدوات الخاصة بي
 joernio/joern
منصة تحليل كود مفتوحة المصدر لـ C/C++/Java/Binary/Javascript/Python/Kotlin مبنية على رسوم بيانية لخصائص الكود. Discord https://discord.gg/vv4MH284Hc
 cveproject/cvelistv5
ذاكرة تخزين مؤقت لقائمة CVE الرسمية بصيغة CVE JSON 5
 intelowlproject/intelowl
منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 xmendez/wfuzz
مفجر ويب معياري للاختبارات الأمنية الآلية. يحقن الحمولات في أي حقل من حقول طلب HTTP لاكتشاف الثغرات، واختراق المعلمات بالقوة الغاشمة، وتعداد المحتوى…
 foospidy/payloads
Git All the Payloads! مجموعة من حمولات هجمات الويب.
 ikow/php2shell-poc
CVE-2026-109618/109619 — 5 RCE chains + detection rules (Suricata, Sigma, ModSecurity). PHP session.upload_progress pre-auth exploit research.
 dnscontrol/dnscontrol
البنية التحتية كرمز لـ DNS!
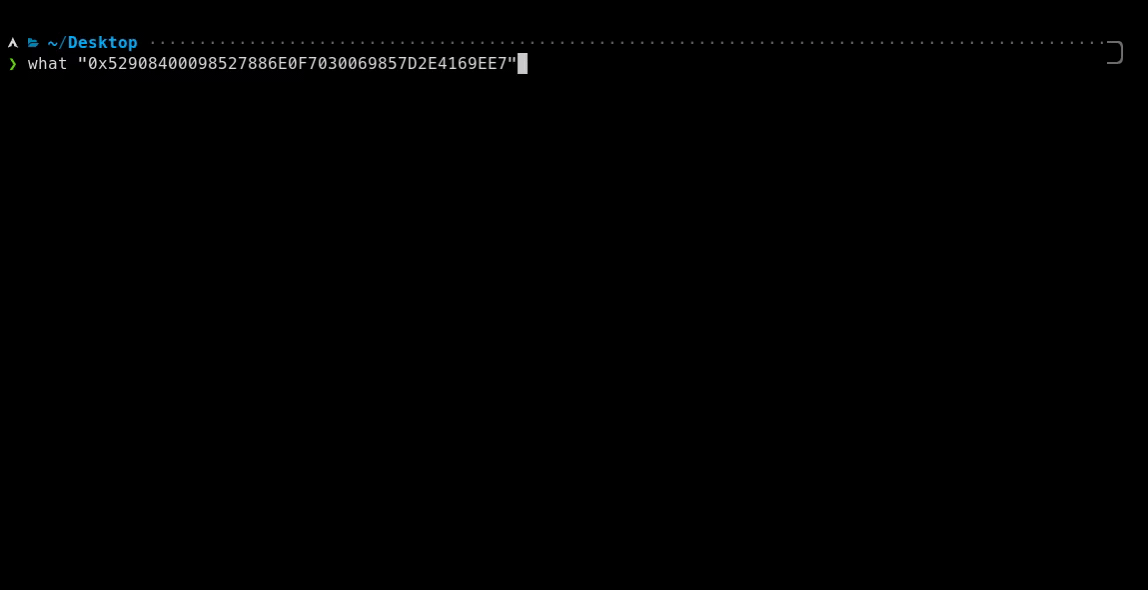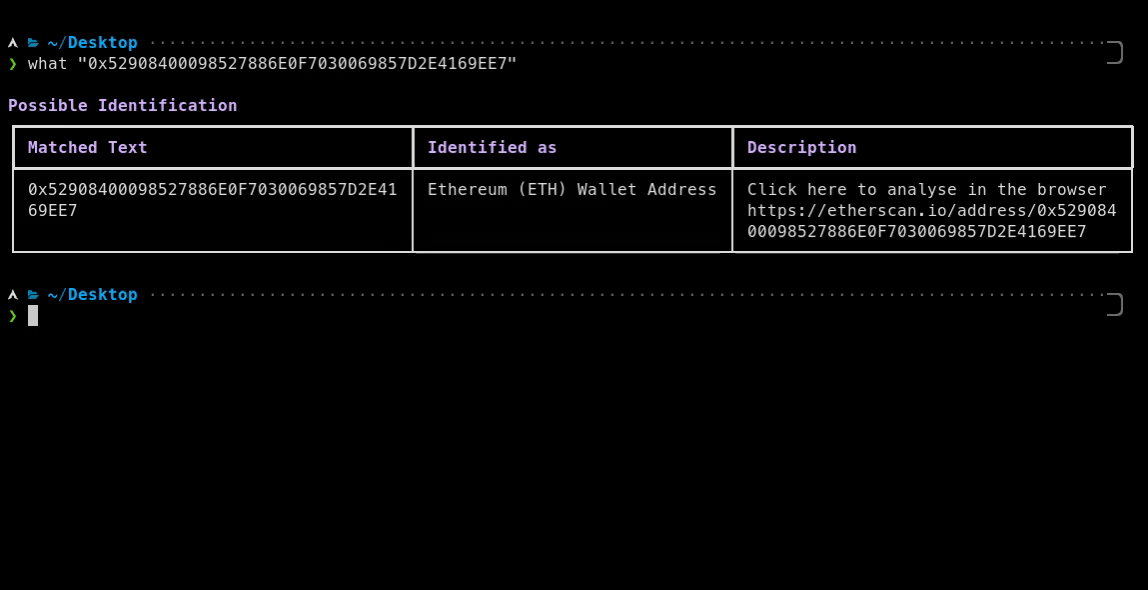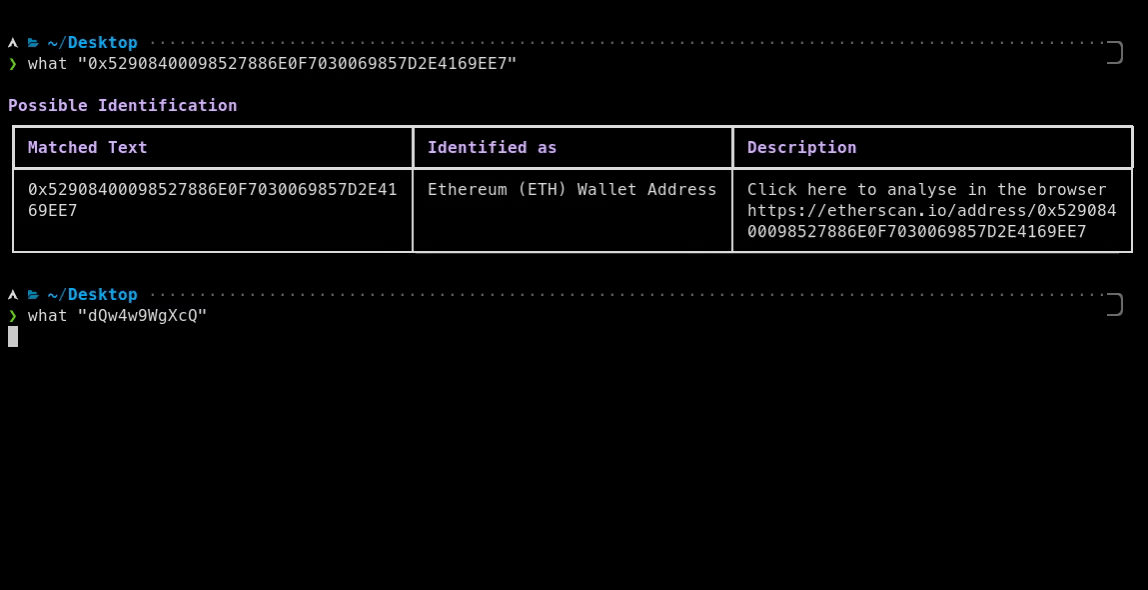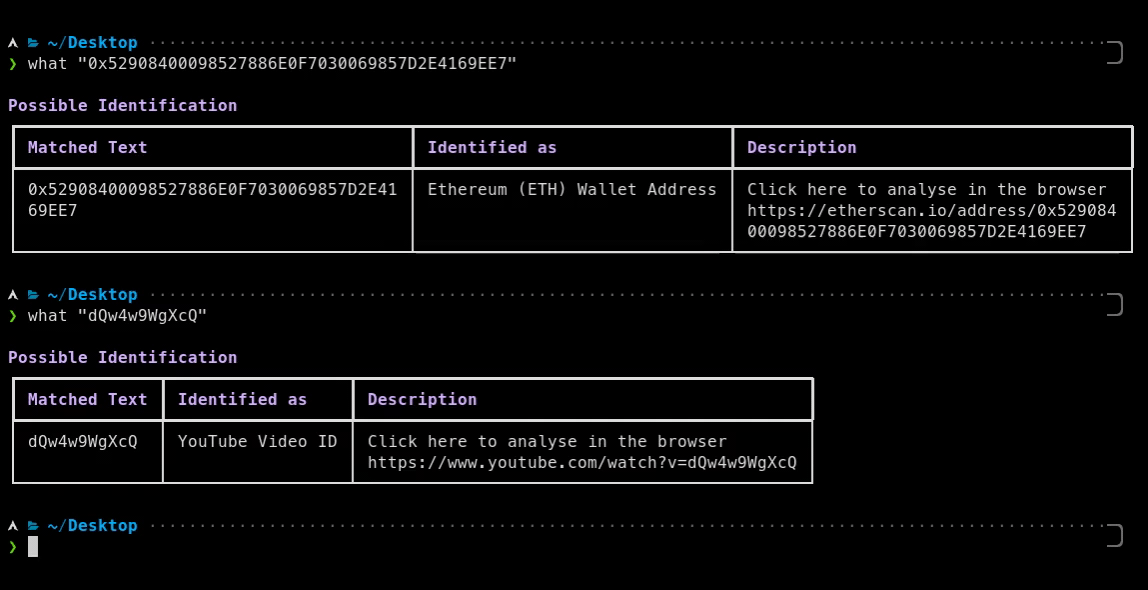 bee-san/pywhat
🐸 تعرف على أي شيء. يتيح لك pyWhat بسهولة التعرف على عناوين البريد الإلكتروني وعناوين IP والمزيد. قم بتغذيته بملف .pcap أو بعض النصوص وسيخبرك ما…
 1n3/intruderpayloads
مجموعة من حمولات Burpsuite Intruder، وحمولات BurpBounty، وقوائم fuzz، وملفات ضارة للرفع، ومنهجيات وقوائم اختبار الاختراق للويب.
 corazawaf/coraza
مكتبة جدار حماية تطبيقات الويب مبنية على Go ومتوافقة مع قواعد ModSecurity SecLang وOWASP Core Rule Set v4، توفر فحصًا فوريًا لحركة مرور HTTP وحجب…








