مجموعة الأدوات الشاملة لجمع المعلومات

مجموعة أدوات مبنية بلغة بايثون لجمع المعلومات والاستطلاع

Argus هي مجموعة أدوات شاملة تعمل بلغة بايثون، مصممة لتبسيط عملية جمع المعلومات والاستطلاع. تجمع بين واجهة نظيفة وبديهية ومجموعة واسعة من الوحدات الموثوقة، مما يسمح للمحللين بتقييم الشبكات وتطبيقات الويب والبيئات الأمنية بكفاءة وثبات ودقة.
هذه الأداة مخصصة للاستخدام التعليمي والأخلاقي فقط. المؤلف غير مسؤول عن أي استخدام غير قانوني أو إساءة استخدام لهذه الأداة. يتحمل المستخدمون المسؤولية الكاملة عن أفعالهم ويجب عليهم التأكد من حصولهم على إذن صريح لمسح الأنظمة المستهدفة.
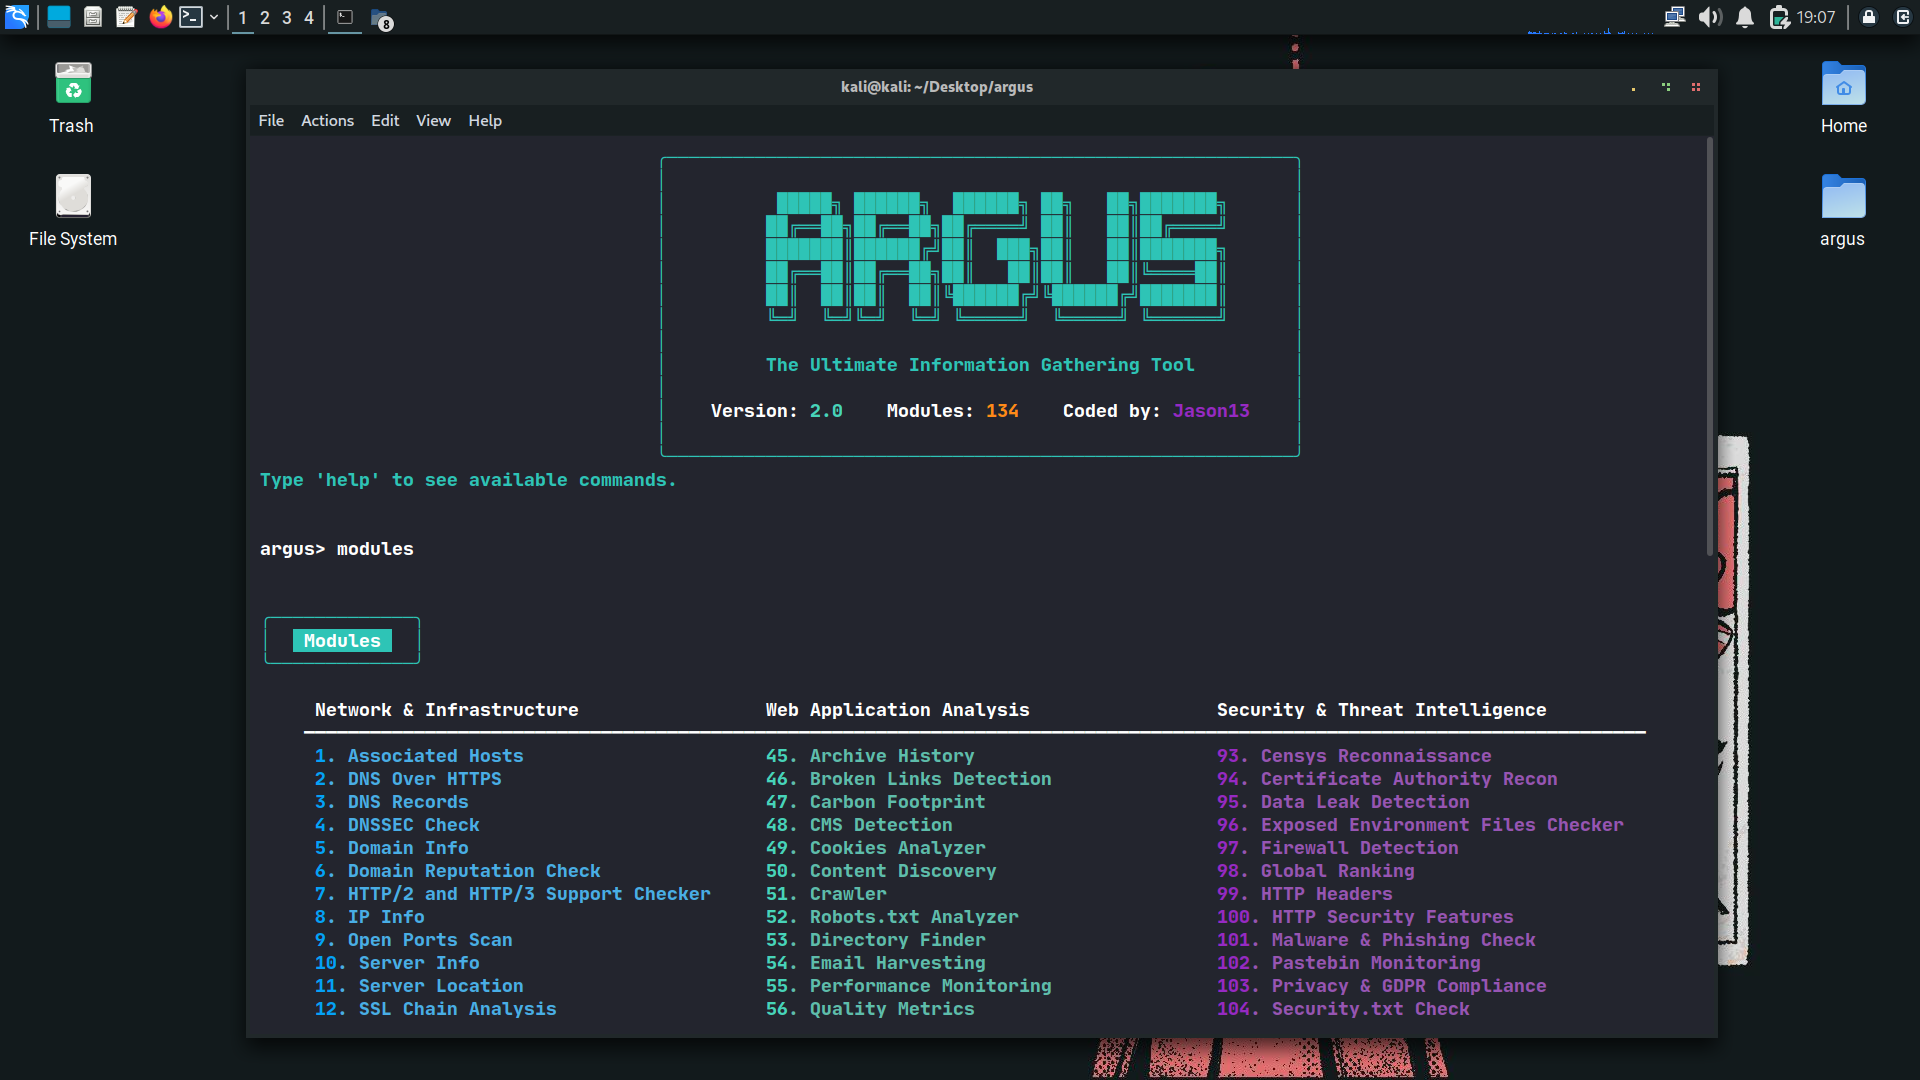
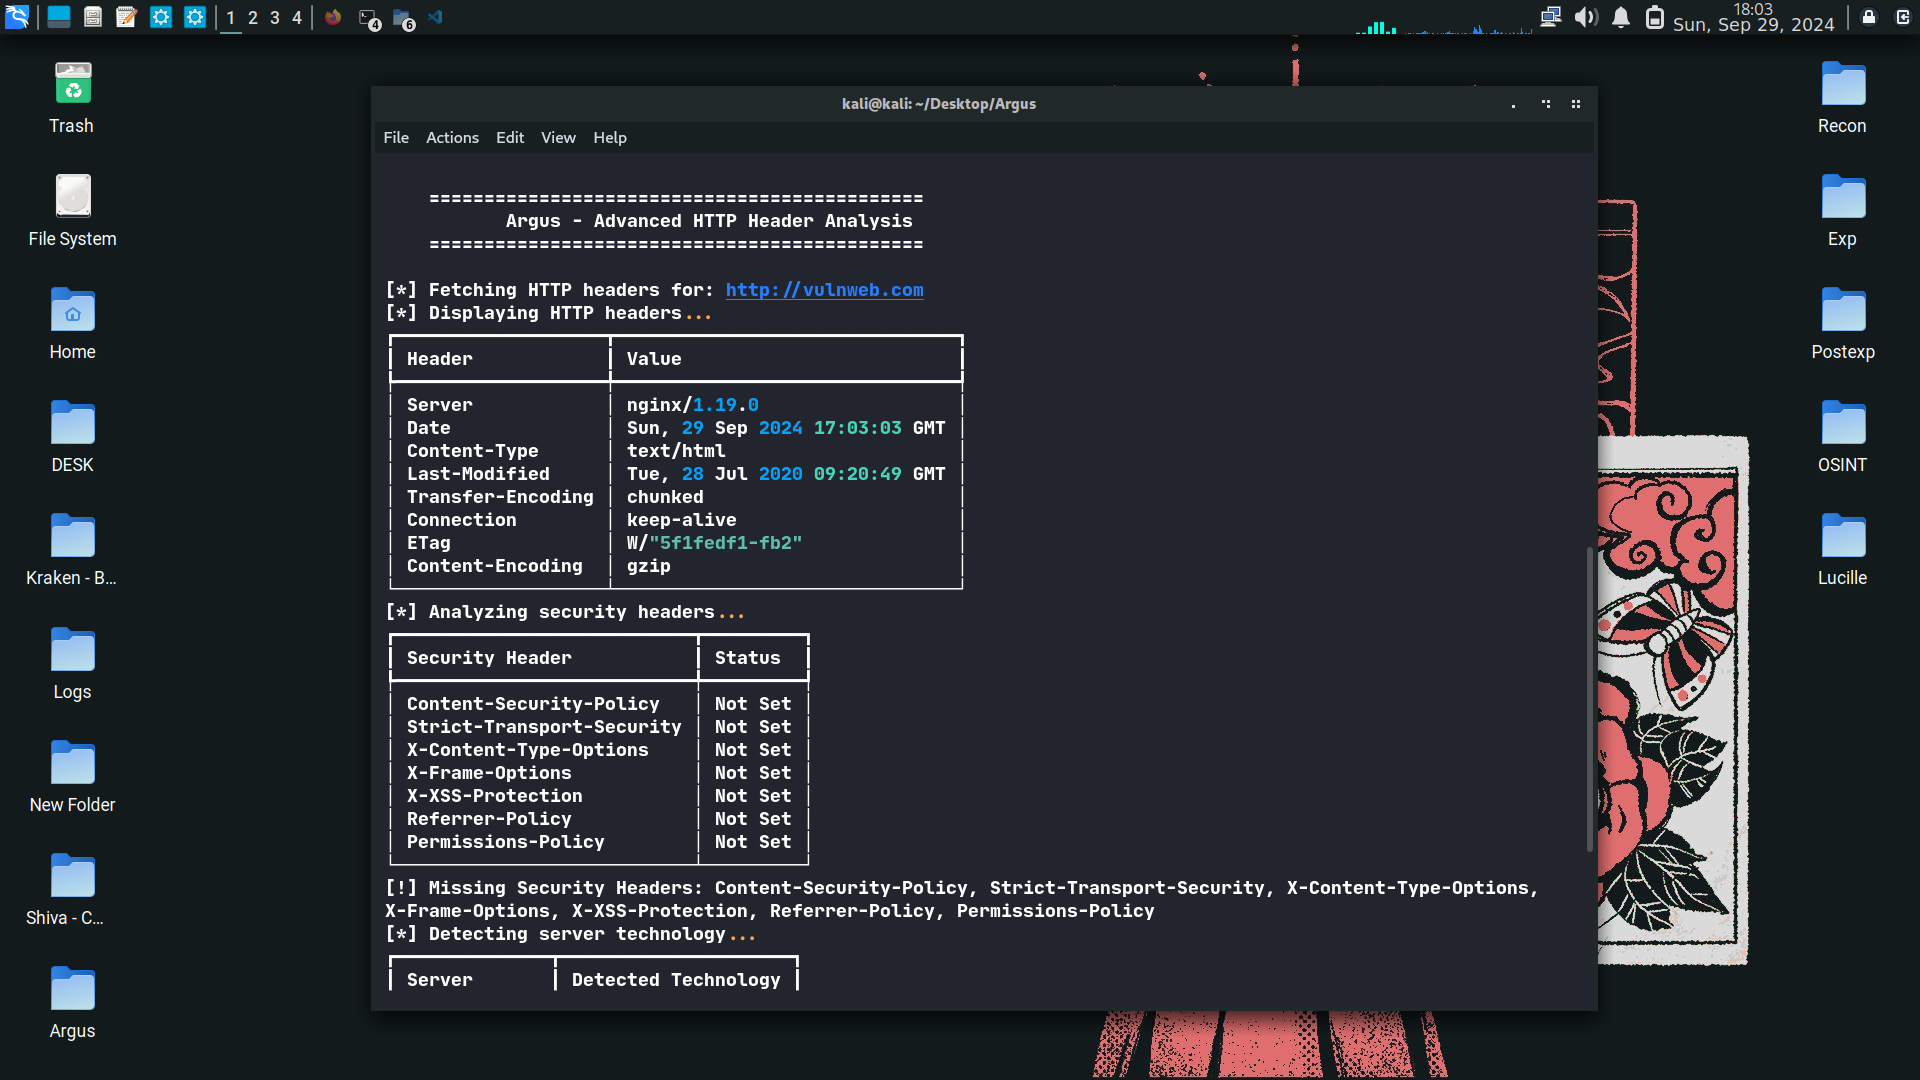
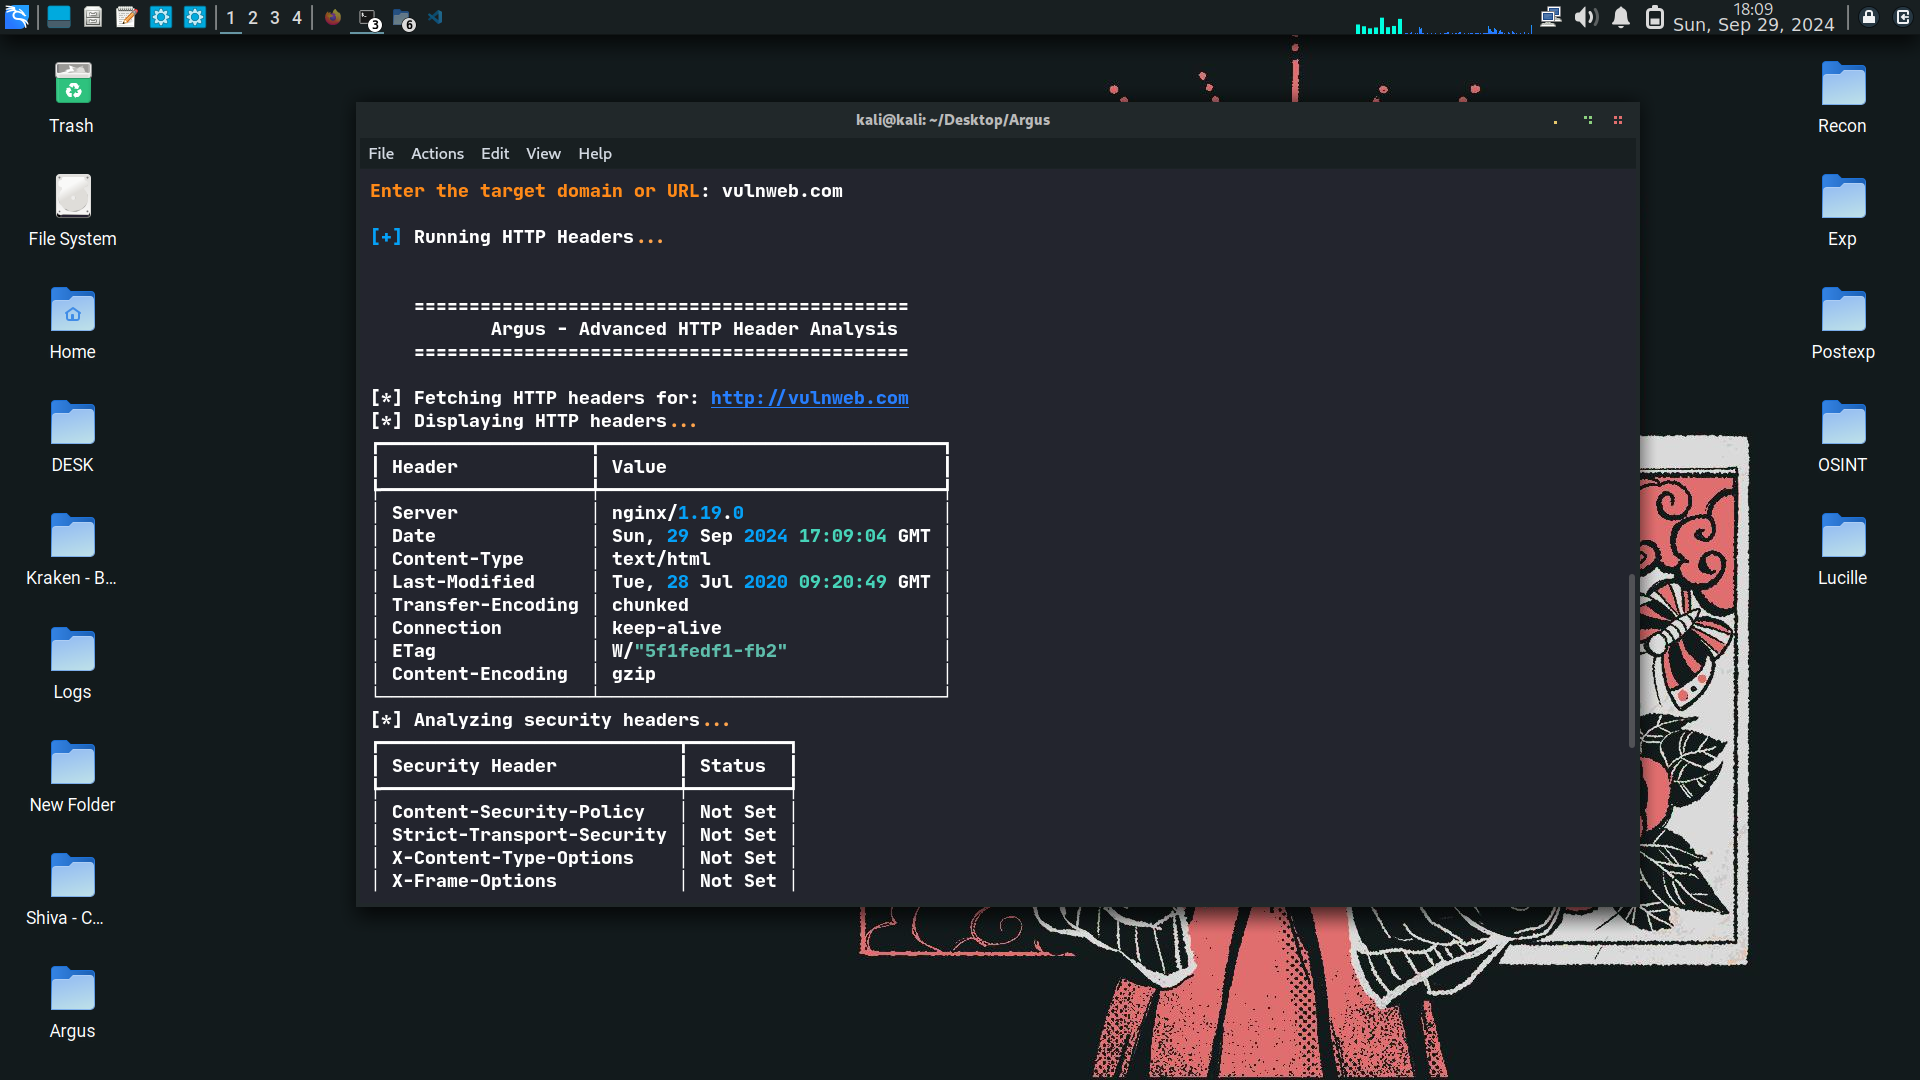
ألق نظرة على Argus أثناء العمل: ألق نظرة على Argus أثناء العمل:

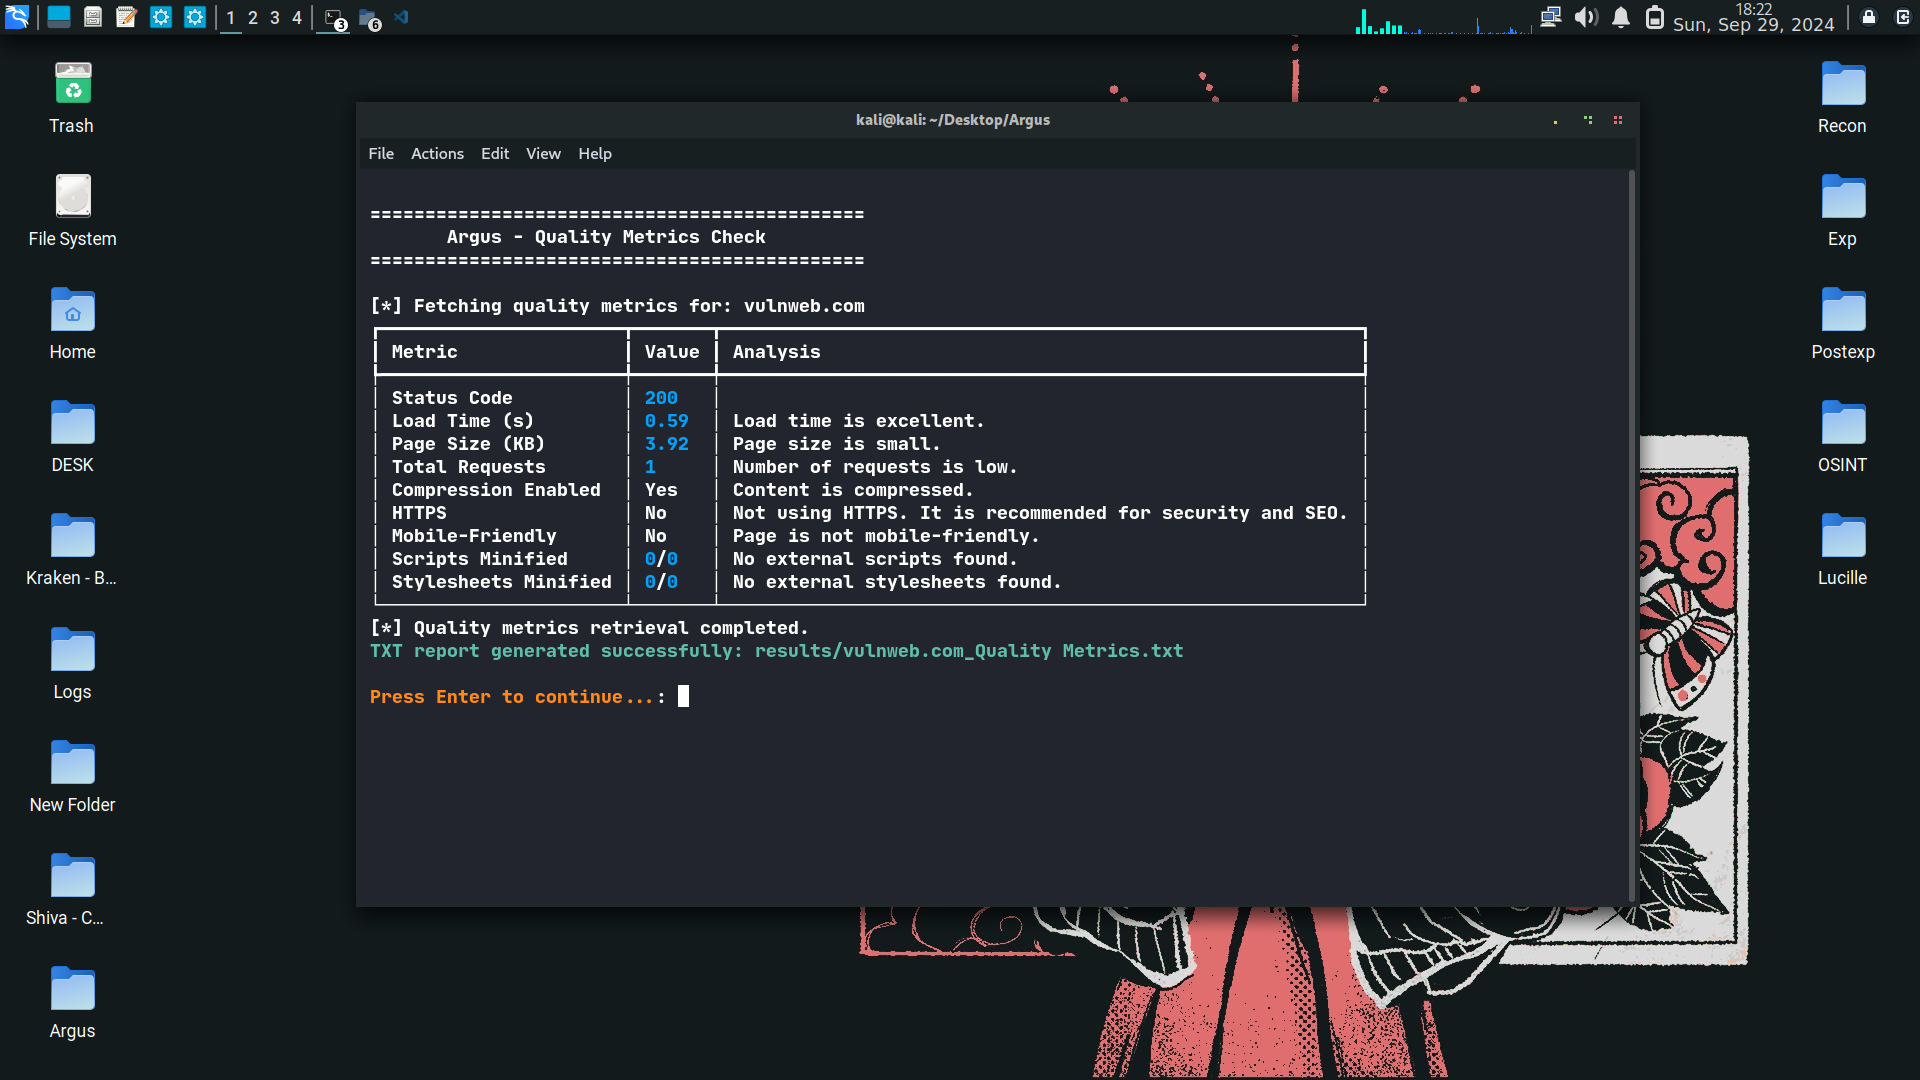
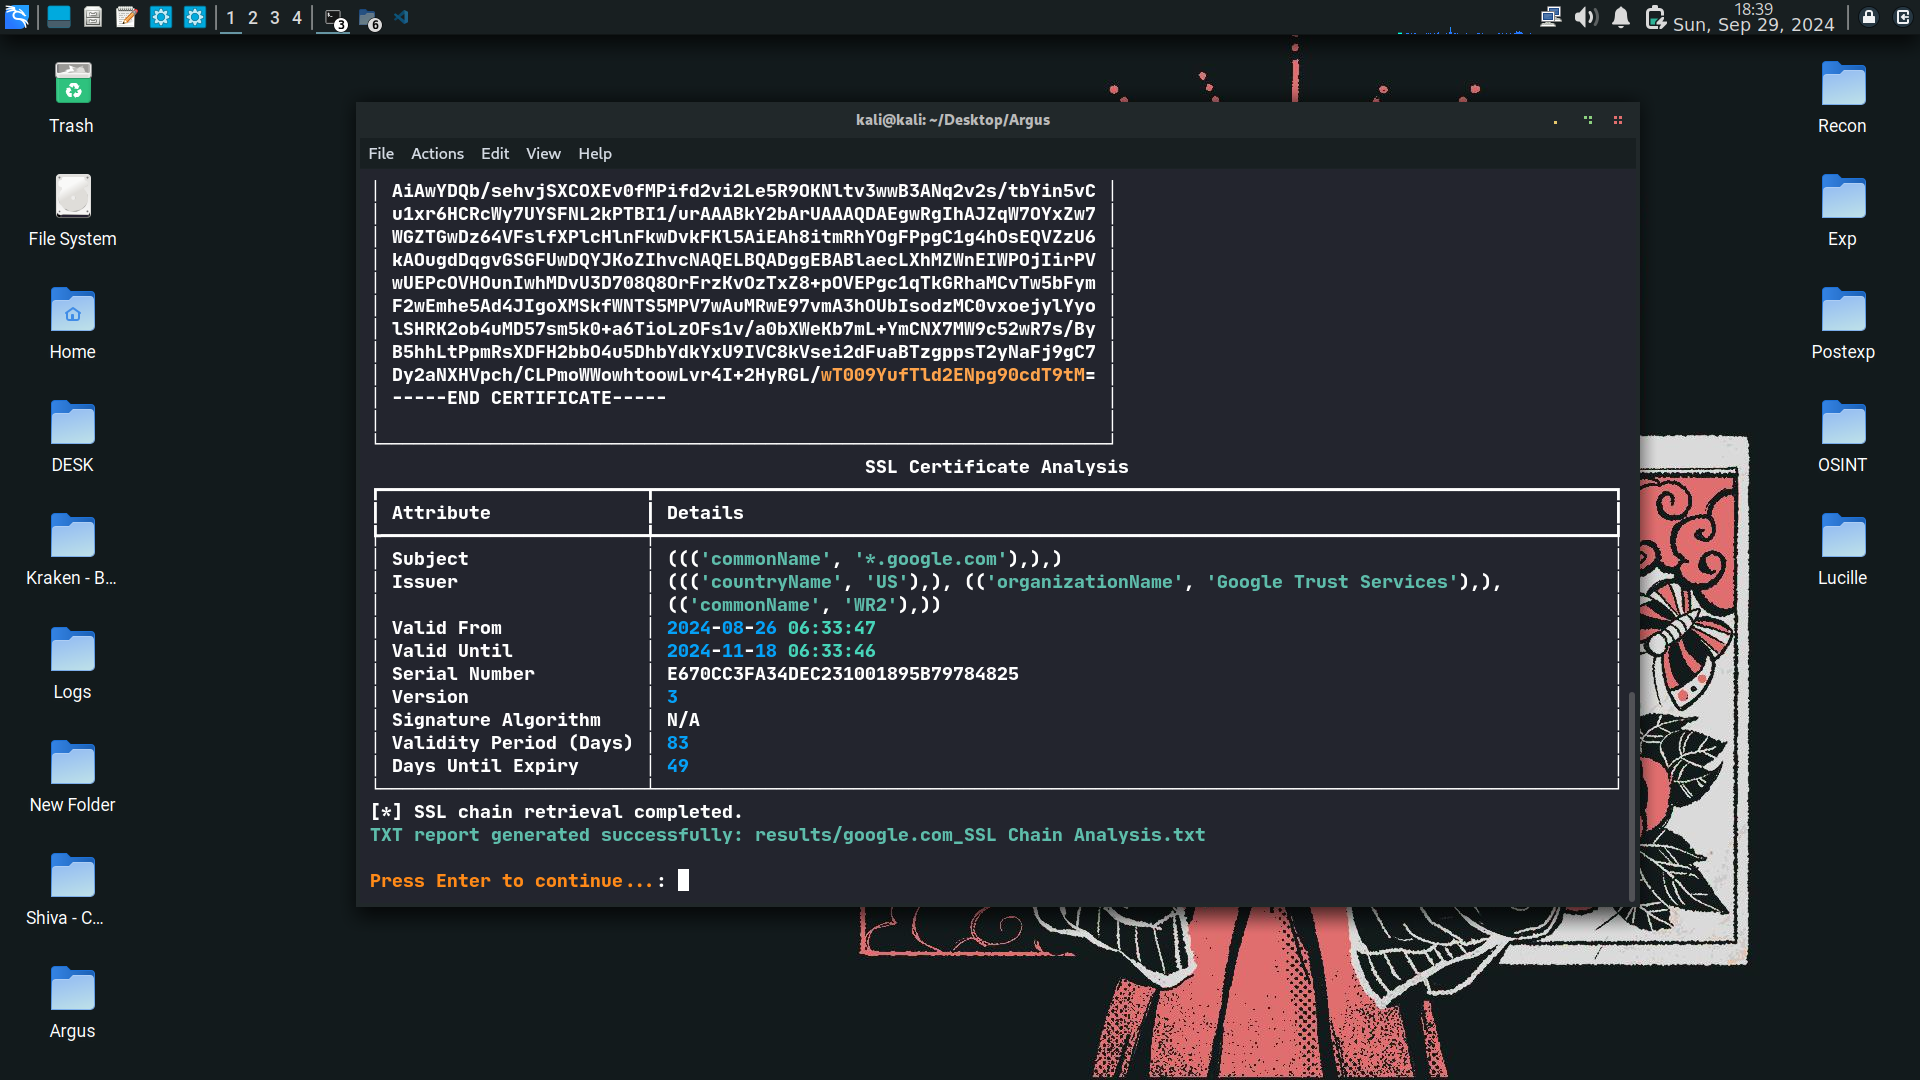
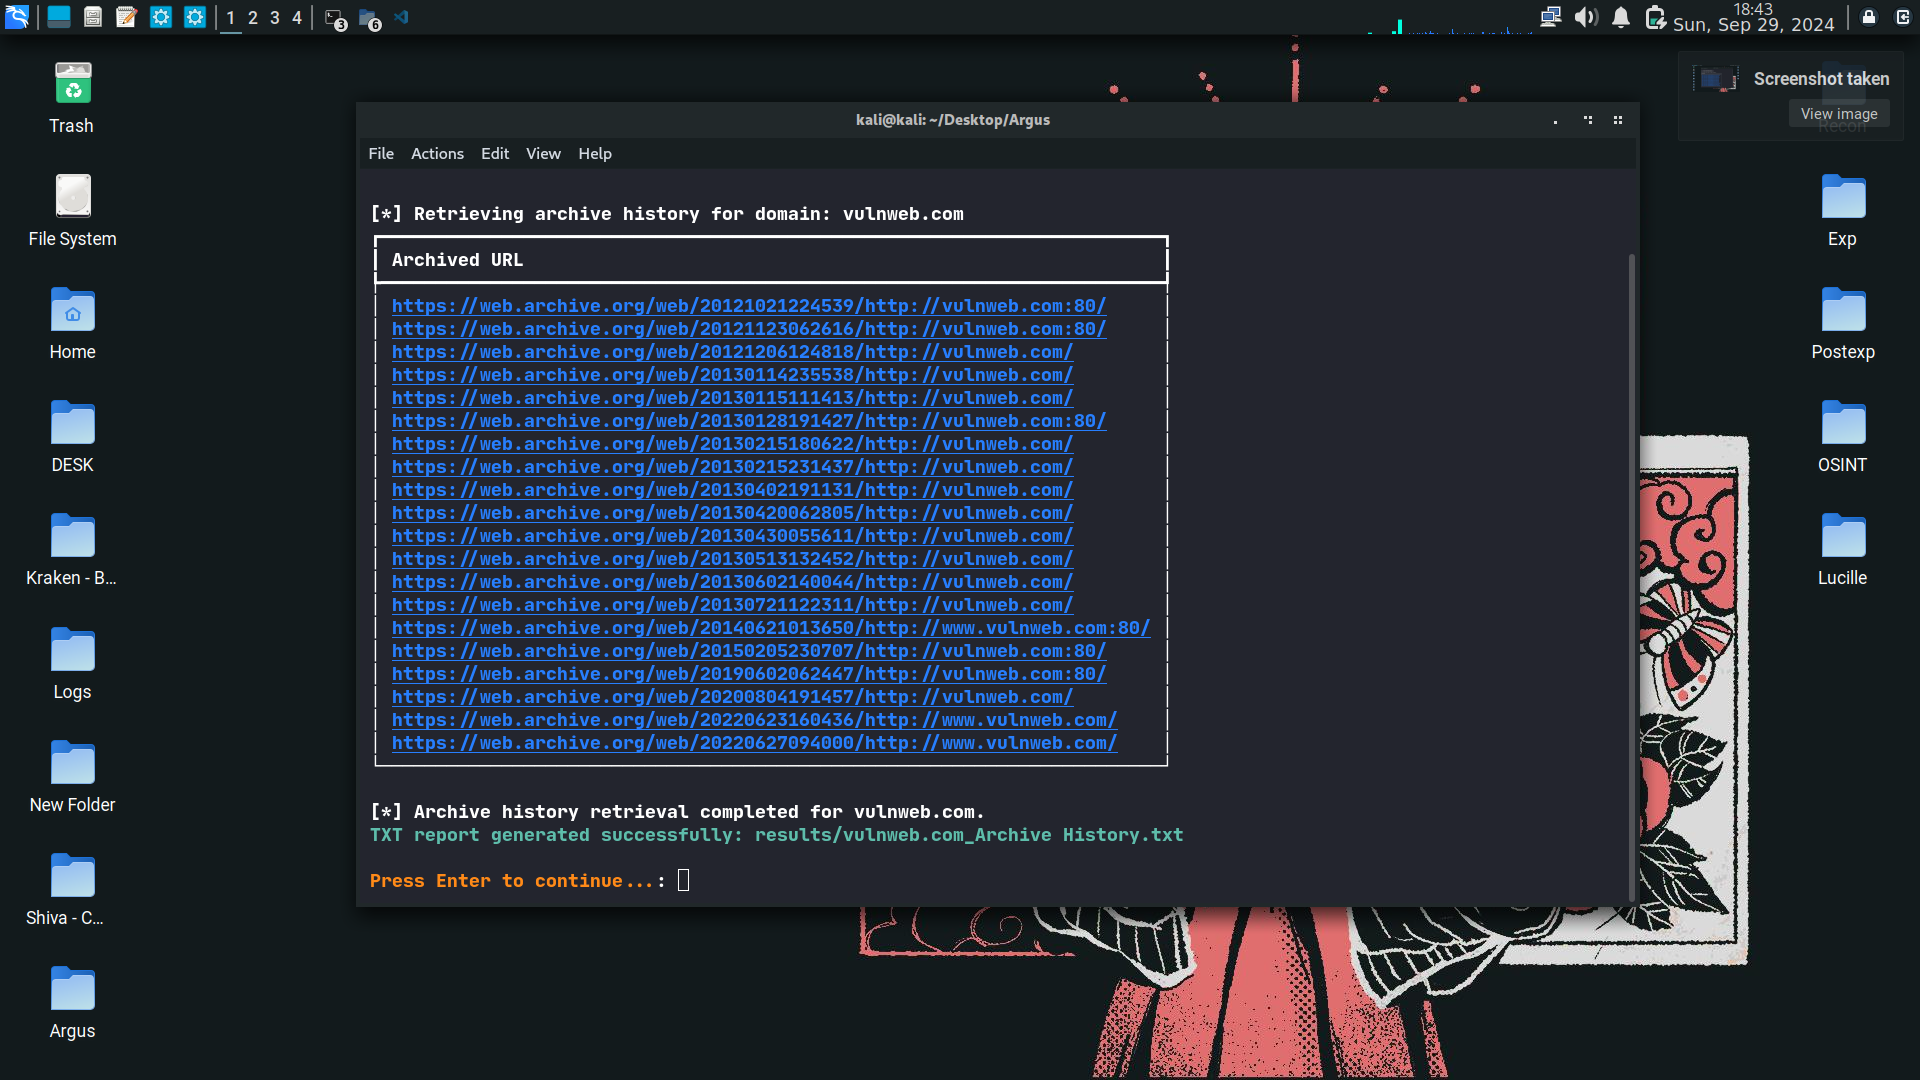
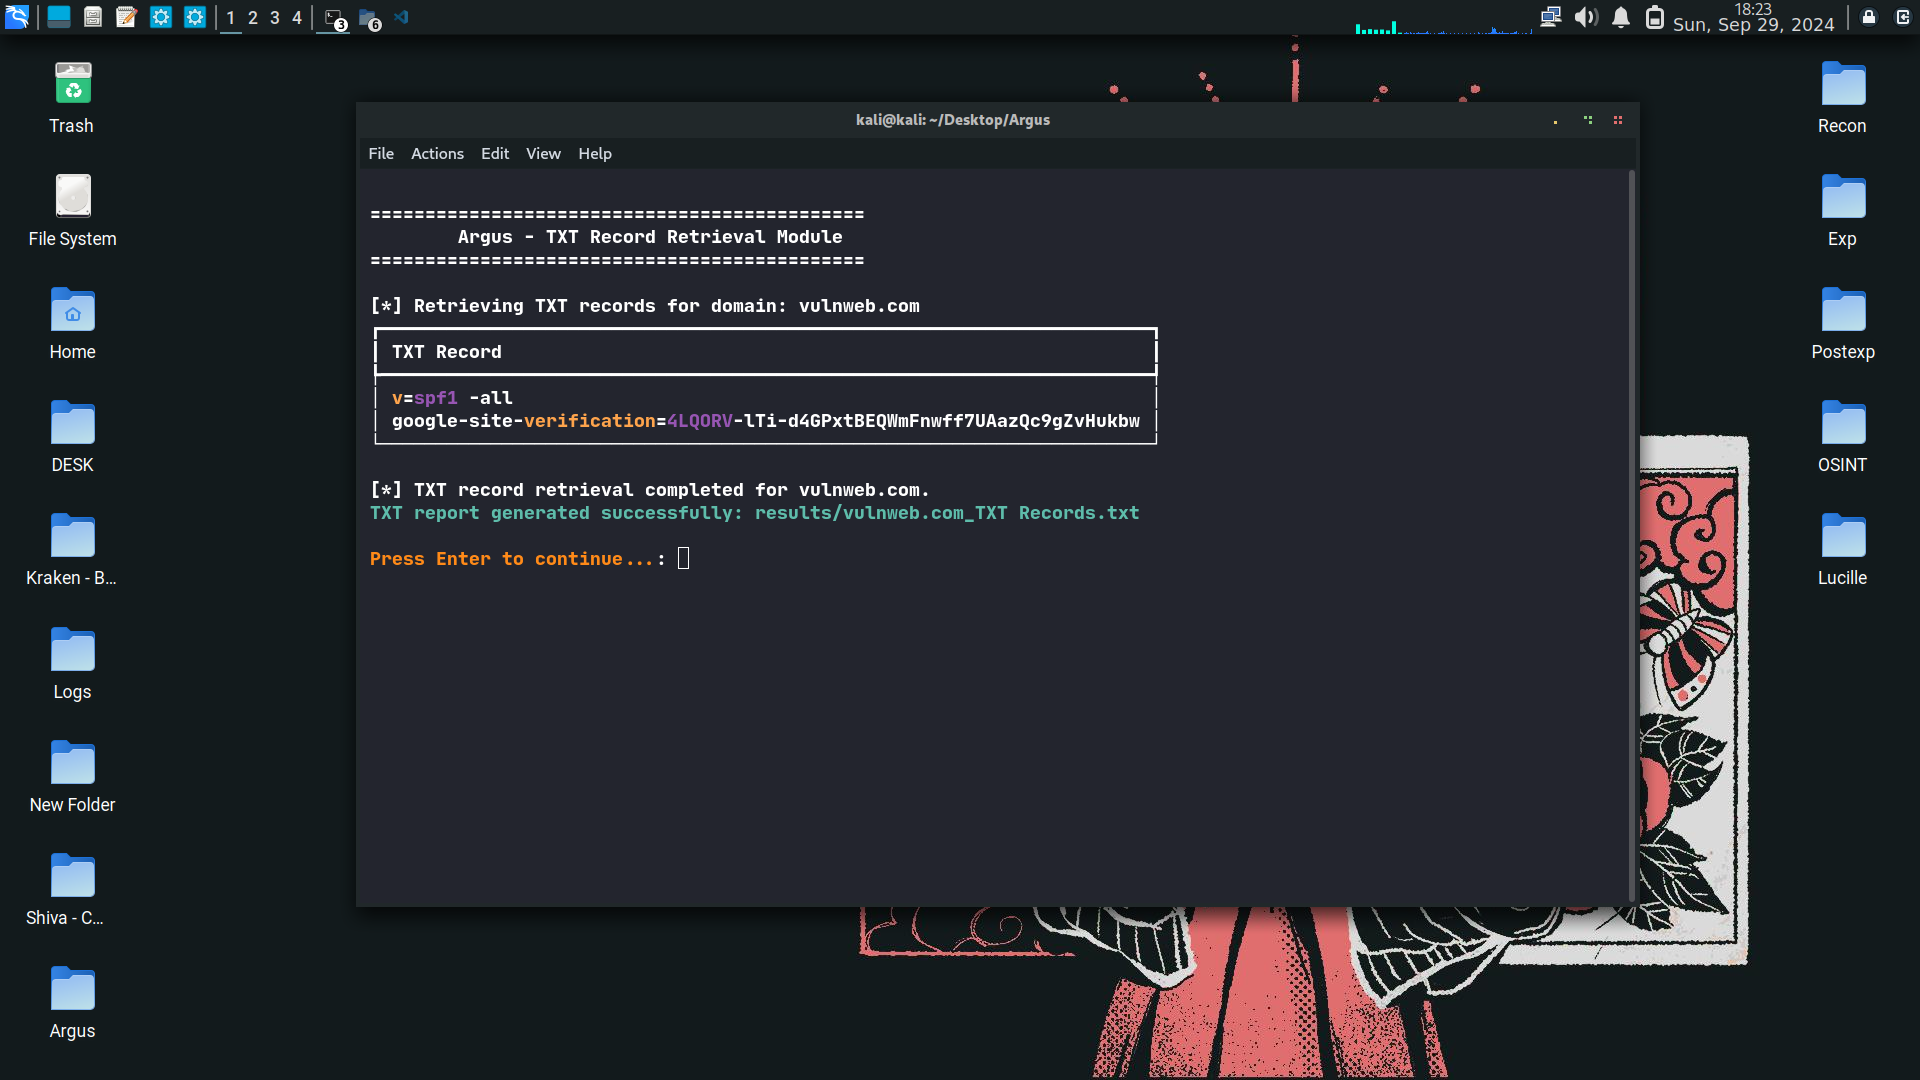
git clone https://github.com/jasonxtn/argus.git
cd argus
pip install -r requirements.txt
python -m argus
pip install argus-recon
argus
git clone https://github.com/jasonxtn/argus.git
cd argus
chmod +x install.sh && ./install.sh
python -m argus
git clone https://github.com/jasonxtn/argus.git
cd argus
docker build -t argus-recon:latest .
docker run -it --rm -v $(pwd)/results:/app/results argus-recon:latest
تشغيل Argus:
argus

# إذا كان التشغيل من المجلد: python -m argus
تصفح الوحدات المتاحة:
argus> modules
اختيار وحدة:
argus> use 1
تعيين الهدف والخيارات:
argus> set target example.com
argus> set threads 10
تشغيل الوحدة:
argus> run
| الأمر | الفئة | الوصف | مثال |
|---|---|---|---|
modules | اكتشاف | سرد جميع الوحدات | modules |
modules -d | اكتشاف | سرد مع التفاصيل | modules -d |
search | اكتشاف | بحث بكلمة مفتاحية | search ssl |
use | اختيار | اختيار وحدة | use 42 |
helpmod | مساعدة | مساعدة الوحدة | helpmod 42 |
set target | تكوين | تعيين الهدف | set target example.com |
set | تكوين | تعيين الخيارات | set threads 20 |
unset | تكوين | إلغاء تعيين الخيارات | unset target |
opts | تكوين | عرض الخيارات | opts |
scope | تكوين | عرض التكوين | scope |
profile | تكوين | تطبيق ملف تعريف | profile speed |
run | تنفيذ | تشغيل المحدد | run |
runall | تنفيذ | تشغيل الفئة | runall infra |
runfav | تنفيذ | تشغيل المفضلة | runfav |
last | تنفيذ | إعادة تشغيل آخر | last |
fav | المفضلة | إدارة المفضلة | fav add 42 |
show modules | معلومات | تصفح الوحدات | show modules |
show api_status | معلومات | التحقق من واجهات API | show api_status |
show options | معلومات | عرض الخيارات | show options |
show options_full | معلومات | خيارات مفصلة | show options_full |
info | معلومات | معلومات المشروع | info |
recent | معلومات | الوحدات الحديثة | recent |
viewout | مخرجات | عرض المخرجات المخزنة مؤقتًا | viewout |
grepout | مخرجات | البحث في المخرجات | grepout "192.168" |
clear | أداة مساعدة | مسح الشاشة | clear |
banner | أداة مساعدة | عرض الشعار | banner |
reset | أداة مساعدة | إعادة تعيين التكوين | reset |
exit | أداة مساعدة | الخروج من Argus | exit |
quit | أداة مساعدة | الخروج من Argus | quit |
help | مساعدة | عرض المساعدة | help |