
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit

 sumidcyber/zeroscout
🦅 ZeroScout: صياد التهديدات المحلية والسحابية المستقل. صوّر الهجمات في غرفة حرب حيّة، وحدّد مجموعات APT عبر التحليل الجيني، وأنشئ قواعد دفاعية…
 cspf-founder/darwis-taxii
خادم TAXII (تبادل آلي موثوق لمعلومات المؤشرات) عالي الأداء مكتوب بلغة Rust.
 qbitseclabs/brintelcollector
استخبارات التهديدات السيبرانية (CTI) باستخدام مصادر ومؤشرات التهديدات الوطنية، أو حتى العالمية، ولكن مع أدلة أو مؤشرات وطنية من البرازيل 🌎
 ptkthg/statecraftcyber
منصة استخبارات التهديدات بالبرتغالية البرازيلية - CVEs، إحاطات، IOCs وأخبار الأمن
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 functori/argos/argos
تحليل وتمثيل الرسوم البيانية للعمليات المشبوهة (Analyse et Représentation des Graphes des Opérations Suspectes)
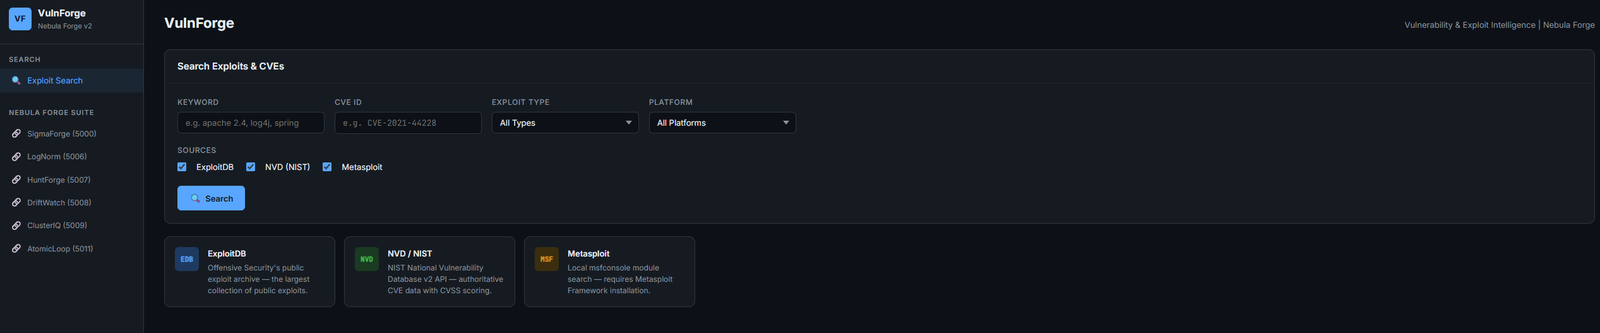 rootless-ghost/vulnforge
استخبارات الثغرات والاستغلال — ExploitDB، NVD، بحث Metasploit مع ربط CVE→ATT&CK وتكامل LogNorm/HuntForge | جزء من Nebula Forge
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — مجموعة أدوات فحص مؤشرات الاختراق واكتشاف ثغرة اجتياز المسار في GitLab. اكتشف وابحث عن استغلال ثغرة اجتياز المسار الحرجة غير المصادق…
 xghst0/reconkg
فرز الثغرات مع تتبّع المصدر. يستخرج مراجع CVE من مجموعات بيانات مبنية محليًا (NVD/KEV/EPSS، ExploitDB، nmap script.db) ويُصدر أوامر تحقّق مصنّفة…
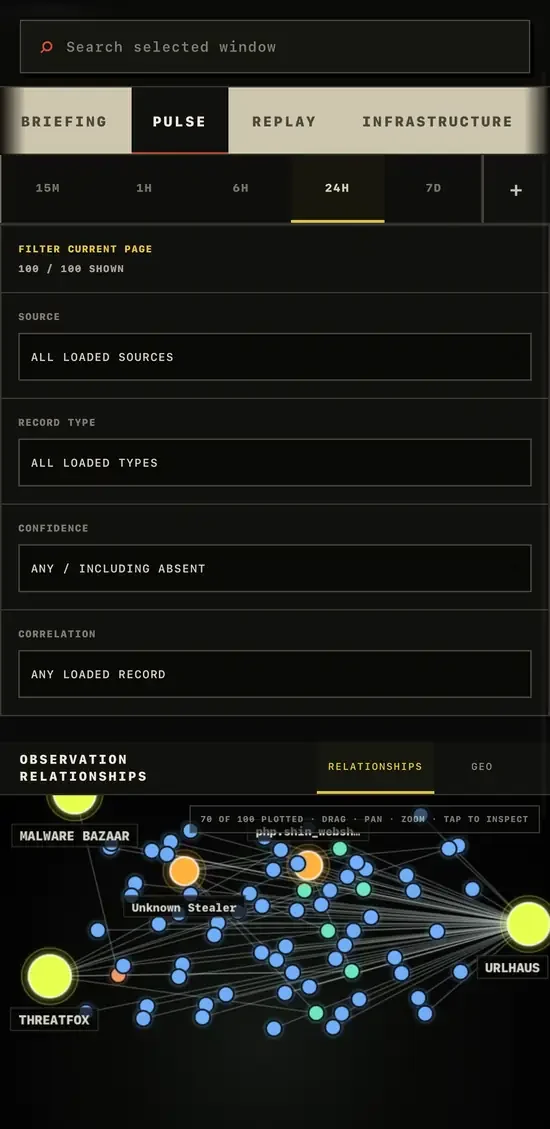 gnomeman/badbanana-threat-observatory
مرصد استخبارات التهديدات يجمع خلاصات CISA KEV وThreatFox وURLhaus وMalwareBazaar مع ميزات البحث وتتبع التغييرات والتصدير بصيغ STIX/CSV/JSONL.
 adham504/sentinelthread-forensics
منصة فحص سريعة لأنظمة ويندوز تعمل على تنسيق محرك Hayabusa لتحويل سجلات EVTX الخام إلى جداول زمنية للأخطار مرتبة حسب الأولوية باستخدام كشف قواعد Sigma…
 rollwagen/abusech
عميل CLI لـ abuse.ch
 cross-samuel1/soc-analyst-hub
محرك مجاني دون اتصال لمحللي SOC من المستوى الأول — قوائم تحقق للاستجابة للحوادث، وأدلة تشغيل لفرز التنبيهات، واستعلامات البحث عن التهديدات، وتأهيل…
 xakepnz/enterpriseattack
وحدة Python خفيفة الوزن للتفاعل مع مجموعة بيانات [MITRE ATT&CK®](https://attack.mitre.org/) للمؤسسات. مصممة للسرعة مع تبعيات قليلة. [اقرأ…
 renat0z3r0/notepadpp-supply-chain-iocs
مؤشرات الاختراق (IoCs) وقواعد الكشف لهجوم سلسلة التوريد على Notepad++ (CVE-2025-15556) — Lotus Blossom APT، يونيو–ديسمبر 2025. يتضمن استعلامات Falcon…
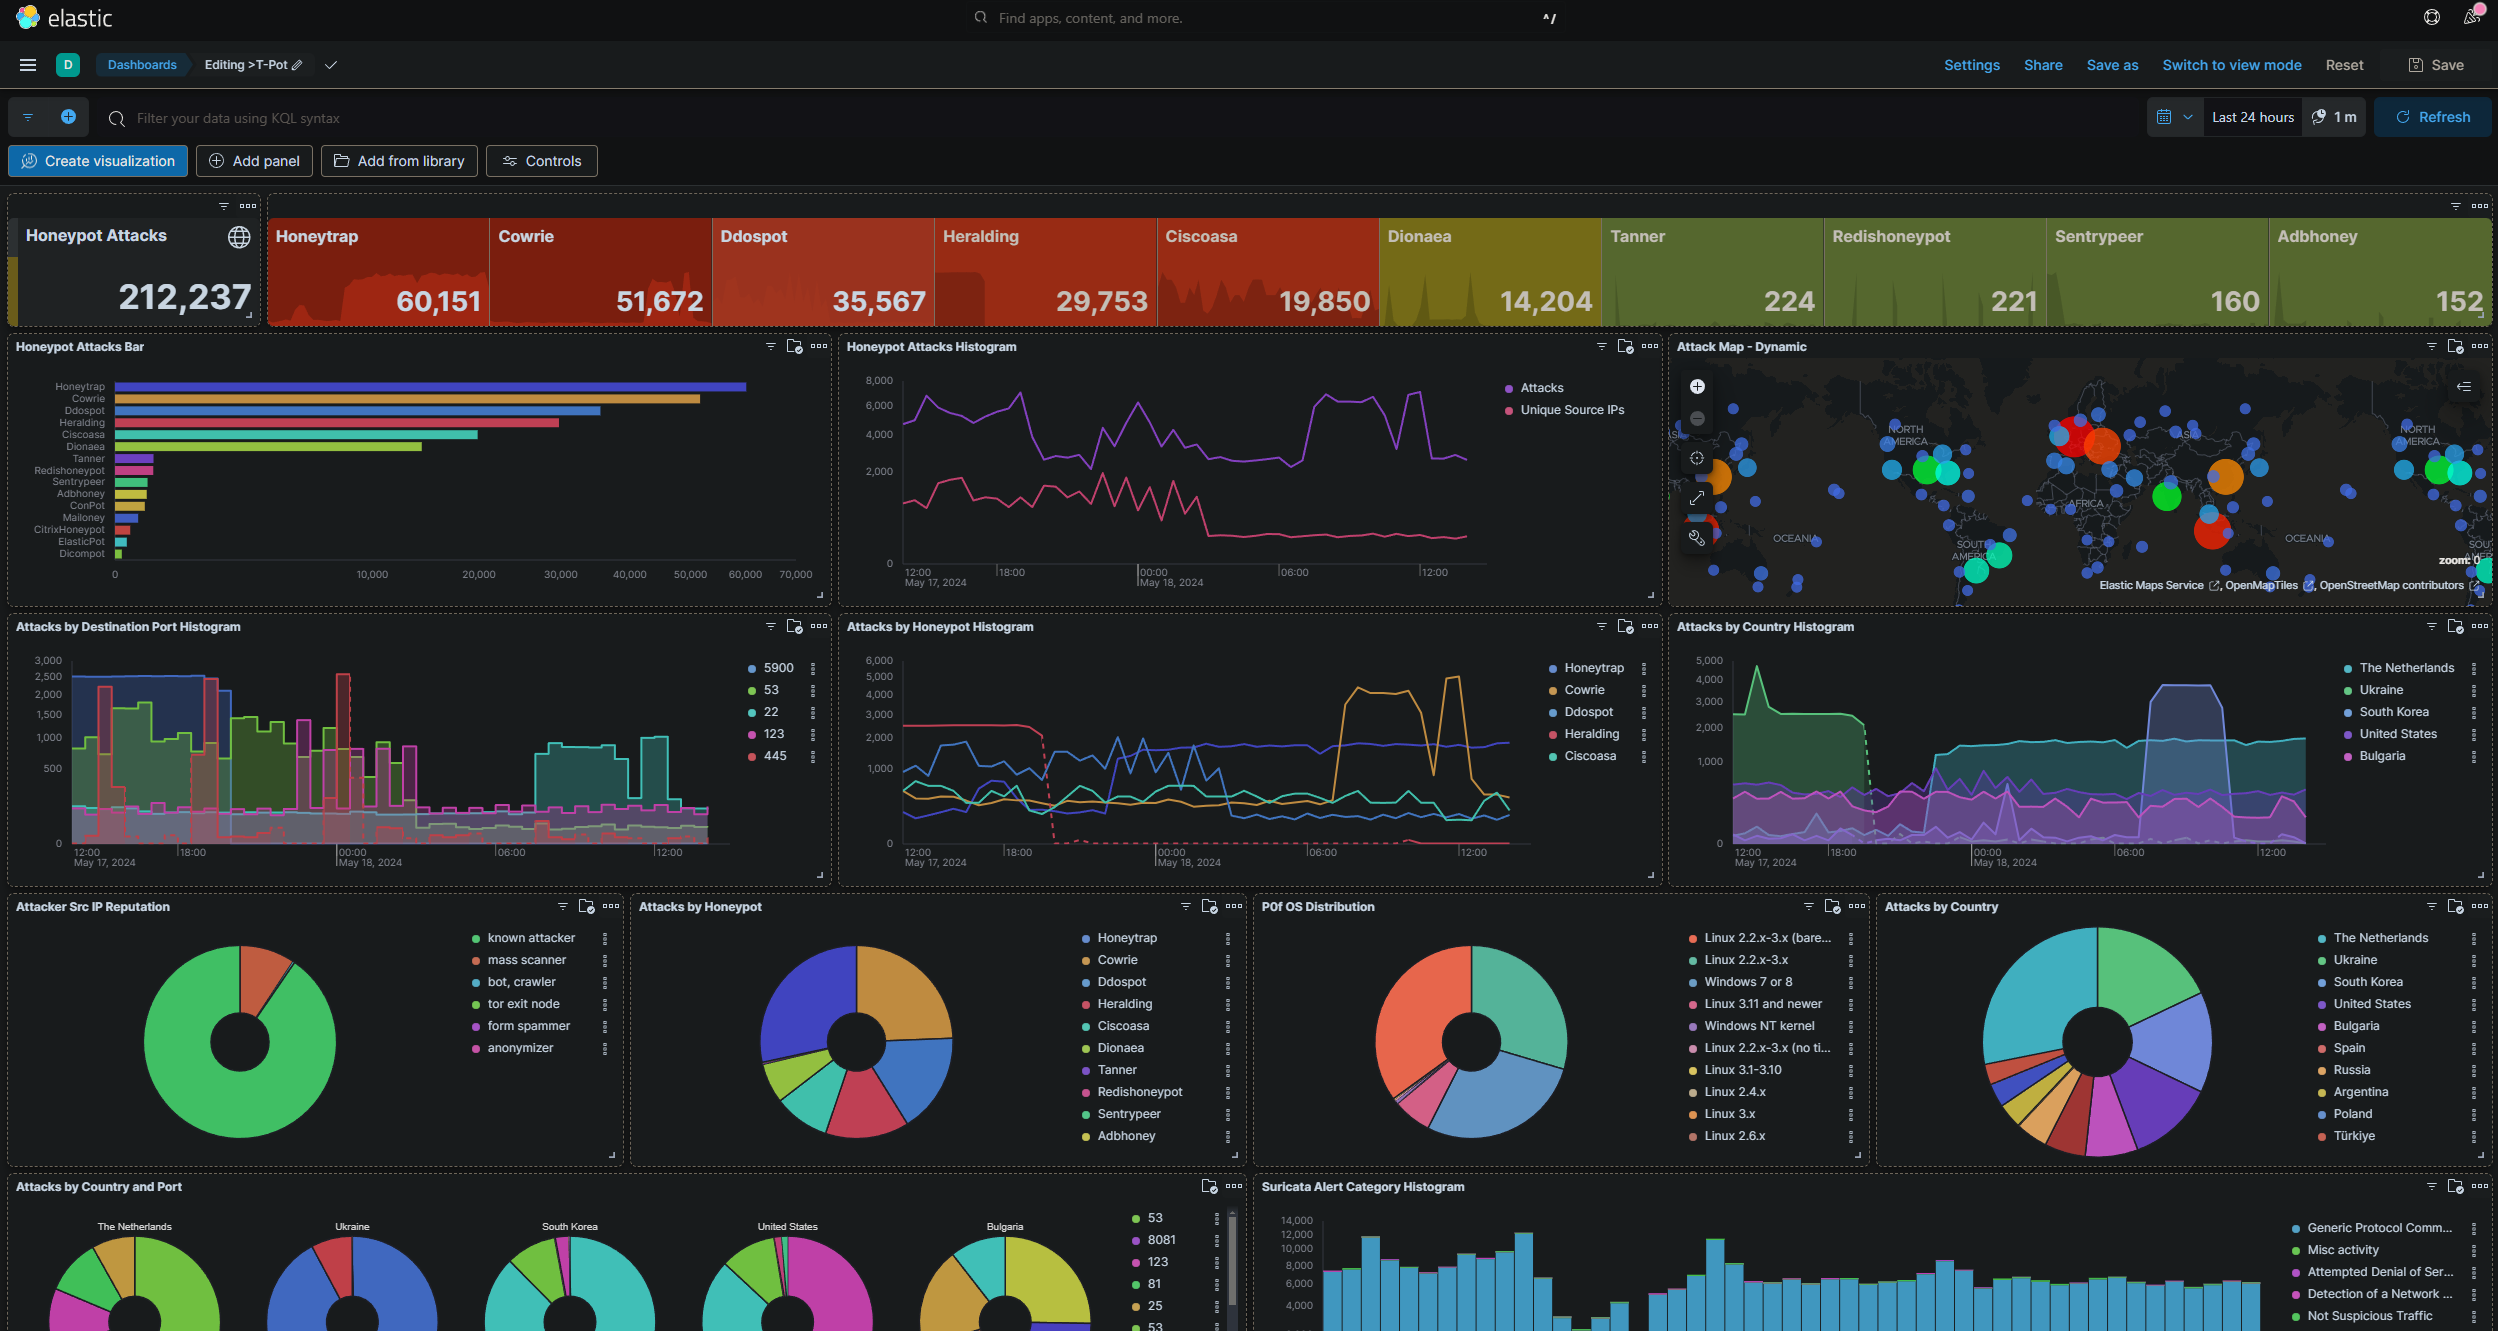 rxerium/honeypot
🍯 هونيبوت لاستخبارات التهديدات
 guardicode/cve-2021-44228_iocs
مجموعة منسقة من مؤشرات الاختراق العامة (IoCs) لثغرة Log4j (CVE-2021-44228)، مجمعة من مصادر متعددة لاكتشاف التهديدات والاستجابة للحوادث.
 watchguard-threat-lab/log4shell-iocs
مجموعة من IOCs لـ CVE-2021-44228 المعروفة أيضًا باسم Log4Shell








