
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit
 julioliraup/antiphishing
حماية متقدمة من التصيد الاحتيالي: قواعد Suricata مفتوحة المصدر ومجانية
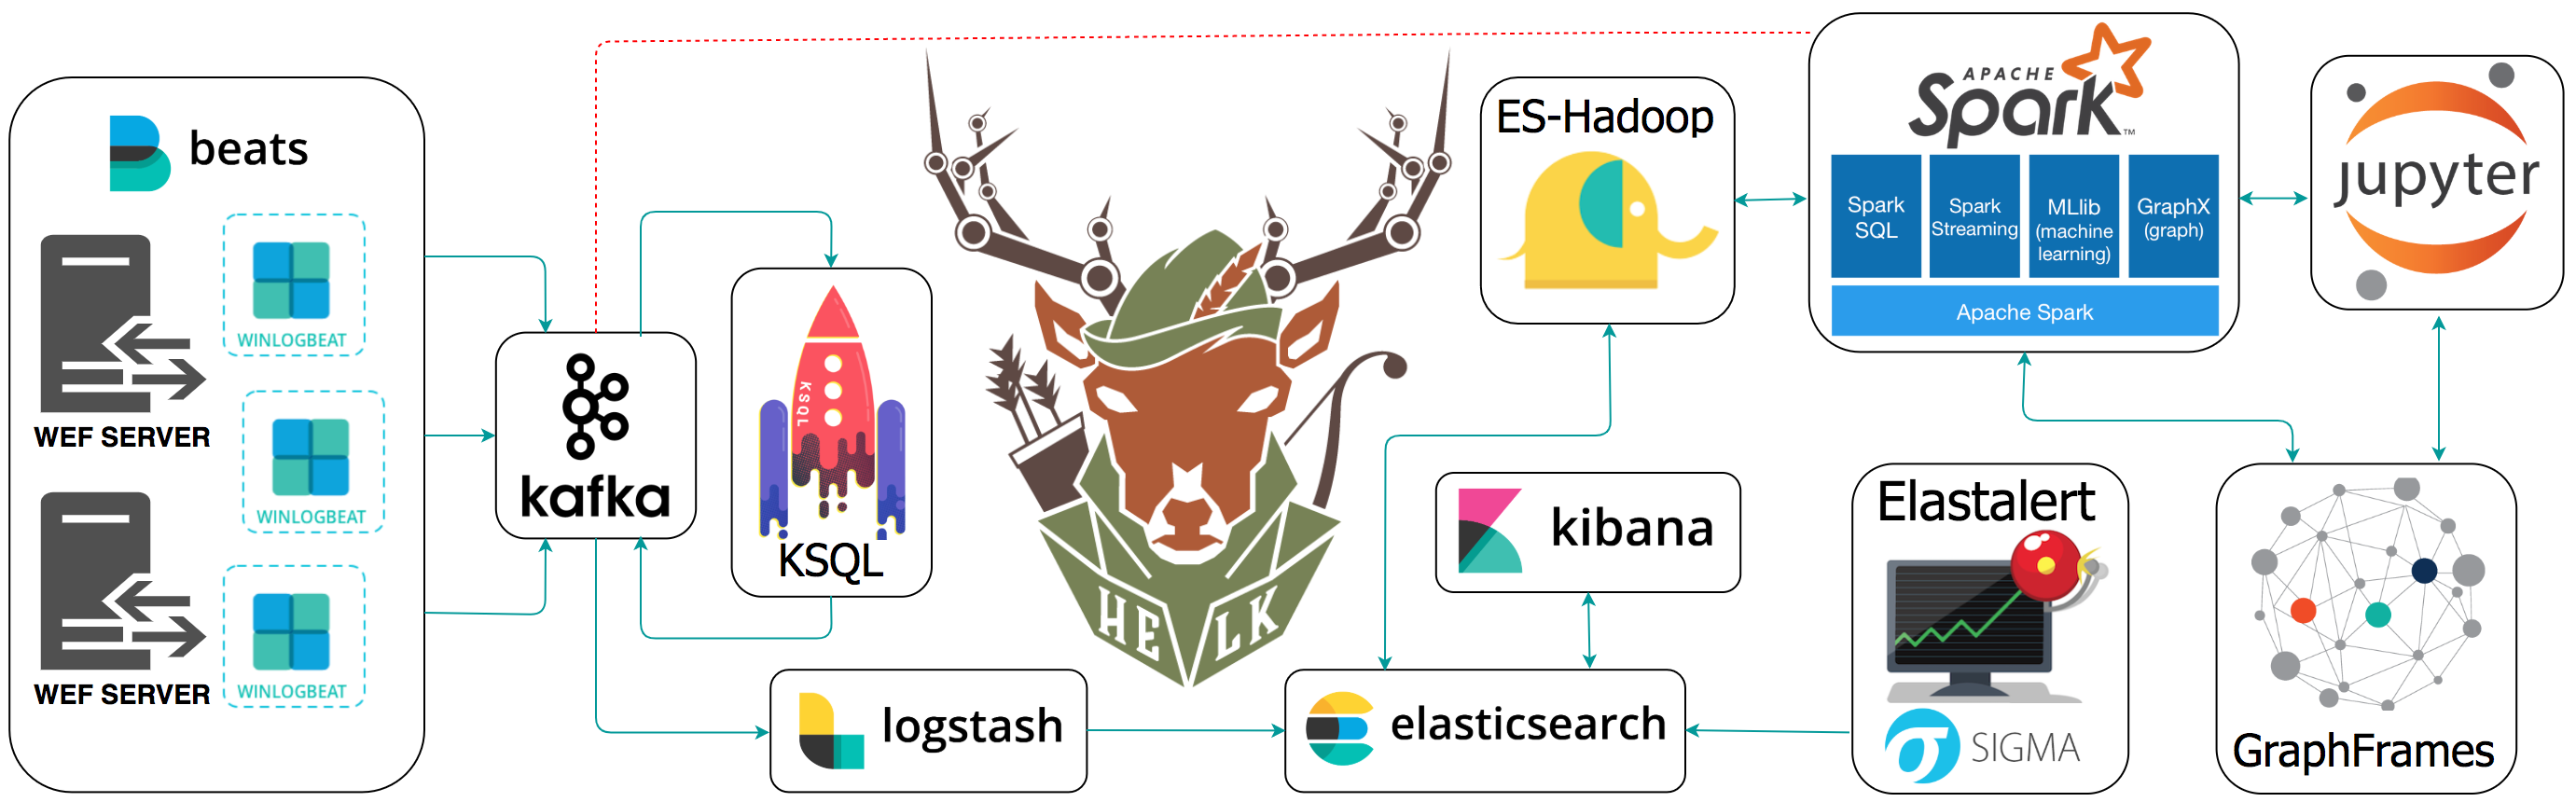
 olafhartong/threathunting
تطبيق Splunk مرتبط بمصفوفة MITRE ATT&CK لتوجيه عمليات صيد التهديدات الخاصة بك
 circl/ail-framework
إطار عمل AIL - إطار تحليل تسرب المعلومات. تم نقل المشروع إلى https://github.com/ail-project
 olafhartong/attackdatamap
تقييم مصدر بيانات على مستوى الحدث لإظهار التغطية المحتملة لإطار عمل MITRE ATT&CK
 randomuserid/adama
يبحث عن صيد التهديدات وتحليلات الأمان
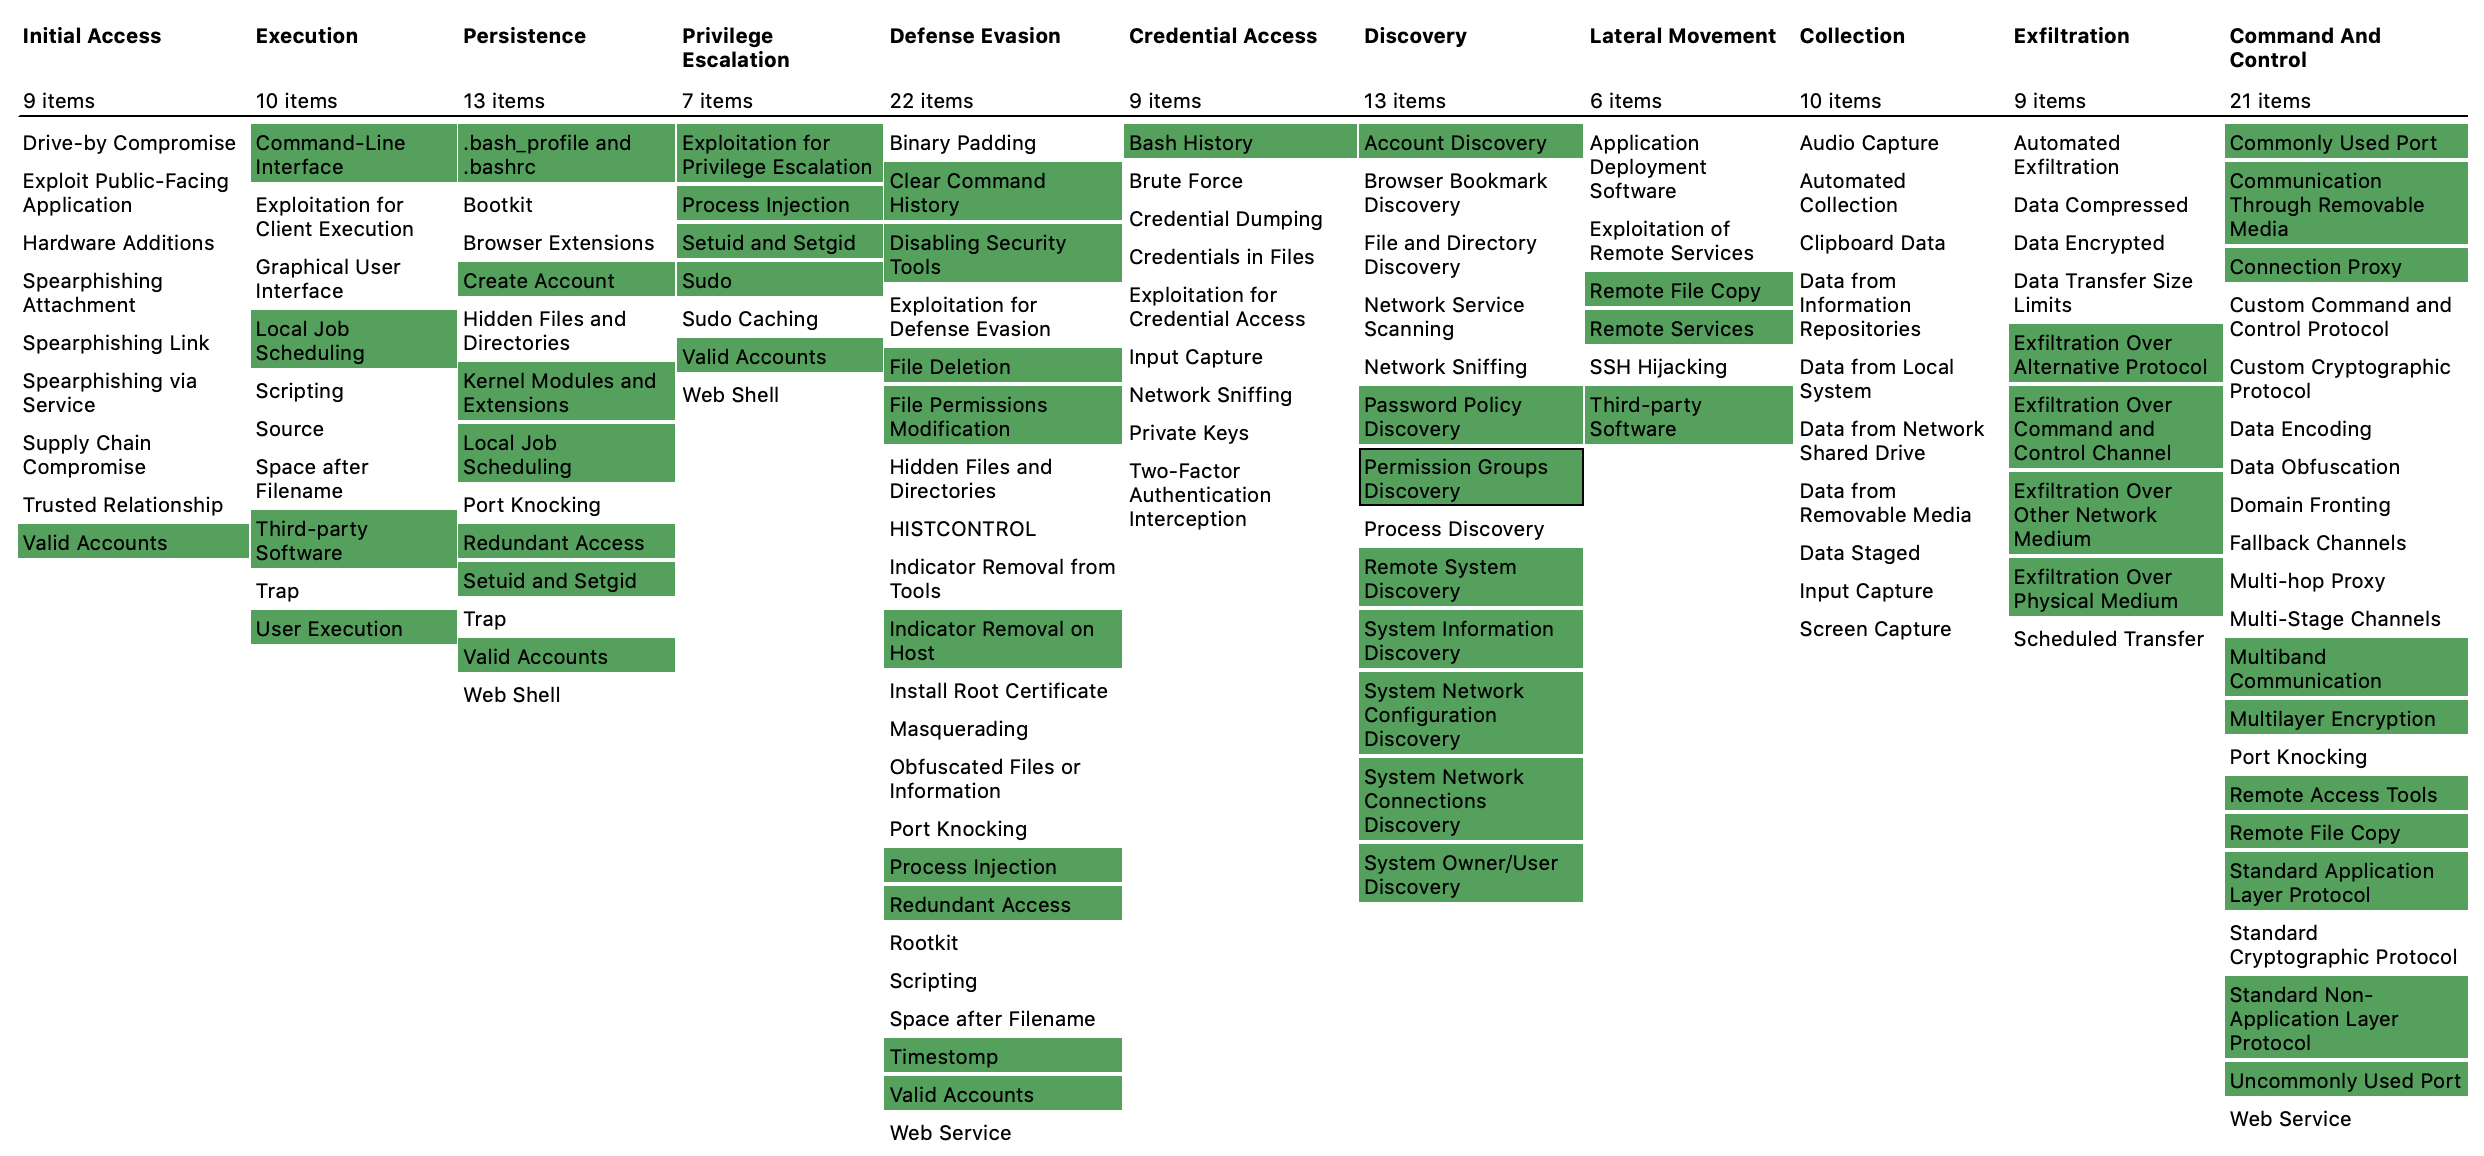 bfuzzy/auditd-attack
مجموعة قواعد Linux Auditd مرتبطة بـ MITRE's Attack Framework
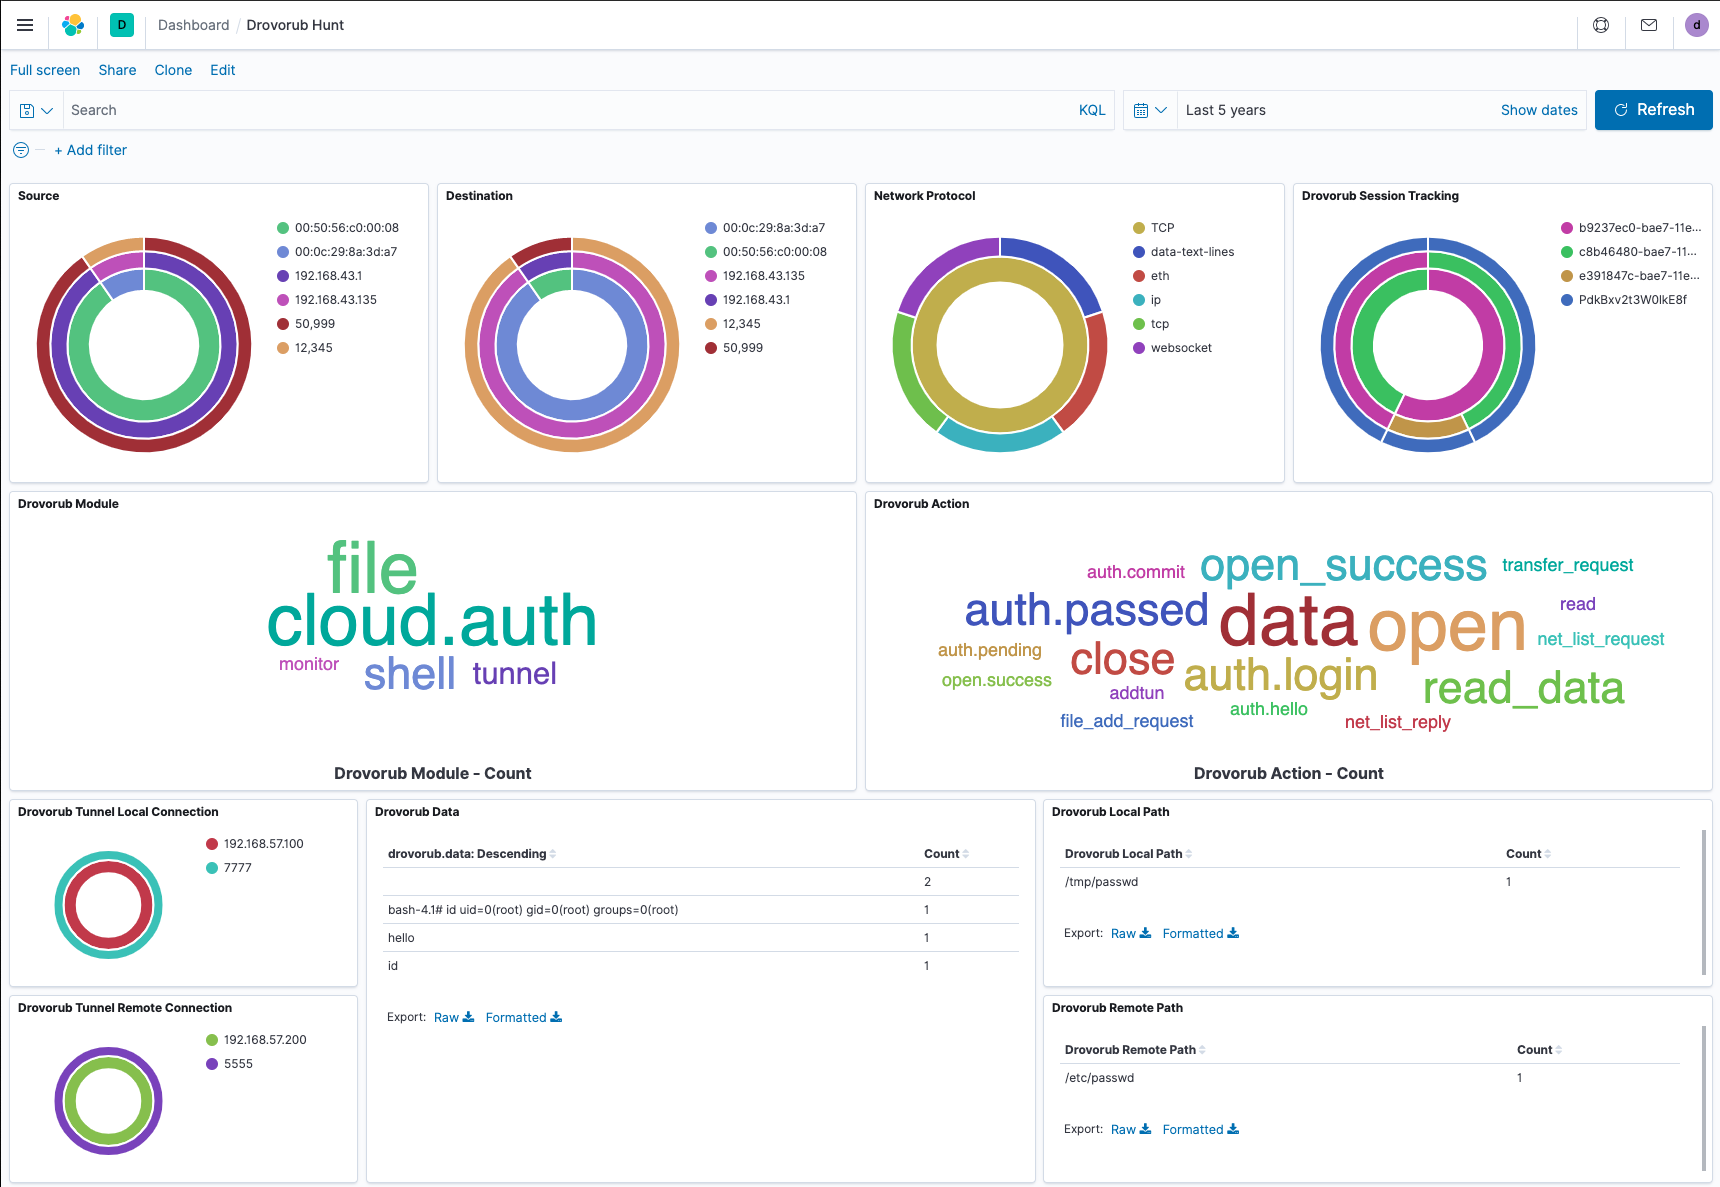 insane-forensics/drovorub-hunt
أداة للمساعدة في الصيد القائم على الشبكة لـ GRU's Drovorub malware c2
 ninoseki/mihari
مجمّع استعلامات لصيد التهديدات القائم على OSINT

 patrowl/patrowlhears
PatrowlHears - مركز استخبارات الثغرات / الاستغلالات

 jangeisbauer/gundog
gundog - الصيد الموجه في Microsoft Defender
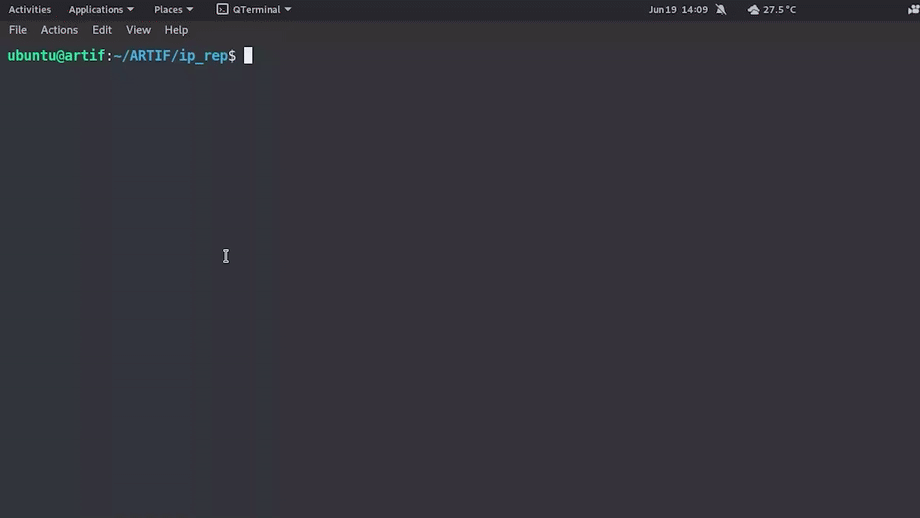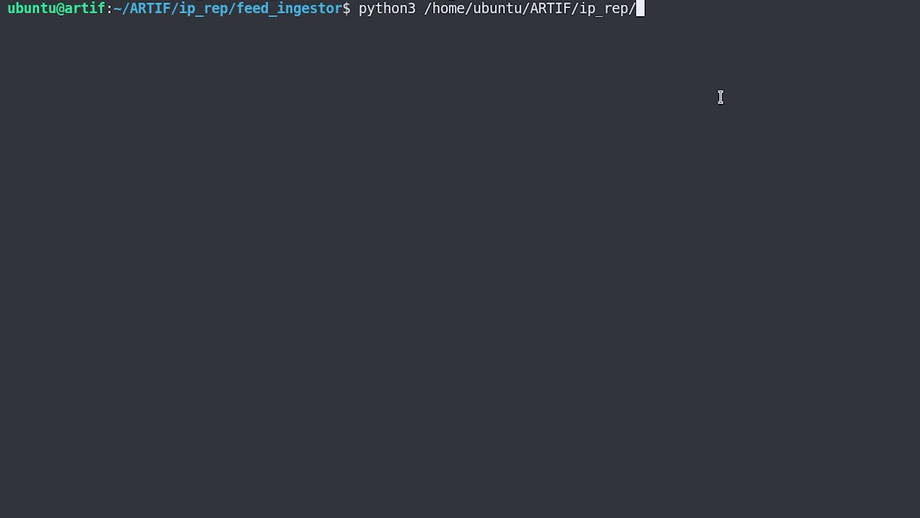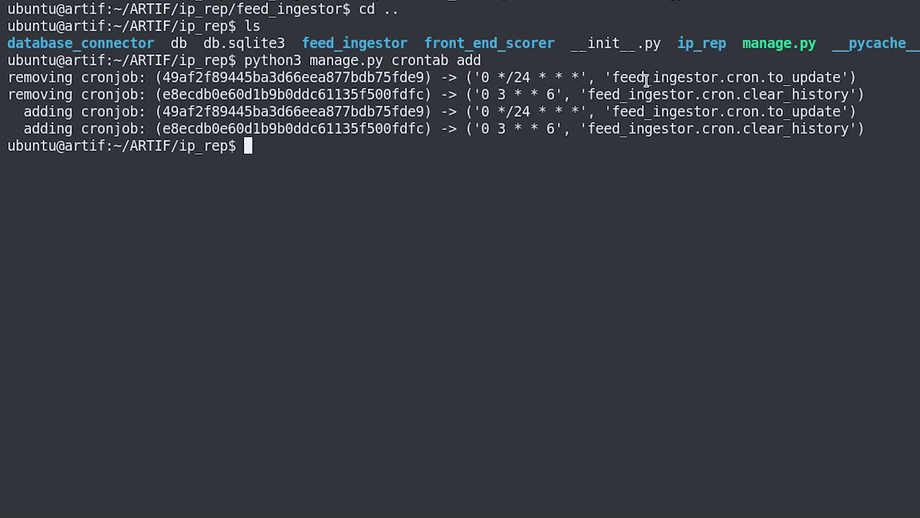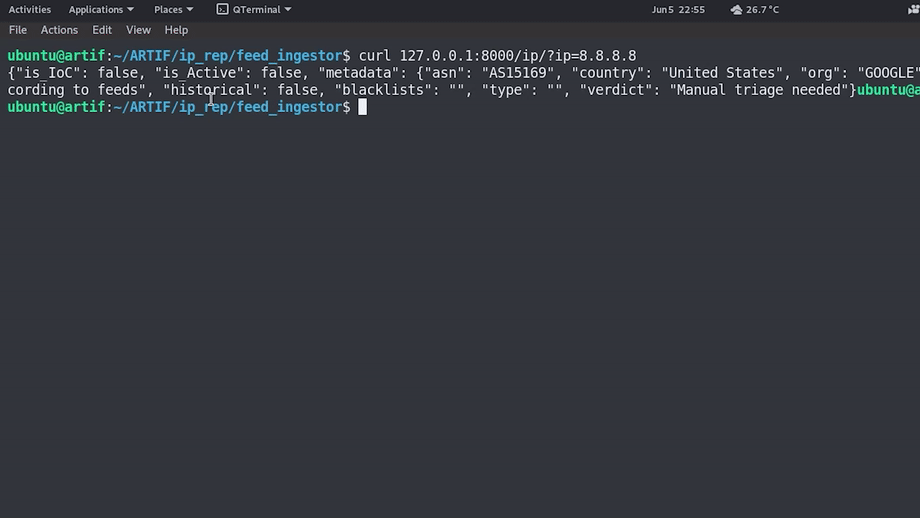 cred-club/artif
إطار عمل متقدم للاستخبارات الأمنية في الوقت الفعلي لتحديد التهديدات وحركة المرور الويب الضارة بناءً على سمعة عنوان IP والبيانات التاريخية.
 crowdsecurity/crowdsec
محرك مفتوح المصدر لنظام كشف/منع الاختراق وجدار الحماية لتطبيقات الويب يحلل السجلات وطلبات HTTP لكشف وحظر عناوين IP الضارة، مستفيدًا من قائمة حظر…
 payloadsecurity/sandbox_scryer
يحلل تقارير التفجير في بيئة الحماية العامة لإنتاج استخبارات صيد التهديدات، وينظم النتائج وفقًا لـ MITRE ATT&CK، ويجمع مؤشرات الاختراق (IOCs)، وينتج…
 qbitseclabs/brintelcollector
استخبارات التهديدات السيبرانية (CTI) باستخدام مصادر ومؤشرات التهديدات الوطنية، أو حتى العالمية، ولكن مع أدلة أو مؤشرات وطنية من البرازيل 🌎
 pedramamini/iocextract
مستخرج مؤشرات الاختراق (IOC) المنزوعة الأنياب.






