
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit
 vxunderground/threatintelligencediscordbot
يجلب التحديثات من مختلف نطاقات الويب المفتوح (Clearnet) ونطاقات الجهات الفاعلة في برامج الفدية (Ransomware).
 bushidouk/abused-legitimate-services
خدمات السحابة وCDN والتسويق التي يستغلها مجرمو الإنترنت ومجموعات APT
 gendigitalinc/ioc
تهديدات استخباراتية (IoCs) + شظايا من المادة المظلمة. منشور من Gen Threat Labs.
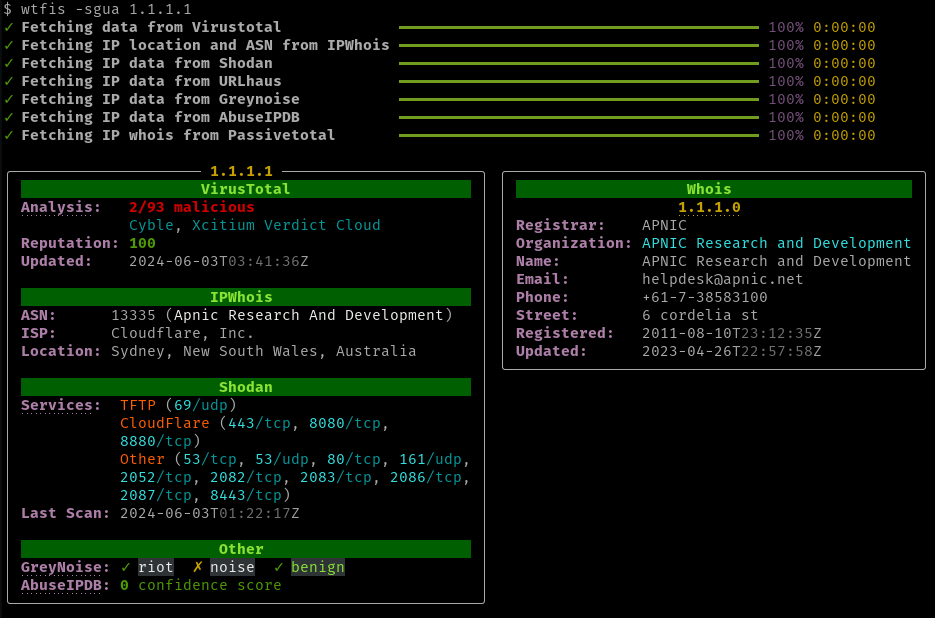 pirxthepilot/wtfis
أداة بحث سلبي عن أسماء المضيفات والنطاقات وعناوين IP لغير الروبوتات
 ransomlook/ransomlook
متتبع آخر لعصابات برامج الفدية
 threatlabz/iocs
هذا المستودع مخصص لمؤشرات الاختراق (IOCs) من التقارير العامة الصادرة عن Zscaler ThreatLabz
 jpcertcc/phishurl-list
مجموعة بيانات عناوين URL للتصيد الاحتيالي من JPCERT/CC
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 fastfire/ioc_attack_esxi_feb_2023
مجموعة من مؤشرات الاختراق (IoCs) المتاحة والمرتبطة بالهجمات على البنى التحتية لـ ESXi التي وقعت اعتبارًا من يوم الجمعة 3 فبراير 2023.
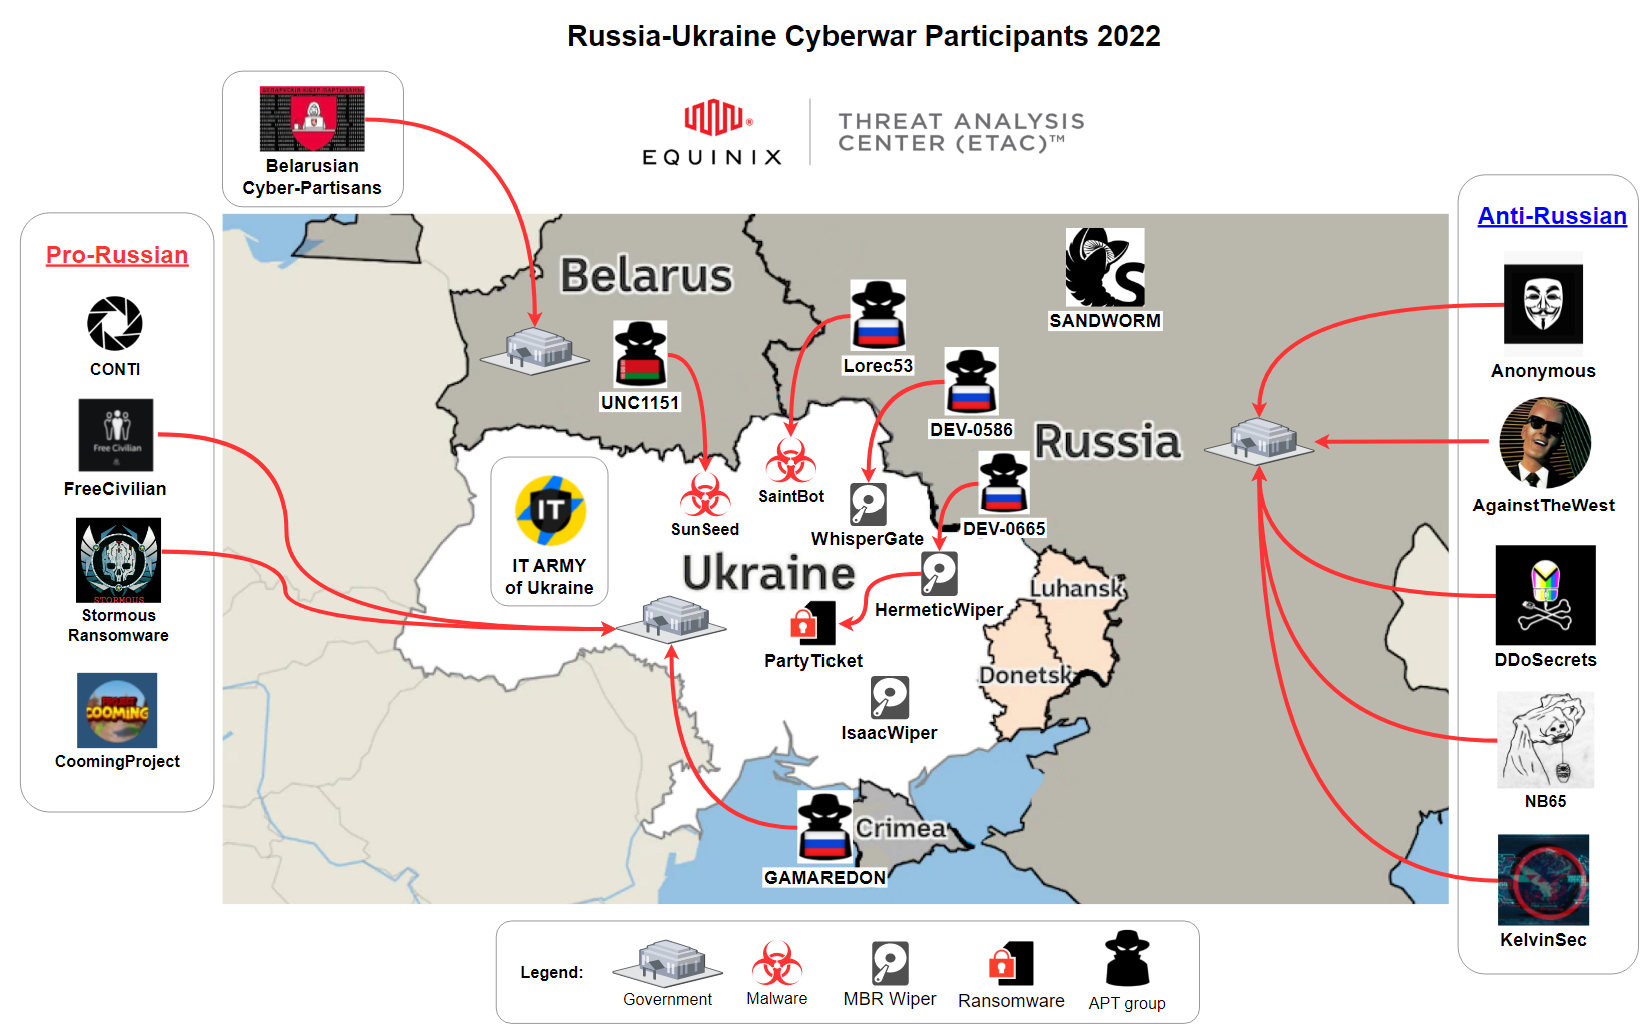 curated-intel/ukraine-cyber-operations
تعمل Curated Intelligence مع محللين من جميع أنحاء العالم لتوفير معلومات مفيدة للمنظمات في أوكرانيا التي تبحث عن معلومات استخباراتية مجانية إضافية حول…
 rollwagen/abusech
عميل CLI لـ abuse.ch
 bushidouk/ransomware-tool-matrix
مورد يحتوي على جميع الأدوات التي تستخدمها كل عصابات برامج الفدية
 scoubi/bloodsocer
يجمع بيانات MITRE ATT&CK وSigma وAtomic Red Team في رسوم بيانية لـ BloodHound، بحيث يتمكن محللو SOC من تخطيط تغطية الكشف، وتحديد الفجوات، والتحقيق في…
 xakepnz/enterpriseattack
وحدة Python خفيفة الوزن للتفاعل مع مجموعة بيانات [MITRE ATT&CK®](https://attack.mitre.org/) للمؤسسات. مصممة للسرعة مع تبعيات قليلة. [اقرأ…
 nextcloud/security-advisories
👮 نصائح أمنية لـ Nextcloud
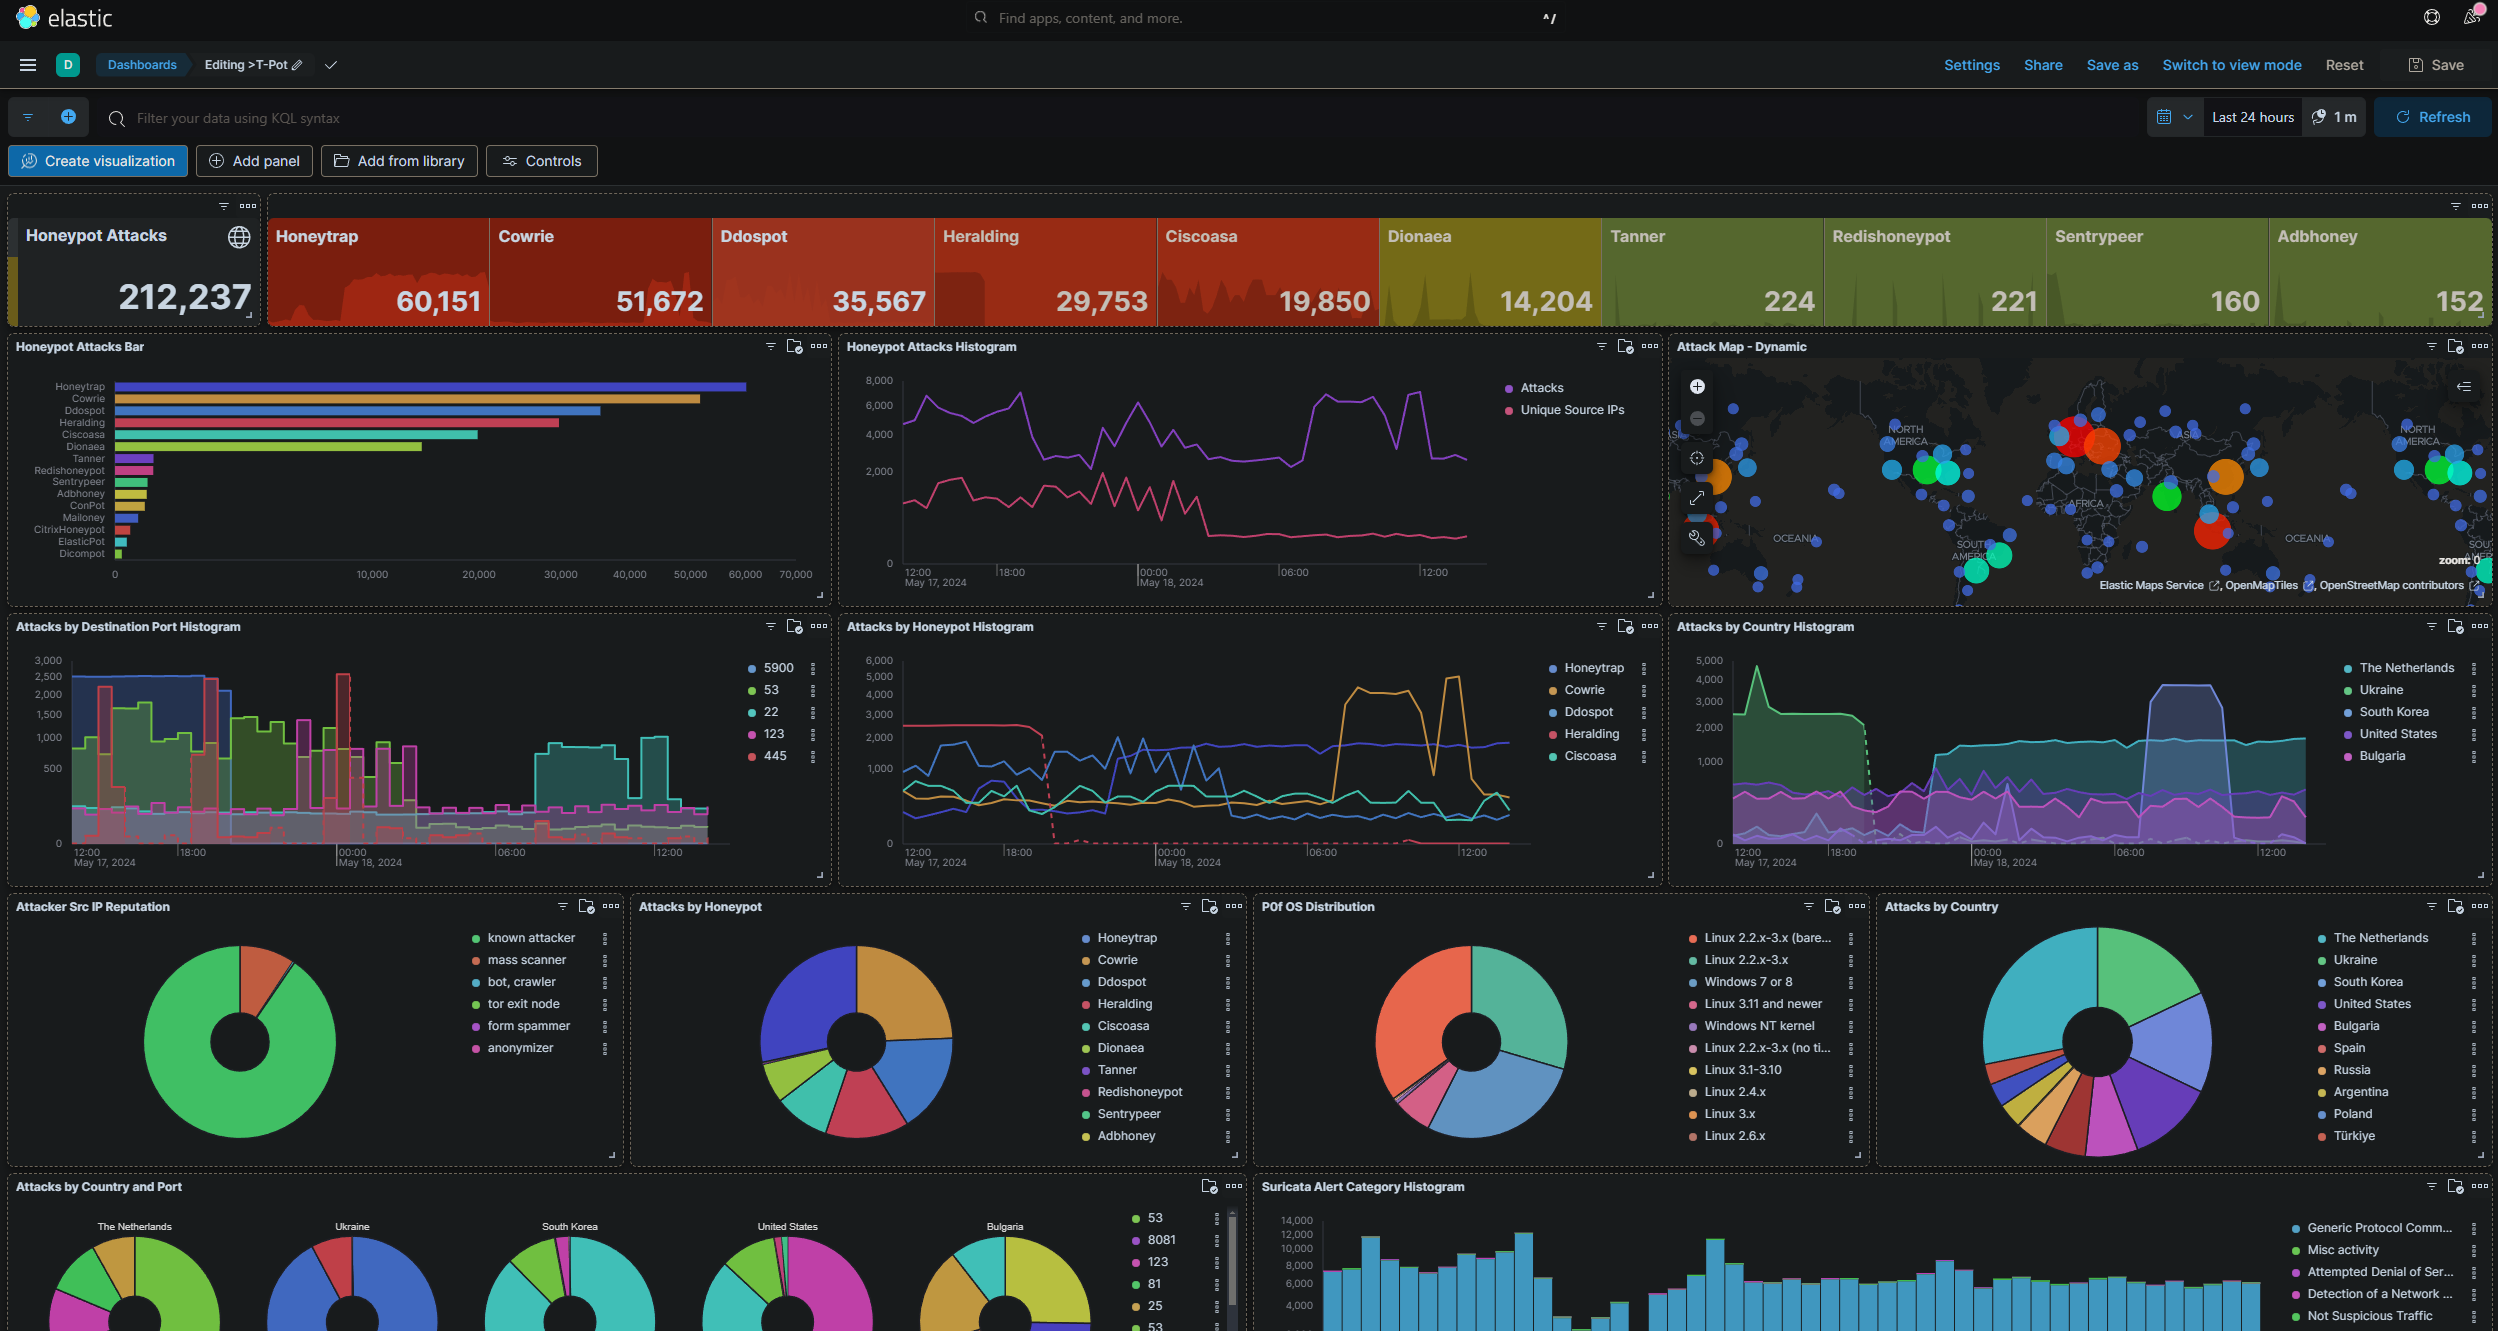 rxerium/honeypot
🍯 هونيبوت لاستخبارات التهديدات
 taxiiproject/libtaxii
مكتبة Python لمعالجة رسائل TAXII واستدعاء خدمات TAXII.








