#1

 ptkthg/statecraftcyber
منصة استخبارات التهديدات بالبرتغالية البرازيلية - CVEs، إحاطات، IOCs وأخبار الأمن
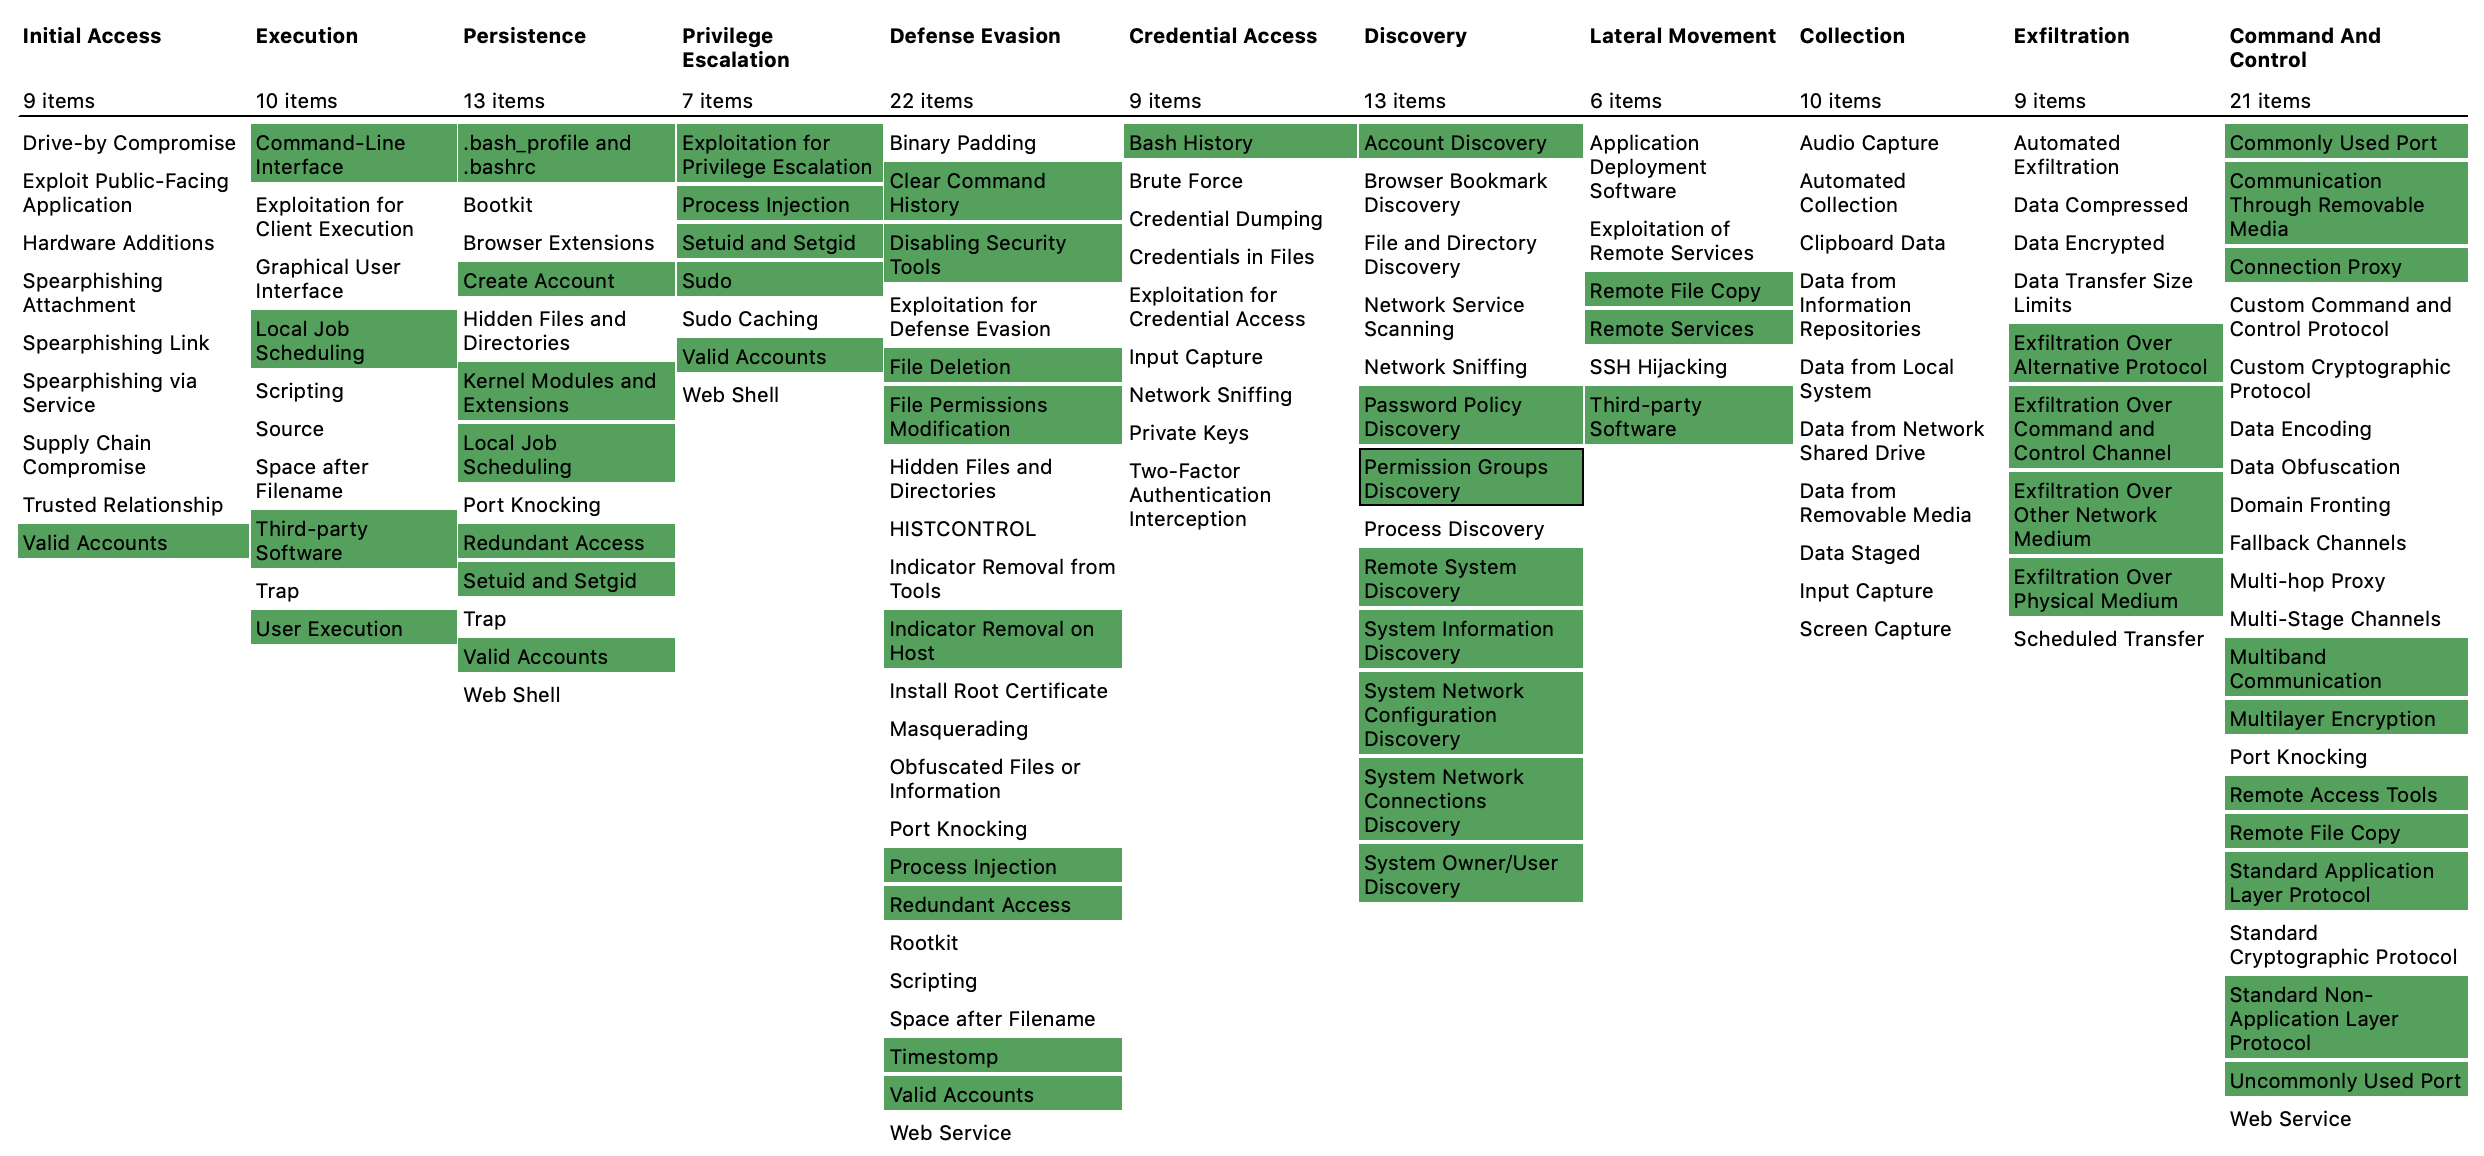 bfuzzy/auditd-attack
مجموعة قواعد Linux Auditd مرتبطة بـ MITRE's Attack Framework
 olafhartong/attackdatamap
تقييم مصدر بيانات على مستوى الحدث لإظهار التغطية المحتملة لإطار عمل MITRE ATT&CK
 threatlabz/iocs
هذا المستودع مخصص لمؤشرات الاختراق (IOCs) من التقارير العامة الصادرة عن Zscaler ThreatLabz
 sumidcyber/zeroscout
🦅 ZeroScout: صياد التهديدات المحلية والسحابية المستقل. صوّر الهجمات في غرفة حرب حيّة، وحدّد مجموعات APT عبر التحليل الجيني، وأنشئ قواعد دفاعية…
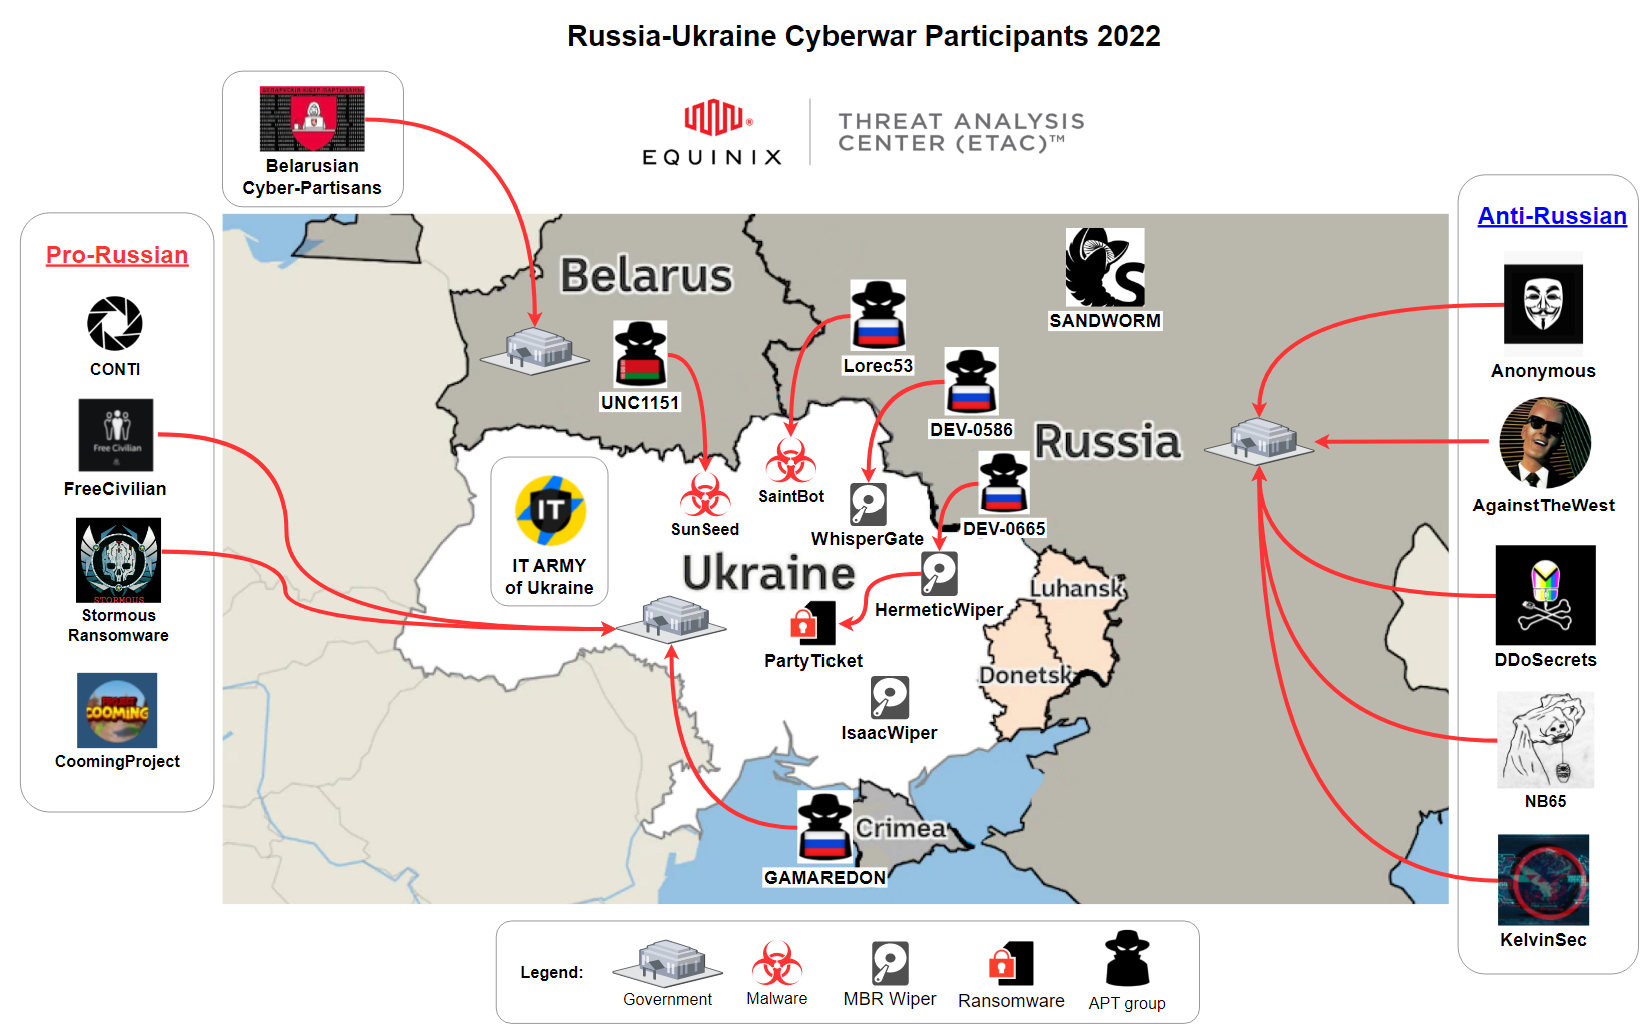 curated-intel/ukraine-cyber-operations
تعمل Curated Intelligence مع محللين من جميع أنحاء العالم لتوفير معلومات مفيدة للمنظمات في أوكرانيا التي تبحث عن معلومات استخباراتية مجانية إضافية حول…
 payloadsecurity/sandbox_scryer
يحلل تقارير التفجير في بيئة الحماية العامة لإنتاج استخبارات صيد التهديدات، وينظم النتائج وفقًا لـ MITRE ATT&CK، ويجمع مؤشرات الاختراق (IOCs)، وينتج…
 scoubi/bloodsocer
يجمع بيانات MITRE ATT&CK وSigma وAtomic Red Team في رسوم بيانية لـ BloodHound، بحيث يتمكن محللو SOC من تخطيط تغطية الكشف، وتحديد الفجوات، والتحقيق في…
 bushidouk/abused-legitimate-services
خدمات السحابة وCDN والتسويق التي يستغلها مجرمو الإنترنت ومجموعات APT
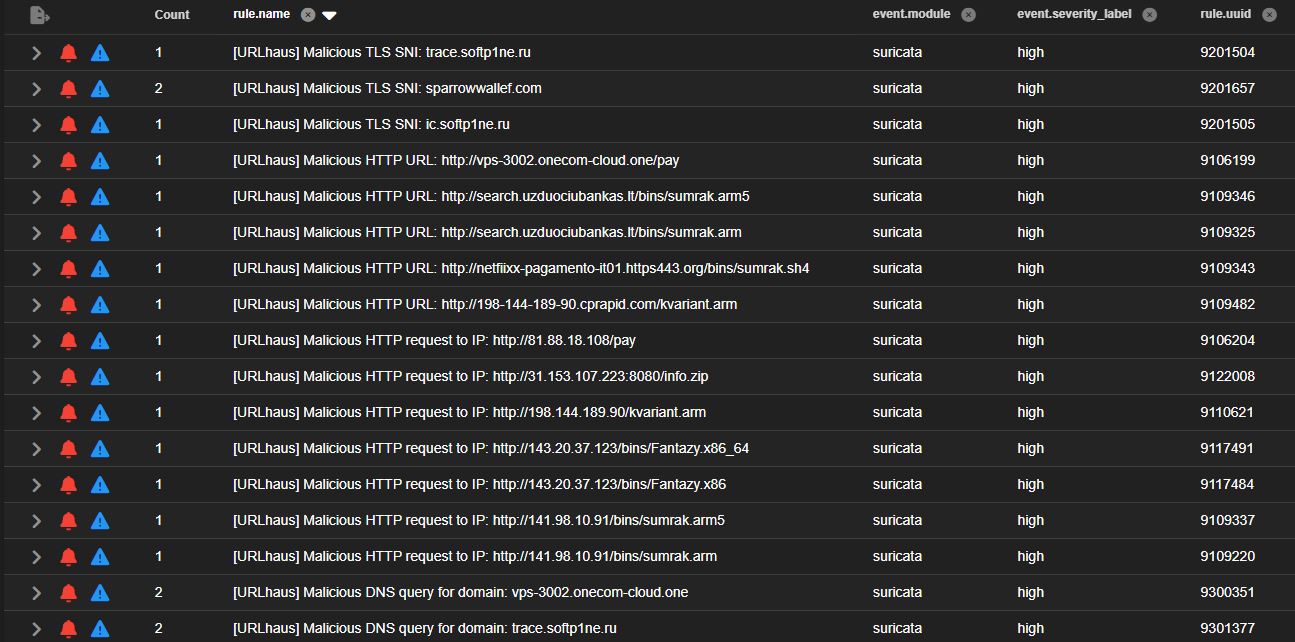 malvuln/sigint-hombre
قواعد Suricata المولدة ديناميكيًا من تغذيات التهديدات في الوقت الفعلي
 paloaltonetworks/unit42-timely-threat-intel
مجموعة من الملفات التي تحتوي على مؤشرات تدعم منشورات وسائل التواصل الاجتماعي من فريق Unit 42 التابع لشبكة Palo Alto لنشر معلومات استخباراتية عن…
 jpcertcc/phishurl-list
مجموعة بيانات عناوين URL للتصيد الاحتيالي من JPCERT/CC
 aquasecurity/vuln-list-redhat
التنبيهات الأمنية لـ Red Hat
 fastfire/ioc_attack_esxi_feb_2023
مجموعة من مؤشرات الاختراق (IoCs) المتاحة والمرتبطة بالهجمات على البنى التحتية لـ ESXi التي وقعت اعتبارًا من يوم الجمعة 3 فبراير 2023.
 xakepnz/enterpriseattack
وحدة Python خفيفة الوزن للتفاعل مع مجموعة بيانات [MITRE ATT&CK®](https://attack.mitre.org/) للمؤسسات. مصممة للسرعة مع تبعيات قليلة. [اقرأ…
 rollwagen/abusech
عميل CLI لـ abuse.ch