

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/blackfan/bfscan
أمان أندرويدالاستطلاعالتحليل الثابتاختبار اختراق تطبيقات الجوالالهندسة العكسيةجمع المعلوماتكشف الأسرارأمن واجهات برمجة التطبيقات
GitHubblackfan/bfscan

BFScan

أداة للعثور على عناوين URL والمسارات والأسرار، وتوليد طلبات HTTP خام ومواصفات OpenApi من ملفات الإعدادات والتعليقات التوضيحية المستخدمة في تطبيقات JAR / WAR / APK.

2572449منذ 11 أشهرتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

BFScan

أداة للمعالجة الأولية لتطبيقات APK / XAPK / APKM / DEX / JAR / WAR.

  • البحث عن سلاسل نصية في الكود المصدري والموارد تبدو وكأنها URIs أو مسارات أو أسرار
  • توليد طلبات HTTP خام ومواصفات OpenAPI استنادًا إلى ملفات الإعداد والتعليقات التوضيحية للفئات والطرق
    • مكتبات العميل المدعومة
      • Square Retrofit
      • Ktorfit
      • Feign
    • مكتبات الخادم المدعومة
      • Spring Web Annotations
      • Spring SimpleUrlHandlerMapping
      • Spring BeanNameUrlHandlerMapping
      • JAX-RS, Jakarta RESTful Web Services
      • JAX, Jakarta Servlet Annotations
      • Micronaut
      • web.xml Servlets
      • jetty.xml Servlets
      • Struts 1 & Struts 2 Actions
      • Swagger & OpenApi Annotations
      • Ktor Type-safe routing
      • Play Framework routing

الاستخدام

java -jar bfscan.jar <jar_war_apk> <...> [-m <mode>] [-ma <minifiedAnnotationsSupport>] [-r <mappingFile>] [-s <searchString>] [-u <url>] [-v <verbose>]

 -m <mode>                          Mode ([a]ll, [s]ecrets, [h]ttp), default: all
 -ma <minifiedAnnotationsSupport>   Minified or unknown annotations support (yes, no), default: yes
 -r <mappingFile>                   Deobfuscation mapping file
 -s <searchString>                  Search string
 -u <url>                           API base url (http://localhost/api/)
 -v <verbose>                       Log level (off, error, warn, info, debug, trace)
java -jar bfscan.jar test/*.apk -u https://example.tld/api/

مثال

بالنسبة لهذه الفئة التي تستخدم تعليقات Spring التوضيحية، سيتم توليد النتائج التالية.

@RestController
@RequestMapping("/api")
public class UserController {

    @PostMapping("createUser")
    public String create(@RequestParam Optional<String> someParamName, @RequestBody User user) {
        return "response";
    }

النتائج

الطريقة: com.mycompany.springbootexample.UserController->create

  • طريقة Spring
POST /api/createUser?someParamName=value HTTP/1.1
Host: localhost
Connection: close
Content-Type: application/json

{
  "name": "name",
  "age": 1
}
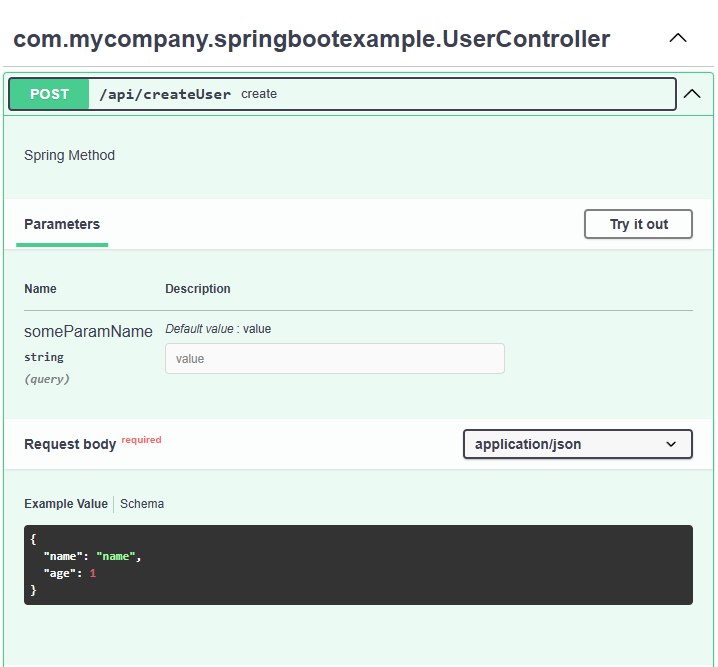
مثال OpenAPI

الكود المُعمّى

إذا كنت تحلل تطبيقًا يستخدم مكتبة مدعومة، لكن الكود الخاص به مُعمّى، يمكنك إنشاء ملف تعيين لاستبدال أسماء الفئات.

للقيام بذلك، يمكنك يدويًا استخدام وظيفة "Rename" في الكود المُفكَّك في jadx-gui، ثم حفظ ملف التعيين المُنشأ (File > Save mappings). أو استخدم ملف تعيين مثال لـ Retrofit وقم بتعديله وفقًا لتطبيقك.
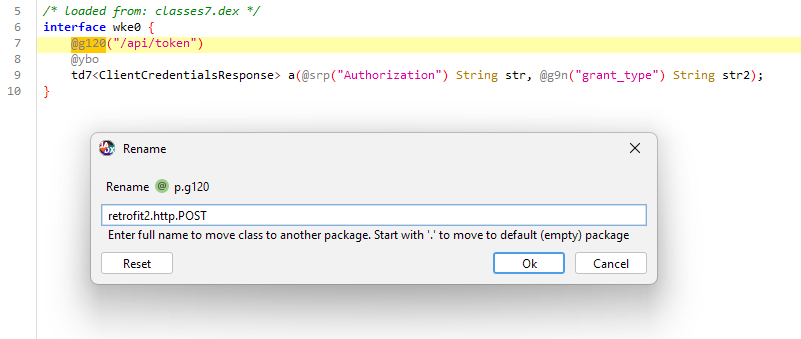
مثال على إعادة تسمية الفئات

مثال على تحليل تطبيق مع إعادة تسمية الفئات باستخدام ملف تعيين.

java -jar BFScan.jar ./tests/example.apk -r ./tests/mapping.txt

شكر وتقدير

يستخدم هذا المشروع:

  • jadx - Apache License 2.0
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






