

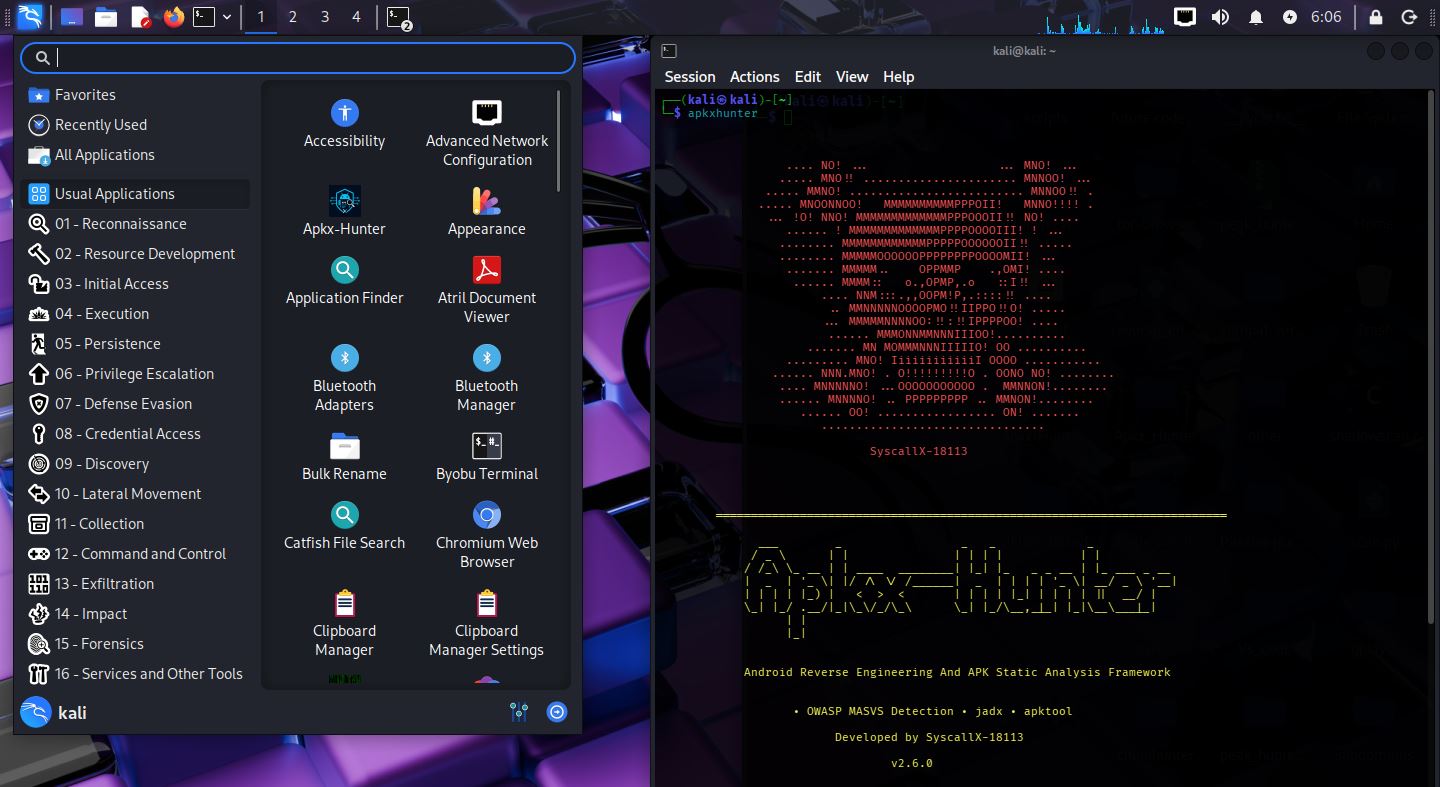
إطار عمل لتحليل أندرويد الثابت مبني على لغة C، لفك التجميع، وكشف الأسرار، واكتشاف نقاط النهاية، وتحليل الأذونات، وفحص المكتبات الأصلية، مع تصنيف الأسرار بمساعدة التعلم الآلي.
عرض APKX-Hunter على Black Hat Europe Arsenal
APKX-Hunter هو إطار عمل مفتوح المصدر للتحليل الساكن لتطبيقات أندرويد مكتوب بالكامل بلغة C، ومصمم خصيصًا لتقييمات أمان أندرويد، والهندسة العكسية، وتحليل البرمجيات الخبيثة، وفحص الامتثال لمعايير OWASP MASVS، وصيد الثغرات (bug bounty)، واختبار تطبيقات APK، واختبار الاختراق.
يدعم إطار العمل تحليل التطبيقات الفردية وتحليل مجموعات تطبيقات أندرويد على نطاق واسع، وذلك عبر استخراج وتحليل صيغ حزم أندرويد المدعومة تلقائيًا، بما في ذلك أرشيفات APK وAPKS وAPKM وXAPK وZIP. ومع ميزات الفحص التكراري متعدد ملفات APK، ووضع الدفعات الصامت، ومخرجات الفحص المنظمة، صُمم APKX-Hunter لمعالجة التطبيقات الفردية ومجموعات تطبيقات أندرويد الكبيرة بكفاءة، مع إنتاج نتائج نظيفة ومنظمة وقابلة للتنفيذ.
يجمع APKX-Hunter بين عدة تقنيات للتحليل الساكن—بما في ذلك فك الترجمة (decompilation)، وتحليل AndroidManifest، وتحليل الأذونات، واكتشاف المكونات المُصدَّرة، واكتشاف نقاط النهاية (endpoints)، واكتشاف الأسرار المضمّنة في الكود (hardcoded secrets)، واكتشاف إعدادات السحابة، واكتشاف المكتبات الأصلية (native libraries)، وفحوصات أمان OWASP MASVS—للكشف عن المعلومات ذات الصلة بالأمان داخل تطبيقات أندرويد.
يوفر APKX-Hunter أيضًا صدفة سطر أوامر تفاعلية مدمجة، تمنح الباحثين واجهة إطار عمل مخصصة لتنفيذ عمليات التحليل، وضبط أوضاع الفحص، والتنقل في سير عمل المشاريع، والتفاعل مع APKX-Hunter مباشرة من الطرفية. تشمل ميزات الصدفة سجل الأوامر، ومعالجة الأوامر التفاعلية، وأدوات التحكم في الفحص، وأوامر على مستوى إطار العمل مصممة لجعل سير عمل التحليل المتكرر أسرع وأكثر كفاءة.
يتضمن إطار العمل محرك البحث والتحقيق في الكود لتحليل الكود المصدري المفكوك والمستخرج من التطبيقات. يمكن للباحثين البحث تكراريًا في أدلة المشروع عن أنماط كود أو سلاسل نصية محددة، مما يسهّل التحقيق في التنفيذات المشبوهة، وتتبع الوظائف الحساسة أمنيًا، وتحديد الأنماط الضعيفة، والتنقل بسرعة في قواعد الكود المفكوك الكبيرة.
يدمج APKX-Hunter أيضًا محركًا خفيفًا لتصنيف الأسرار قائمًا على التعلم الآلي، مكتوبًا بالكامل بلغة C، يصنّف تلقائيًا الأسرار المكتشفة حسب درجة الثقة والخطورة. يساعد ذلك في تقليل الإيجابيات الكاذبة، وتسريع فرز الثغرات.
يولّد إطار العمل ملفات مخرجات منظمة ومرتبة طوال عملية التحليل، مع فصل النتائج ذات الصلة والنتائج الأمنية إلى فئات واضحة لتسهيل التحقيق وإعداد التقارير والتحليل الإضافي. وفي نهاية كل فحص، يولّد APKX-Hunter إحصاءات فحص مفصلة، تشمل عدد ملفات APK التي تم فحصها، والملفات التي تم تحليلها، والأسرار المكتشفة، والأنماط المكتشفة، ونتائج MASVS، مما يوفر للباحثين نظرة شاملة على التقييم الأمني بأكمله.
صُمم APKX-Hunter ليكون سير عمل كاملًا للتحليل الساكن لتطبيقات أندرويد—من استخراج التطبيقات والاكتشاف الآلي إلى التحقيق اليدوي في الكود وفرز الثغرات الأمنية.
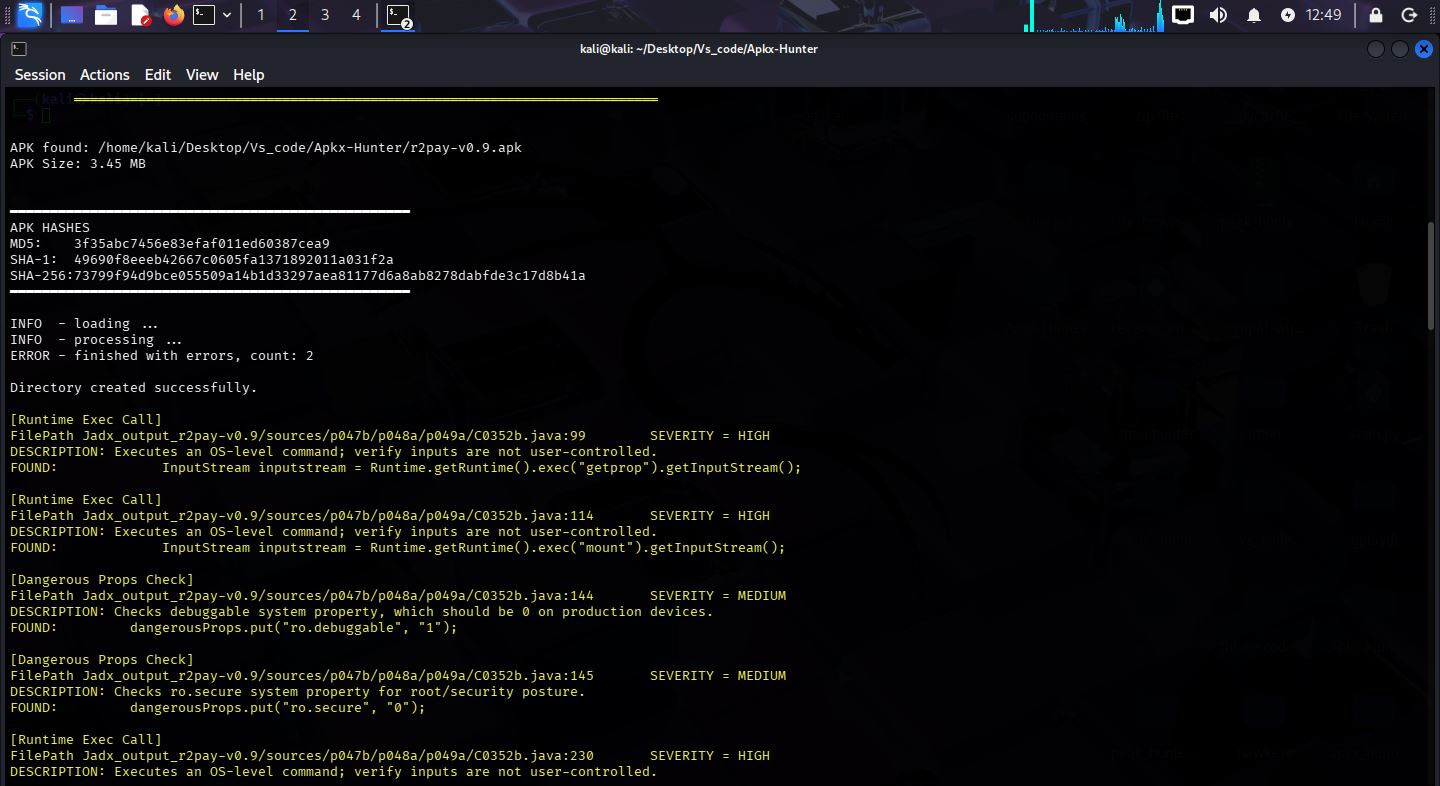
يتضمن Apkx-Hunter الآن فحصًا أمنيًا وفق OWASP MASVS يشمل 15 فئة و100 نمط كشف:
| # | الفئة | الأنماط |
|---|---|---|
| 1 | تشفير ضعيف | 18 |
| 2 | تثبيت الشهادات | 6 |
| 3 | كشف الروت | 7 |
| 4 | مكافحة التنقيح | 6 |
| 5 | مكافحة العبث | 4 |
| 6 | SharedPreferences | 9 |
| 7 | SQLite | 3 |
| 8 | التخزين الخارجي | 5 |
| 9 | تحميل الشيفرة الديناميكي | 3 |
| 10 | الانعكاس | 2 |
| 11 | تنفيذ أوامر وقت التشغيل | 4 |
| 12 | أمان WebView | 14 |
| 13 | أمان الشبكة | 10 |
| 14 | التحقق من SSL | 5 |
| 15 | تحميل المكتبات الأصلية | 4 |
| الإجمالي | 100 |
تم اختبار APKXHunter مقابل تطبيق OWASP UnCrackable المستوى 4. نجح الفحص في تحديد نتائج أمنية متعددة، مما يُظهر فعالية محرك فحص OWASP MASVS وقدرات التحليل الساكن لأندرويد.
نموذج التعلم الآلي
يستخدم APKXHunter مصنّف تعلم آلي يعمل دون اتصال. يحتوي model.bin على أوزان رقمية مدرَّبة فقط تُستخدم لحساب درجة الثقة في الأسرار المكتشفة.
وهو غير قابل للتنفيذ.
ولا يحتوي على أي شيفرة.
ويُحمَّل كبيانات ثنائية فقط.
إحصاءات المشروع
النتائج التالية مبنية على الاختبارات التي أُجريت أثناء التطوير.
| المقياس | القيمة المختبَرة |
|---|---|
| نظام التشغيل | Kali Linux |
| الذاكرة العشوائية المستخدمة للاختبار | 8 GB |
| المعالج | Intel Core i3-2120 |
| أكبر ملف APK تم فك تجميعه أو فحصه بنجاح | 85 MB |
| متوسط وقت فك التجميع | ~50 - 60 ثانية |
الحد الأدنى:
الموصى به:
يدمج APKXHunter محرّك تصنيف الأسرار القائم على تعلّم الآلة خفيف الوزن، مكتوبًا بالكامل بلغة C، ضمن سير عمل الكشف عن الأسرار. وهو نموذج تعلّم آلة إحصائي — وليس نموذجًا لغويًا كبيرًا، أو ChatGPT، أو ذكاءً اصطناعيًا توليديًا، أو نظام تعلّم عميق.

