
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 hacksider/deep-live-cam
تبادل الوجوه في الوقت الحقيقي وتزييف عميق للفيديو بنقرة واحدة باستخدام صورة واحدة فقط
 anoncatalyst/ominis-osint
Automated OSINT reconnaissance tool that queries Google and social platforms to gather intelligence on usernames and queries, with proxy rotation and…
 yezz123/soig
أداة OSINT تحصل على مجموعة من المعلومات من حساب Instagram 🛠
 xepor/xepor
إطار توجيه شبيه بـ Flask لـ mitmproxy لاعتراض وتعديل وتزييف طلبات/استجابات HTTP. يتيح التطوير السريع لنصوص MITM للهندسة العكسية، والتصيد، وكسر…
 am0nt31r0/password-analysis
سكربت بلغة Go يقوم بتحليل قائمة من كلمات المرور بناءً على عشوائيتها (entropy) وكلمات المرور الضعيفة من قاموس. مفيد لاختبارات الاختراق وحملات التصيد.
 micro-joan/zphisher-gui-back_office
إضافة خلفية مكتبية لحملات التصيد في الوقت الحقيقي لـ Zphisher، تلتقط بيانات الاعتماد، وتتحقق من تعرض الحساب عبر haveibeenpwned، وتقيّم أمان كلمة…
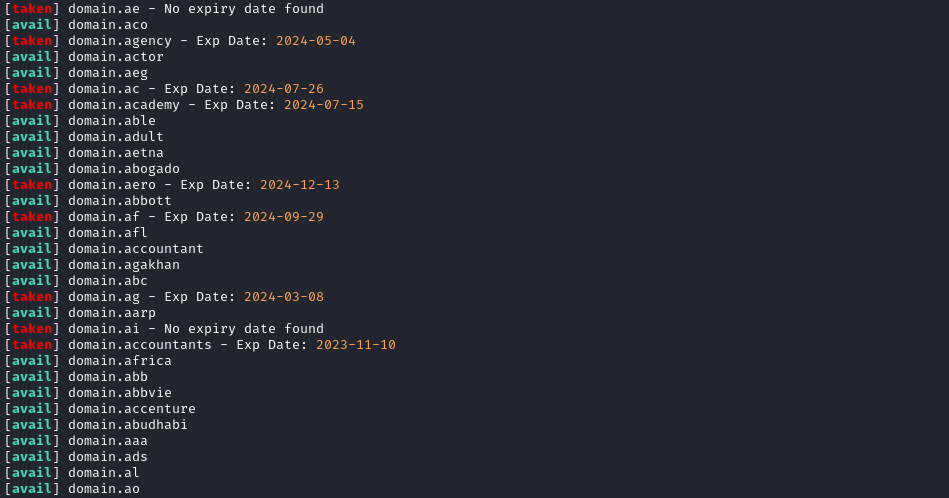 yuyudhn/tldhunt
أداة فحص توفر النطاقات مبنية على Bash تفحص سجلات WHOIS عبر نطاقات المستوى الأعلى (TLDs) المتعددة للعثور على النطاقات غير المسجلة لأغراض اختبار…
 alperenugurlu/nac_bypass_agent
تجمع هذه الوظيفة جميع الوظائف المذكورة أعلاه وتأخذ المعلومات اللازمة من المستخدم لتغيير عنوان IP وعنوان MAC، وبدء تشغيل أدوات responder و tcpdump،…
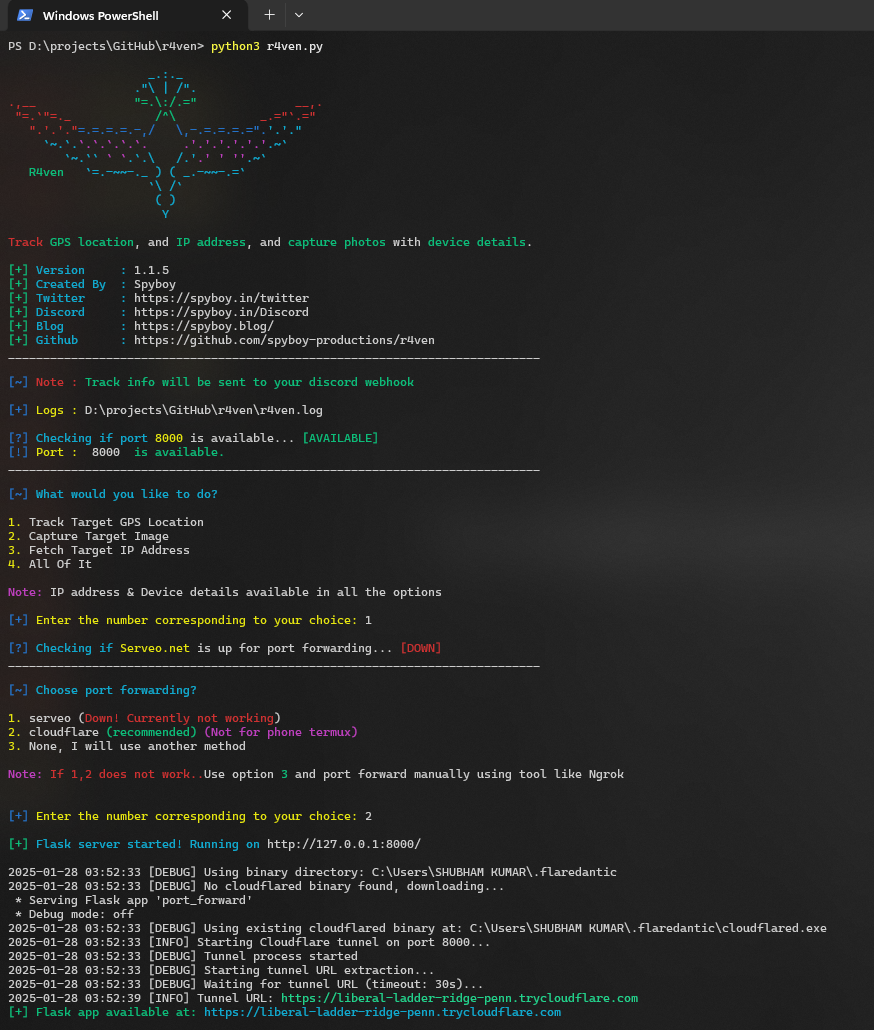 spyboy-productions/r4ven
تتبع موقع GPS لهاتف المستخدم الذكي أو جهاز الكمبيوتر والتقاط صورة للهدف، بالإضافة إلى معلومات IP والجهاز.
 de3vil/htmlsmuggling
إنها تقنية خبيثة يستخدمها المخترقون لإخفاء حمولات البرامج الضارة في نص مشفر في مرفق HTML أو صفحة ويب مصممة خصيصًا.
 makdosx/mip22
إطار متقدم للتصيد الاحتيالي يحتوي على 83 موقعًا مستنسخًا مسبقًا، واستنساخ يدوي للمواقع، وإخفاء عناوين URL، والتقاط بيانات الاعتماد في الوقت الفعلي مع…
 klezvirus/vortex
مجموعة أدوات شاملة لاستطلاع واختبار وتعداد واستغلال شبكات VPN
 mr-un1k0d3r/maliciousmacrogenerator
يولد وحدات ماكرو VBA مشوشة مع تفادي برامج مكافحة الفيروسات/الحماية في صندوق الرمل لتحميلات تنفيذ الأوامر، مع دعم فحوصات النطاق، القرص، الذاكرة،…
 makdosx/wifi-agent
أداة نقطة وصول مارقة لإنشاء بوابات محتجزة، وانتحال بيانات الاعتماد عبر صفحات تسجيل دخول مستنسخة، وحقن تنزيلات البرامج الضارة لمحاكاة الفريق الأحمر…
 mgeeky/packmypayload
برهان مفهوم يقوم بتغليف الحمولات في حاويات إخراج لتجنب علامة Mark-of-the-Web وإظهار المخاطر المرتبطة بتنسيقات ملفات الحاويات. يدعم: ZIP, 7zip, PDF,…
 rxwx/chlonium
نسخ واستيراد ملفات تعريف الارتباط وكلمات المرور الخاصة بـ Chromium عبر المتصفحات باستخدام فك تشفير مفتاح حالة DPAPI دون اتصال، مع دعم قواعد البيانات…
 mrd0x/evilselenium
يحول أداة Selenium إلى سلاح لأتمتة سرقة بيانات الاعتماد، وتفريغ ملفات تعريف الارتباط، واستخراج البريد الإلكتروني، واستخراج الملفات من متصفحات…
 s4vitar/eviltrust
أداة مثالية للنشر التلقائي لـ Rogue AP مع إمكانية اختيار القالب + 2FA. لا تتطلب اتصالاً سلكياً.








