
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
TLDHunt — أداة فحص توفر النطاقات مبنية على Bash تفحص سجلات WHOIS عبر نطاقات المستوى الأعلى (TLDs) المتعددة للعثور على النطاقات غير المسجلة لأغراض اختبار الاختراق (red teaming) وإعداد البنية التحتية للتصيد (phishing). | Kitploit
أدوات/GitHubGitHub/yuyudhn/tldhunt
الاستخبارات مفتوحة المصدر (OSINT)أدوات التصيدتعداد DNS والنطاقات الفرعيةجمع المعلوماتالفريق الأحمر
GitHubyuyudhn/tldhunt

TLDHunt

أداة فحص توفر النطاقات مبنية على Bash تفحص سجلات WHOIS عبر نطاقات المستوى الأعلى (TLDs) المتعددة للعثور على النطاقات غير المسجلة لأغراض اختبار الاختراق (red teaming) وإعداد البنية التحتية للتصيد (phishing).

عرض المستودع
1873252منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

TLDHunt - فحص توفر النطاقات

TLDHunt هي أداة سطر أوامر مصممة لمساعدة المستخدمين في العثور على أسماء نطاقات متاحة لمشاريعهم أو أعمالهم عبر الإنترنت. من خلال توفير كلمة مفتاحية وقائمة بامتدادات النطاقات العليا (TLD)، تقوم TLDHunt بفحص توفر أسماء النطاقات التي تطابق المعايير المحددة. هذه الأداة مفيدة بشكل خاص لمن يرغبون في العثور بسرعة على اسم نطاق غير مسجل بالفعل، دون الحاجة إلى البحث يدويًا على موقع مسجل النطاقات.

لأغراض اختبار الاختراق الهجومي (Red Teaming) أو التصيد، يمكن لهذه الأداة مساعدتك في العثور على نطاقات مشابهة ذات امتدادات مختلفة عن النطاق الأصلي.

[!NOTE]
تم الاختبار على: Kali GNU/Linux Rolling مع whois v5.5.15

المتطلبات

هذه الأداة مكتوبة بلغة Bash وتتطلب المتطلبات التالية:

  • whois: يُستخدم لفحص توفر النطاق.
  • curl: يُستخدم لجلب أحدث قائمة TLD من IANA.

تأكد من تثبيتها على نظامك. في الأنظمة المبنية على Debian، يمكنك تثبيتها باستخدام الأمر التالي:

sudo apt install whois curl -y

كيف تعمل؟

للكشف عما إذا كان النطاق مسجلاً أم لا، نبحث عن الكلمات "Name Server" أو "nserver" أو "nameservers" أو "status: active" في مخرجات أمر WHOIS، حيث أن ذلك يُعد توقيعًا للنطاق المسجل (شكرًا لـ Alex Matveenko على الاقتراح).

إذا كان لديك توقيع أو طريقة كشف أفضل، فلا تتردد في تقديم طلب سحب (Pull Request).

قائمة امتدادات النطاقات

بالنسبة لقائمة النطاقات العليا الافتراضية (tlds.txt)، نستخدم بيانات من https://data.iana.org. يمكنك تحديث هذه القائمة مباشرة باستخدام العلم --update-tld، والذي يجلب أحدث النطاقات العليا من IANA ويحفظها في tlds.txt.

يمكنك أيضًا استخدام قائمة TLD مخصصة، ولكن تأكد من تنسيقها بهذا الشكل:

.aero
.asia
.biz
.cat
.com
.coop
.info
.int
.jobs
.mobi

كيفية الاستخدام

➜  TLDHunt ./tldhunt.sh
 _____ _    ___  _  _          _   
|_   _| |  |   \| || |_  _ _ _| |_ 
  | | | |__| |) | __ | || | ' \  _|
  |_| |____|___/|_||_|\_,_|_||_\__|
        فحص توفر النطاقات

الكلمة المفتاحية مطلوبة.
الاستخدام: ./tldhunt.sh -k <keyword> [-e <tld> | -E <exts>] [-x] [--update-tld]
مثال: ./tldhunt.sh -k linuxsec -E tlds.txt
       : ./tldhunt.sh --update-tld

أمثلة

تحديث قائمة TLD الافتراضية من IANA:

./tldhunt.sh --update-tld

فحص توفر النطاق باستخدام قائمة TLD الافتراضية:

./tldhunt.sh -k linuxsec -E tlds.txt

فحص توفر النطاق باستخدام قائمة TLD مخصصة:

./tldhunt.sh -k linuxsec -E custom-tld.txt

عرض النطاقات غير المسجلة فقط:

./tldhunt.sh -k linuxsec -E tlds.txt --not-registered

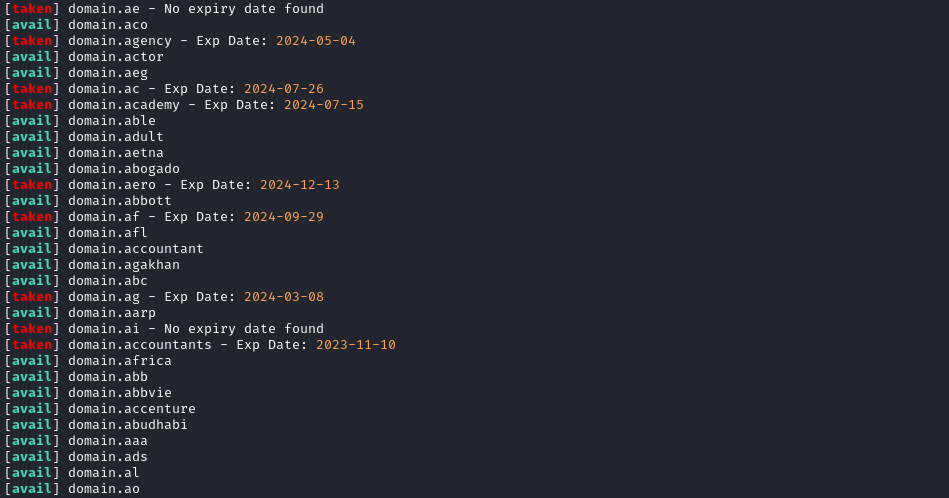
لقطة شاشة

TLDHunt

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






