 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 yuyudhn/blindxss-lite
مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask
 loophole-llc/fish-live-in-trees
جيميني - حقن سياق محاذاة وقت تشغيل LLM للإنتاج
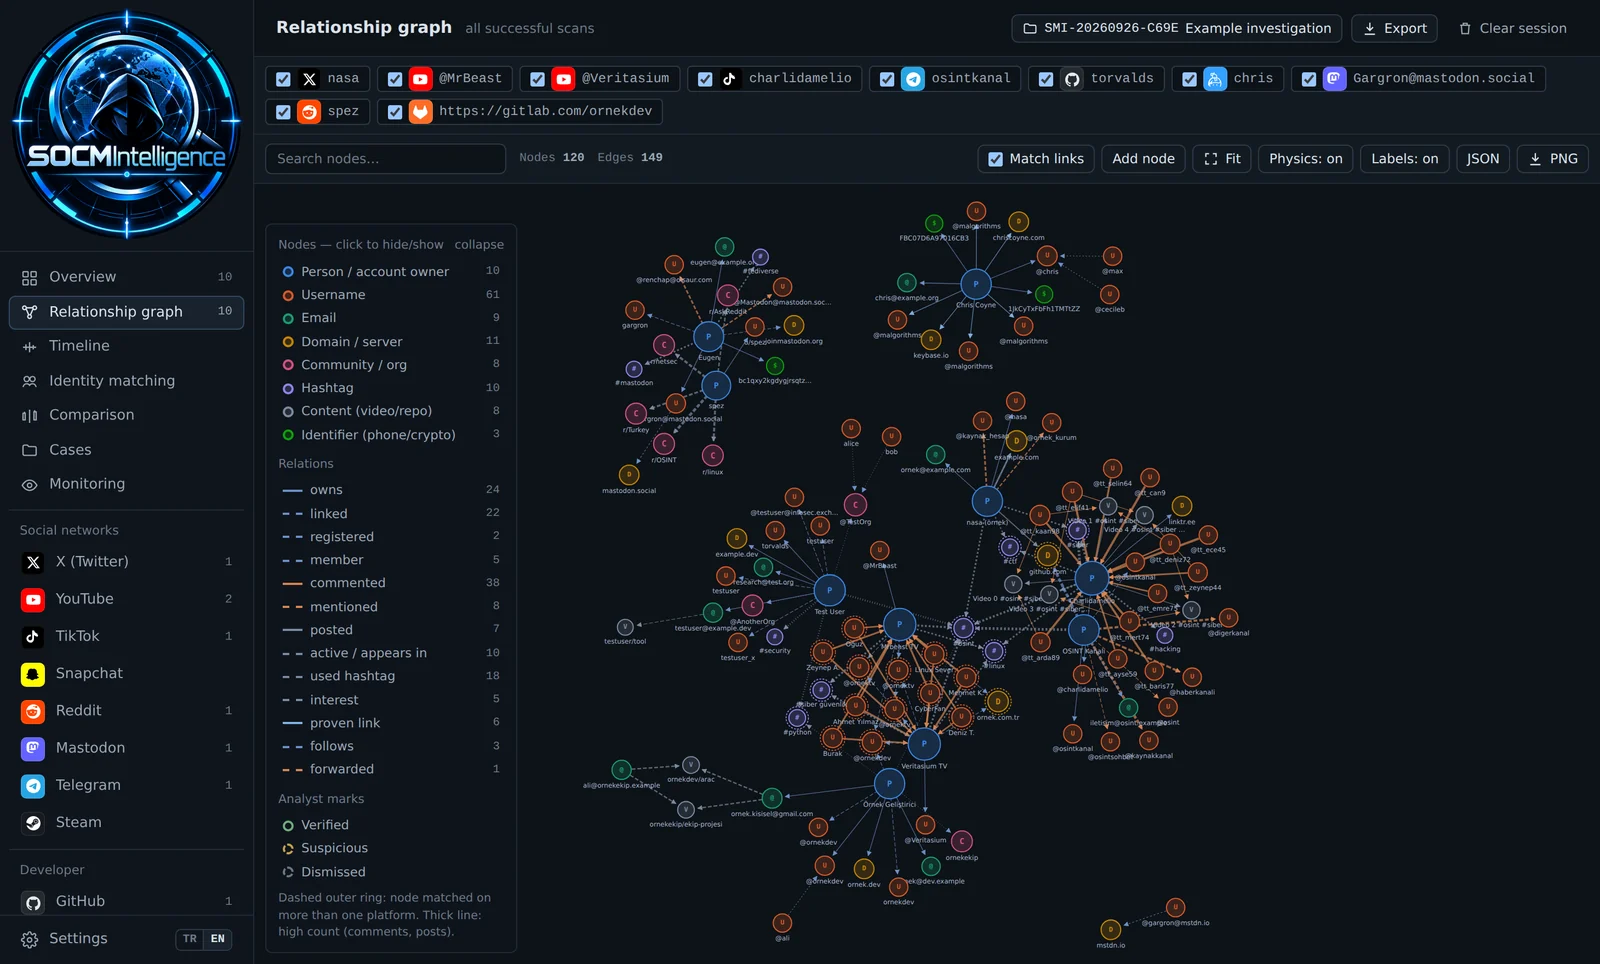 emrekybs/socmintelligence
إطار عمل معياري لـ OSINT و SOCMINT لاستخبارات وسائل التواصل الاجتماعي والتحقيق وتحليل البيانات العامة.
 0x574r/darkcloak
أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.
 shaheeryasirofficial/smugglemypayload
ينشئ صفحات تهريب HTML تُضمّن الملفات وتعيد بناءها من جانب العميل عبر JavaScript، مع ترميز الحمولة وتقسيمها إلى أجزاء وتشويشها وقوالب إغراء تصيّد.
 pwardle/not-a-mused
إثبات مفهوم يستغل إعداد نقطة نهاية إملاء Muse غير الموثّق، مما يسمح لعملية محلية غير مميّزة بإعادة توجيه حركة الإملاء لالتقاط المطالبات وإساءة…
 gmh5225/fullscreenbrowserphishing
إثبات مفهوم (PoC) للتصيّد عبر ضبط المتصفح في وضع ملء الشاشة
 bardlaudian/cve-2025-24071
مولّد PoC بلغة Python بدون اعتماديات لـ CVE-2025-24071 يقوم بإنشاء ملف .library-ms خبيث داخل ZIP لتحفيز كشف تجزئة NTLM في Windows Explorer.
 zerodayevil/cve-2026-54121-certighost
وحدة إثبات مفهوم لـ CVE-2026-54121 (Certighost)، تستغل التحقق من تسجيل AD CS عبر مستمعي LDAP/SMB المارقين لانتحال هوية وحدة تحكم المجال والتصعيد عبر…
 gmh5225/definitelynotphishing
يحتوي على قوالب evilginx للتصيد، وقوالب gophish، وإضافات Burp Suite، وغيرها.
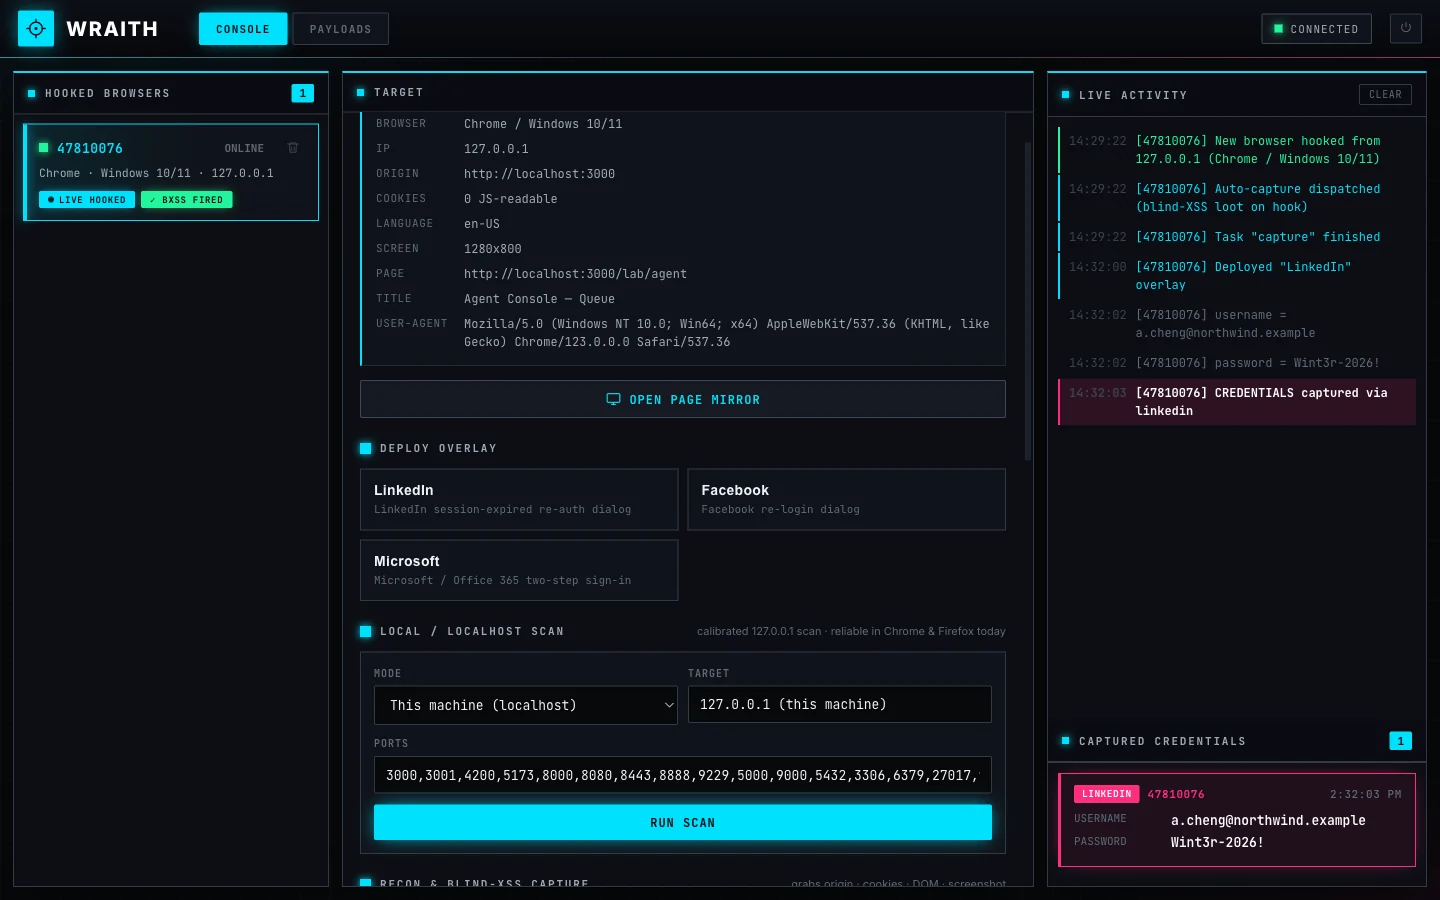 arcanum-sec/wraith
إطار عمل لربط المتصفحات مخصص لفرق الاختراق الأخلاقي المصرح لهم والمعلمين. يربط المتصفحات عبر XSS، ويوفر تحكمًا تفاعليًا بعد الاستغلال، والتقاط غنائم…
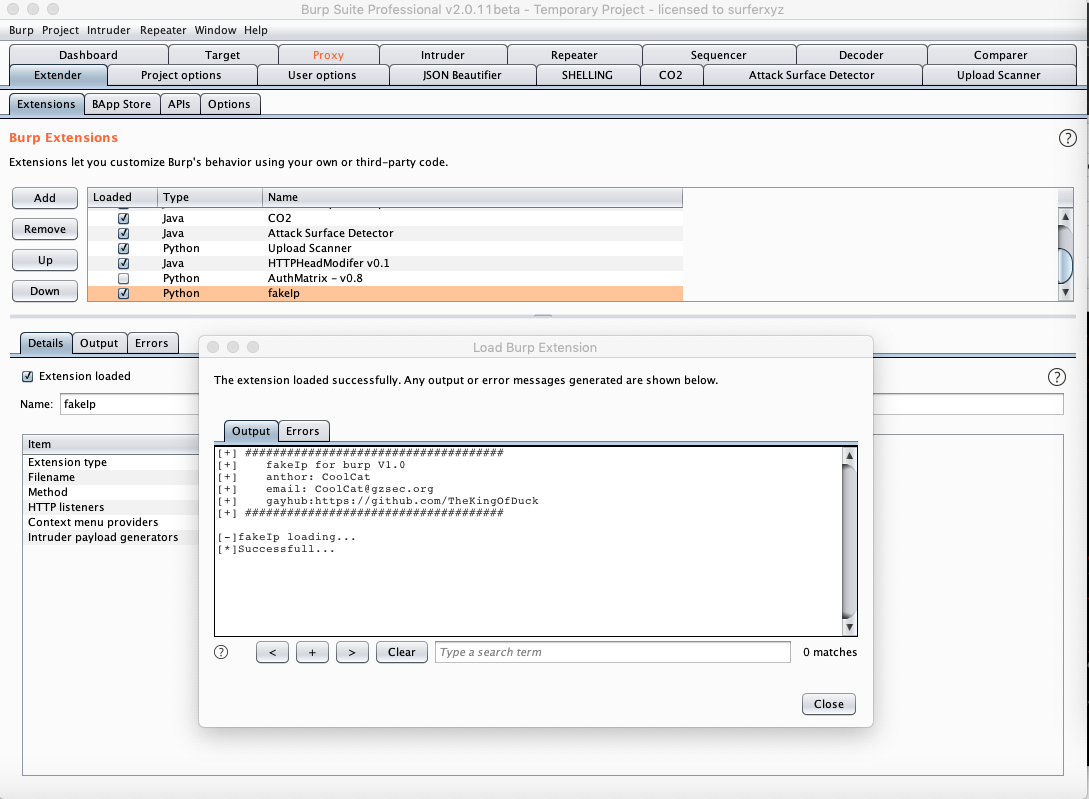 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 jeet-ganguly/birdy-edwards
أداة ذكاء اصطناعي آلية لاستخبارات فيسبوك لتحليل الأهداف، وتحليل الشبكات، وإعداد تقارير التهديدات. تعمل بالكامل على الجهاز عبر Ollama. لمن يرغب في…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 mr-un1k0d3r/redteamscripts
مجموعة من سكربتات الفريق الأحمر الهجومية تتضمن إنهاء العمليات، وتجاوز SPF للتصيد الاحتيالي، ورش كلمات المرور، وفك تشفير كلمات مرور ColdFusion.
 samsayen/jqueryingu
كود jQuery صالح يقوم بفحص النظام وإرجاع المعلومات إلى الخادم عبر طلب GET تحليلي وهمي
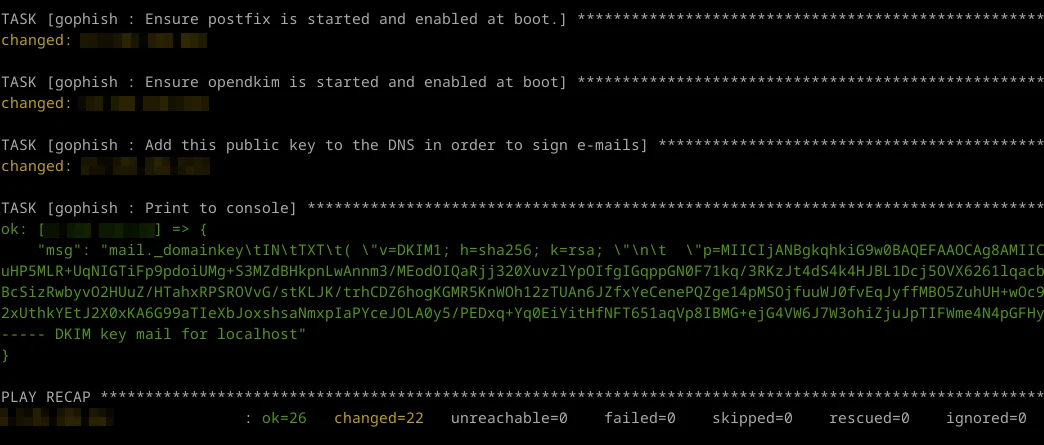 virtualsamuraii/flyphish
انشر بنية تحتية للتصيد الاحتيالي في أي وقت.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
استغلال PoC لثغرة CVE-2026-27579، وهي سوء تكوين CORS في الواجهة الخلفية لـ Appwrite، تُظهر سرقة بيانات الحساب المعتمدة عبر صفحة تصيّد خبيثة.