
 s4vitar/eviltrust
أداة مثالية للنشر التلقائي لـ Rogue AP مع إمكانية اختيار القالب + 2FA. لا تتطلب اتصالاً سلكياً.

أداة مثالية للنشر التلقائي لنقطة وصول وهمية (Rogue AP) مع إمكانية اختيار القالب + 2FA.
تحتوي هذه الأداة على عدة قوالب للاستخدام، بما في ذلك خيار قالب مخصص، حيث يستطيع المهاجم نشر قالبه الخاص.
مهم: لا تحتاج إلى اتصال سلكي، لذلك يمكن نشر الهجوم من أي مكان وفي أي وقت.
الآن الأداة تحتوي على واجهة رسومية!
تبدأ الأداة بالتحقق من الأدوات اللازمة لنشر الهجوم:
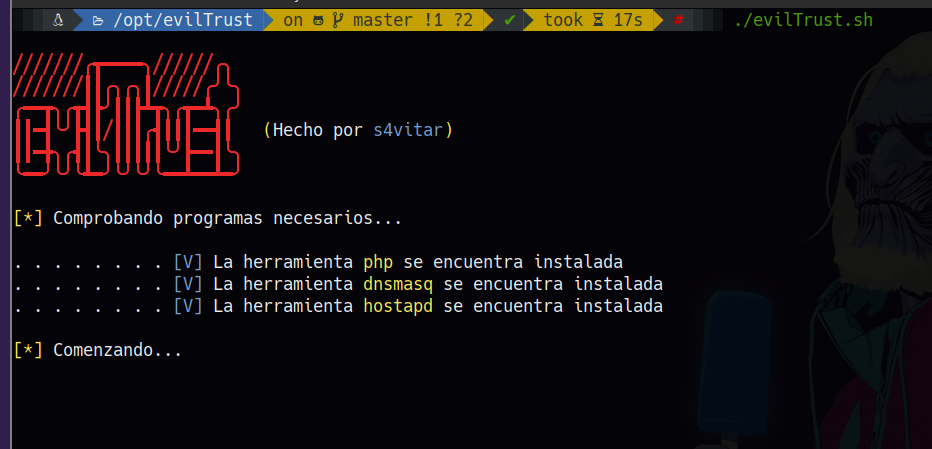
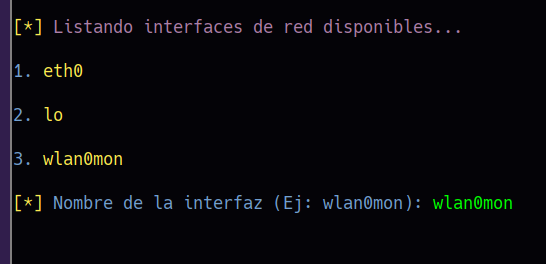
بعد اجتياز التحقق، يتم عرض واجهات الشبكة المتاحة، وفي هذه المرحلة يجب تحديد الواجهة التي تم ضبطها في وضع المراقبة (يتم ضبطها تلقائيًا):
بعد تحديد الواجهة في وضع المراقبة، ستحتاج إلى تحديد اسم نقطة الوصول التي ترغب في إنشائها وكذلك القناة التي تريد تشغيلها عليها. بعد التحديد، سيتم ضبط الواجهة في وضع المراقبة لتعمل كموجه (router)، مع تعيين عنوان IP الافتراضي 192.168.1.1 كبوابة افتراضية، والعمل في وضع DHCP.
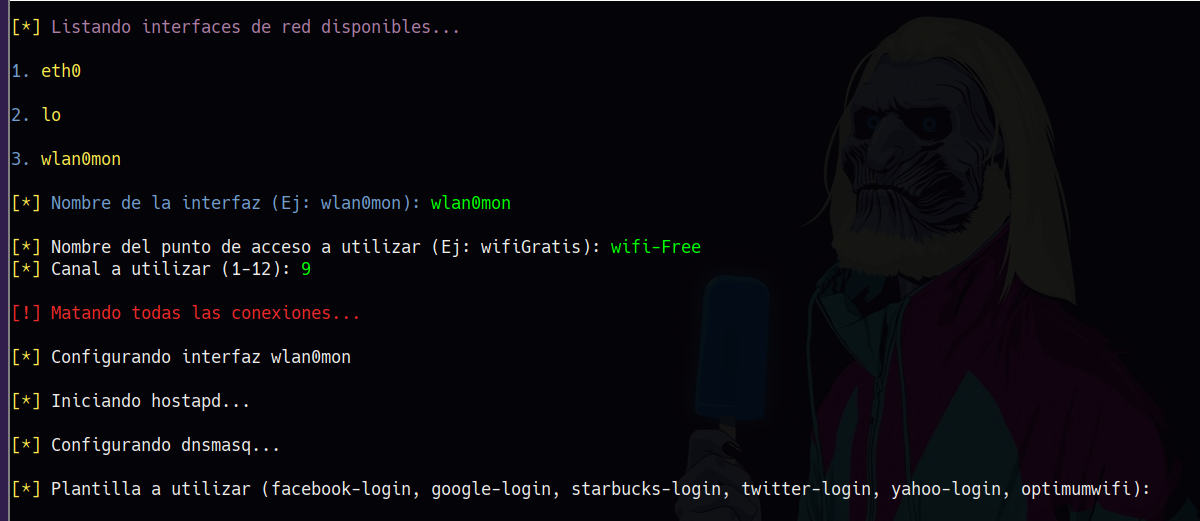
في هذه المرحلة ستحتاج إلى تحديد القالب الذي تريد العمل به. من المهم اختيار أحد القوالب المدرجة كمثال، مع تحديد اسمه كما هو موضح أدناه:
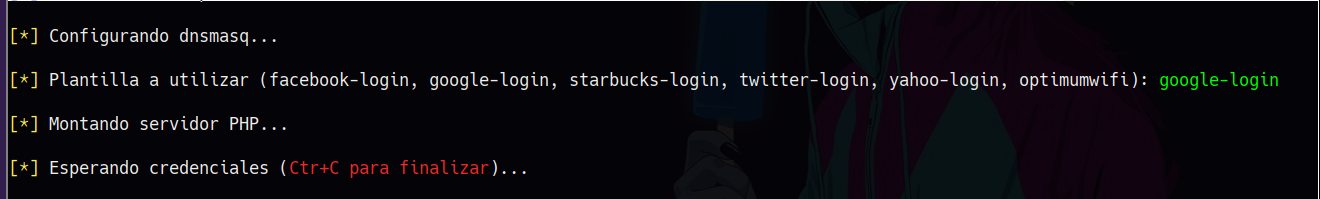
مهم: لاستخدام قالبك الخاص، فقط أنشئ دليلاً في الدليل الرئيسي للمشروع وحدد اسمه، وستقوم الأداة تلقائيًا بتحميل خادم الويب في ذلك الدليل. يحتوي القالب cliqq-payload على APK خبيث، مثالي للحصول على جلسة Meterpreter بمجرد أن يقوم الضحية بتنزيله وتشغيله.
ملاحظة: القالب 'all_in_one' ينشئ بوابة محتجزة مركزية لتسجيل الدخول تعرض جميع شبكات التواصل الاجتماعي.
في هذه المرحلة، سيتم إعداد نقطة الوصول وستظهر نافذة انتظار للحصول على بيانات الاعتماد:
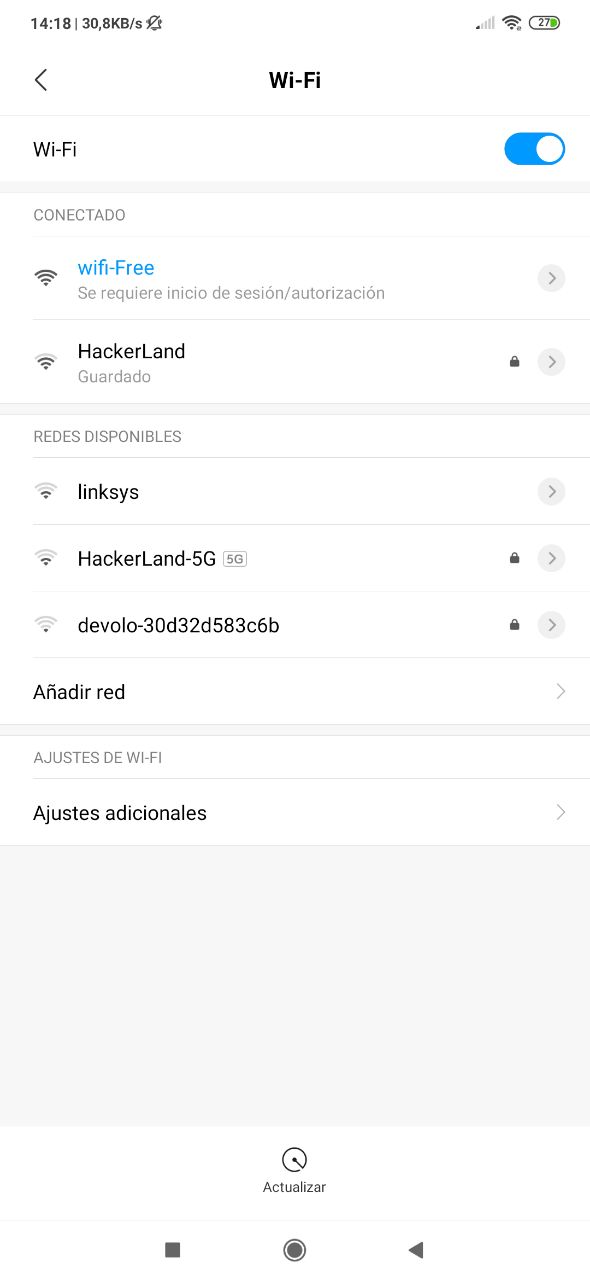
من جانب الضحية، يمكن رؤية نقطة الوصول التي تم إنشاؤها. سيتصل الضحية بنقطة الوصول (لأننا جميعًا مدمنو WiFi :P) وسيتلقى الإشعار التالي:
سيتم فتح المتصفح تلقائيًا لعرض القالب الذي تم ضبطه في مرحلة الاختيار:
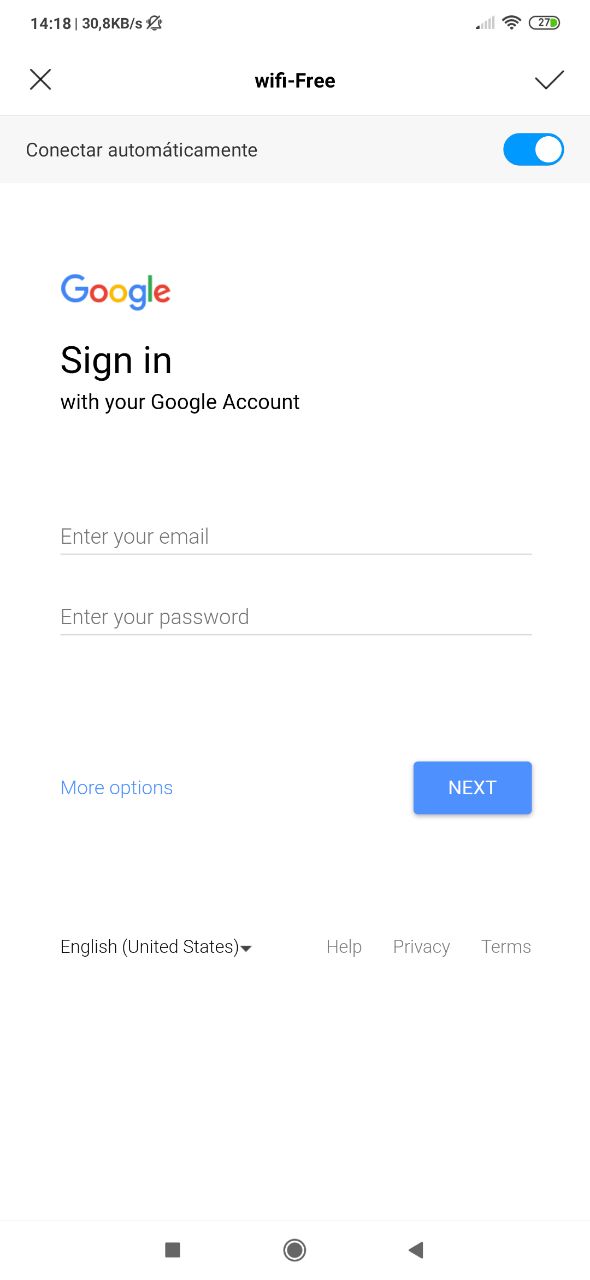
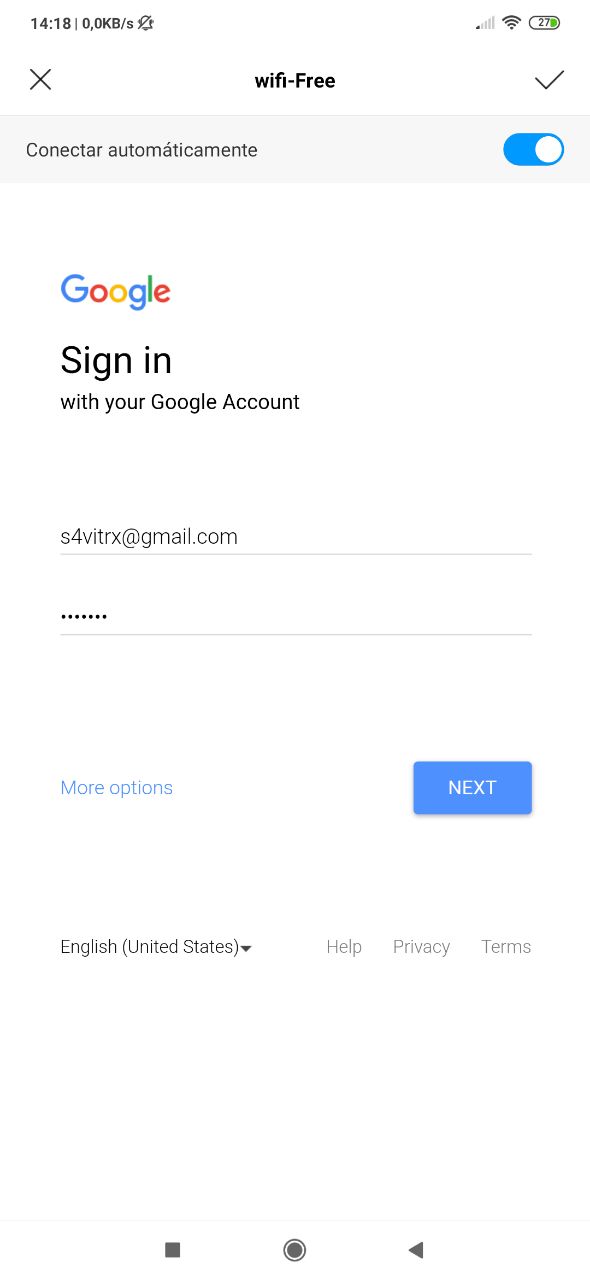
سيقوم الضحية بإدخال بيانات اعتماده، لأنه يرى أنه من أجل متابعة التصفح، يجب المصادقة تحت المنصة المحددة:
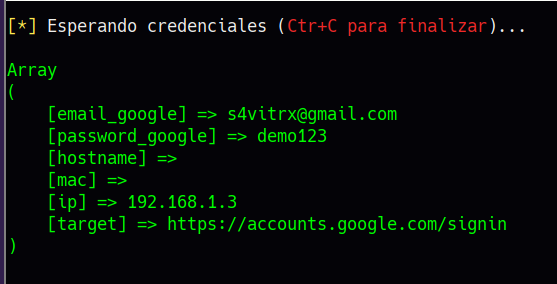
بمجرد إدخال البيانات، يحصل المهاجم على بيانات اعتماد الضحية:
ولكي لا نكون محدودين، في حال كان لدى الضحية عامل مصادقة ثانٍ (2FA) مكّن، بعد إدخال بيانات اعتماده، يتم توجيه الضحية إلى بوابة الويب التالية:
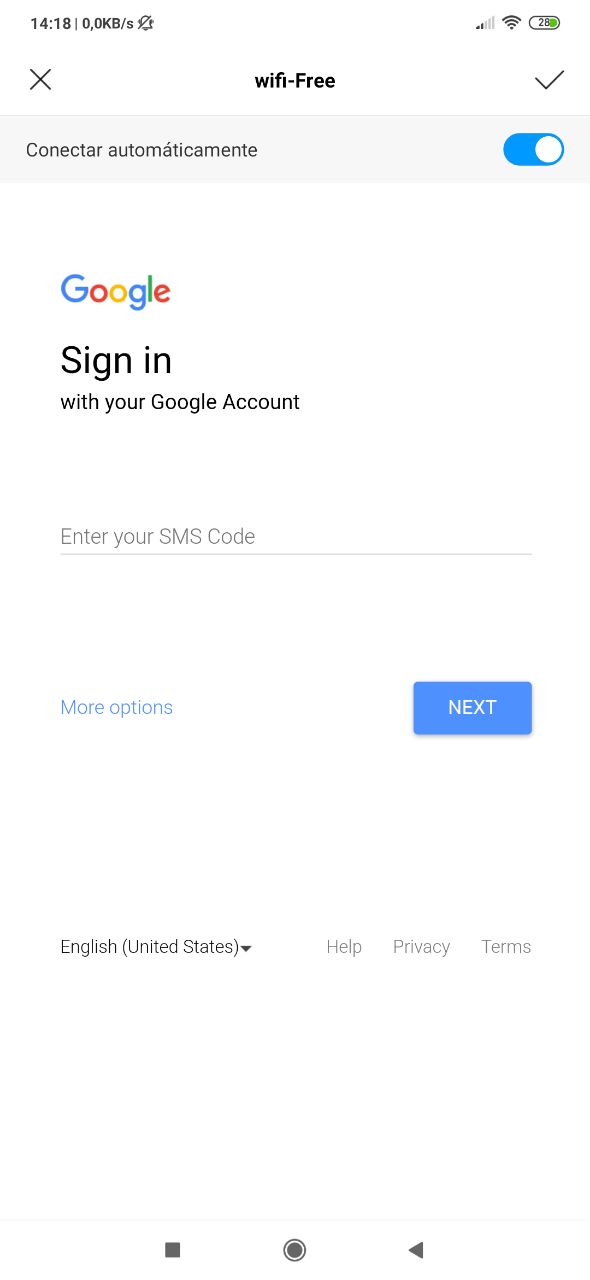
لماذا؟ لأنه بما أننا كمهاجمين لدينا بيانات اعتماد الضحية، سنقوم فورًا بالتحقق من صحتها من متصفحنا. إذا استخدم الضحية عامل المصادقة الثاني، بعد تسجيل الدخول، سيظهر لنا إشعار بأنه يلزم إرسال رسالة SMS إلى الجهاز المحمول أو البريد الإلكتروني لتسجيل الدخول.
أليس لدى الضحية عامل مصادقة ثانٍ؟ لا مشكلة، لدينا بيانات اعتماده بالفعل :)
نظرًا لأنه يمكن إجراء هذا التحقق يدويًا بشكل فوري تقريبًا، سيبقى الضحية في انتظار رسالة SMS. لذلك، بعد تسجيل الدخول من جانبنا وإرسال الـ SMS إلى الضحية، يقوم الضحية بإدخال الـ SMS الذي تلقاه على جهازه:
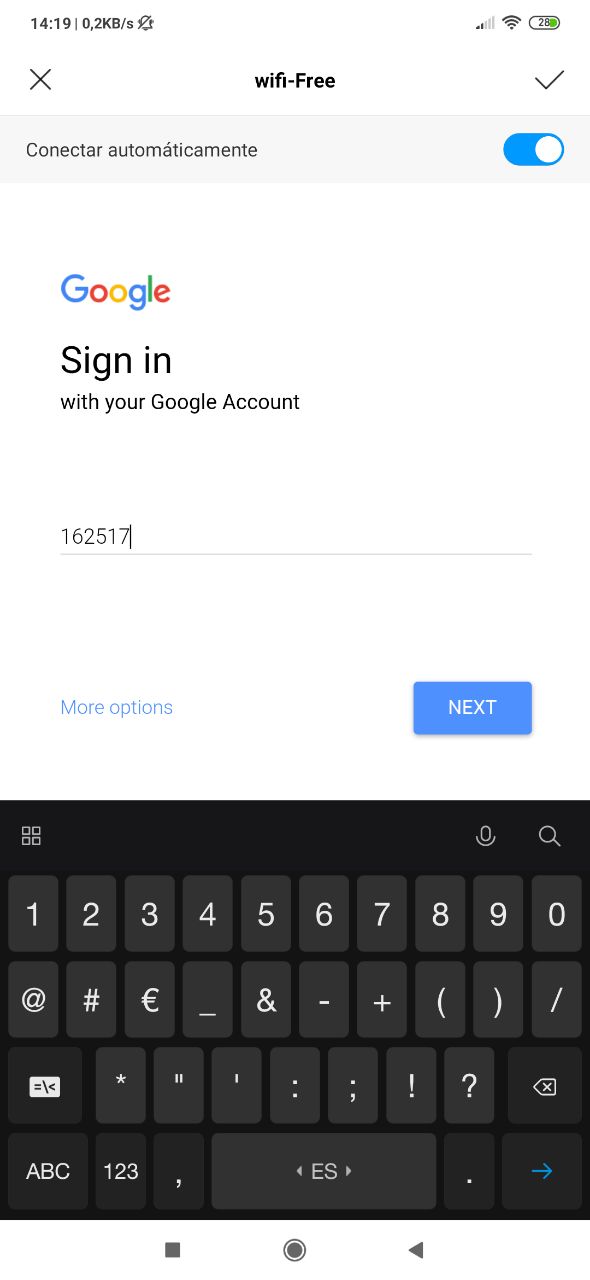
والآن المهاجم لديه الـ SMS اللازم للوصول إلى حساب الضحية في محاولة تسجيل الدخول تلك:
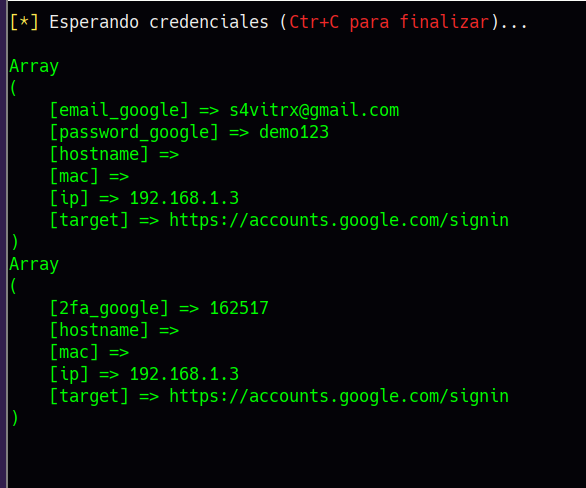
نظرًا لوجود قوالب متعددة، يتم تمييز جميع البيانات المستلمة بعلامات (tags) تربطها بالبوابة المستخدمة.
لنشر الهجوم بشكل صحيح، تحتاج ببساطة إلى بطاقة شبكة تدعم وضع المراقبة. يتم ضبط وضع المراقبة تلقائيًا بعد تشغيل الأداة.
عند الضغط على Ctrl+C في أي وقت، ستعود واجهة الشبكة إلى حالتها الطبيعية وسيتم حذف جميع الملفات المؤقتة التي تم إنشاؤها.






