

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Zphisher-GUI-Back_office — إضافة خلفية مكتبية لحملات التصيد في الوقت الحقيقي لـ Zphisher، تلتقط بيانات الاعتماد، وتتحقق من تعرض الحساب عبر haveibeenpwned، وتقيّم أمان كلمة المرور. | Kitploit
أدوات/GitHubGitHub/micro-joan/zphisher-gui-back_office
الاستخبارات مفتوحة المصدر (OSINT)أدوات التصيدهجمات كلمات المرورجمع المعلوماتالتصيد الاحتيالي
GitHubmicro-joan/zphisher-gui-back_office

Zphisher-GUI-Back_office

إضافة خلفية مكتبية لحملات التصيد في الوقت الحقيقي لـ Zphisher، تلتقط بيانات الاعتماد، وتتحقق من تعرض الحساب عبر haveibeenpwned، وتقيّم أمان كلمة المرور.

مشاركة
عرض المستودع
2364543منذ 3 سنواتتمت المراجعة من قبل Kitploit

Copia de Diseño sin título

موقعي الإلكتروني: https://microjoan.com
قناتي على يوتيوب: https://www.youtube.com/c/MicroJoan

إخلاء مسؤولية

تحتوي هذه المجموعة على مواد قد تكون ضارة أو خطيرة لوسائل التواصل الاجتماعي. يُرجى الرجوع إلى القوانين في مقاطعتك/بلدك قبل الوصول إلى هذه المواد أو استخدامها أو الاستفادة منها بأي طريقة غير صحيحة.

هذه الأداة صُنعت لأغراض تعليمية فقط. لا تحاول انتهاك القانون باستخدام أي شيء موجود هنا. إذا كان هذا هو قصدك، فاخرج من هنا فوراً!

إنها تُظهر فقط "كيف يعمل التصيد". لا ينبغي لك إساءة استخدام المعلومات للحصول على وصول غير مصرح به إلى وسائل التواصل الاجتماعي لأي شخص. ومع ذلك، يمكنك تجربة ذلك على مسؤوليتك الشخصية.


Zphisher-GUI-Back_office

هذه إضافة (plugin) تمكنك من رؤية ضحايا حملة التصيد الخاصة بك في الوقت الفعلي، كل ما عليك فعله هو استبدال ملفات Zphisher بهذه الملفات. سهل!

هذه الأداة تنشئ مكتب خلفي (back office) رسومي لأداة zphish (على الرغم من أنه ليس من الضروري 100% استخدام هذه الأداة، يمكنك استخدام هذه الملفات عن طريق استضافتها على localhost).

إذا لم يكن لديك Zphisher مثبتاً على جهازك: https://github.com/htr-tech/zphisher

فيديو

https://youtu.be/djzg2FsSl7A


التعليمات

  • تحتاج إلى نشر الخادم باستخدام قالب (template)، وتحديد اسم معامِلي POST (post parameters) داخل ملف "login.html".
  • قم بتعديل معامِلي POST في ملف "login.php" الخاص بالإضافة ليطابق المعرف الأصلي لـ Zphisher (السطر 7 و 8).
  • استبدل جميع ملفات الخادم المنشورة بملفات الإضافة (ما عدا login.html).
  • قم بتعيين "chmod 777 -R" على الدليل الأصلي للتصيد.

إذا كان لديك مفتاح API من haveibeenpwned.com، فيجب عليك إدراجه في ملف "api_key.txt" داخل الدليل "programa interprete"، وبهذه الطريقة سيخبرك المكتب الخلفي بالحسابات المكشوفة على الإنترنت.

لا حاجة 100% لـ Zphisher

يمكنك أيضاً استخدام هذه الإضافة من خلال مشاركة المشروع مباشرة عبر Ngrok من جهازك المحلي (LocalHost) دون استخدام Zphisher.

تأتي هذه الإضافة مع صفحة تسجيل دخول نموذجية، في هذه الحالة من Office 365، يمكنك استخدام أي قالب من قوالب Zphisher لهذه الإضافة، وذلك باستخدام Ngrok لمشاركة localhost الخاص بك.

أين تُحفظ النتائج؟

سيتم حفظ النتائج في /programa_interprete/user_data.csv
Untitled Project (3)

خصائص المكتب الخلفي

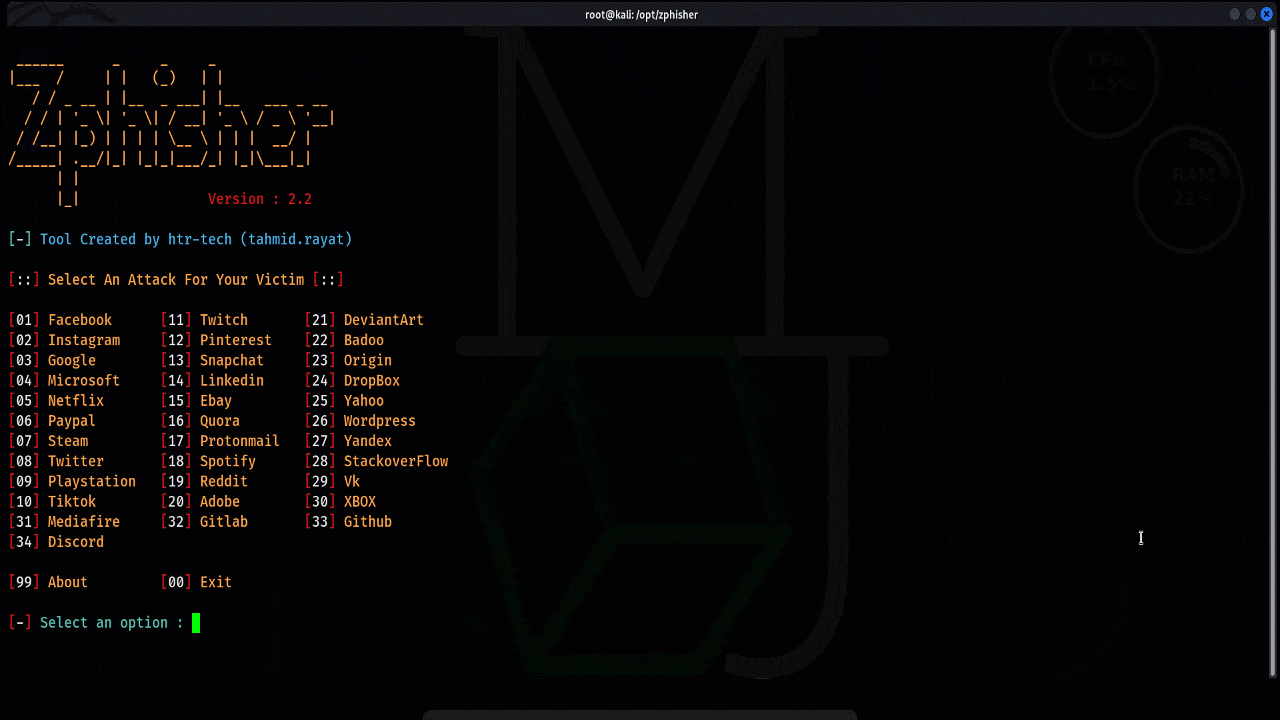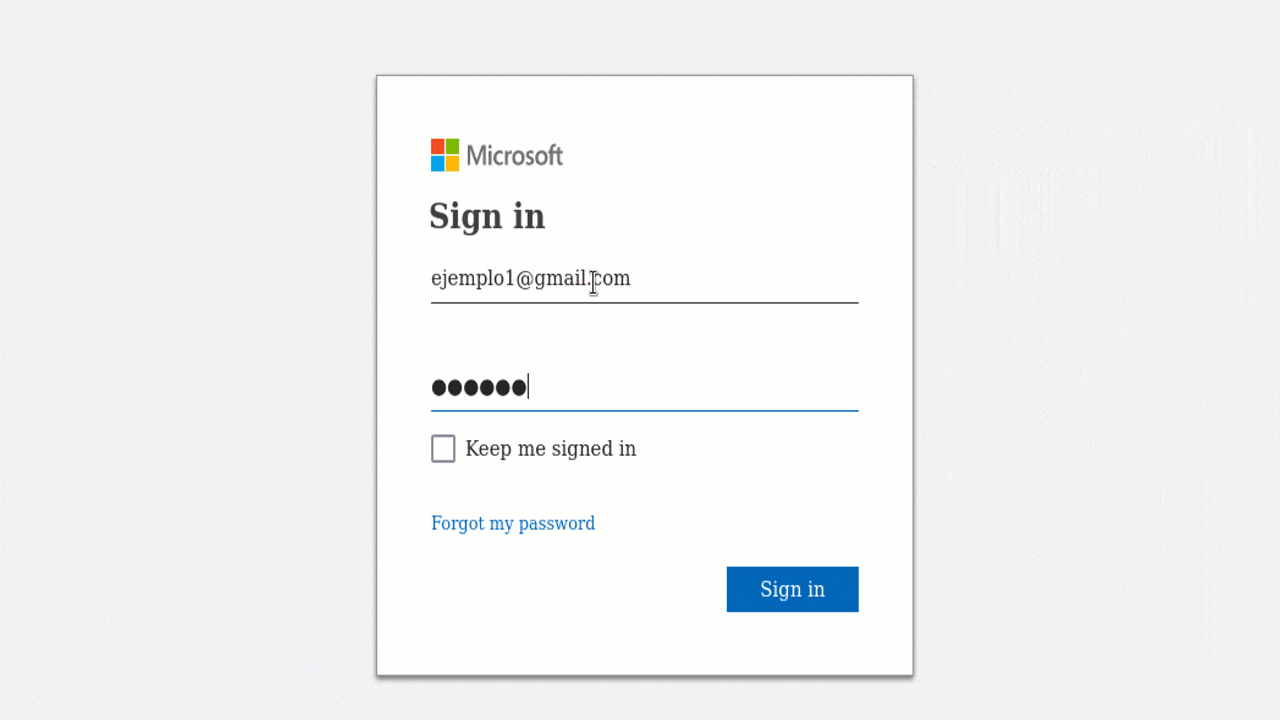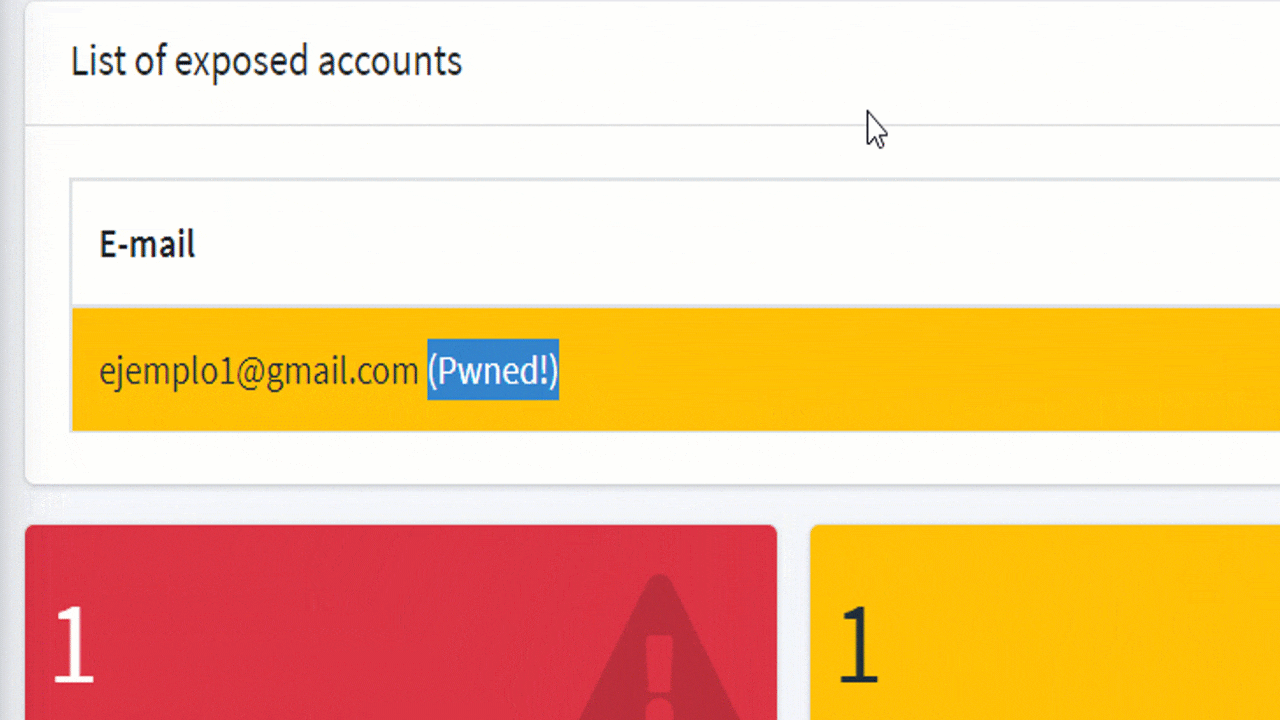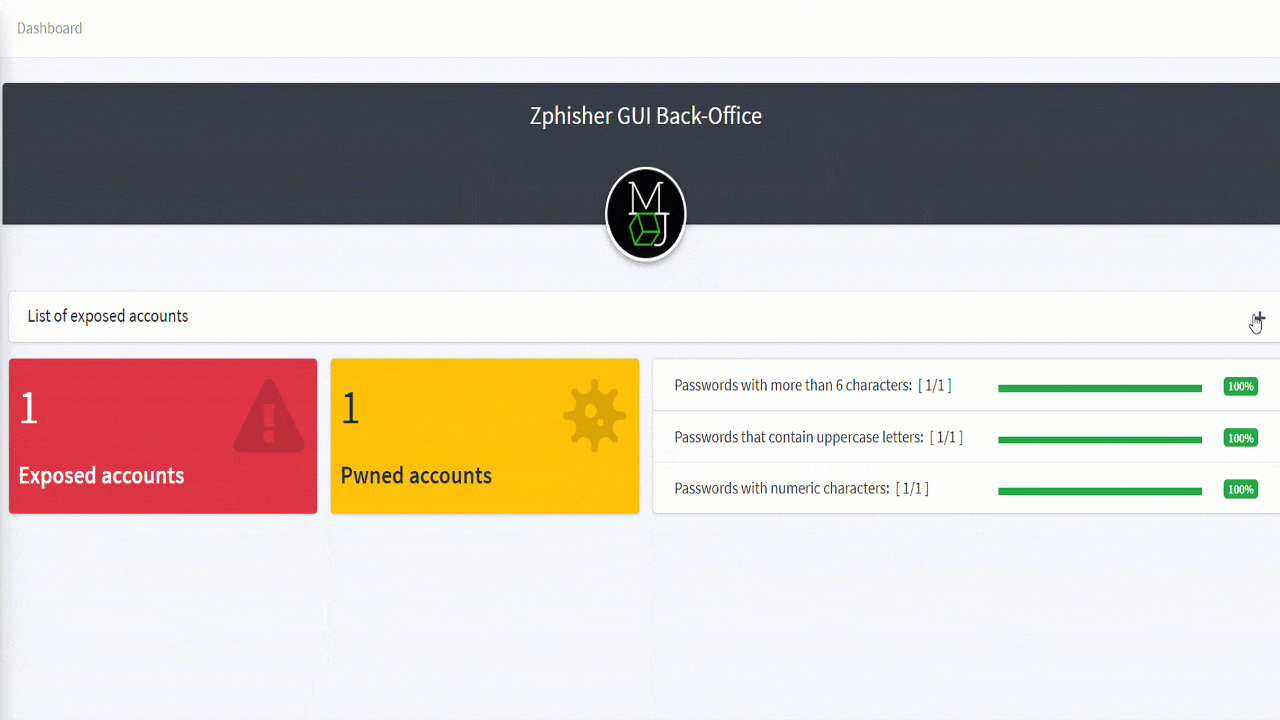
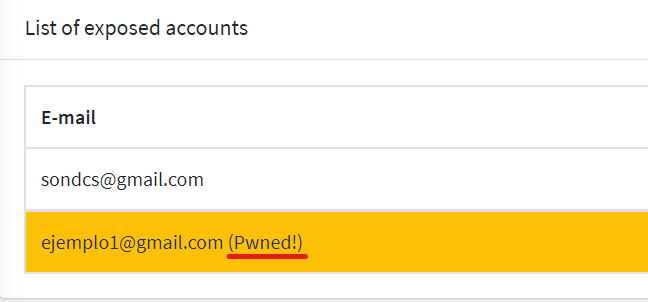
  • يمكنك معرفة ما إذا كان الحساب المُدخل مكشوفاً على الإنترنت: image
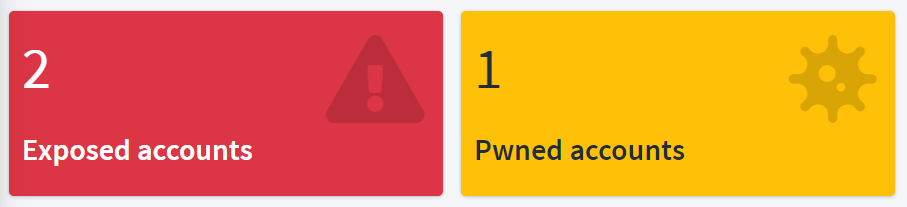
  • العدد الإجمالي للحسابات وعدد الحسابات "المخترقة" (Pwned): image
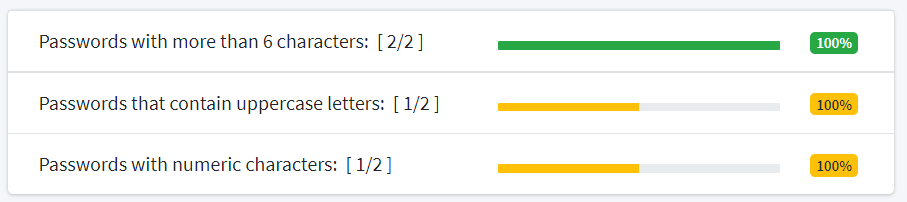
  • تقييم أمان كلمات المرور لجميع الحسابات المُدخلة: image
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






