
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Nac_Bypass_Agent — تجمع هذه الوظيفة جميع الوظائف المذكورة أعلاه وتأخذ المعلومات اللازمة من المستخدم لتغيير عنوان IP وعنوان MAC، وبدء تشغيل أدوات responder و tcpdump، وتشغيل أداة nbtscan. | Kitploit
أدوات/GitHubGitHub/alperenugurlu/nac_bypass_agent
التقاط وتحليل الحزمالتهرب من IDS/IPSأدوات انتحال الشخصيةجمع المعلوماتأمن الشبكاتاختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHub
alperenugurlu/nac_bypass_agent

Nac_Bypass_Agent

تجمع هذه الوظيفة جميع الوظائف المذكورة أعلاه وتأخذ المعلومات اللازمة من المستخدم لتغيير عنوان IP وعنوان MAC، وبدء تشغيل أدوات responder و tcpdump، وتشغيل أداة nbtscan.

عرض المستودع
73741منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

وكيل تجاوز NAC

هذا الكود هو نص برمجي مكتوب بلغة Python ومصمم ليعمل على Kali Linux. إليك ملخص يشرح وظيفة كل دالة:

run_command(command):

تقوم هذه الدالة بتشغيل الأمر الذي تستقبله كمدخل وإرجاع مخرجاته.

kill_network_services():

توقف هذه الدالة خدمات dhclient و NetworkManager.

get_network_info():

تستمع هذه الدالة لحركة مرور الشبكة باستخدام tcpdump وتعيد أول عنوان IP وعنوان MAC يتم التقاطهما. إذا لم يتم التقاط هذه العناوين، فإنها ترجع None.

spoof_ip_address(interface, ip_address, netmask):

تستبدل هذه الدالة عنوان IP لواجهة الشبكة المحددة بعنوان IP وقناع الشبكة المحددين.

spoof_mac_address(interface, mac_address):

تستبدل هذه الدالة عنوان MAC لواجهة الشبكة المحددة بعنوان MAC المحدد.

start_responder(interface):

تبدأ هذه الدالة أداة responder على واجهة الشبكة المحددة.

start_tcpdump(interface):

تبدأ هذه الدالة أداة tcpdump على واجهة الشبكة المحددة.

nbtscan(ip_range):

تقوم هذه الدالة بتشغيل أداة nbtscan في نطاق IP المحدد.

main():

تجمع هذه الدالة جميع الدوال السابقة وتأخذ المعلومات اللازمة من المستخدم لتغيير عنوان IP و MAC، وبدء أدوات responder و tcpdump، وتشغيل أداة nbtscan.

يجب أن يكون كل الكود أعلاه داخل نص برمجي Python، ويجب تشغيل النص البرمجي بصلاحيات الجذر. لأن هذا الكود يحتوي على أوامر تغير تكوين الشبكة وأدوات تستمع لحركة مرور الشبكة. هذه العمليات تتطلب عادةً صلاحيات الجذر. أيضًا، قد يخضع استخدام هذا النص البرمجي للقانون وقد يؤدي الاستخدام غير المصرح به إلى مشاكل قانونية. لذلك، من المهم التحقق من القوانين والسياسات المحلية قبل استخدام النص البرمجي.
image

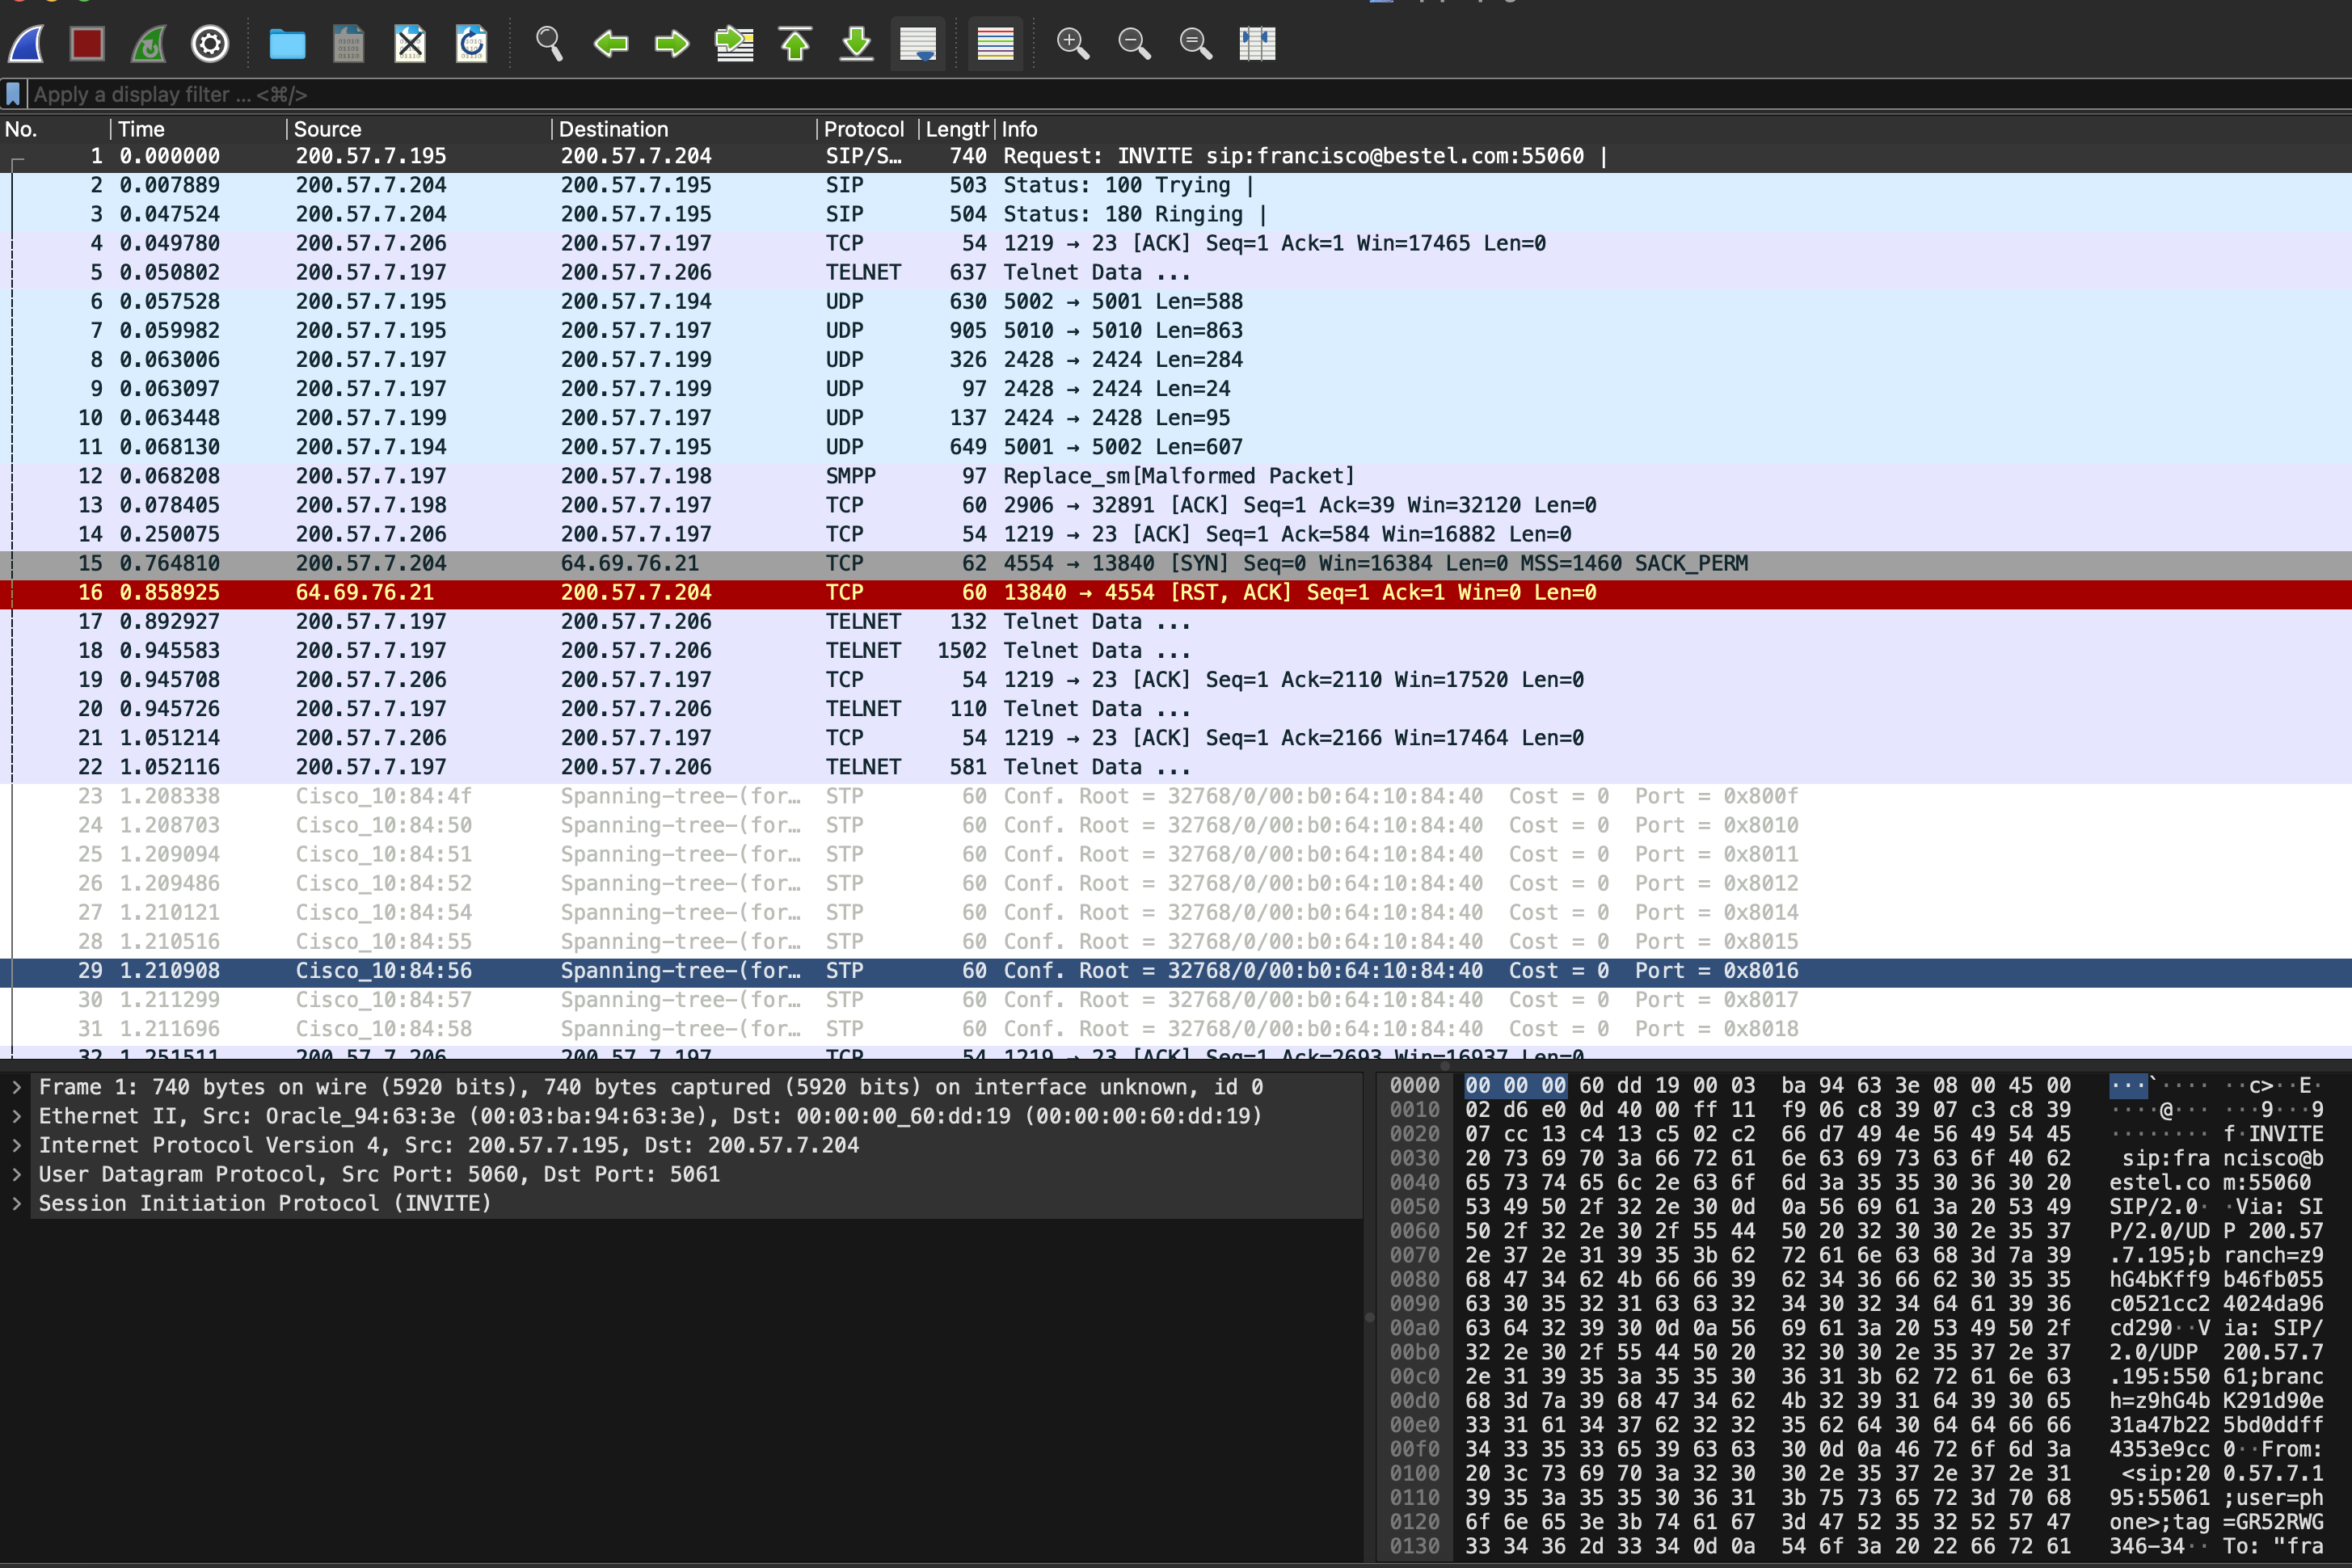
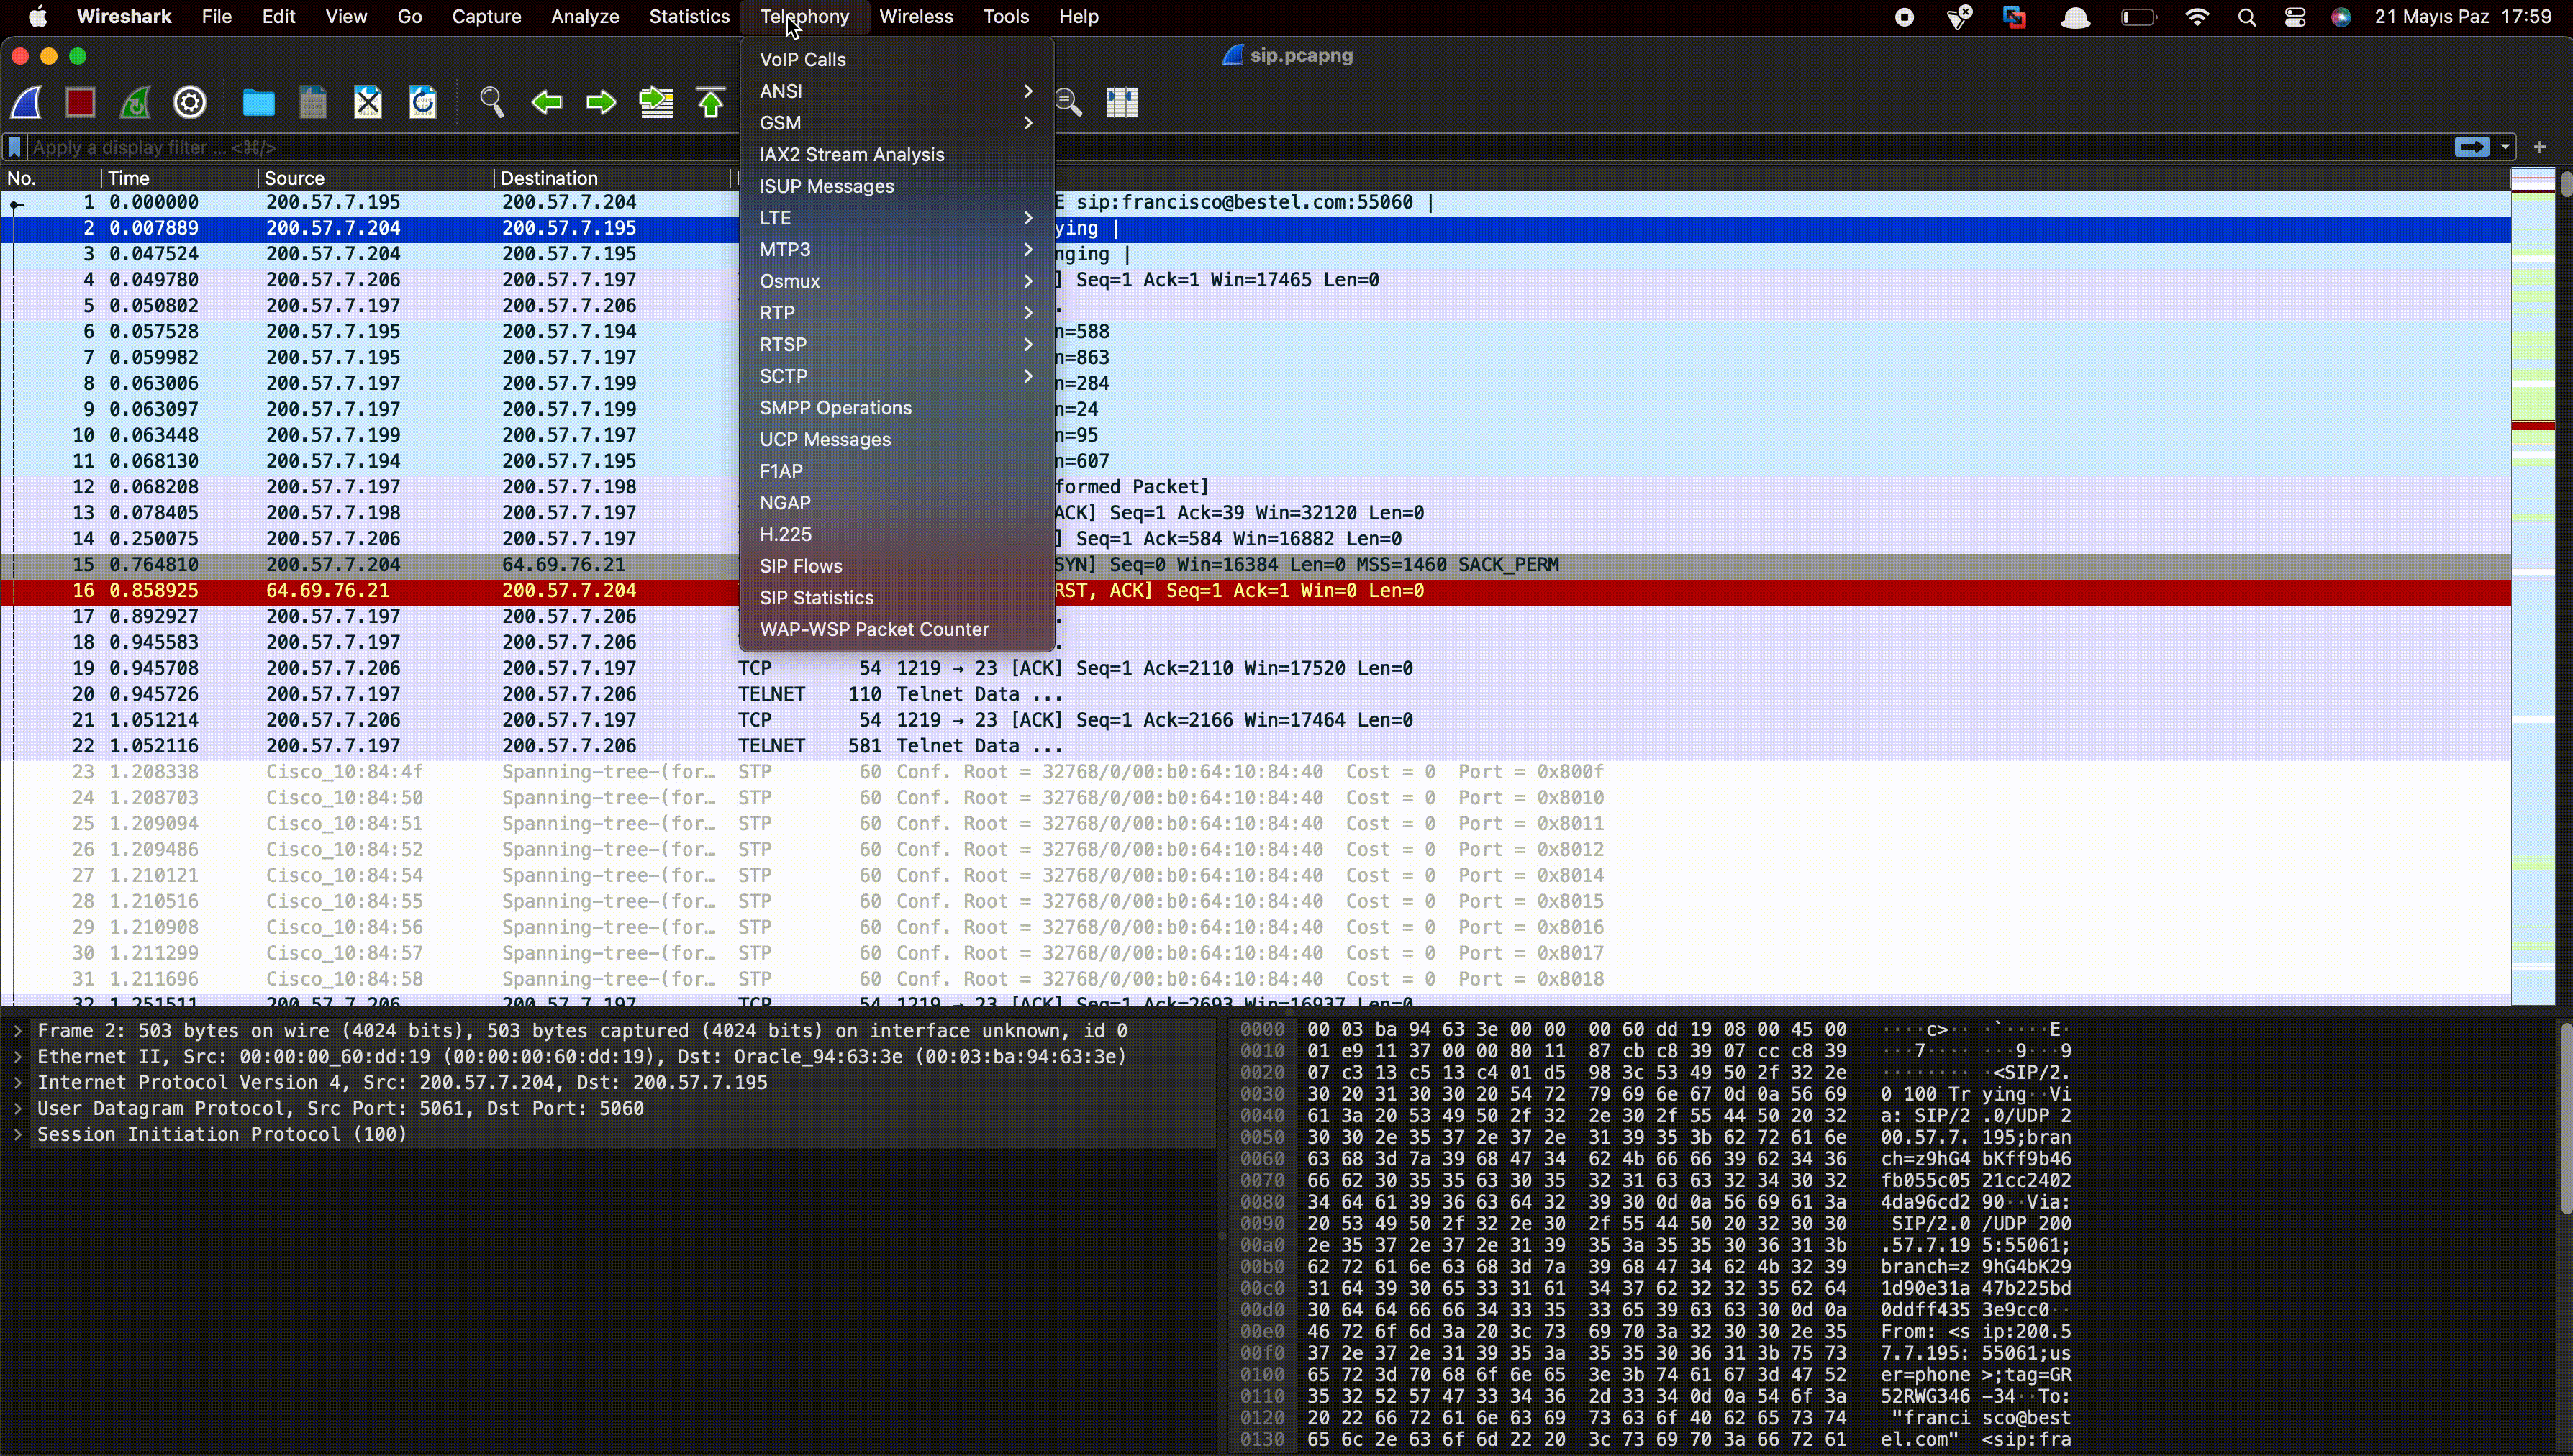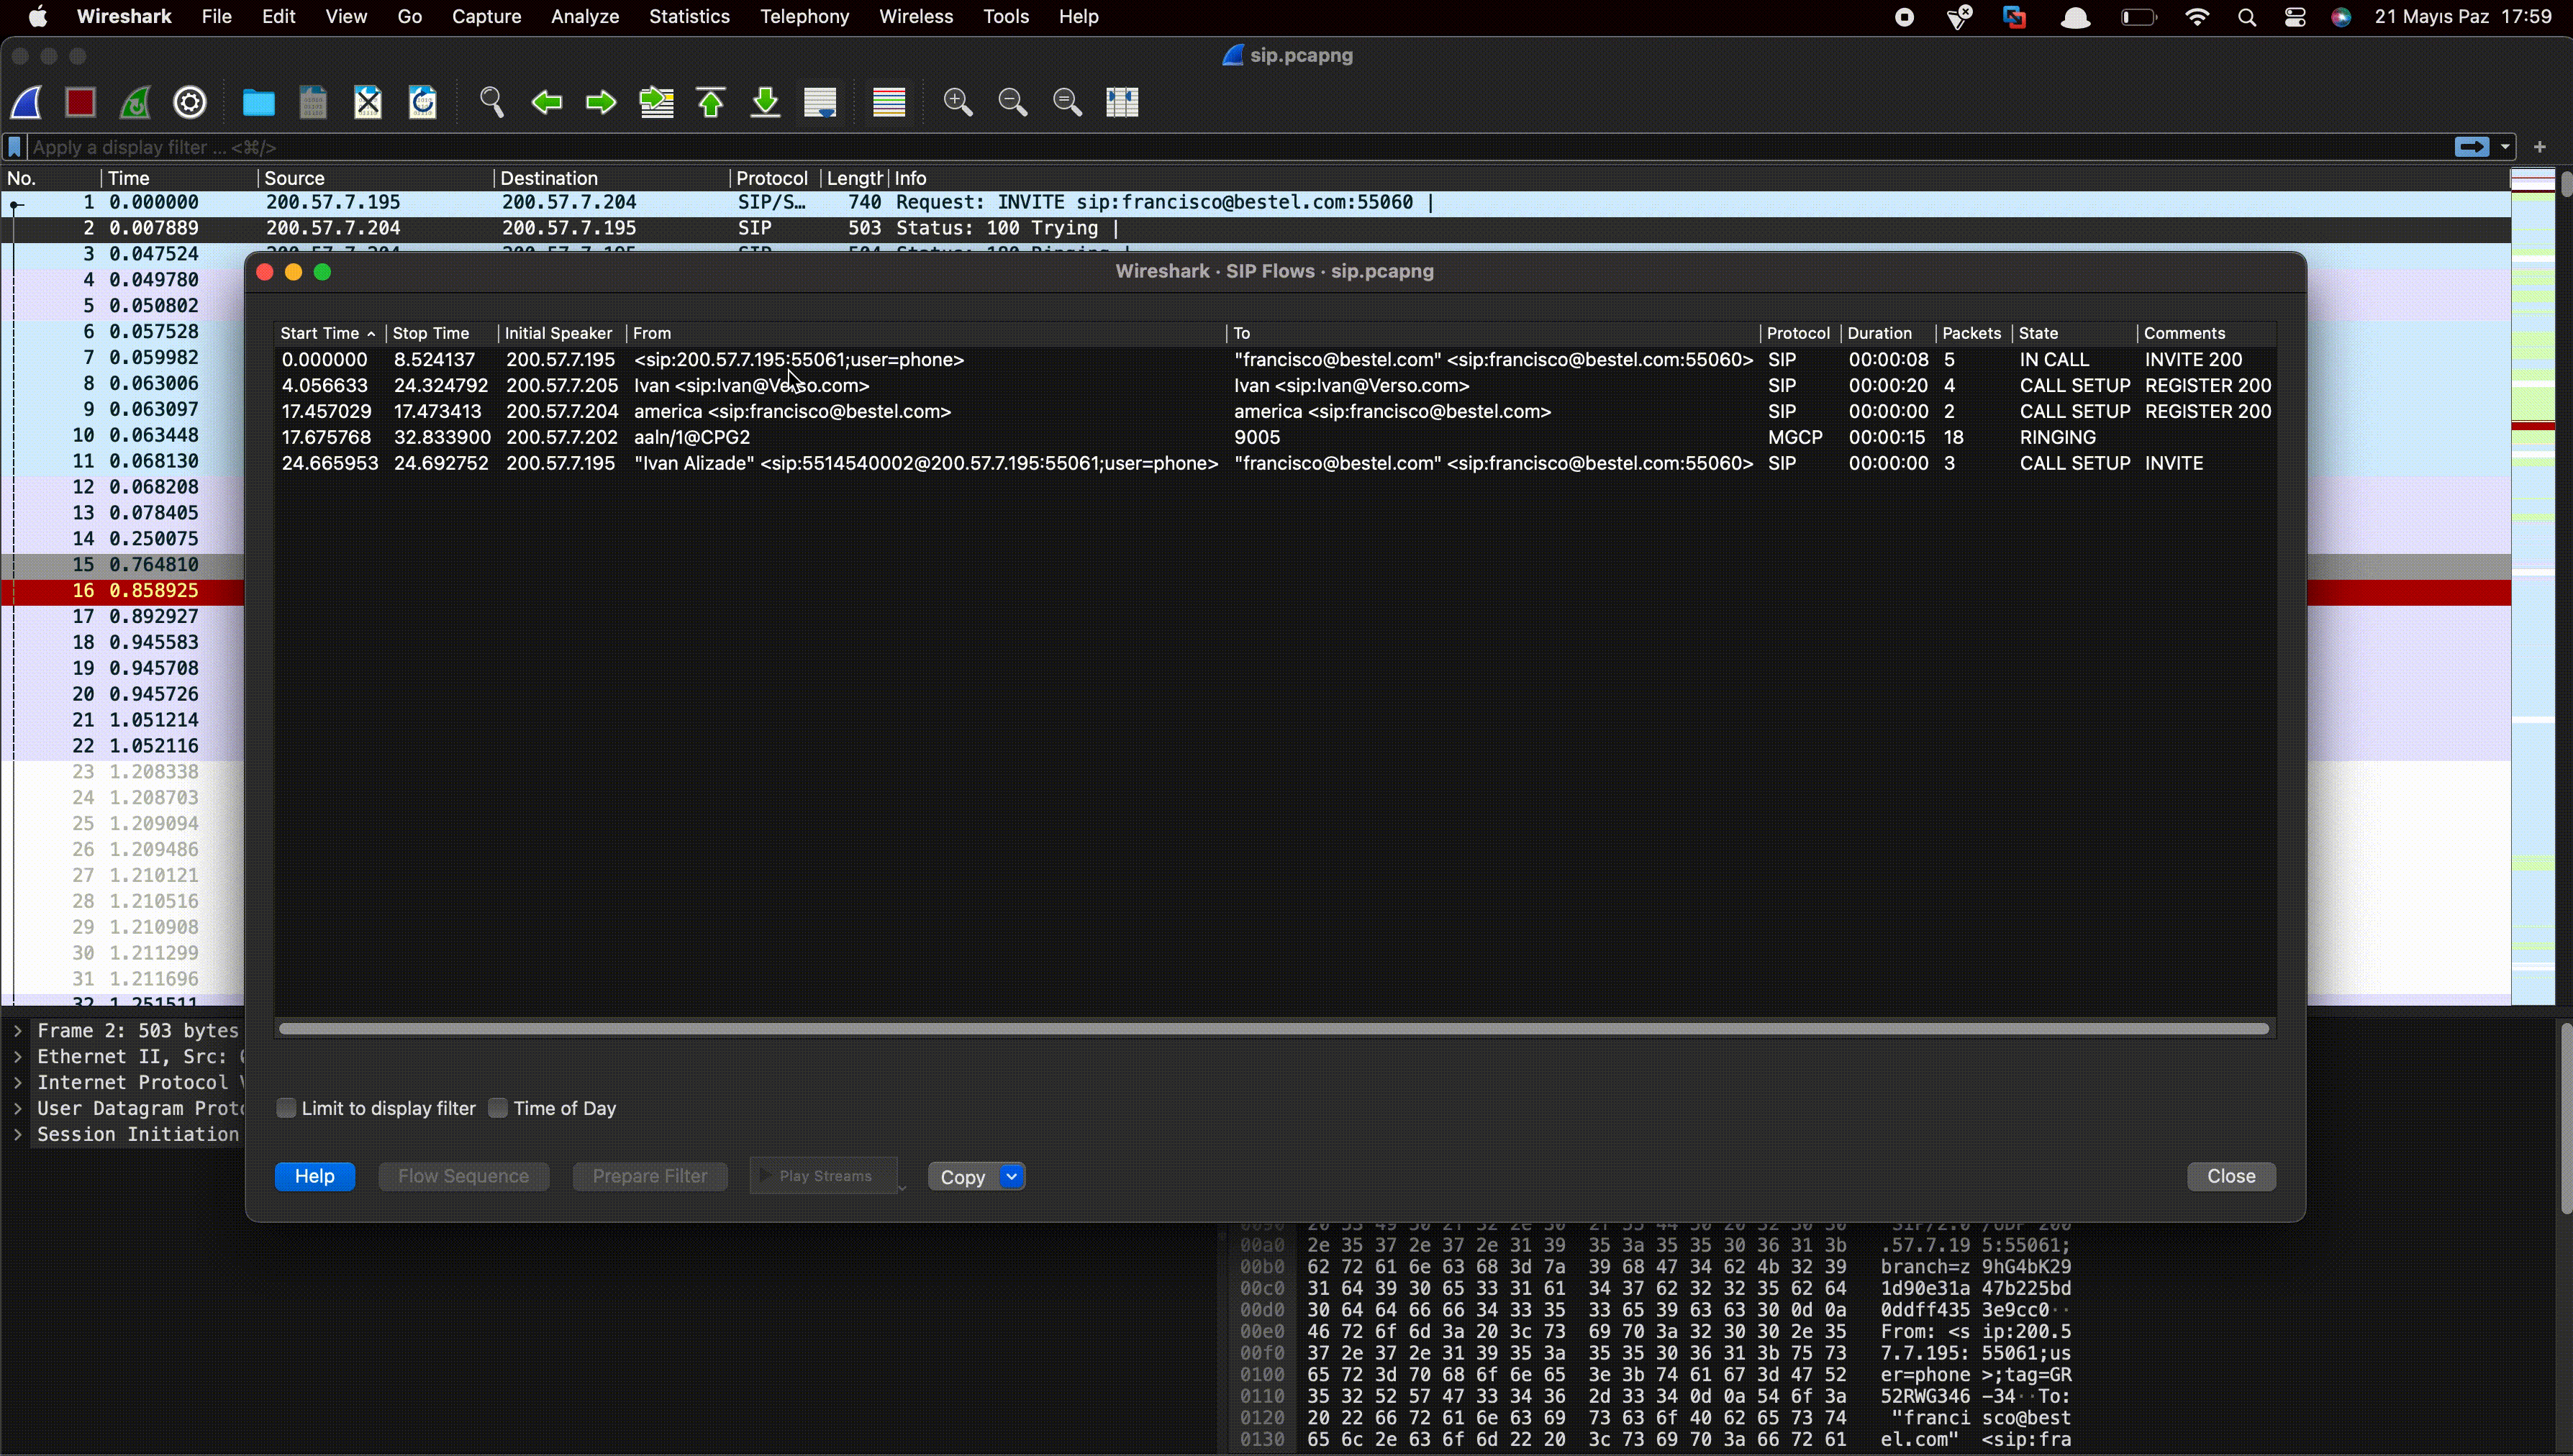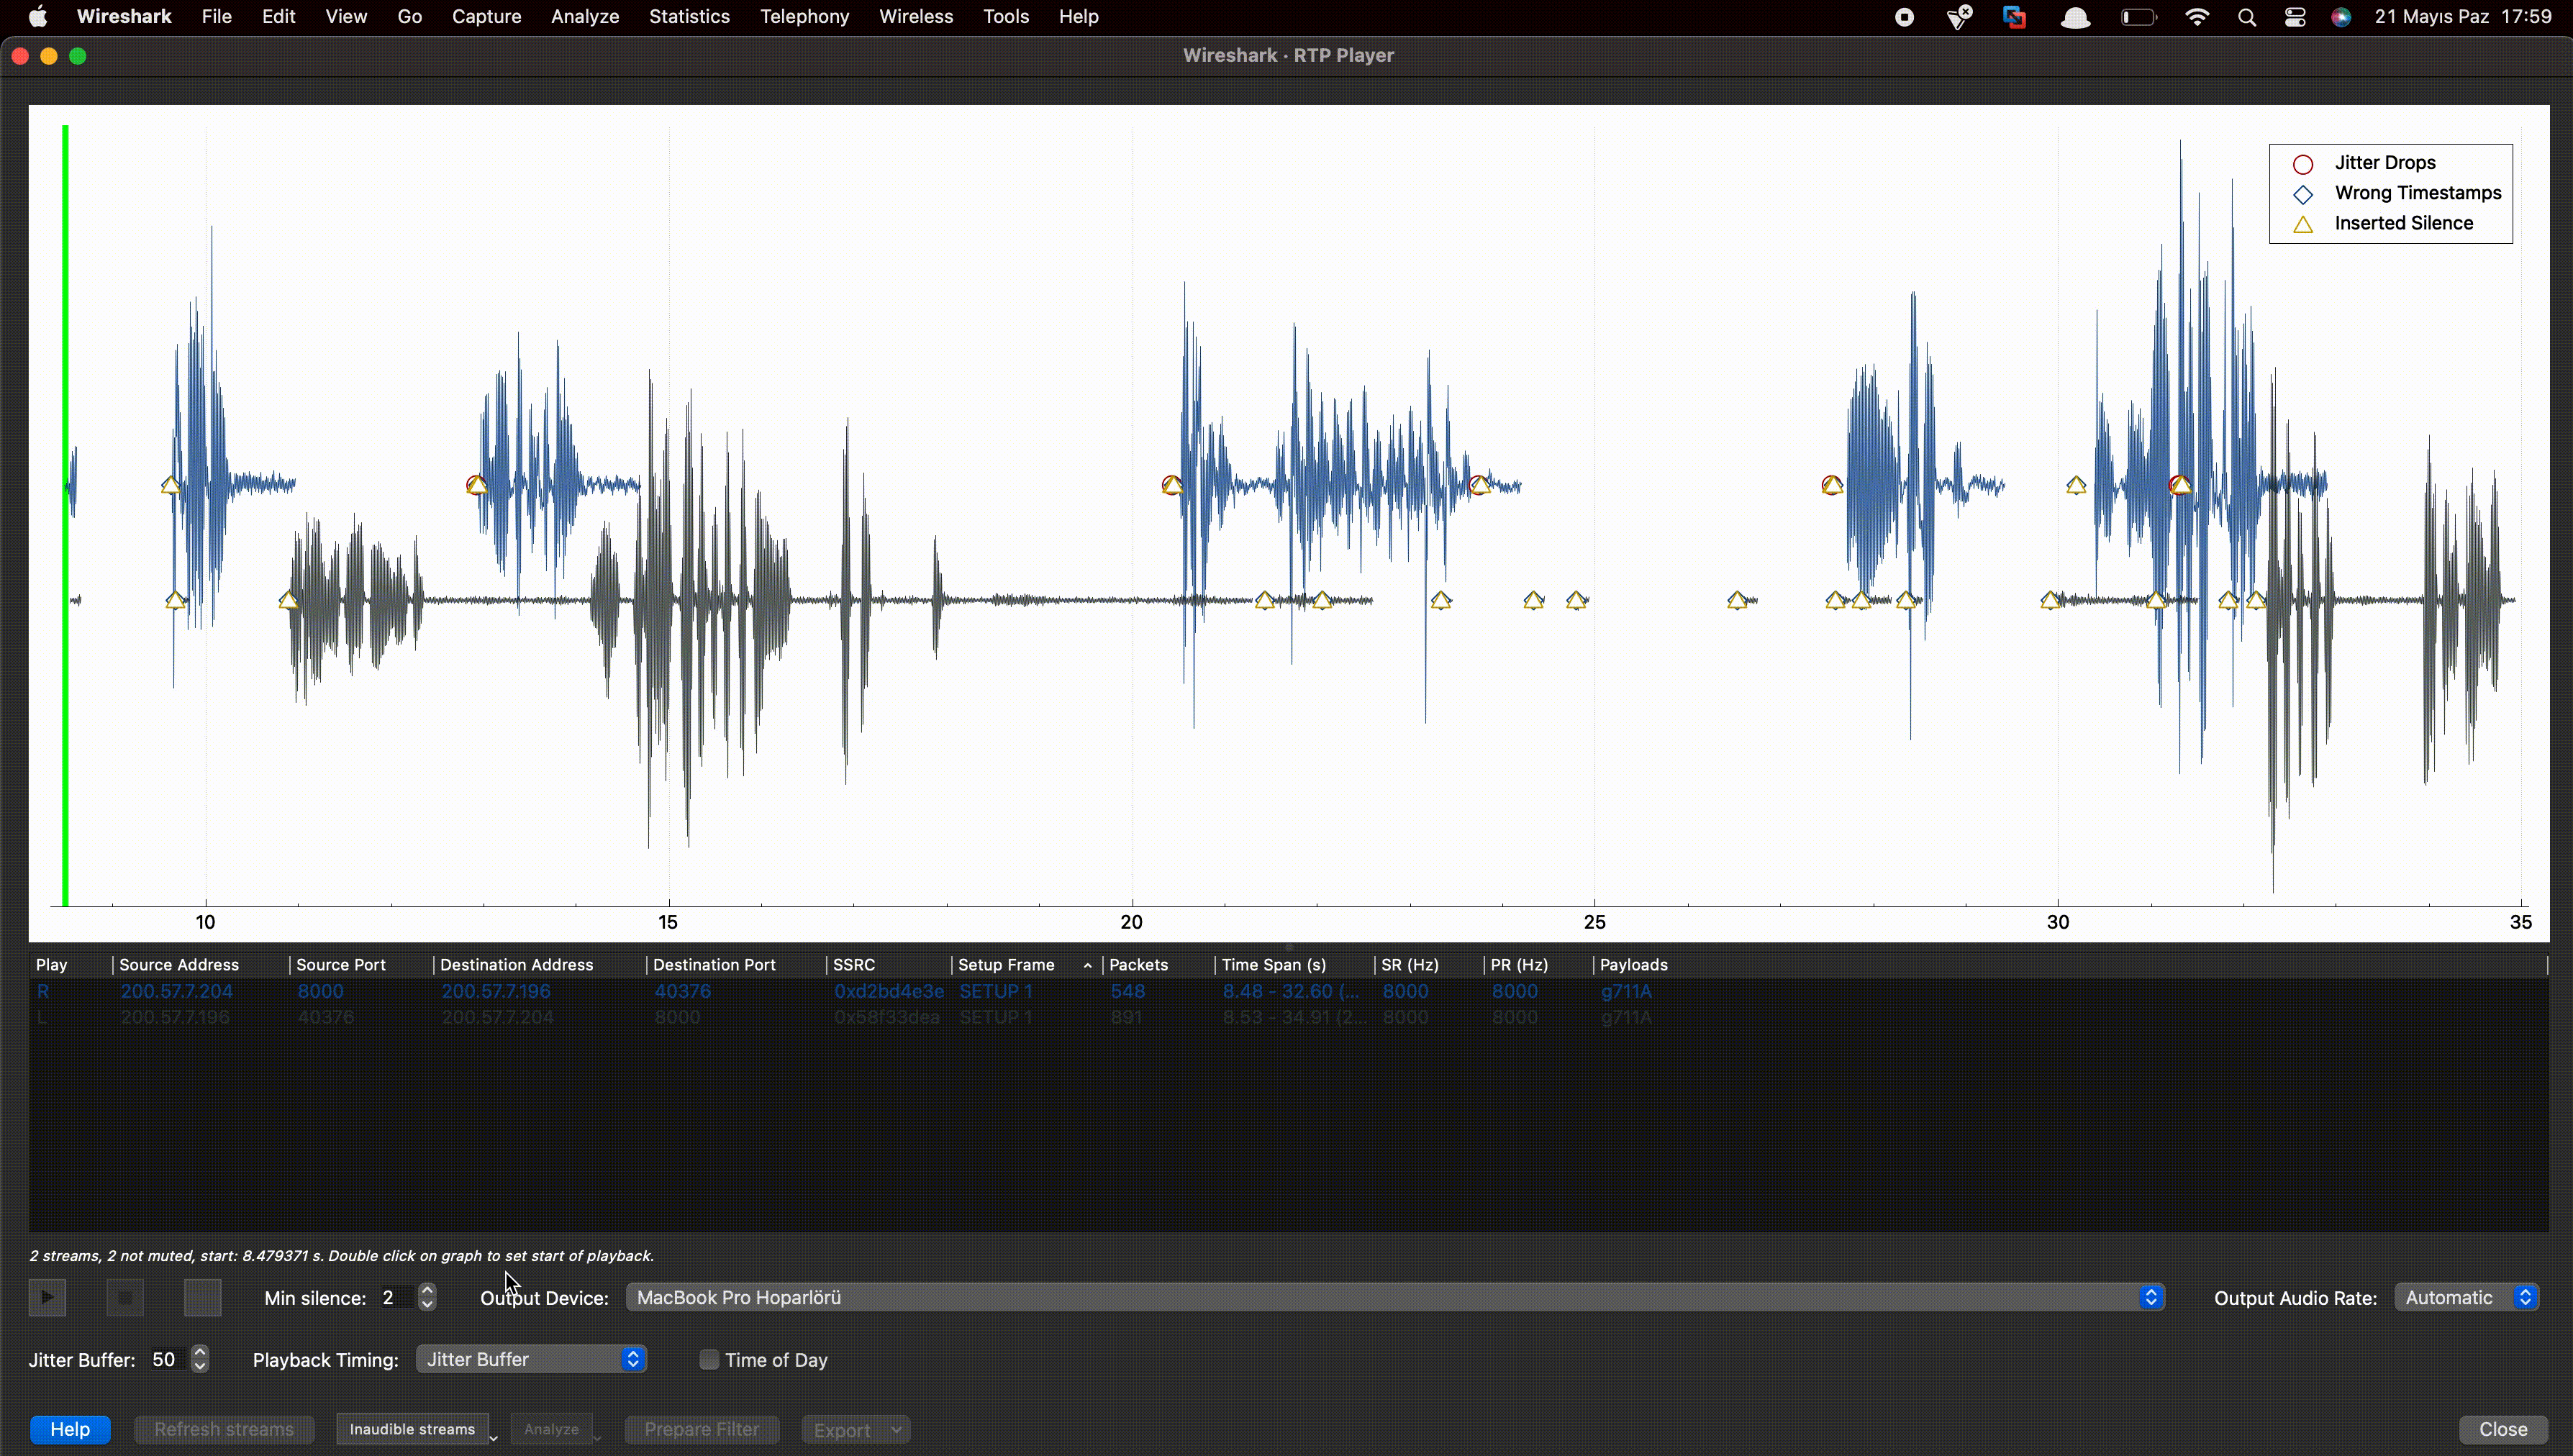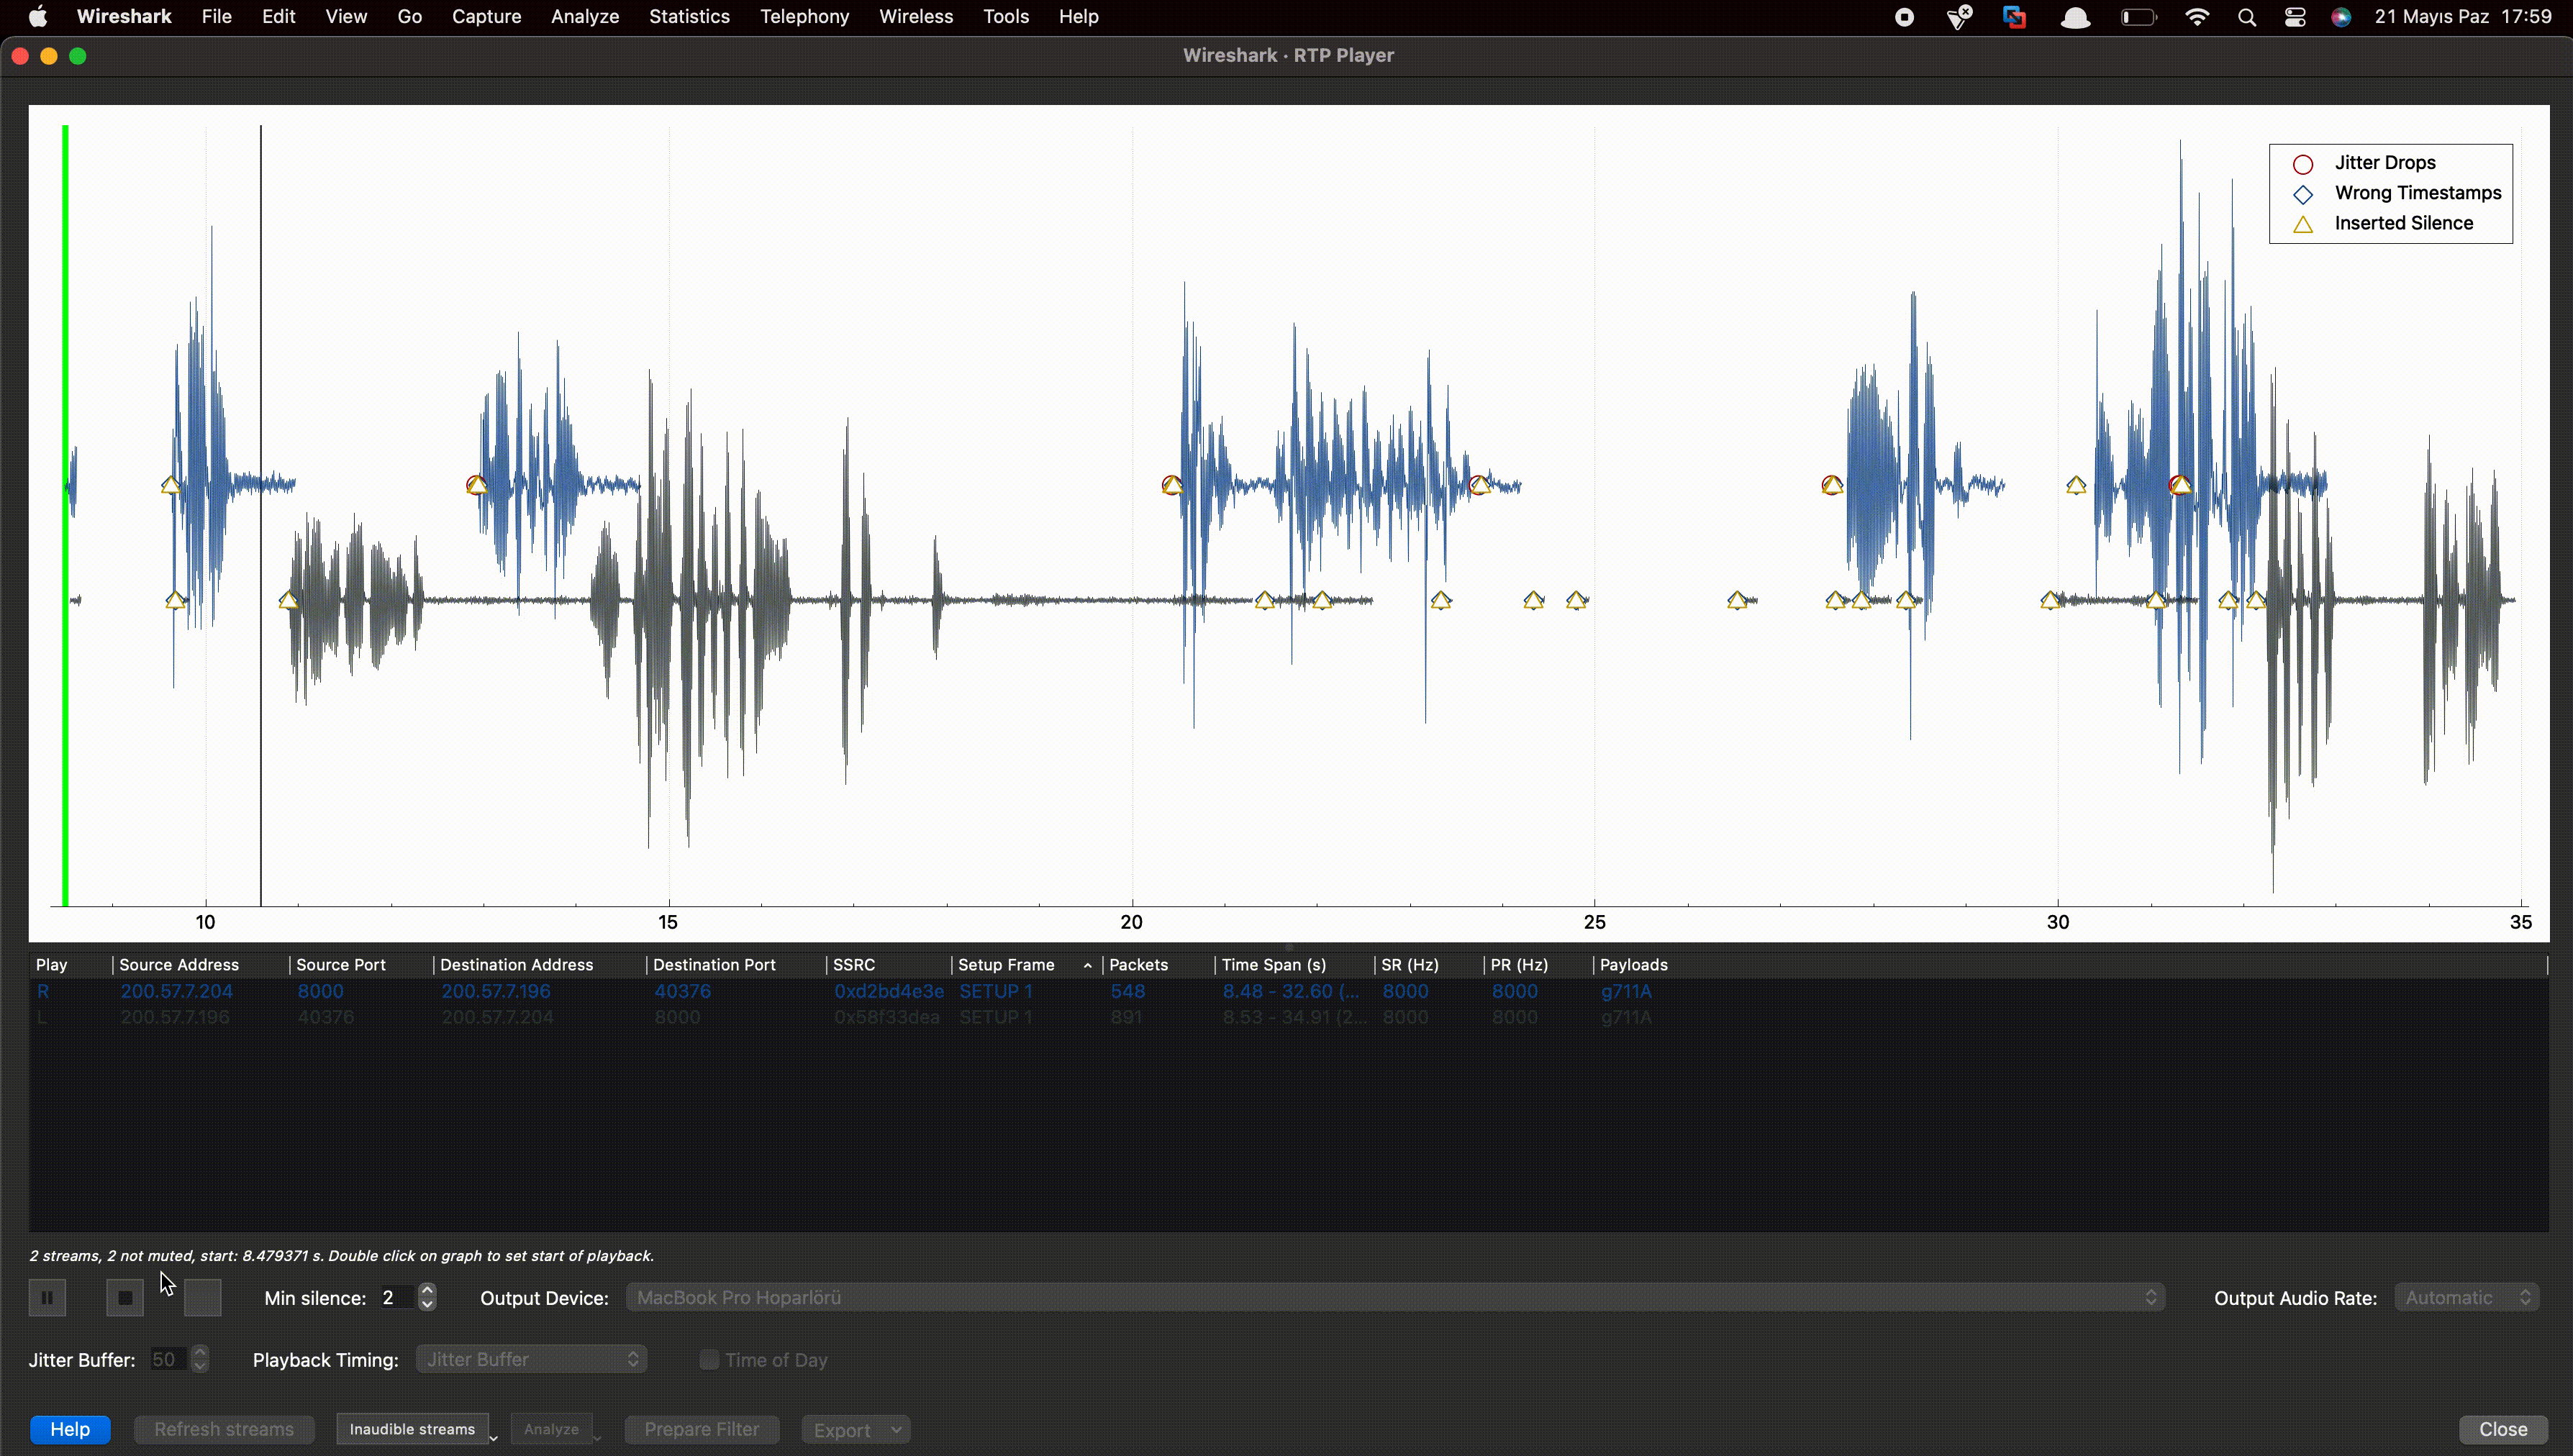
في سيناريوهات مجموعات APT و Ransomware، عندما تتسلل إلى المؤسسة من الخارج، تحاول تجاوز حلول أمان NAC في الهياكل المؤسسية. إذا تمكنت من تحقيق ذلك، تبدأ في اكتشاف المستخدمين في الشبكة بأكملها. كما تستمع إلى الشبكة باستخدام Wireshark أو tcpdump. إذا تم استخدام VoIP في هيكلك، يمكنها فك تشفير جميع المكالمات عبر SIP. في السيناريو الذي وصفته أدناه، تقوم بفك تشفير مكالمات VoIP الخاصة بك عبر SIP بعد النجاح.

هذه أداة تهدف إلى تجاوز طريقة تجاوز NAC تلقائيًا على المستوى الأساسي في الأداة التي صنعتها. تساعدك هذه الأداة على تفسير تكوين منتج أمان NAC في مؤسستك مع أو بدون حماية هجوم على مستوى أساسي. الاستخدام والشرح كما يلي.

الخطوة 1

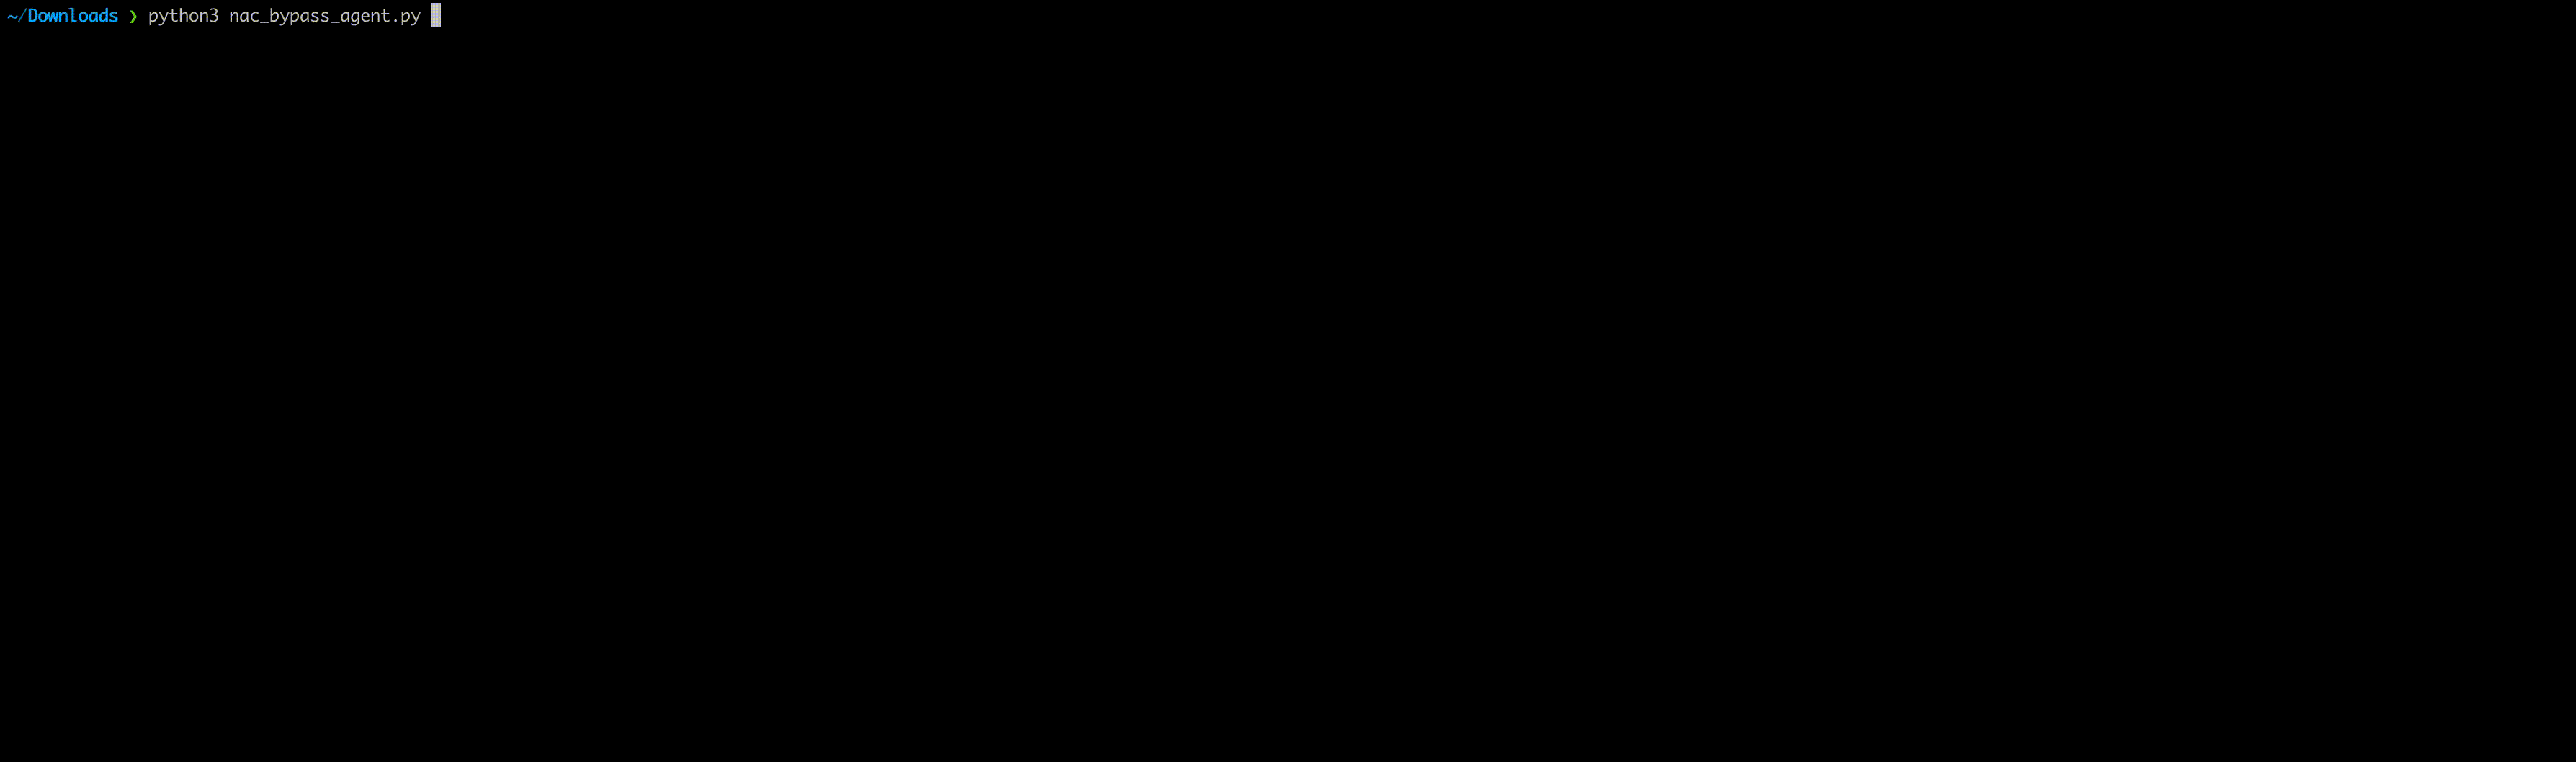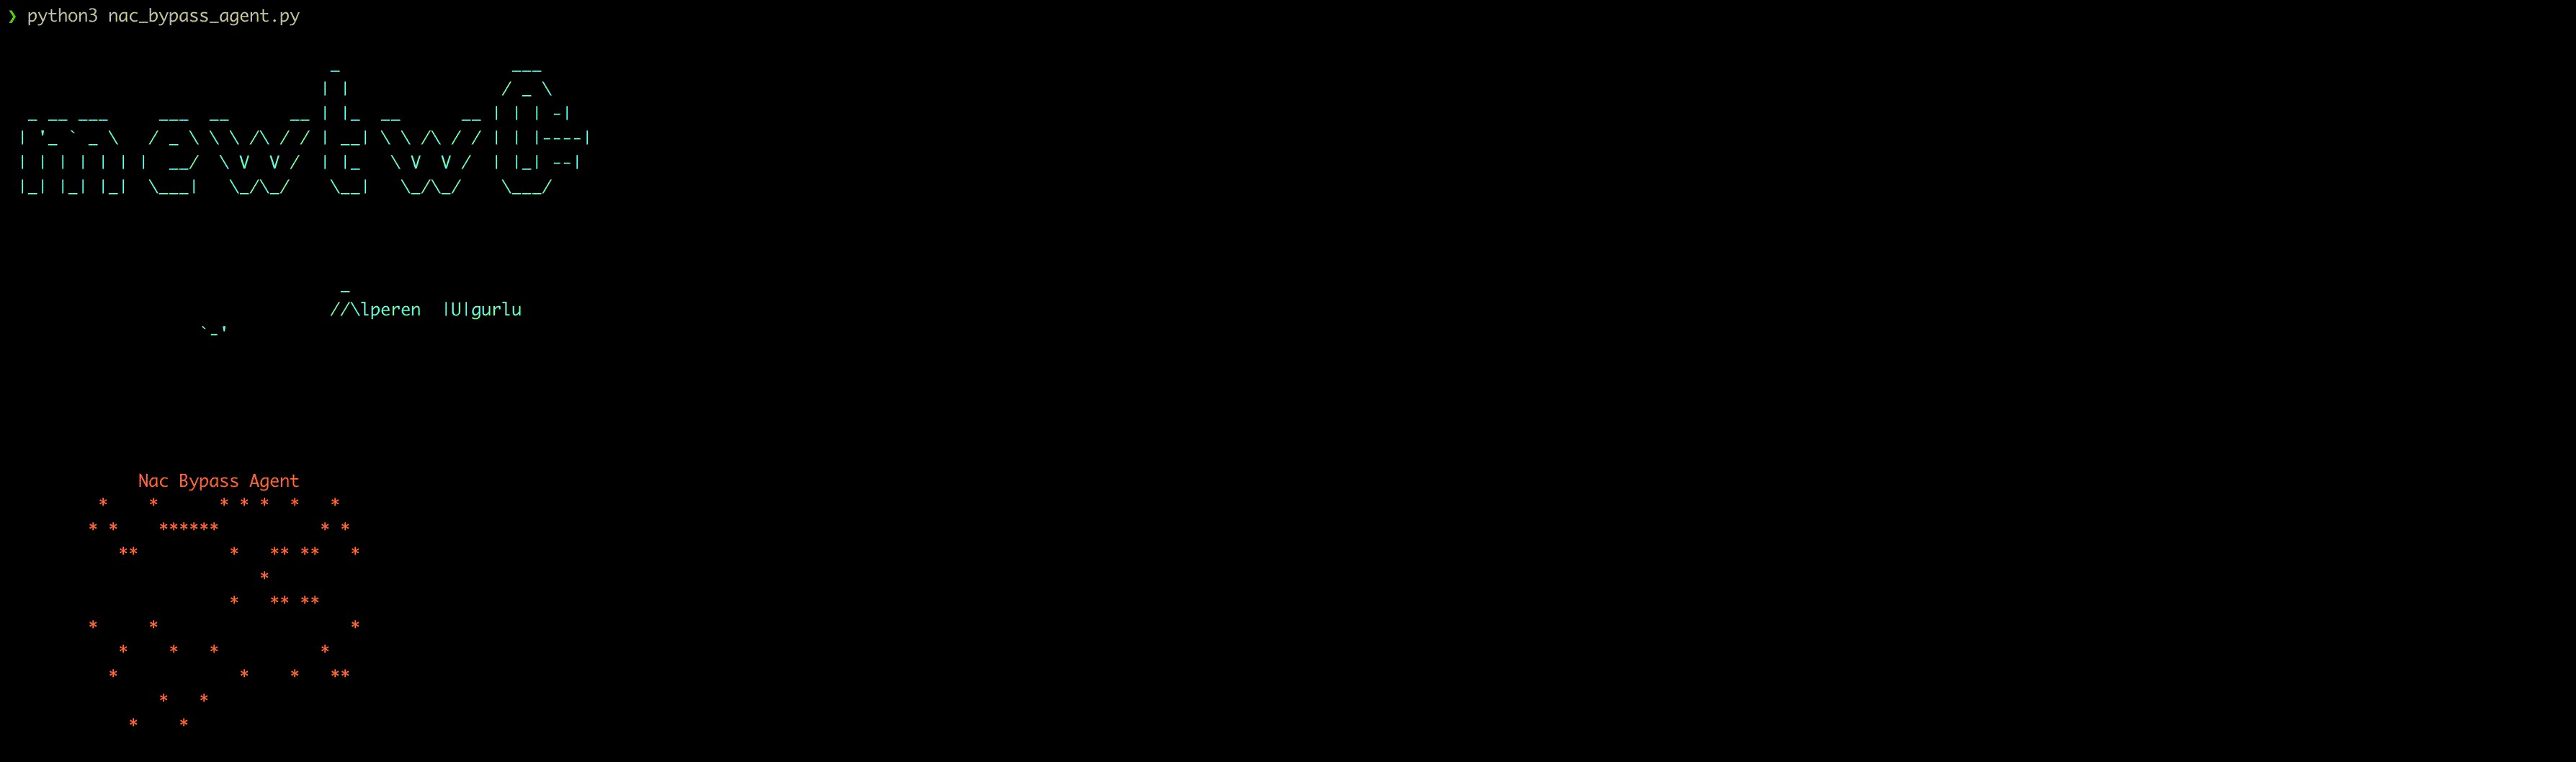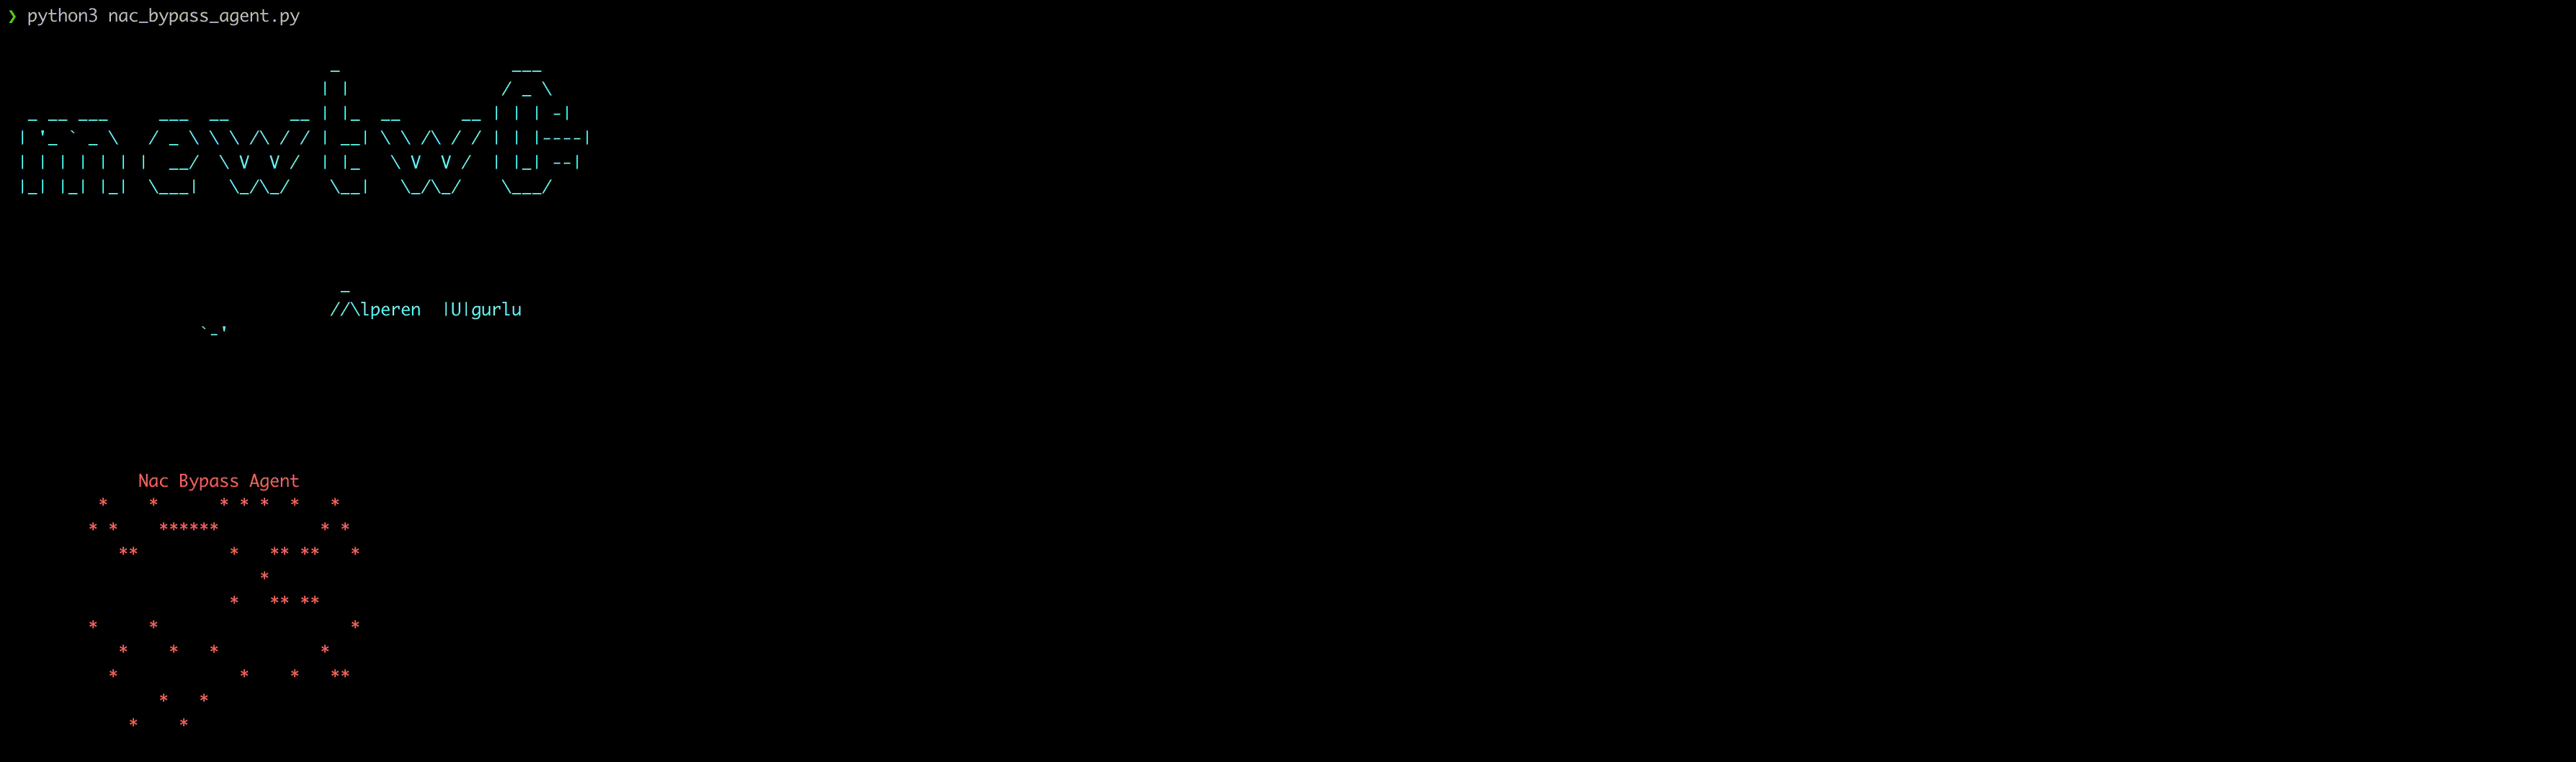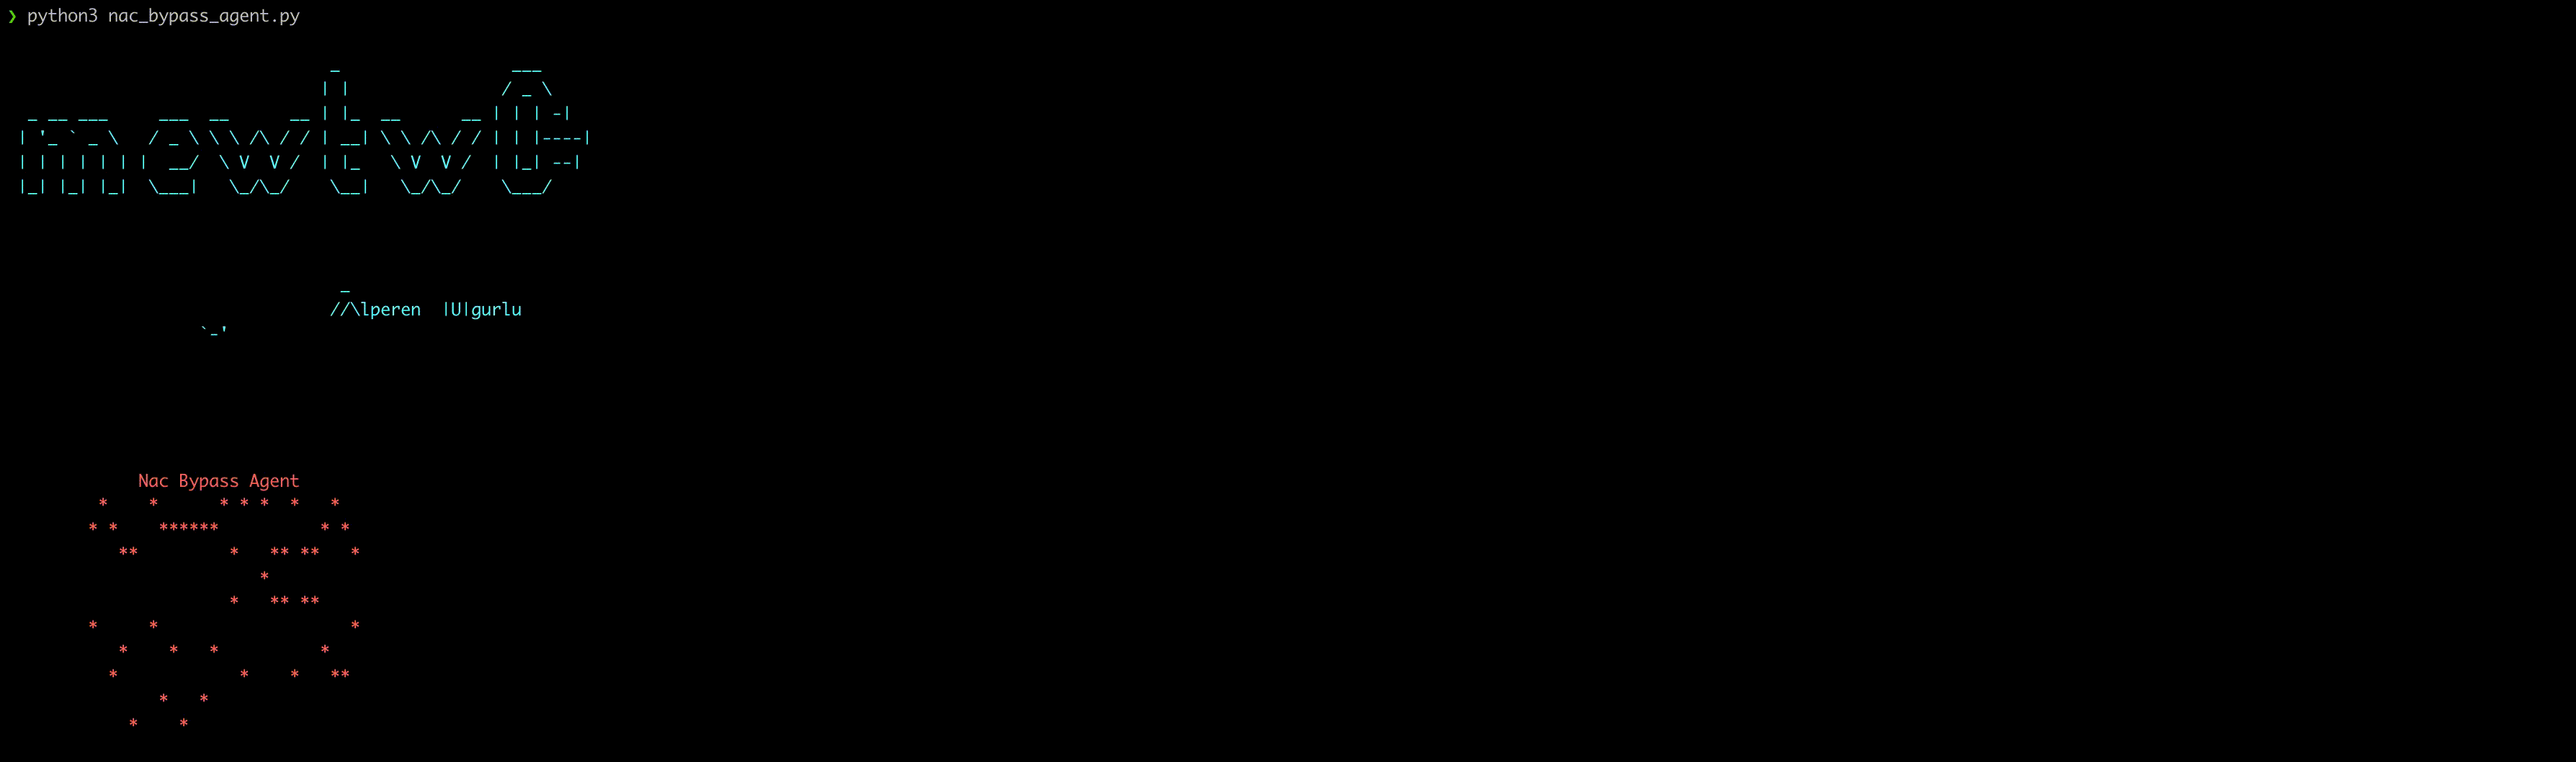
الخطوة الأولى هي تشغيل هذه الأداة عند الاتصال بالشبكة الداخلية.
Ekran-Kaydı-2023-05-21-12 39 51

إذا نجح تجاوز NAC، استمع إلى الشبكة باستخدام Wireshark. وهنا، قم بتصفية مكالمات VoIP من علامة تبويب #SIPFlows من علامة تبويب #Telephony باستخدام البيانات التي جمعتها عبر Wireshark، وإذا كانت المكالمة متاحة فورًا، يمكنك الاستماع إلى مكالمات VoIP وفقًا لترتيب معين.
الخطوة 2

image

الخطوة 3

test2

الغرض من هذه الأداة وهذا السيناريو هو زيادة الوعي الأمني لمؤسساتك. بالإضافة إلى ذلك، تمت محاولة عكس منظور مجموعة APT.

الجميع ينظر إلى ما تنظر إليه؛ لكن هل يمكن للجميع رؤية ما يمكنه رؤيته؟ أنت الفرق الوحيد بينهم…

لمولانا جلال الدين الرومي

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






