
 #1
أدوات فحص مفاتيح API وكشف تسرب بيانات الاعتماد وإدارة الأسرار.
موصى به من Kitploit
 crissyfield/troll-a
يستخرج الأسرار (كلمات المرور، مفاتيح API، الرموز) من أرشيفات الويب WARC باستخدام قواعد Gitleaks. يدعم HTTP وS3 والملفات المحلية والأرشيفات المضغوطة…
 praetorian-inc/caeruleus
ثنائي Go واحد لاختبار أمان Bluetooth Low Energy على Linux/BlueZ: الفحص، وتعداد GATT، والقراءة/الكتابة/الإشعار، واختبار الخصائص العشوائي (fuzz)،…
 farenhytee/database-sentinel
تدقيق أمني مفتوح المصدر لـ Supabase: خادم MCP للقراءة فقط، وعميل CLI، ومهارة Claude. يكتشف الأخطاء في إعدادات RLS، والمفاتيح المكشوفة، والدوال…
 arsbr/veritensor
مضاد الفيروسات لمصنوعات الذكاء الاصطناعي وجدار حماية RAG. أداة تحليل ثابتة تفحص النماذج ودفاتر الملاحظات بحثًا عن RCE، ومجموعات البيانات ومستندات RAG…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 dmdhrumilmistry/security-harness
إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…
 momenbasel/vulnhawk
ماسح SAST مدعوم بالذكاء الاصطناعي يكتشف تجاوز المصادقة، IDOR، والأخطاء المنطقية التي يغفل عنها Semgrep/CodeQL. إجراء GitHub مجاني. يدعم Python،…
 clidey/deptrust
CLI وخادم MCP يتحقق من إصدارات الحزم بحثًا عن نقاط الضعف المعروفة عبر أكثر من 14 نظامًا بيئيًا بما في ذلك npm وPyPI وcrates.io ووحدات Go النمطية…
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 davidcarliez/cover
احتفظ بالبيانات الخاصة والبنية التحتية الداخلية والأسرار بعيدًا عن وكلاء البرمجة السحابيين دون تعطيل سير عملك.
 nightwatchcybersecurity/gitbleed_tools
نصوص برمجية Shell لاستنساخ ومرآة مستودعات Git، وحساب الفروقات، وتشغيل gitleaks لكشف الأسرار المخفية في الالتزامات المحذوفة أو المعاد تعيينها.
 elandio-com/sharemylogin
مشاركة بيانات الاعتماد بصفر المعرفة
 synacktiv/sccmsqlclient
عميل MSSQL لبيئات SCCM، يتيح الاستطلاع، وتنفيذ PowerShell عن بُعد على العملاء المُدارين، واستخراج الأسرار الحساسة مثل بيانات اعتماد NAA وإعدادات…
 xenoncyber/envy
أداة تعتمد على الطرفية لإدارة الأسرار مع دعم TUI وCLI
 gensecaihq/react2shell-scanner
يكتشف ثغرة CVE-2025-55182 (تنفيذ التعليمات البرمجية عن بُعد) في مكونات خادم React من خلال فحص ملفات القفل الخاصة بـ npm/pnpm/yarn، وصور Docker،…
 oxsecurity/codetotal
تحليل أي مقتطف أو ملف أو مستودع للكشف عن الثغرات الأمنية المحتملة مثل الأسرار في الكود، ثغرات المصادر المفتوحة، أمان الكود، الثغرات، البنية التحتية…
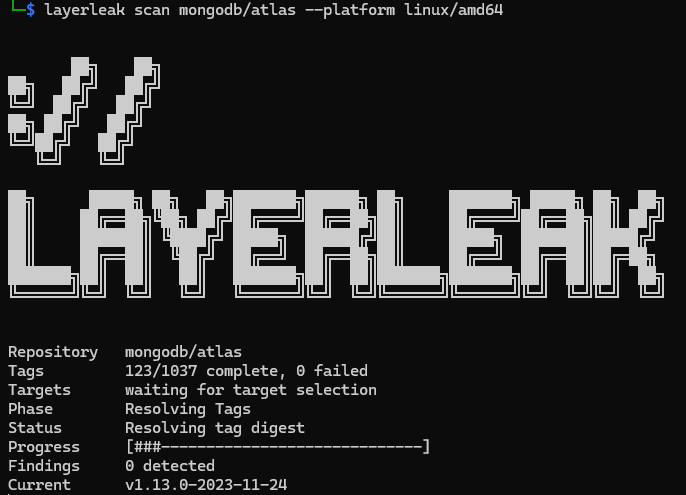 brumbelow/layerleak
layerleak ماسح الأسرار لـ Docker Hub
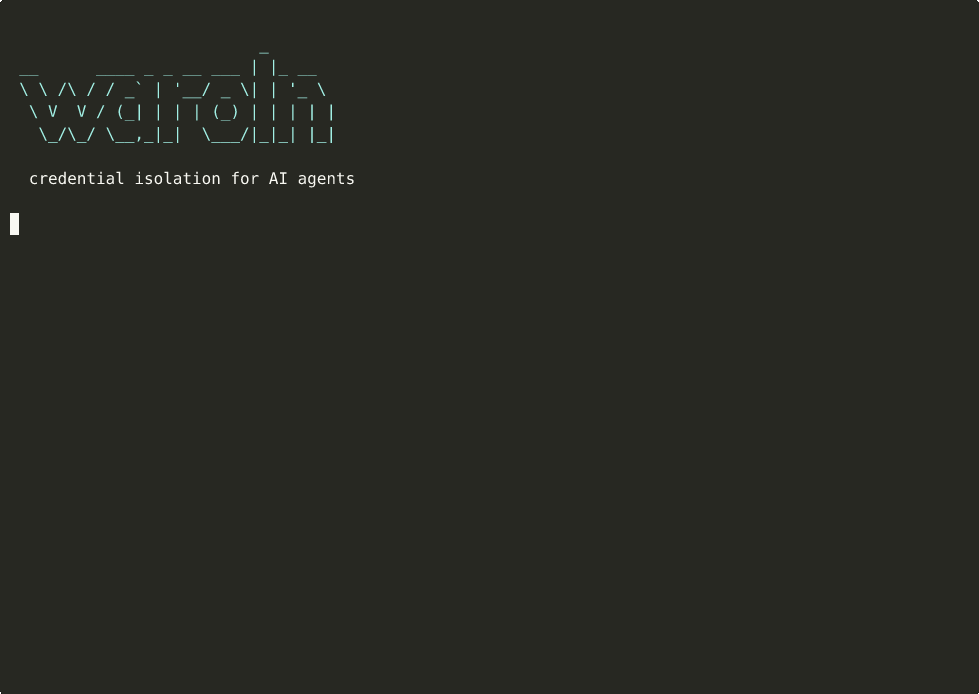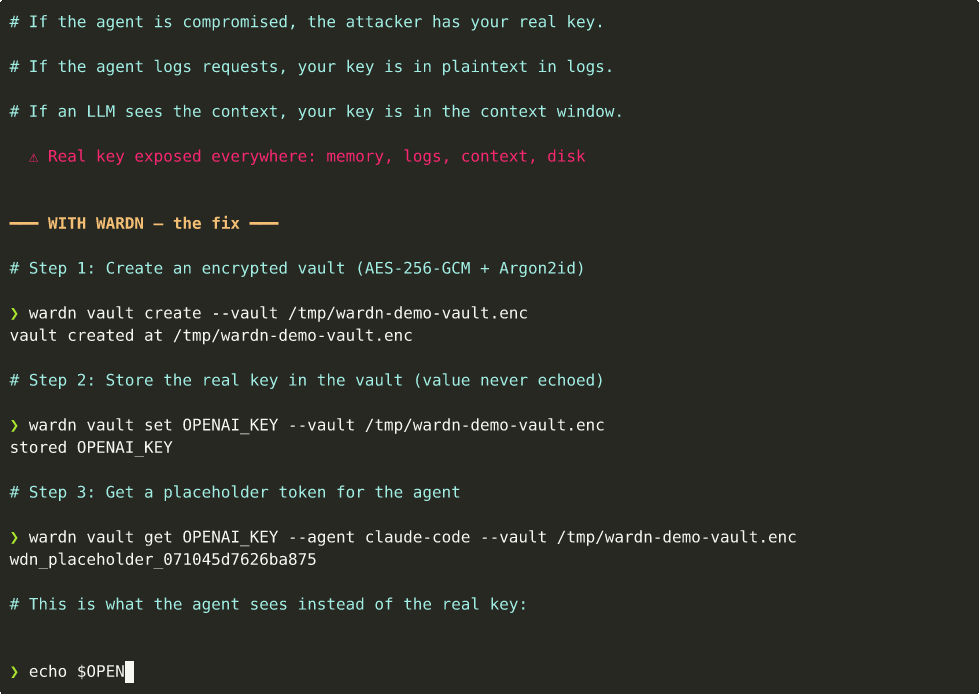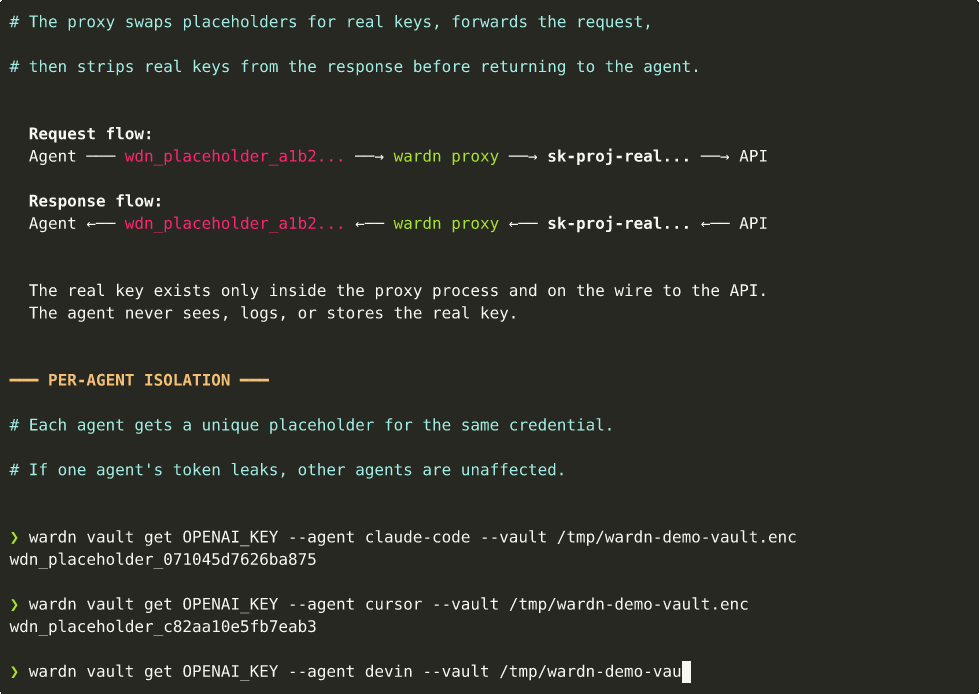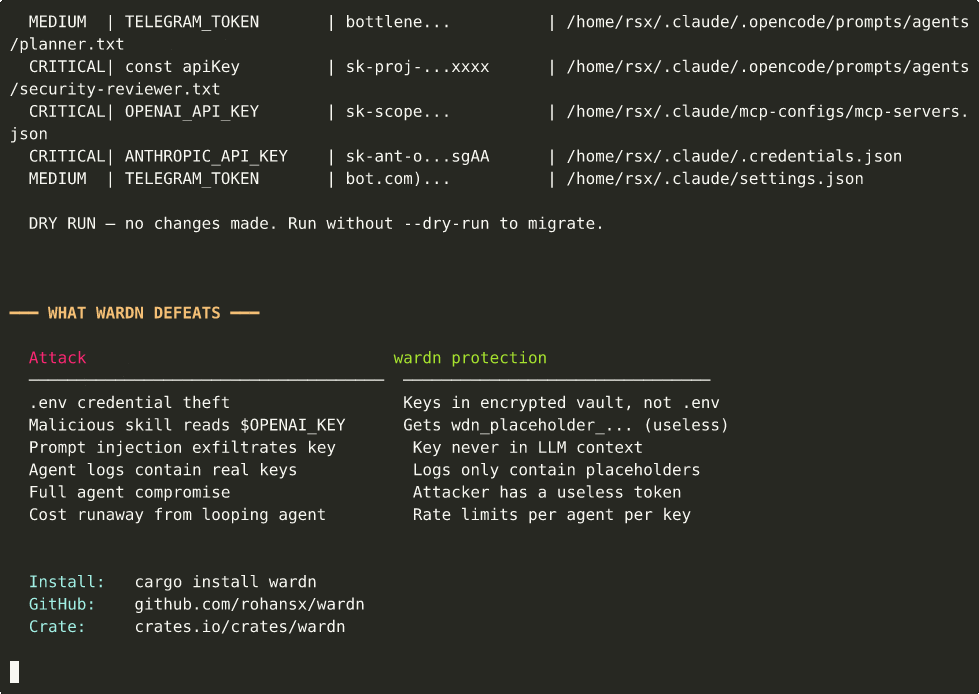 rohansx/wardn
عزل بيانات الاعتماد لوكلاء AI. لا يرى الوكلاء أبدًا مفاتيح API الحقيقية - ضمان هيكلي، وليس سياسة.








