Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
codetotal — تحليل أي مقتطف أو ملف أو مستودع للكشف عن الثغرات الأمنية المحتملة مثل الأسرار في الكود، ثغرات المصادر المفتوحة، أمان الكود، الثغرات، البنية التحتية غير الآمنة ككود، والمشكلات القانونية المحتملة مع تراخيص المصادر المفتوحة. | Kitploit
أدوات/GitHubGitHub/oxsecurity/codetotal
ماسحات الثغرات الأمنيةتحليل الكودكشف الأسرارأمن سلسلة التوريد
GitHuboxsecurity/codetotal

codetotal

تحليل أي مقتطف أو ملف أو مستودع للكشف عن الثغرات الأمنية المحتملة مثل الأسرار في الكود، ثغرات المصادر المفتوحة، أمان الكود، الثغرات، البنية التحتية غير الآمنة ككود، والمشكلات القانونية المحتملة مع تراخيص المصادر المفتوحة.

عرض المستودع
78938منذ 3 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة
شعار CodeTotal

CodeTotal

GitHub release GitHub stars MegaLinter GitHub contributors PRs Welcome

CodeTotal يحلل أي مقتطف أو ملف أو مستودع للكشف عن ثغرات أمنية محتملة مثل سر في الكود، ثغرة برمجية مفتوحة المصدر، أمان الكود، ثغرة، بنية تحتية غير آمنة ككود، و مشكلات قانونية محتملة مع تراخيص المصادر المفتوحة.

لمعرفة كيفية استخدام CodeTotal، يرجى قراءة الوثائق عبر الإنترنت :)


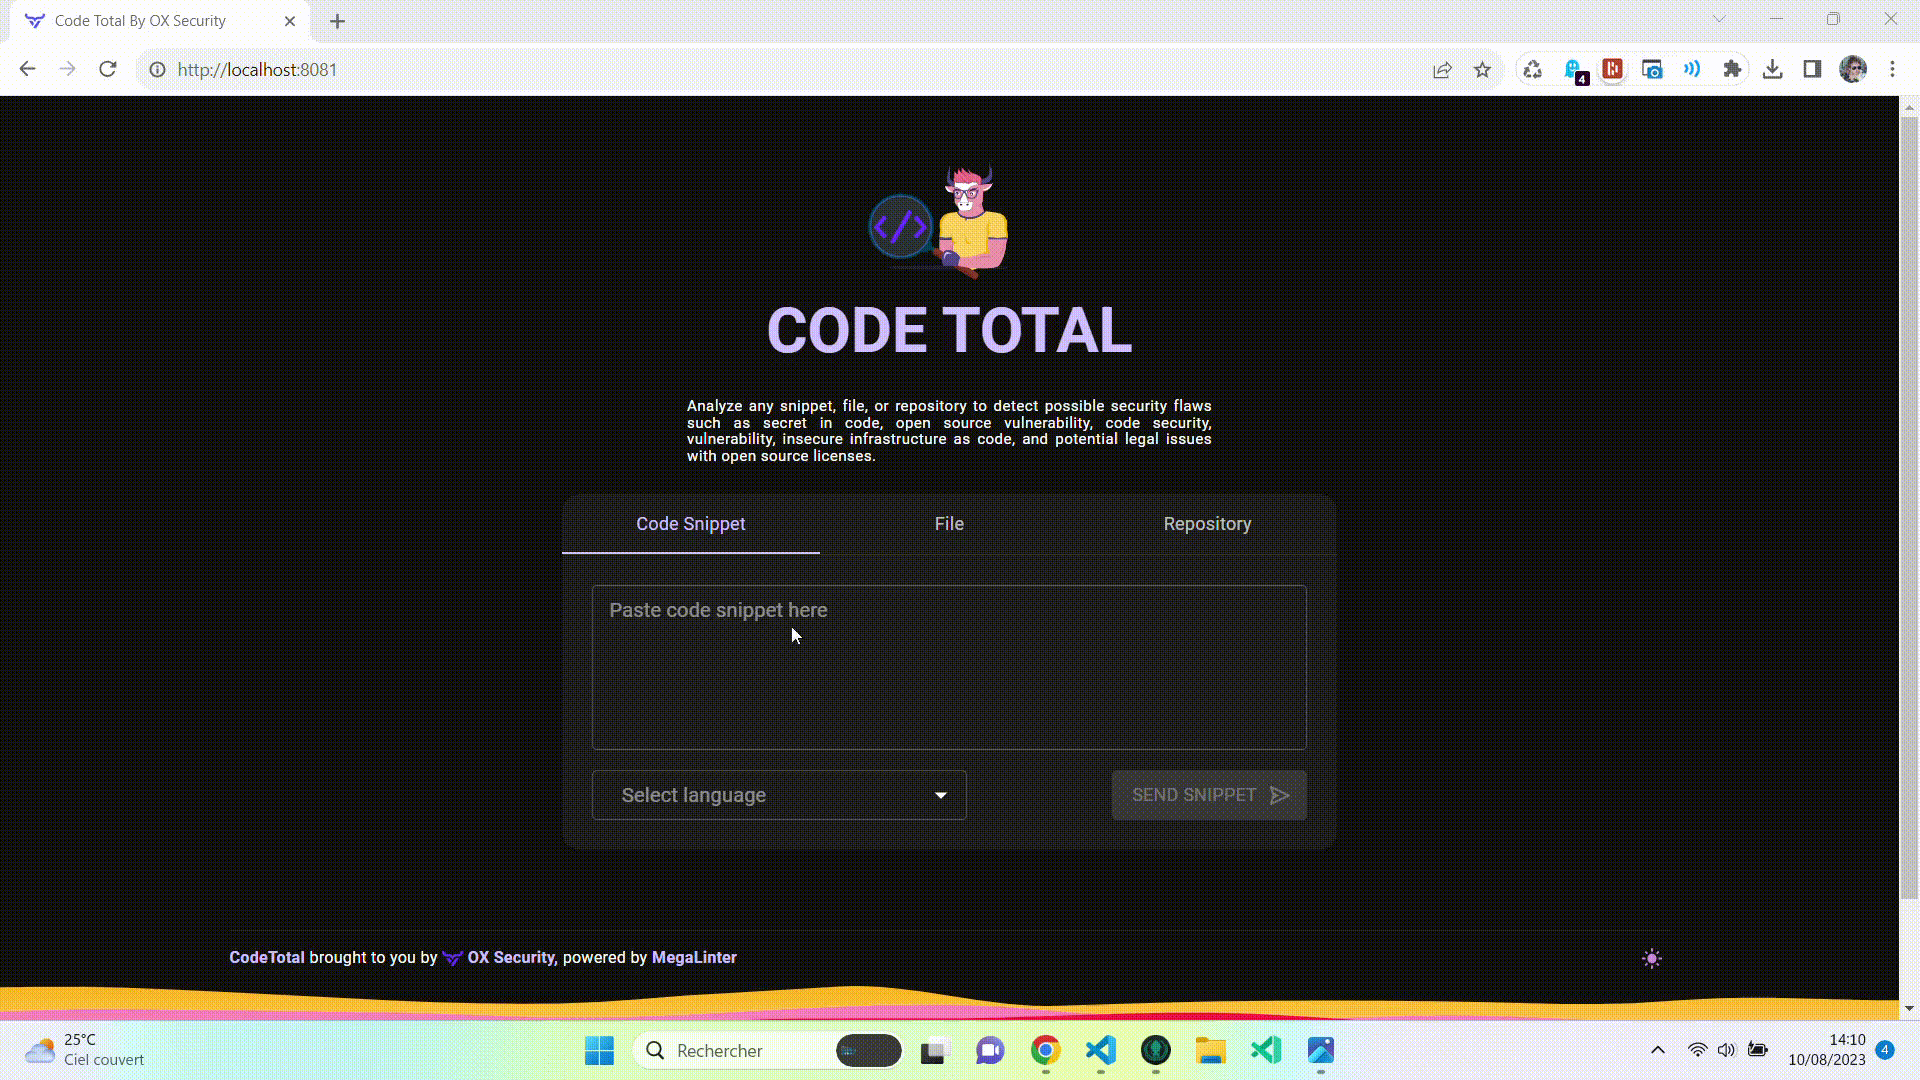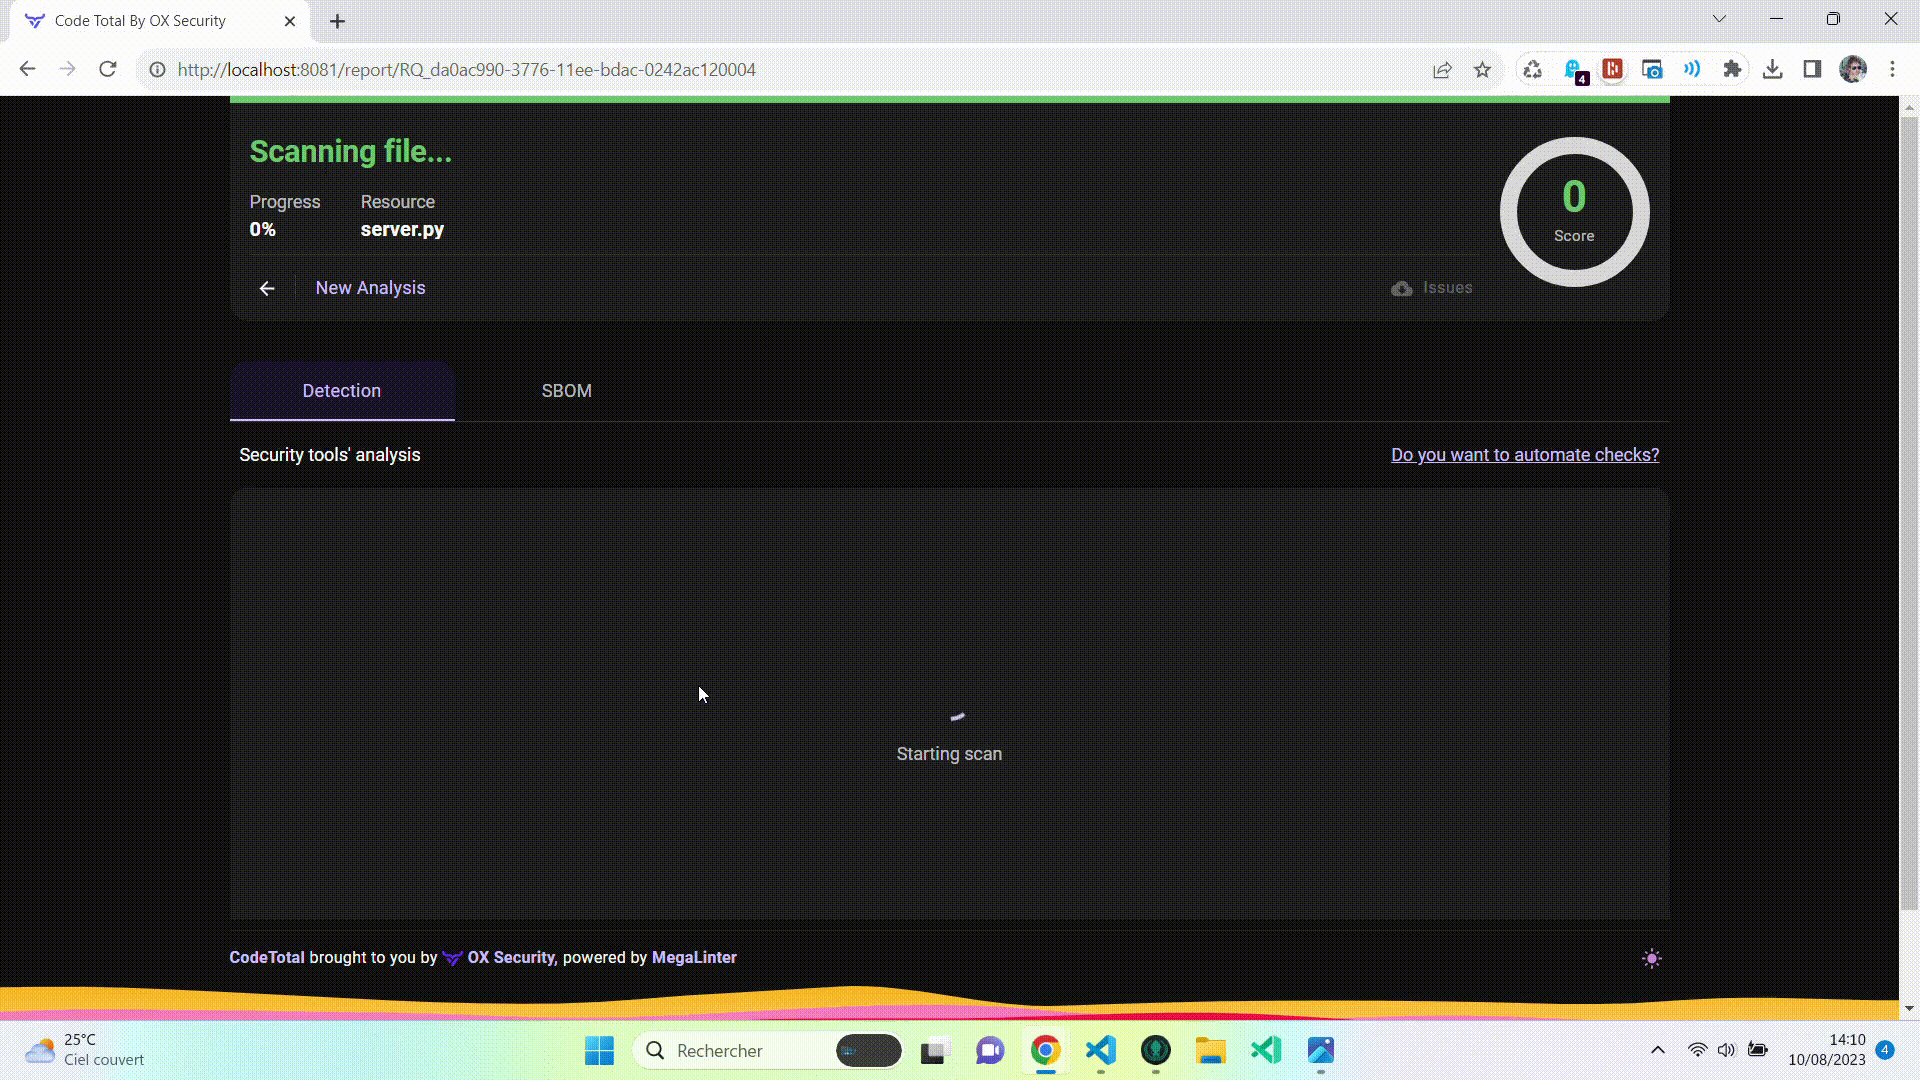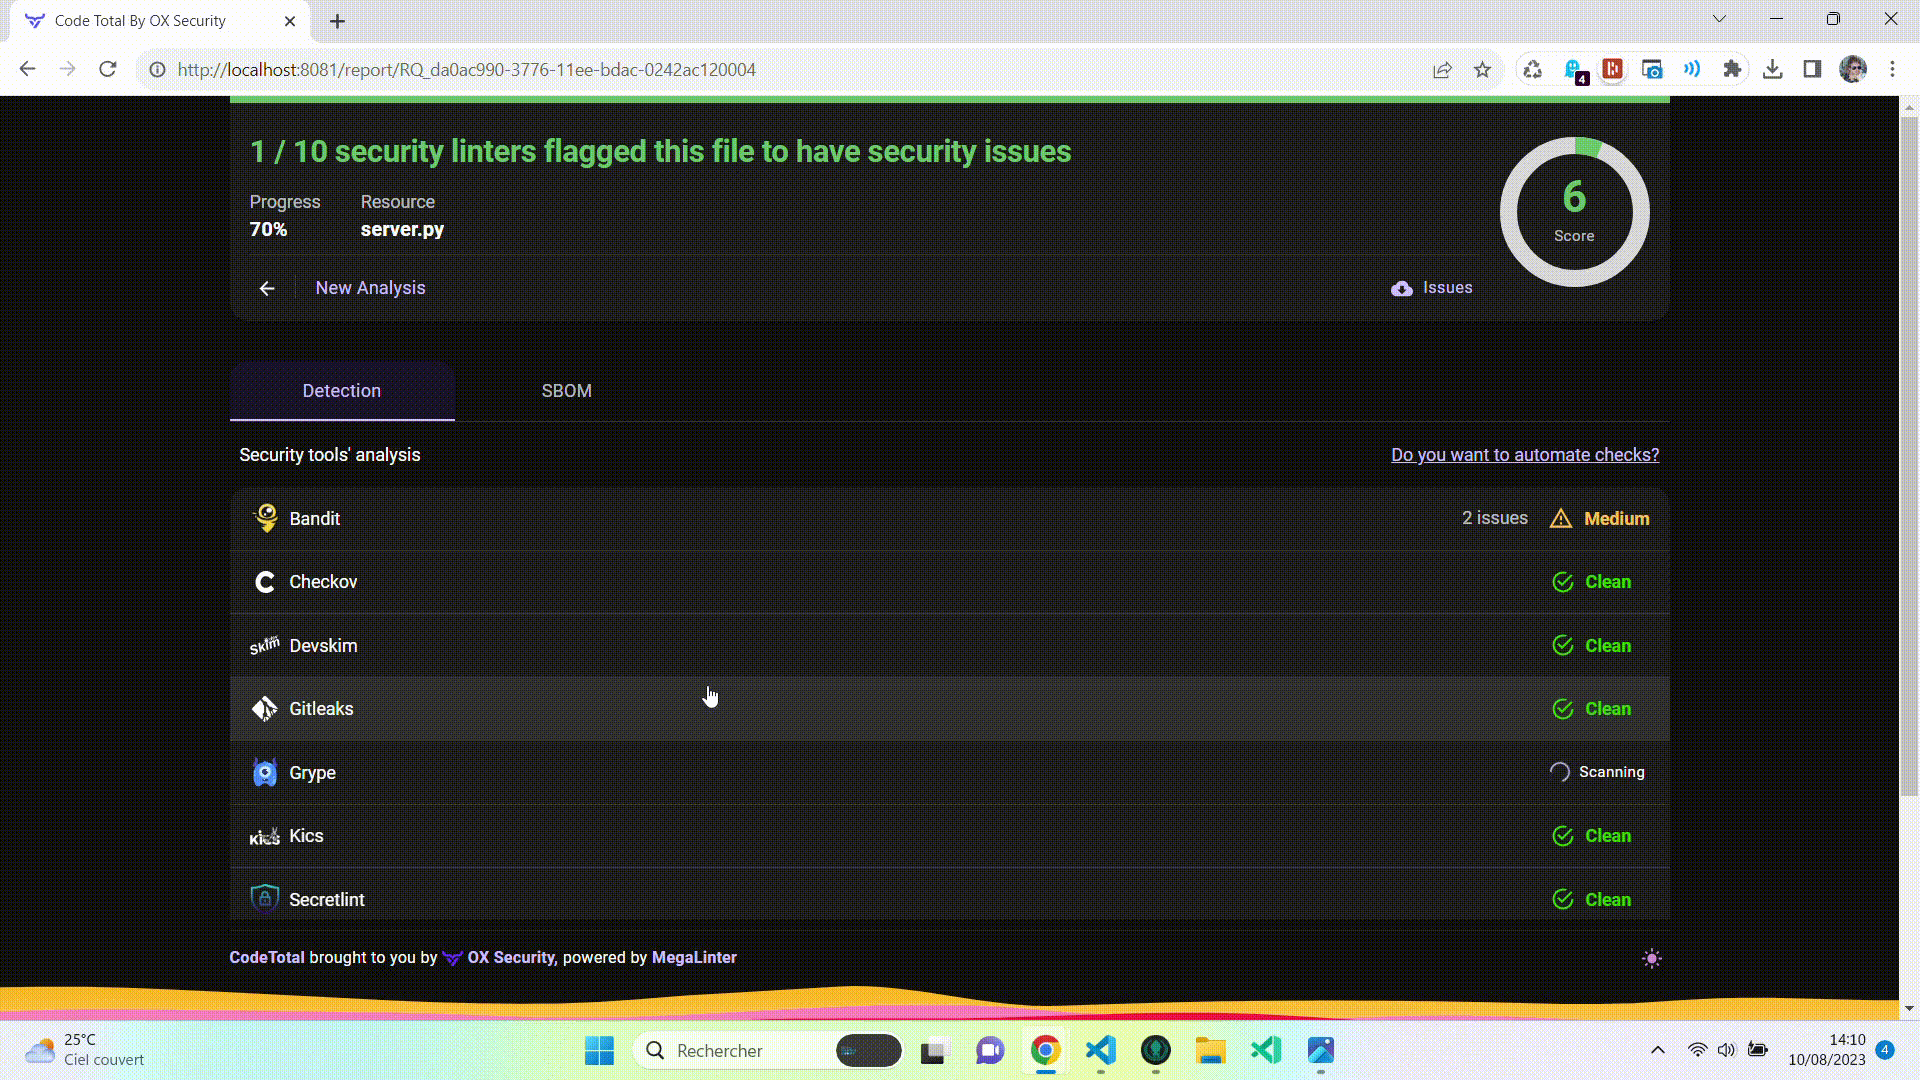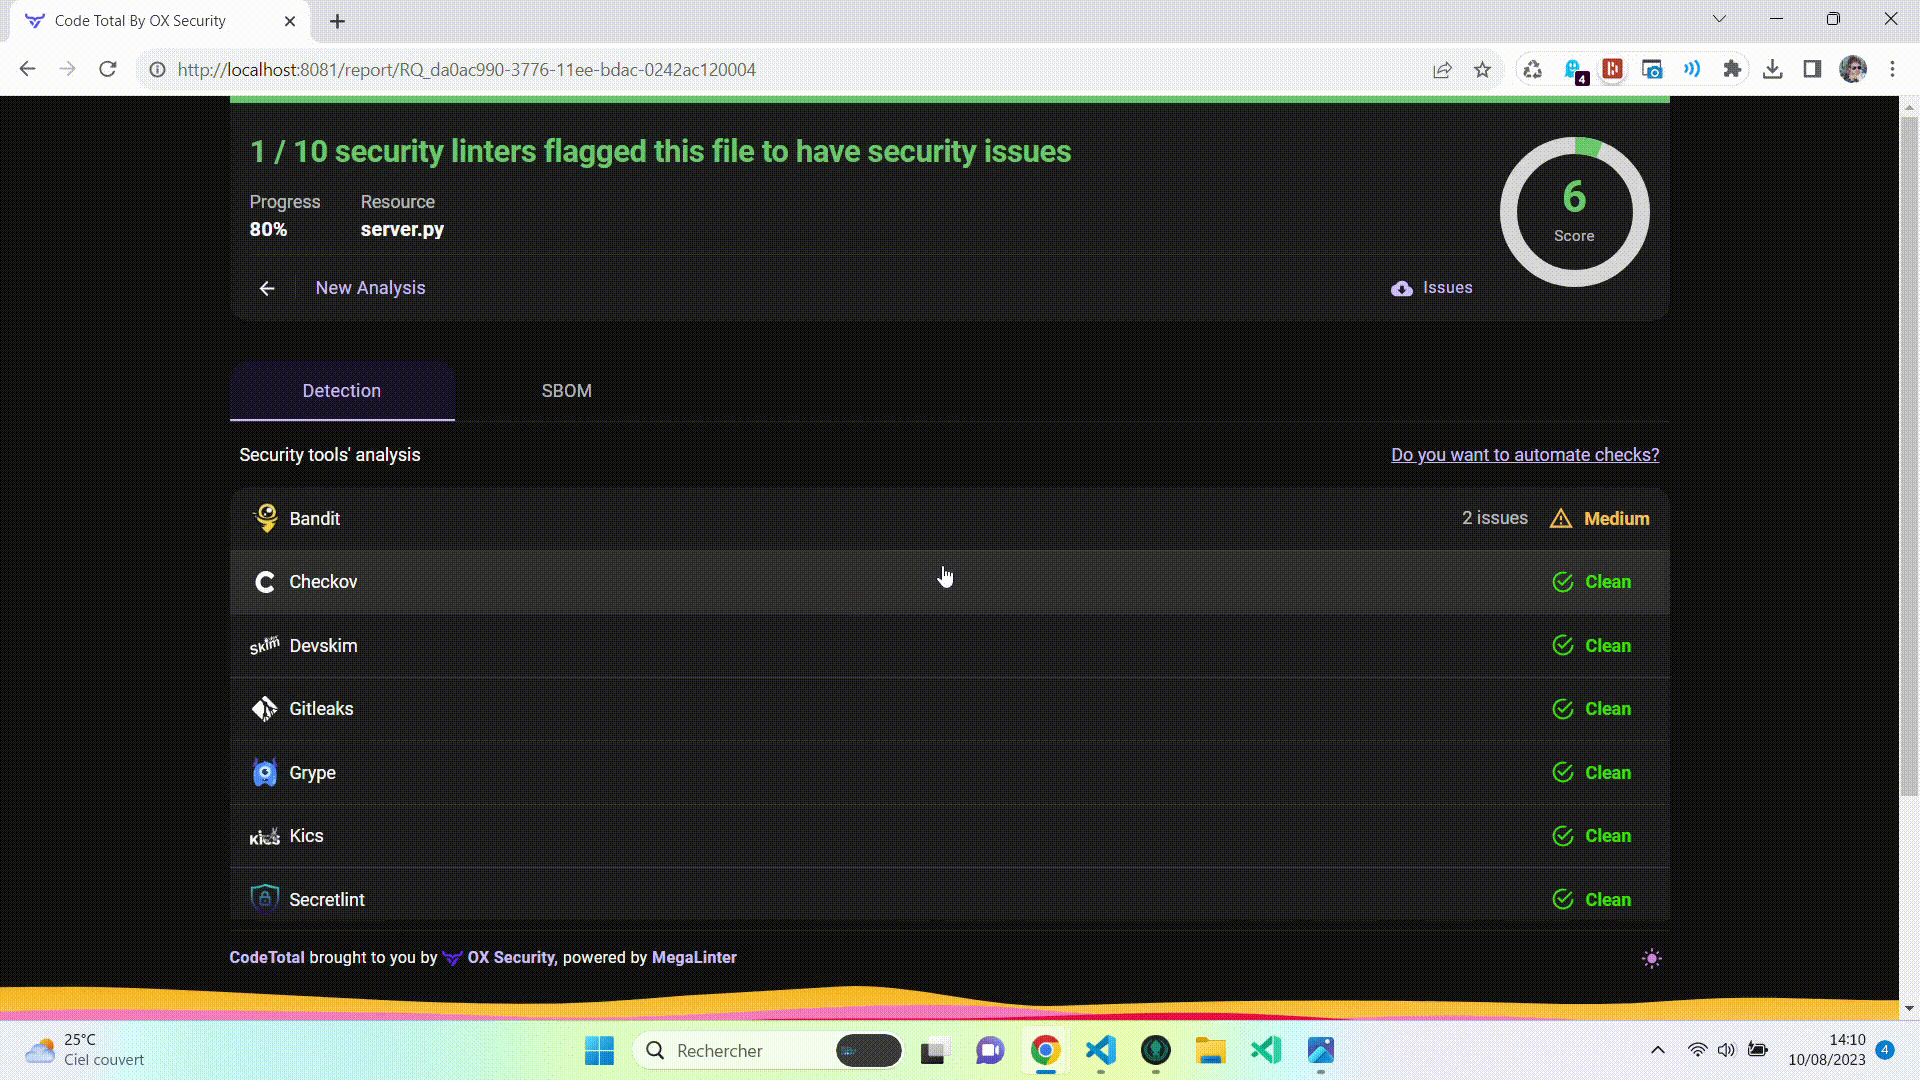
فحص مستودع

افحص مستودعًا كاملاً

لقطة شاشة لـ CodeTotal


فحص مقتطفات

انسخ والصق مقتطفًا بأي لغة.

لقطة شاشة لـ CodeTotal


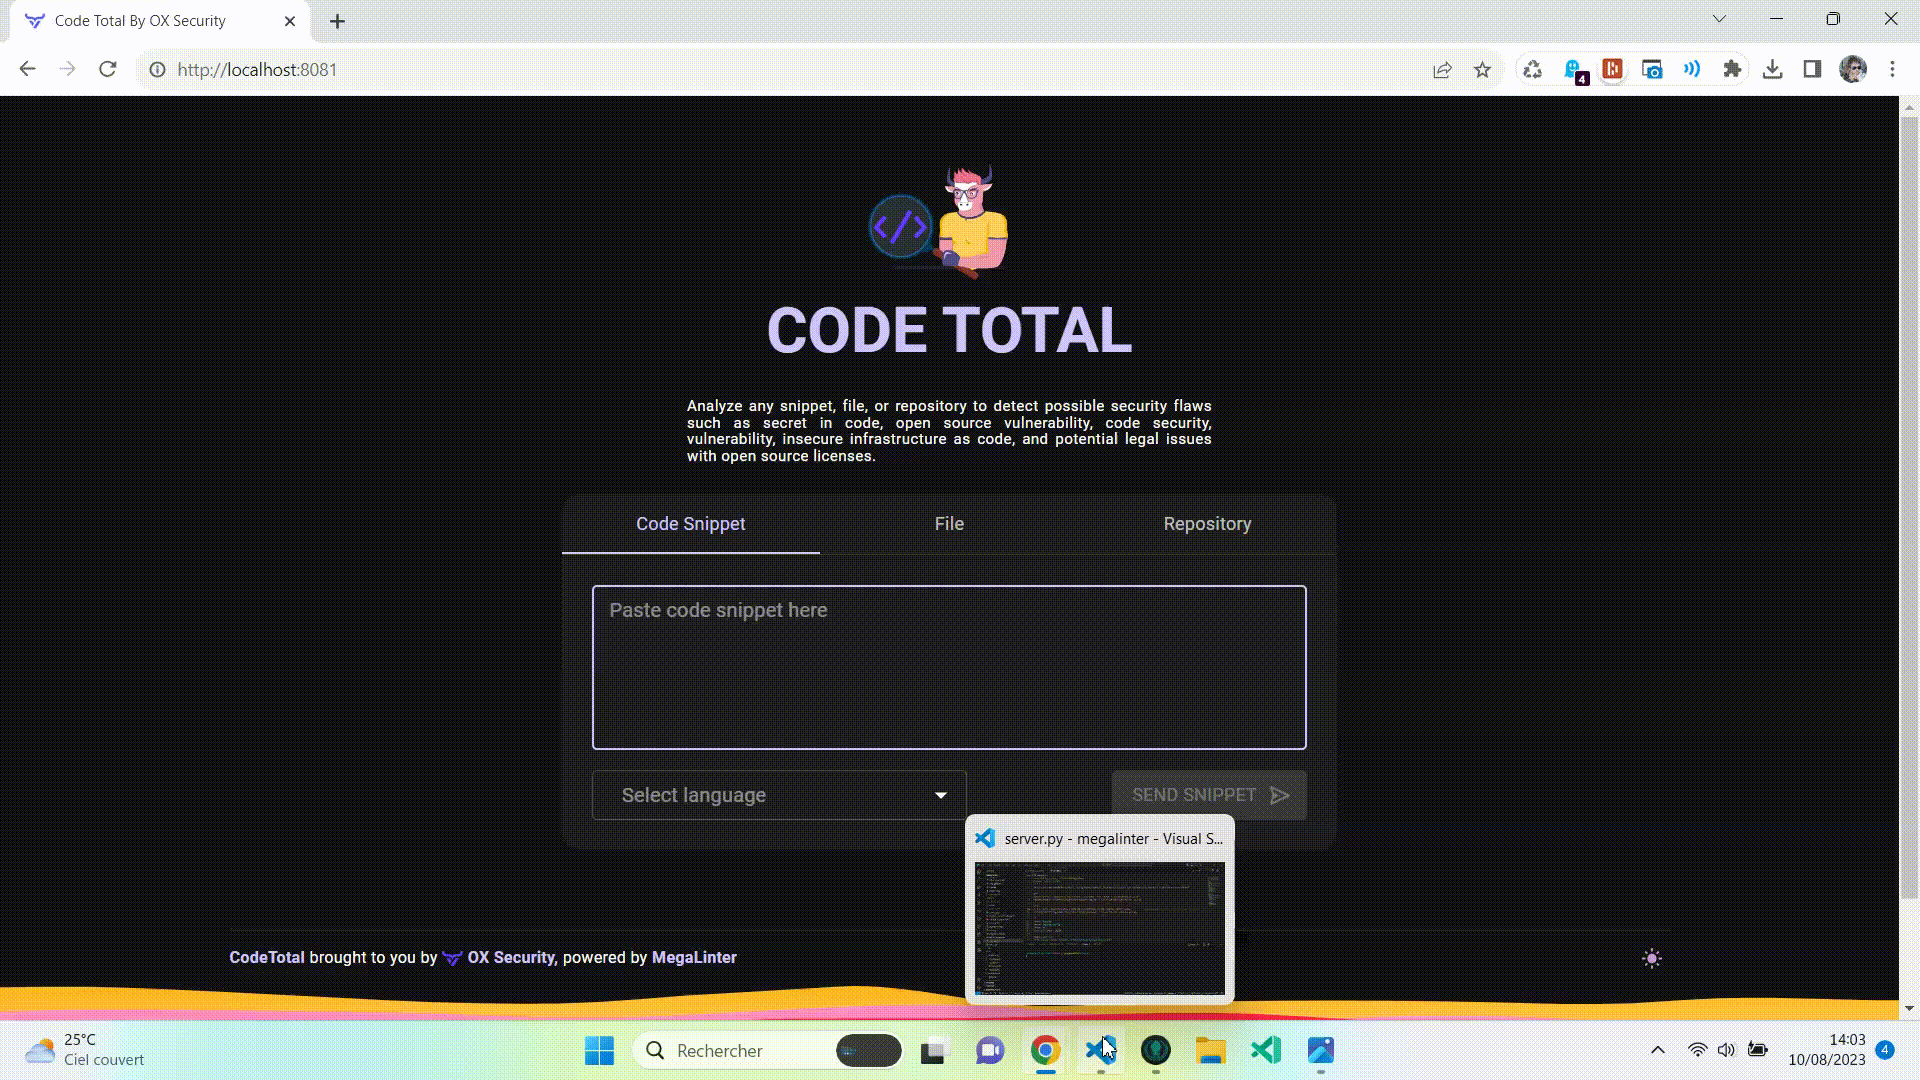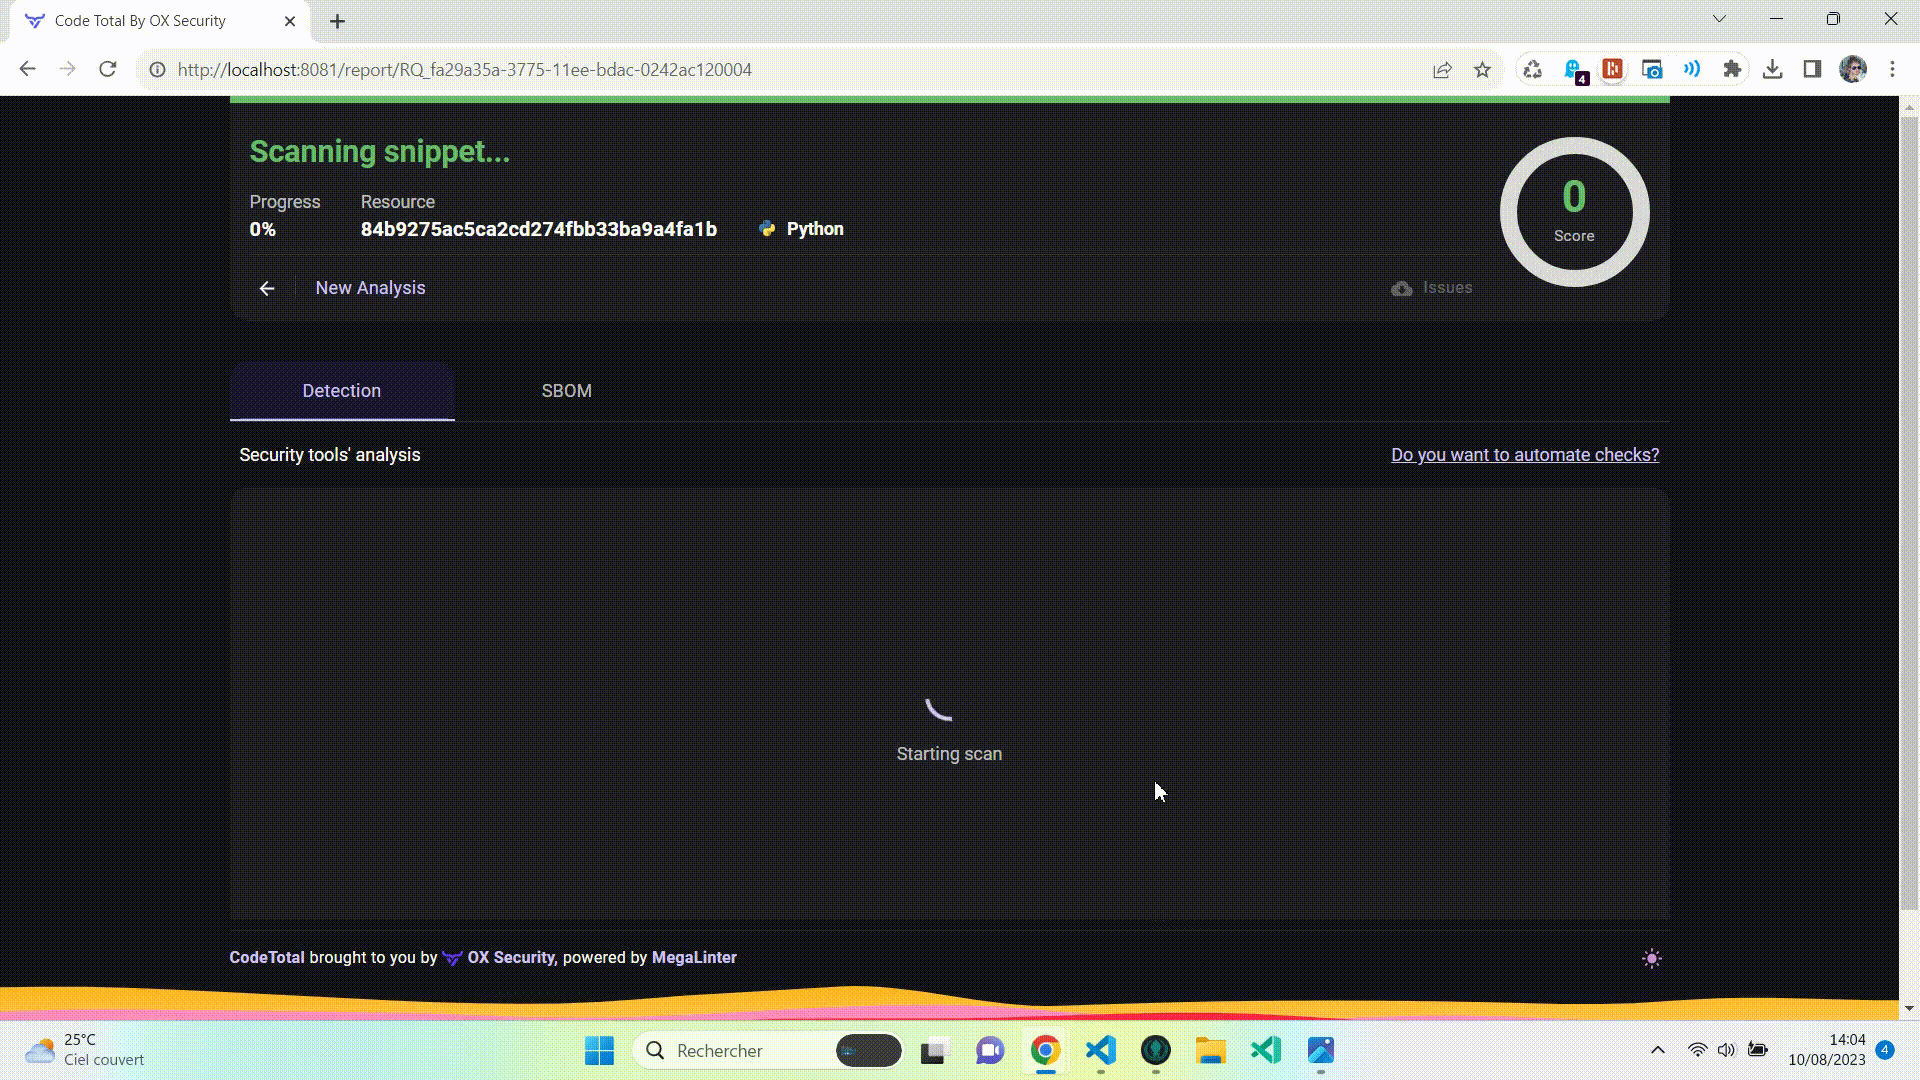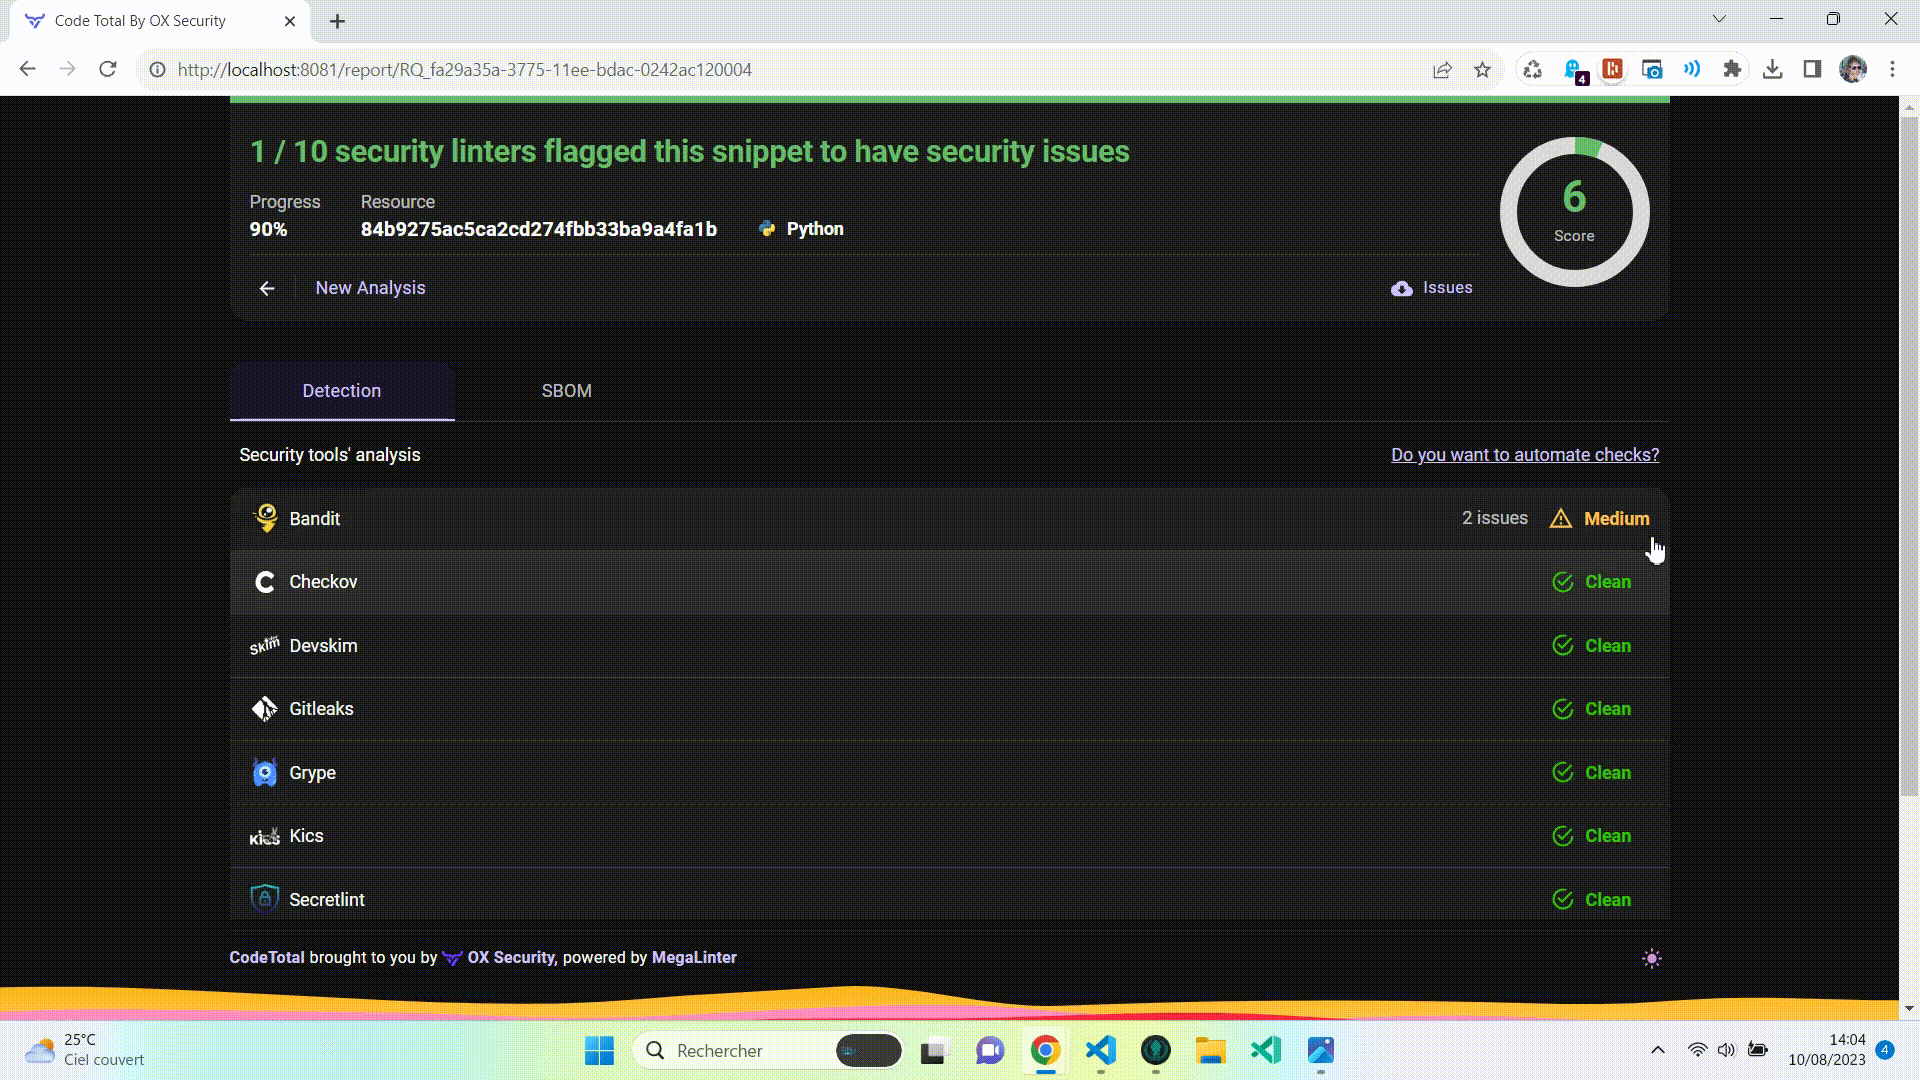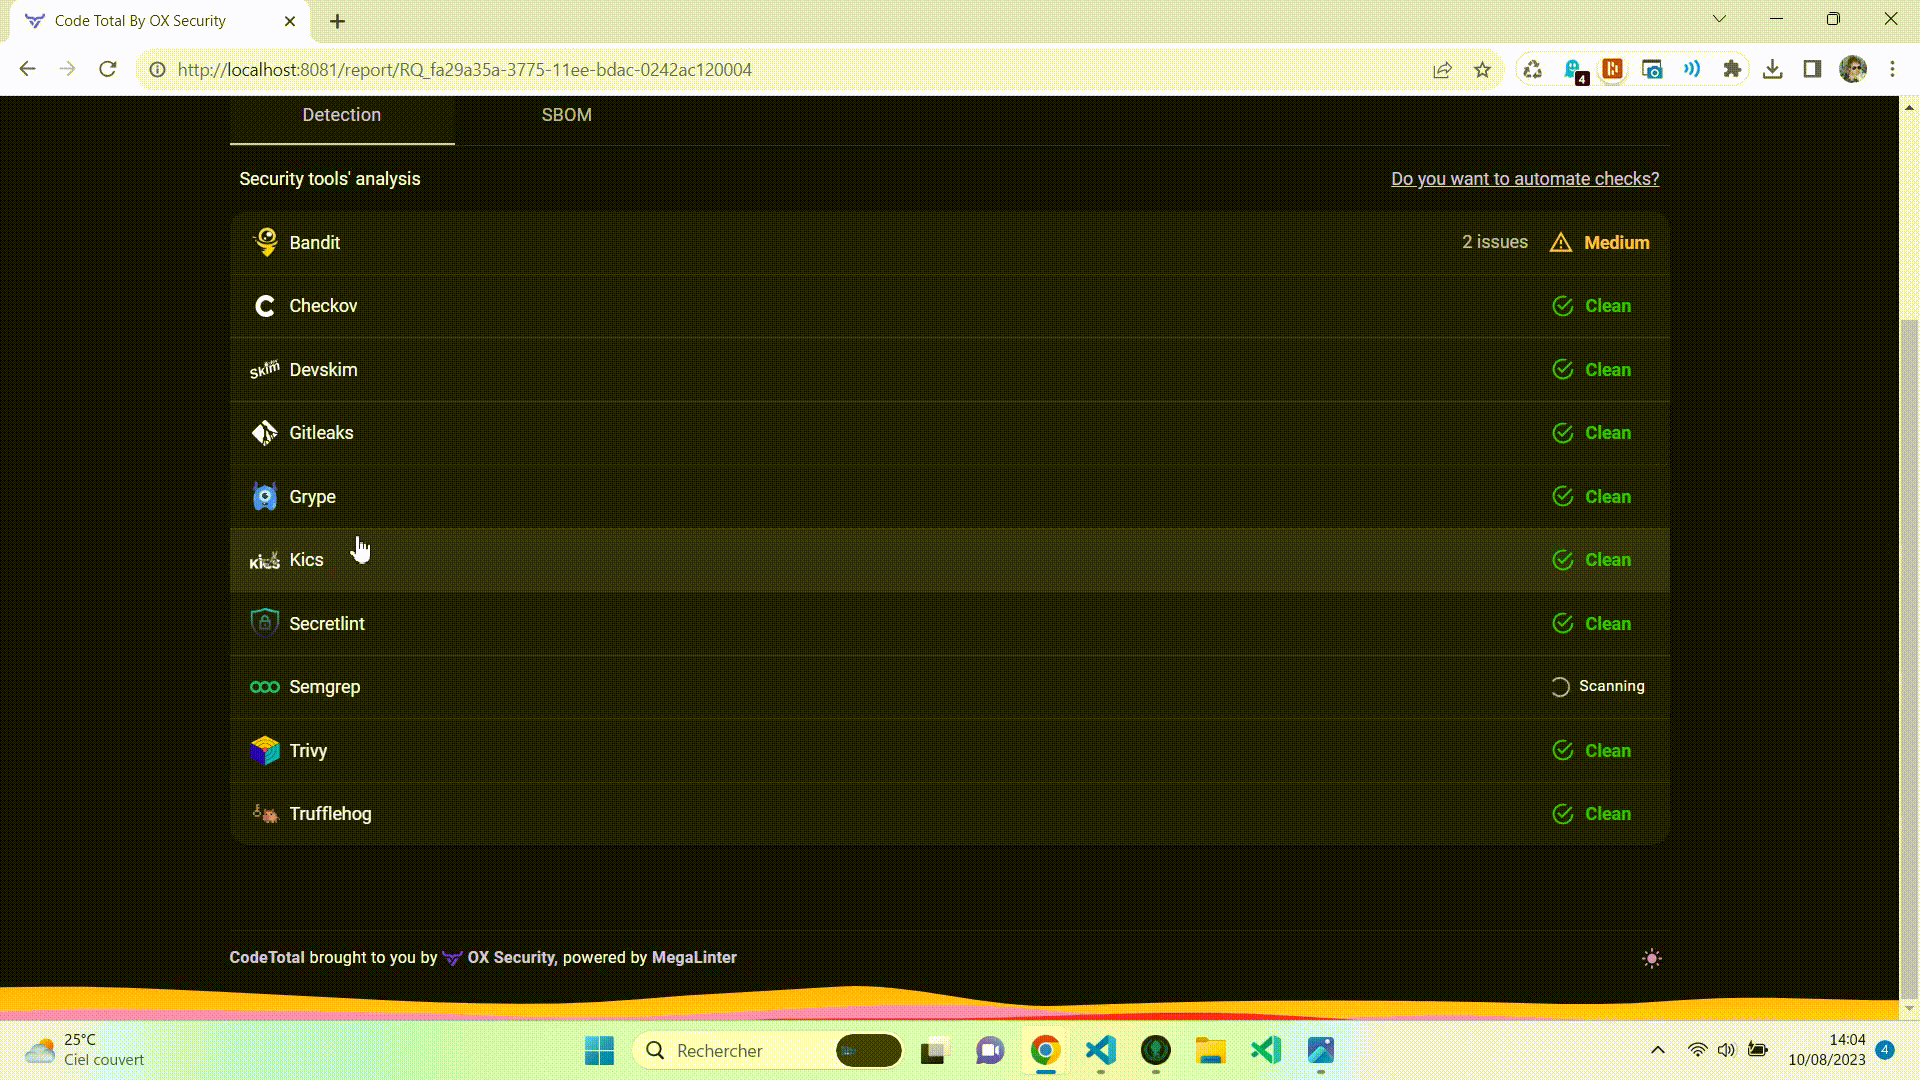
فحص ملف/ملفات

اختر ملفًا لفحصه، يمكن أن يكون:

  • أي ملف كود مصدري
  • ملف مضغوط يحتوي على مجلد سيتم استخراجه قبل الفحص.

لقطة شاشة لـ CodeTotal


بداية سريعة

TLDR; فقط قم بتشغيل npx mega-linter-runner@latest --codetotal
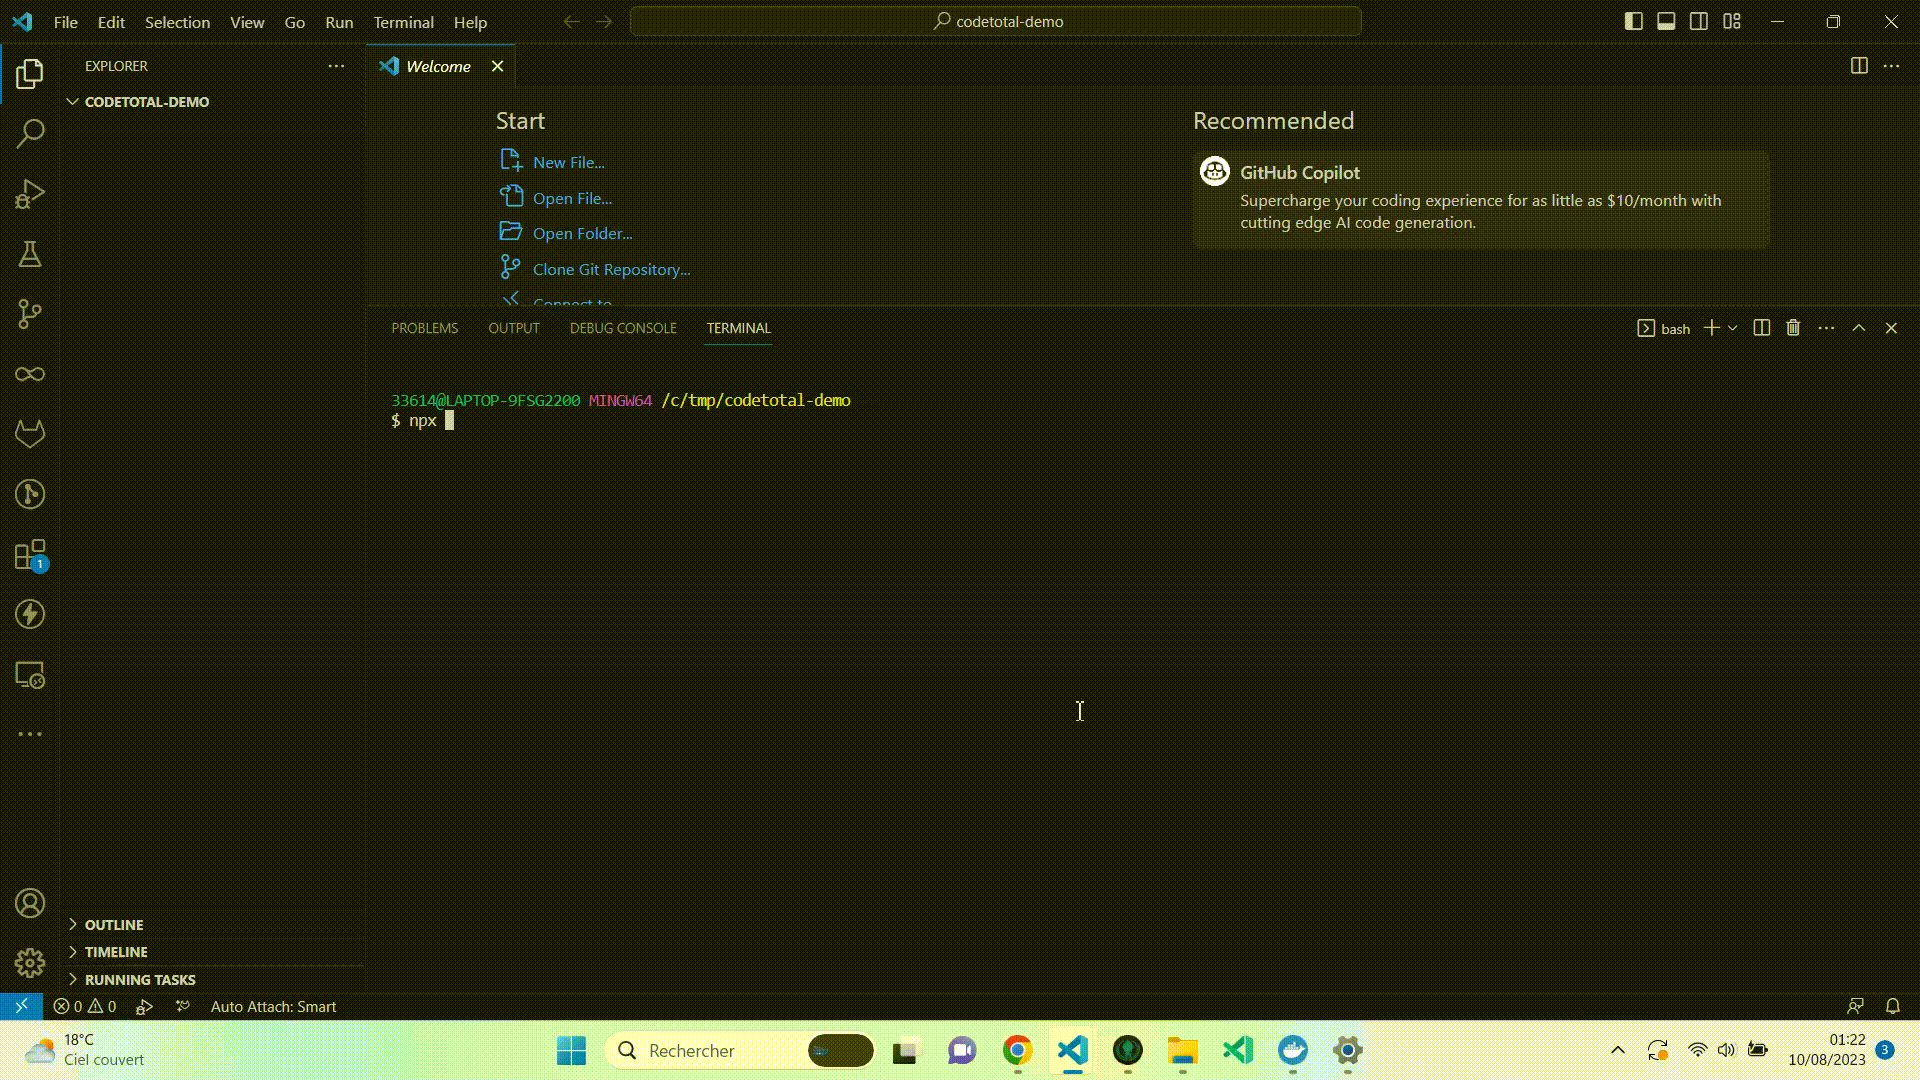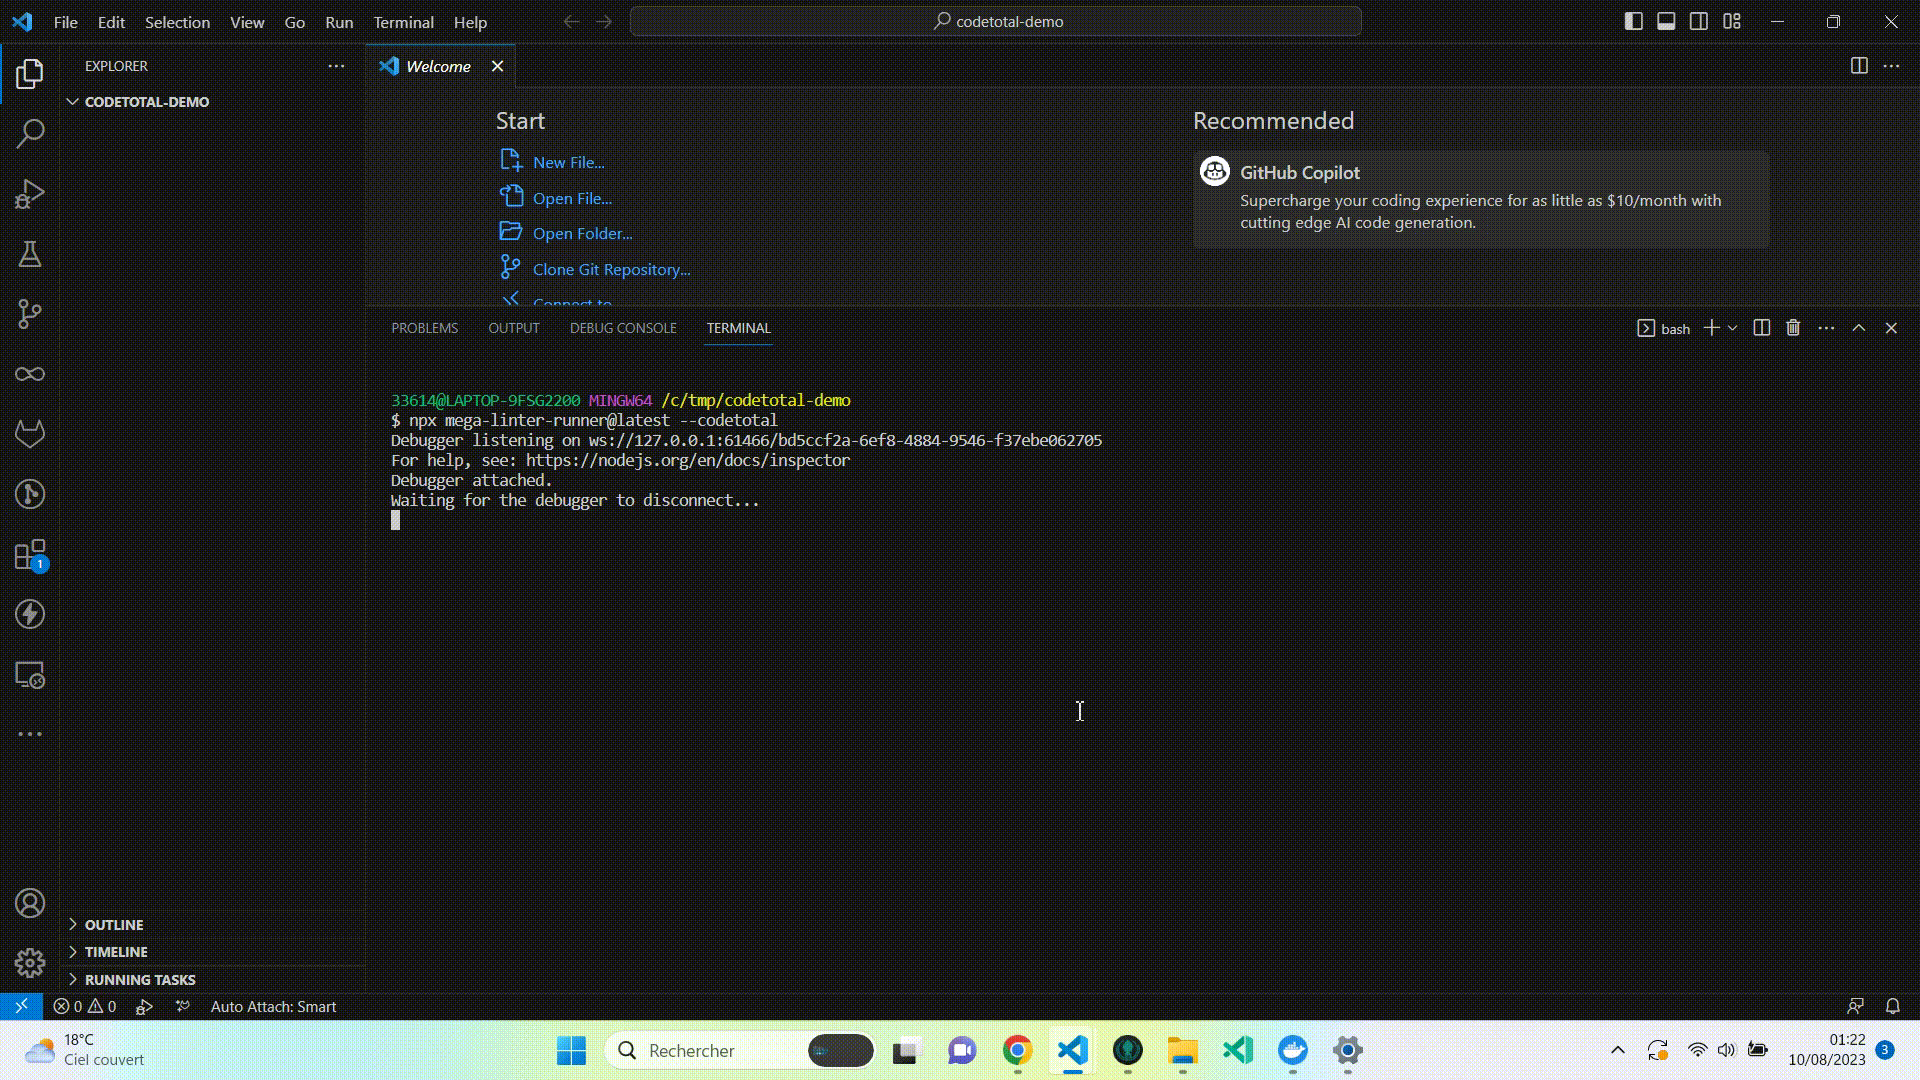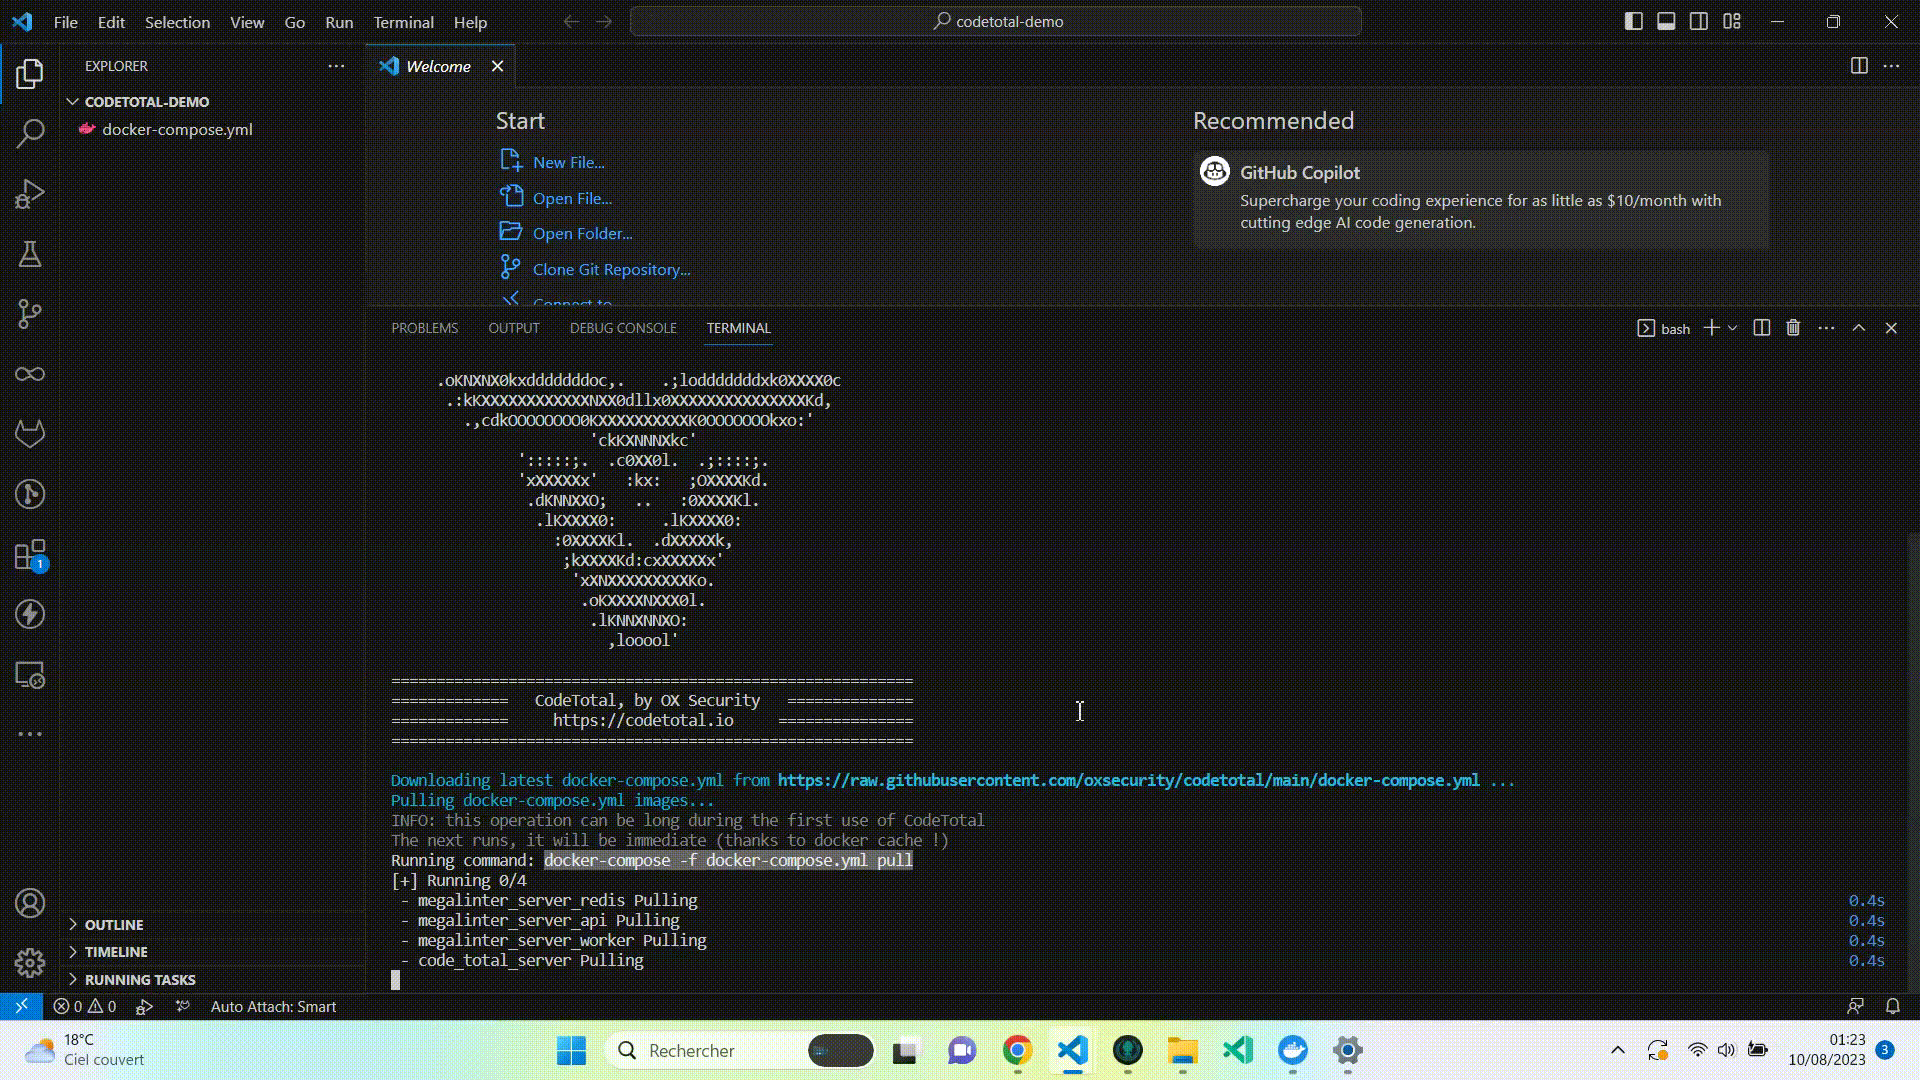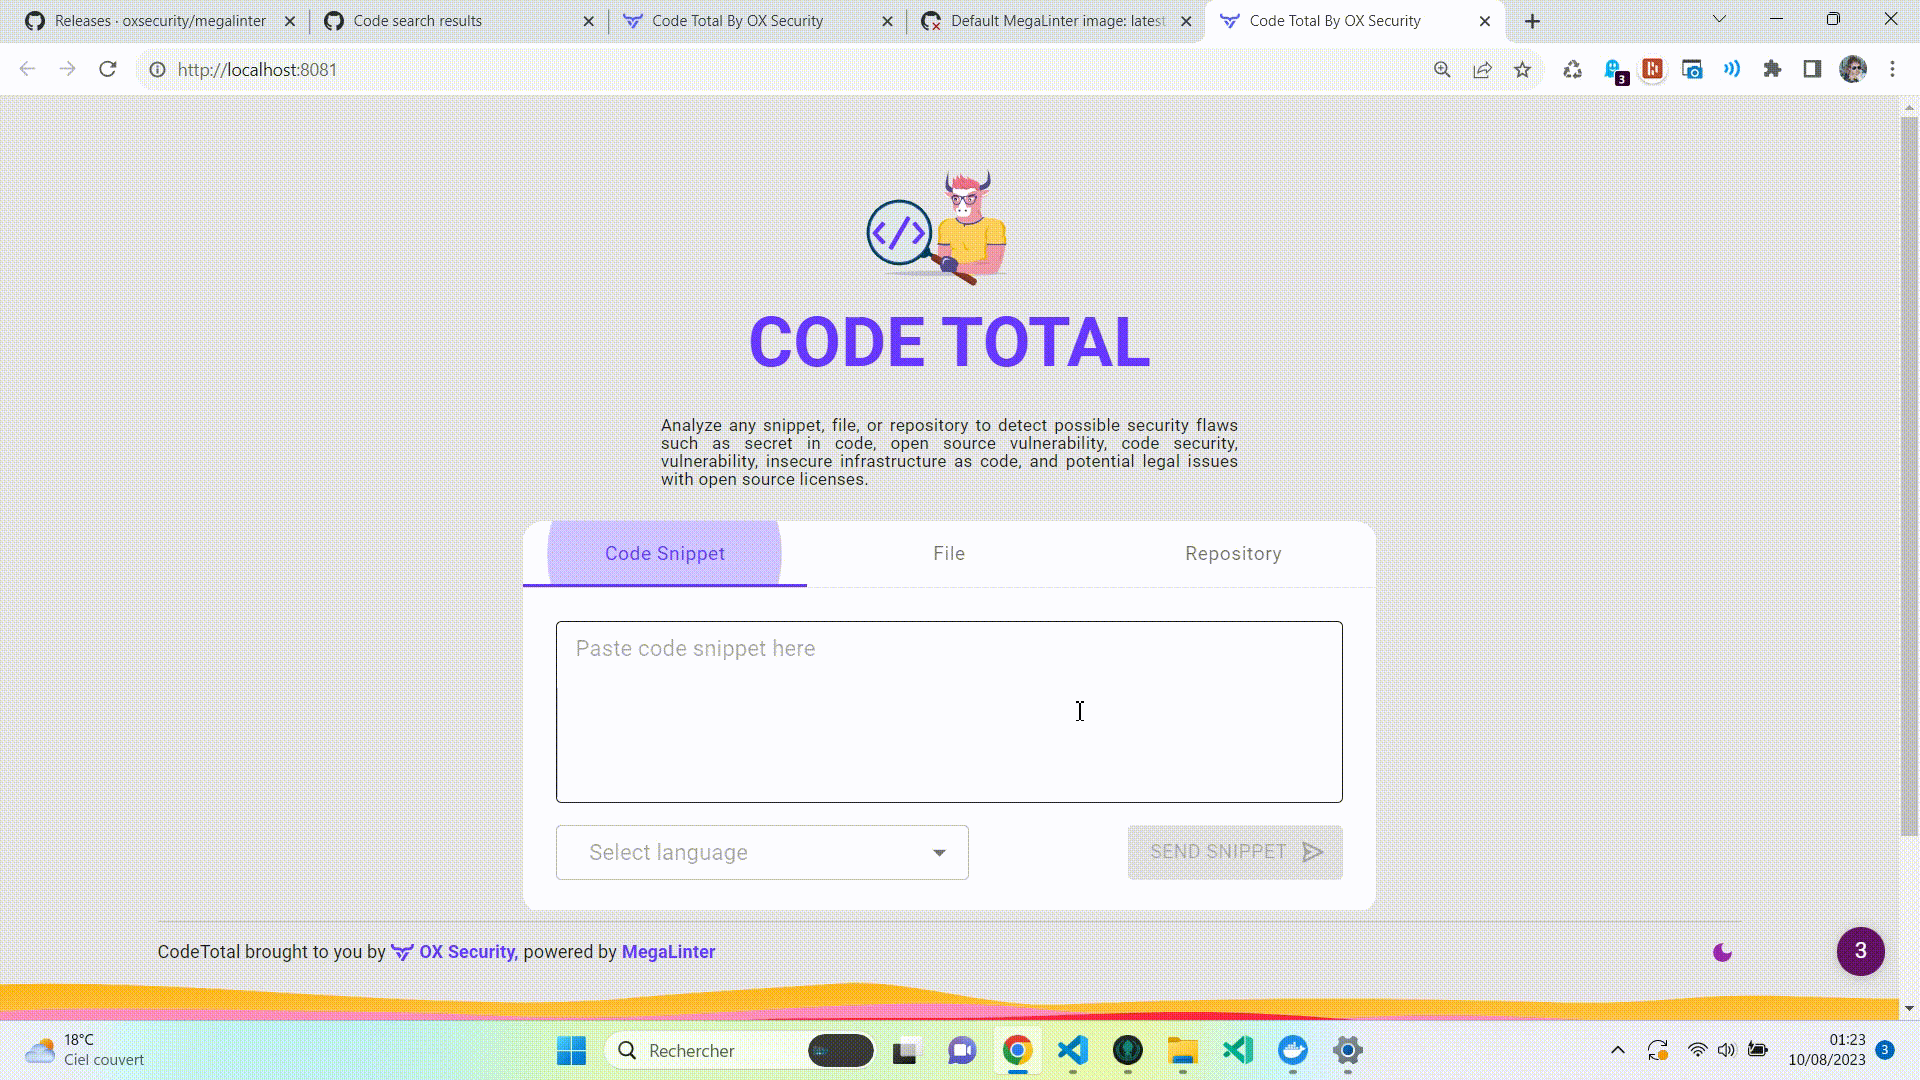
لقطة شاشة لـ CodeTotal


مقدم من OX Security، بتقنية MegaLinter

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →