
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit
 nickdaria/wyze-bulb-color-pwned
لا يوجد استغلال برمجي مفتوح للبرامج الثابتة لمصباح Wyze WLPA19CV2 الملون
 hasherezade/flareon2023
حلول بشفرة المصدر لتحديات الهندسة العكسية في Flare-On 10، تعرض تقنيات تحليل الملفات الثنائية والبرمجيات الخبيثة لمهام الهندسة العكسية بأسلوب CTF.
 xiaohj233/ghostlock-x200-root
GhostLock-X200 v1.0 - سلسلة أدوات جذر مؤقتة لجهاز vivo X200 (نواة PD2415 / b57) استنادًا إلى CVE-2026-43499. لأغراض البحث الأمني المصرح به فقط.
 bishopfox/sonicrack
فك تشفير صور البرامج الثابتة المشفّرة لنظام SonicOSX
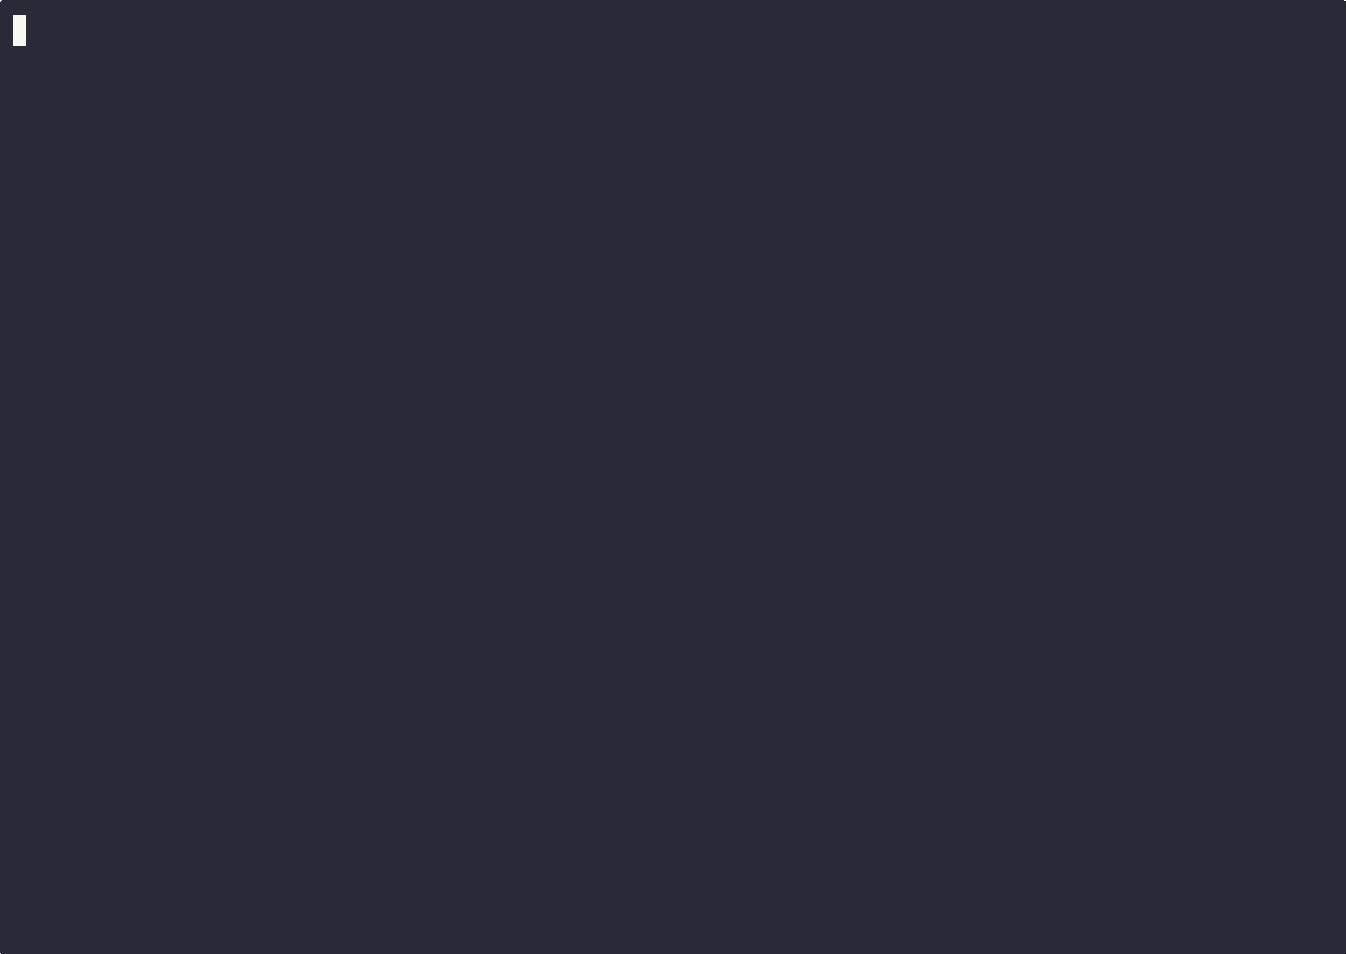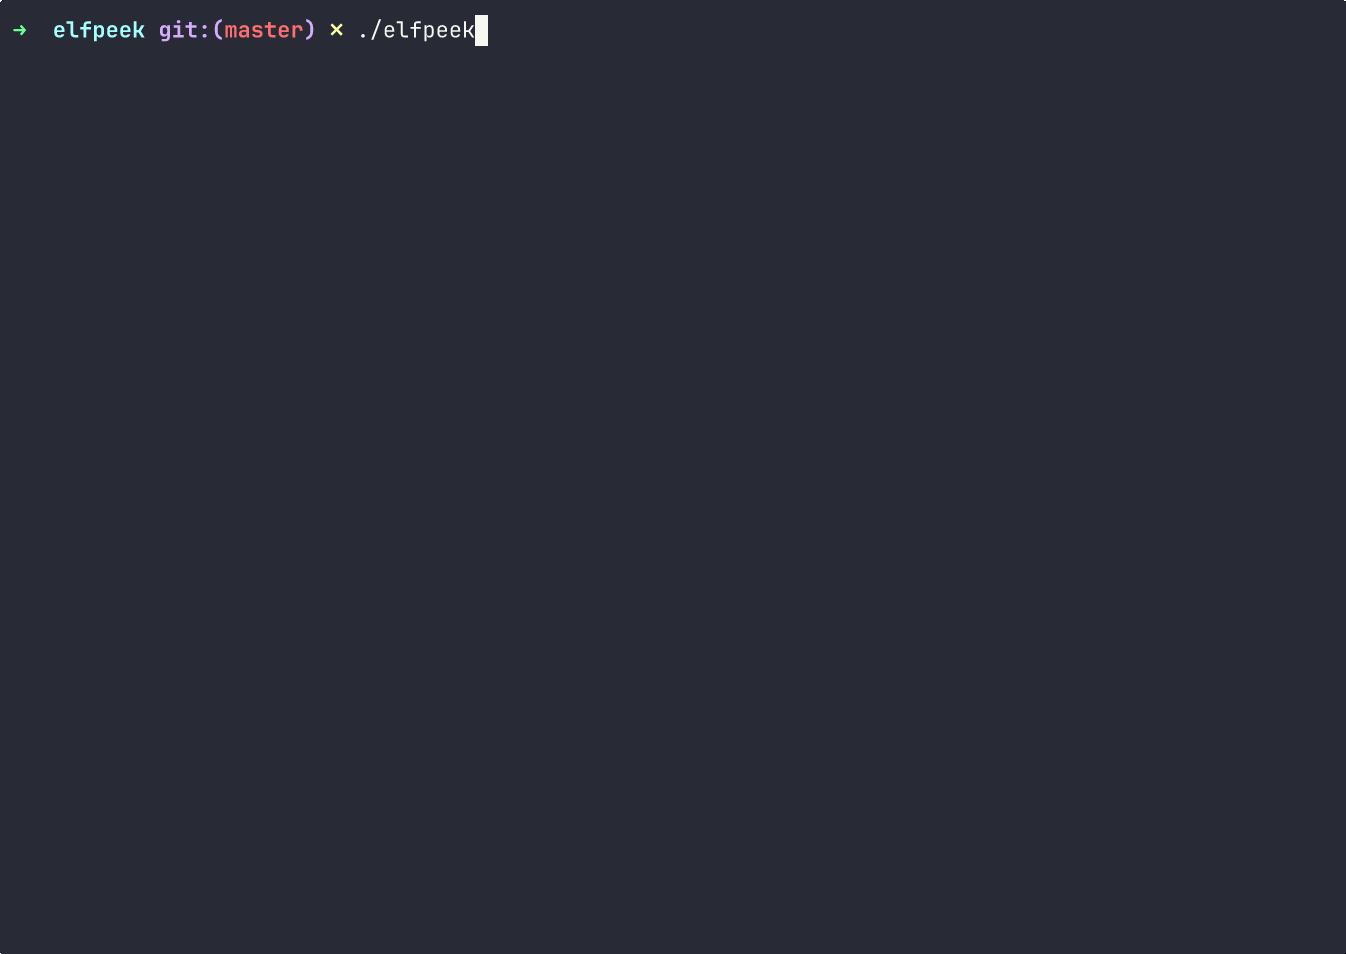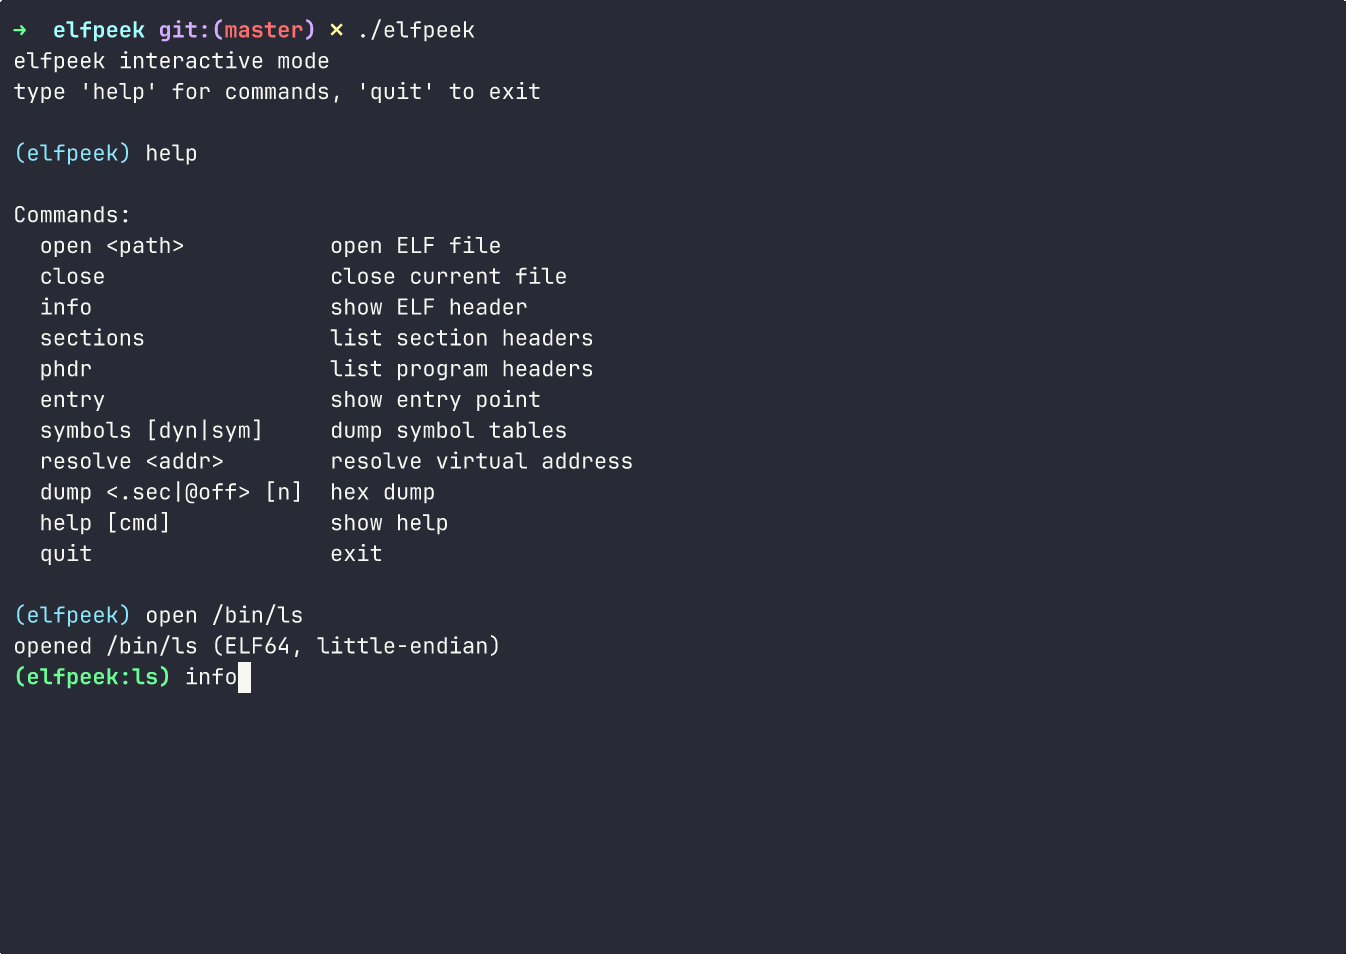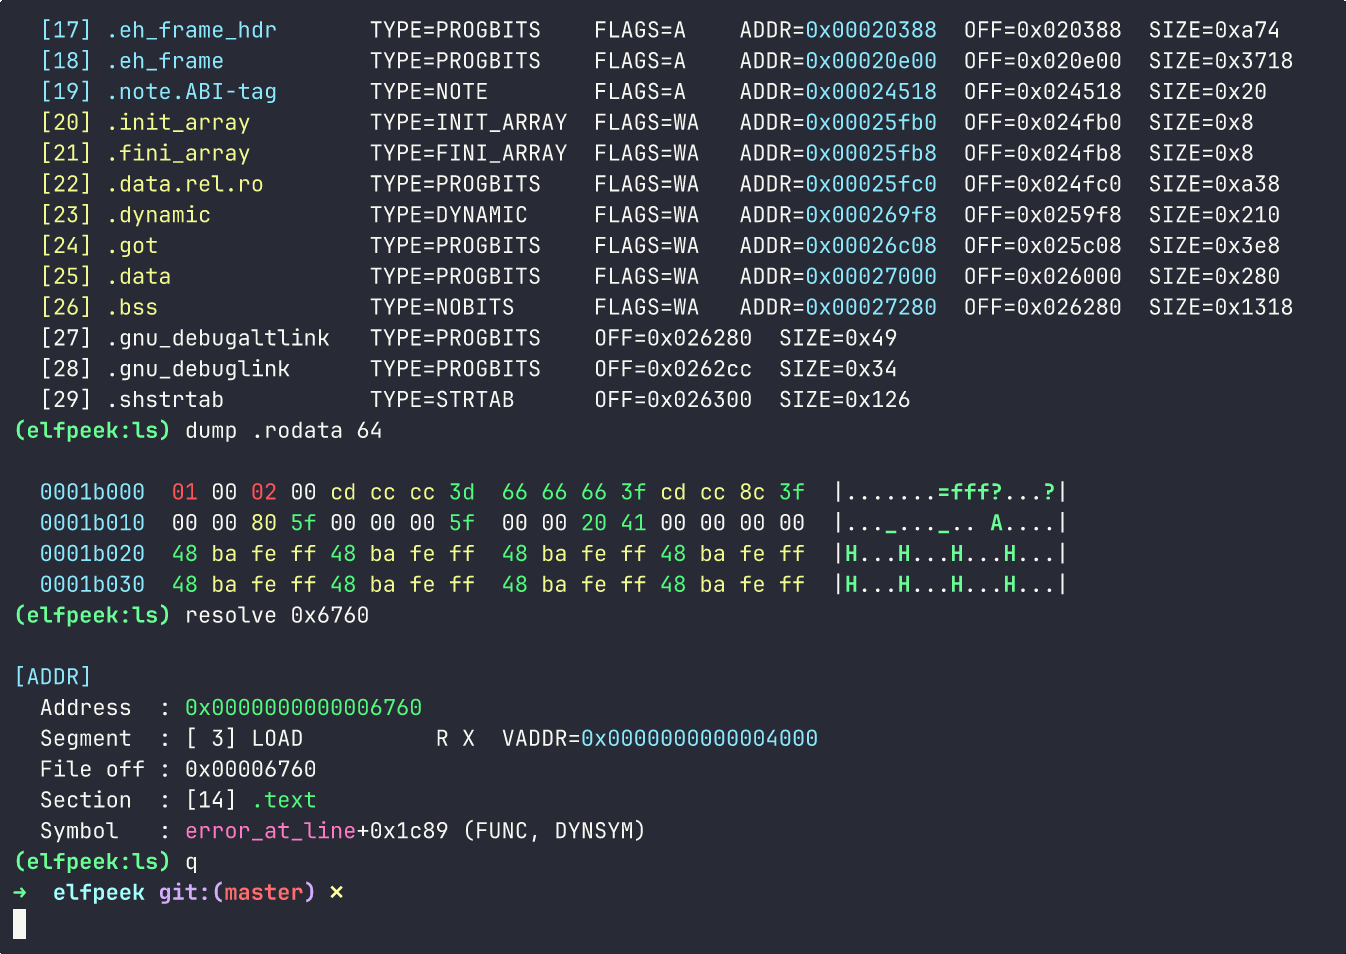 oblivionsage/elfpeek
مفتش ELF بسيط مكتوب بلغة C لفحص تخطيط الثنائيات بسرعة
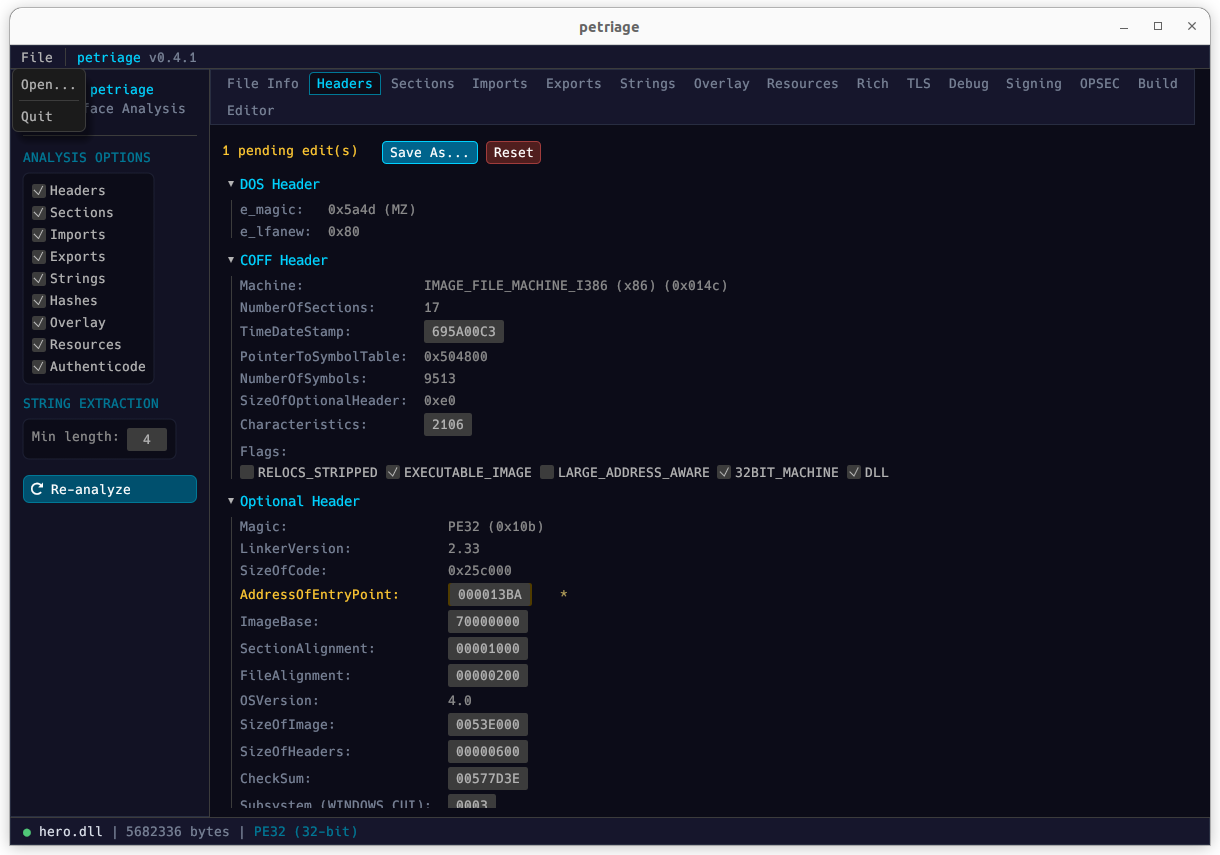 uky007/petriage
PETriage: قارئ ملفات PE موحد الرموز لأغراض الفحص الأولي، مبني للاستخدام عبر منصات وواجهات متعددة.
 nothingfumo/ghostlock-aresin
استغلال GhostLock (CVE-2026-43499) لجهاز POCO F3 GT (aresin) — تصعيد صلاحيات نواة Linux 4.14.186 بمعمارية ARM64 من MediaTek Dimensity 1200 عبر…
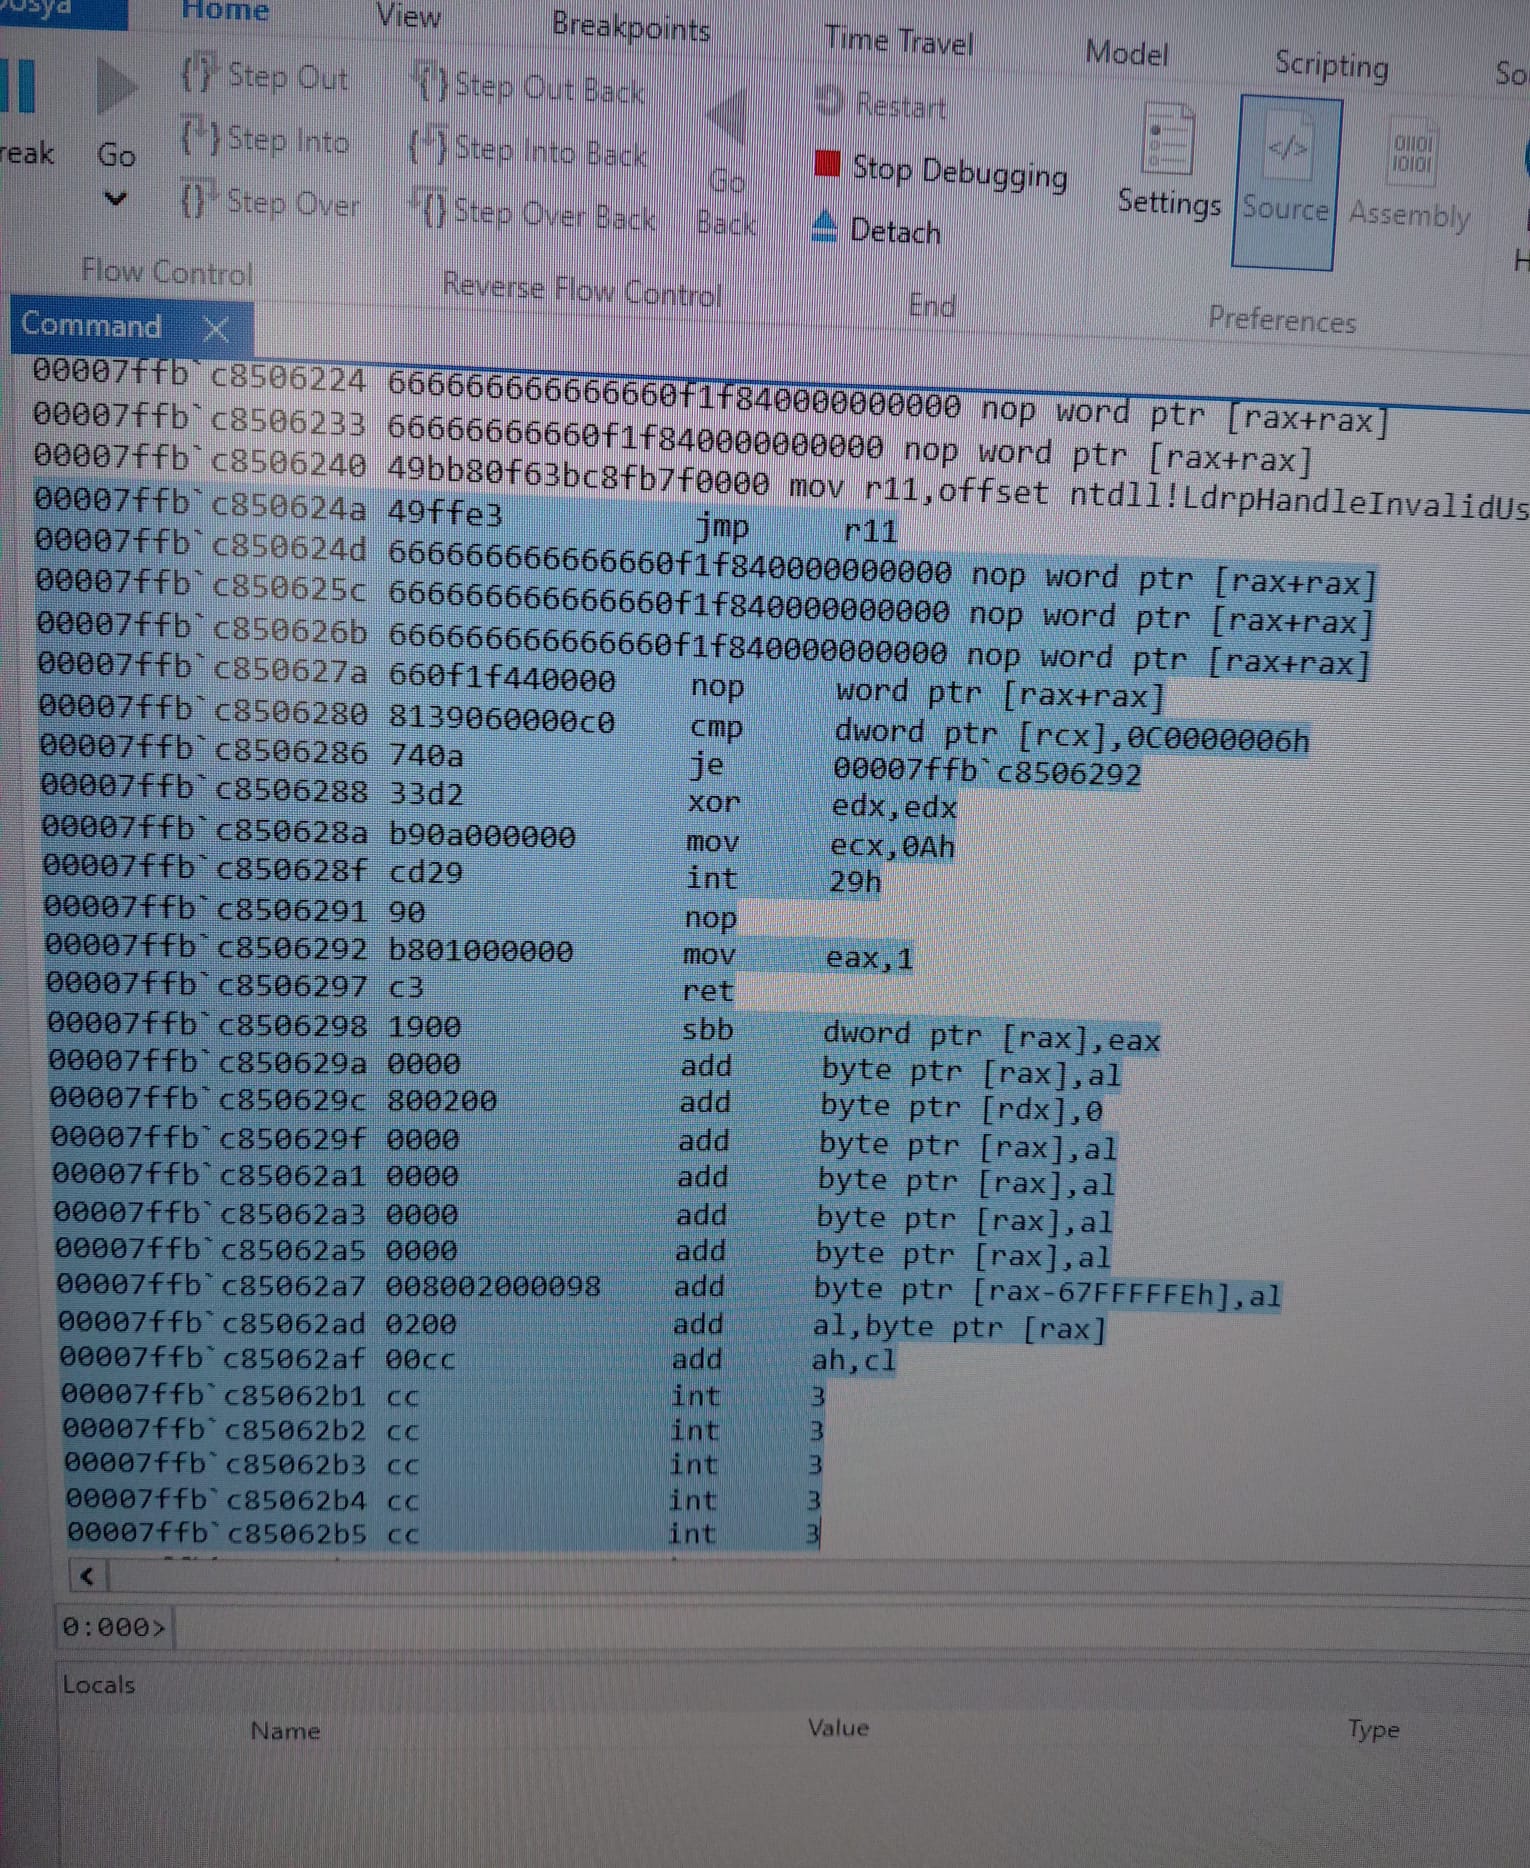 kaandemir993/advanced-loader-reverse-engineering
تحليل هندسي عكسي متعمق لبرنامج تحميل متعدد المراحل متقدم يستهدف Shellhost.exe وamsi.dll وmstscax.dll وclbcatq.dll باستخدام module stomping وتجاوز CFG…
 star-sg/challenges
تقويم مجيء CTF بموضوع عيد الميلاد مع 12 تحديًا منظمًا عبر استغلال الثنائيات، التشفير، الهندسة العكسية، الطب الشرعي، OSINT، واستغلال الويب، مصمم لبناء…
 mein-0/kaspermeow
إثبات مفهوم يستغل ثغرة أمنية في برنامج تشغيل Kaspersky لتسريب مؤشرات النواة وتجاوز KASLR على نظام Windows، مما يتيح بدائيات سلسلة استغلال النواة.
 ehabhussein/ollydbg-binary-execution-visualizer
هندسة عكسية، تحليل ثنائي مرئي
 cyberdefend3r/powershell-deobfuscation-exercise
تمرين لممارسة إزالة التعتيم عن سكربتات PowerShell.
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
 alkersan/om-research
توثيق بروتوكول BLE لـ Osmo Mobile
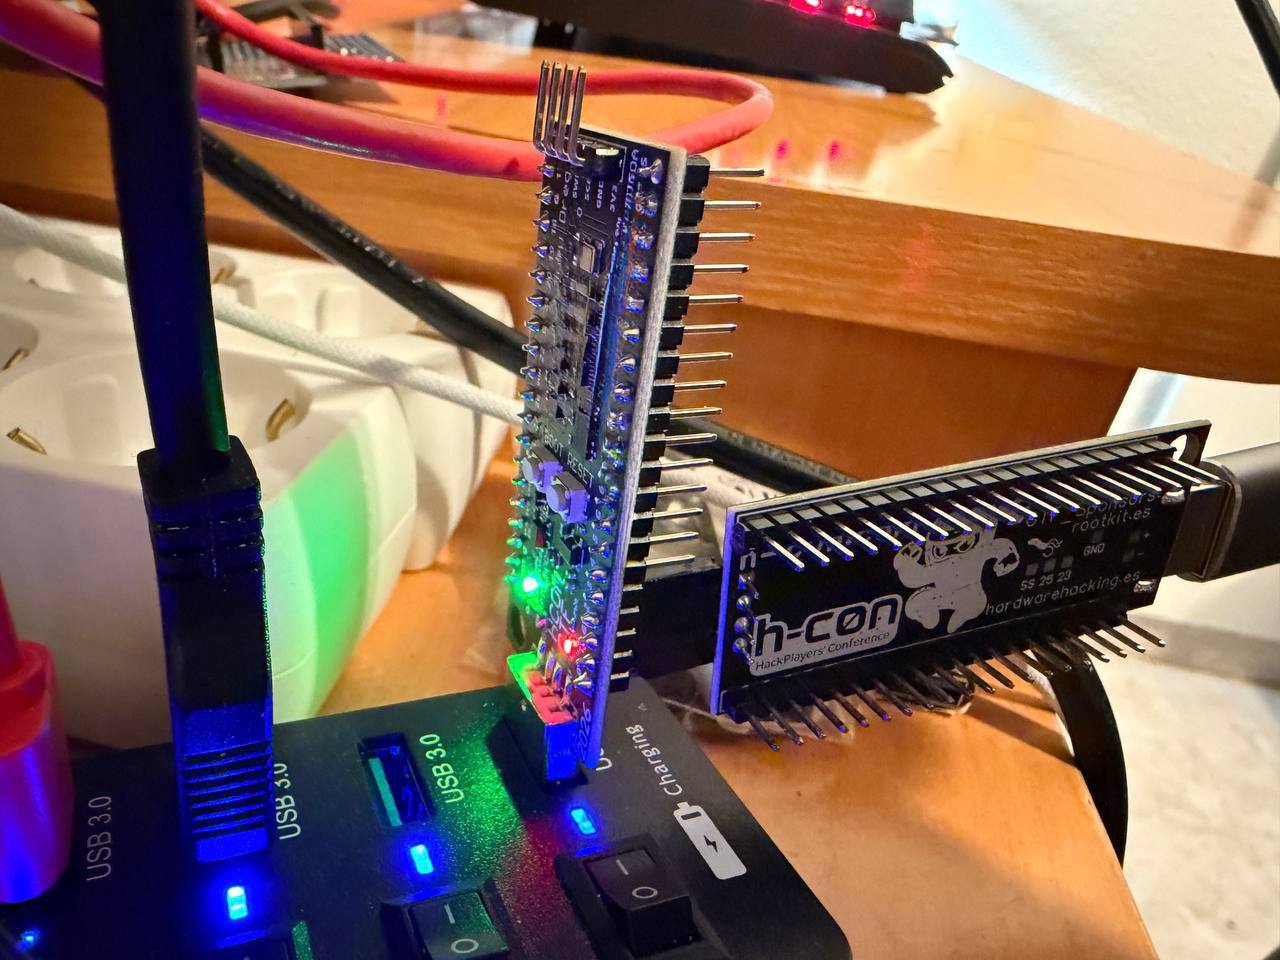 therealdreg/hcon2026hwctf
اختراق الأجهزة CTF hcon2026hwctf - استغلال RISCV Hazard3 (@Wren6991) بواسطة @b1n4ri0 @antoniovazquezblanco و @therealdreg
 ilgobbo00/cve-2023-6241-pixel7_adaptation
تكييف CVE-2023-6241 لـ Google Pixel 7 من Google Pixel 8 مأخوذ من securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
أداة استرداد الأنواع القائمة على N-gram للثنائيات، تقوم باسترداد الهياكل وتوقيعات الدوال من الكود المُفكك بإنتاجية عالية ونتائج ثقة قابلة للتنفيذ…
 wqsv/throttlestoppoc
CVE-2025-7771: قراءة/كتابة عشوائية للذاكرة الفعلية ومنفذ الإدخال/الإخراج عبر برنامج تشغيل ThrottleStop








