Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PETriage — PETriage: قارئ ملفات PE موحد الرموز لأغراض الفحص الأولي، مبني للاستخدام عبر منصات وواجهات متعددة. | Kitploit
أدوات/GitHubGitHub/uky007/petriage
التحليل الثابتتحليل الثغرات الأمنيةالهندسة العكسيةالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةتحليل الملفات الثنائيةكشف الشذوذ
GitHubuky007/petriage

PETriage

PETriage: قارئ ملفات PE موحد الرموز لأغراض الفحص الأولي، مبني للاستخدام عبر منصات وواجهات متعددة.

1334منذ 3 أشهرلم تتم المراجعة بعد
عرض المستودع
الموقع الإلكتروني
مشاركة

PETriage

PETriage

Crates.io Docs.rs License GitHub tag

أداة تحليل سطحي سريعة ومتعددة المنصات لملفات PE (القابلة للتنفيذ المحمولة) لفرز البرامج الضارة، مكتوبة بلغة Rust. مصممة للمحللين الذين يحتاجون إلى فرز عملي لـ PE على Linux وmacOS وWindows دون الاعتماد على سير عمل يعتمد على Windows فقط.

كانت تُسمى سابقًا readpe (أعيدت تسميتها لتجنب تضارب الأسماء مع الأدوات الموجودة).

المفهوم

  • ثابت فقط -- لا يتم تحميل PE أو تنفيذه مطلقًا. آمن لفرز البرامج الضارة.
  • واجهة CLI أولاً -- سير عمل افتراضي خفيف مناسب للتحليل الدفعي والأتمتة.
  • قابل للتكوين -- إخراج JSON/NDJSON للتوجيه إلى jq وأنظمة SIEM وخطوط الأنابيب البرمجية.
  • غير متصل -- لا توجد استدعاءات شبكة. مناسب للبيئات المعزولة تمامًا.

الواجهات

الواجهةالبناءالوصف
CLIcargo build --releaseسير العمل الافتراضي لفرز PE، مخرجات منظمة، كشف الشذوذ، وأتمتة دفعية.
TUIcargo build --release --features tuiعارض سداسي عشري تفاعلي مع التنقل في مناطق PE.
GUIcargo build --release --features guiتحليل بعلامات تبويب، سحب وإفلات، عوامل تصفية للإدخالات/السلاسل، ترميز الألوان للانتروبيا، محرر رأس PE، استخراج/إزالة التراكب.

التثبيت السريع

بناء CLI الافتراضي:

cargo install petriage

للبناء مع واجهتي TUI وGUI، قم بالبناء من المصدر باستخدام أعلام الميزات.

أو البناء من المصدر:

git clone https://github.com/uky007/petriage.git
cd petriage
cargo build --release

انظر docs/installation.md لمعرفة تبعيات البناء لواجهتي GUI وTUI والترجمة المتقاطعة.

الاستخدام السريع

petriage <file.exe>              # Surface analysis (all except strings)
petriage <file.exe> -a           # All information including strings
petriage <file.exe> -H           # Headers only
petriage <file.exe> -i           # Imports only
petriage <file.exe> --hashes     # File hashes only
petriage <file.exe> --json       # JSON output
petriage --batch <dir> --ndjson  # Batch-analyze all PEs in a directory
petriage <file.exe> --fail-on warning  # Exit code 3 if anomalies meet the selected threshold
petriage <file.exe> --strip-overlay stripped.exe  # Save PE without overlay
petriage <file.exe> --carve-overlay overlay.bin   # Extract overlay data
petriage -x <file.exe>           # TUI hex viewer
petriage-gui                     # GUI (file dialog)
petriage-gui <file.exe>          # GUI (open file directly)

انظر docs/usage.md للحصول على خيارات CLI الكاملة، ووصفات jq، وتفاصيل TUI/GUI، وأمثلة الإخراج.

الميزات الرئيسية

  • 25 قاعدة شذوذ -- التعبئة، حقن الكود، التلاعب بالطوابع الزمنية، شذوذ هيكلي، تسريبات OPSEC، التلاعب بـ Rich Header، شذوذ دليل التصدير
  • تحليل OPSEC -- مسارات PDB، أنماط البيانات الاعتبارية، كشف نقاط النهاية، تلميحات مسارات CI/CD، تسريب أسماء المستخدمين من مسار المصدر
  • بصمة البناء -- كشف .NET / Go / Rust / MSVC / MinGW مع تحديد أداة التعبئة (UPX, Themida, VMProtect, NSIS، إلخ.)
  • استخراج/إزالة التراكب -- استخراج بيانات التراكب أو حفظ PE بدون تراكب (CLI وGUI)
  • تحليل دليل التصدير -- اسم DLL، الطابع الزمني، عدد الدوال مع كشف الطابع الزمني الشاذ
  • تحرير الرأس الدلالي (واجهة GUI) -- قوائم منسدلة لـ Machine/Subsystem، طوابع زمنية قابلة للقراءة البشرية، مربعات اختيار لعلم DllCharacteristics
  • تمييز الأقسام غير القياسية -- تمييز باللون الأصفر لأسماء الأقسام غير المعتادة في CLI وGUI

لقطات الشاشة

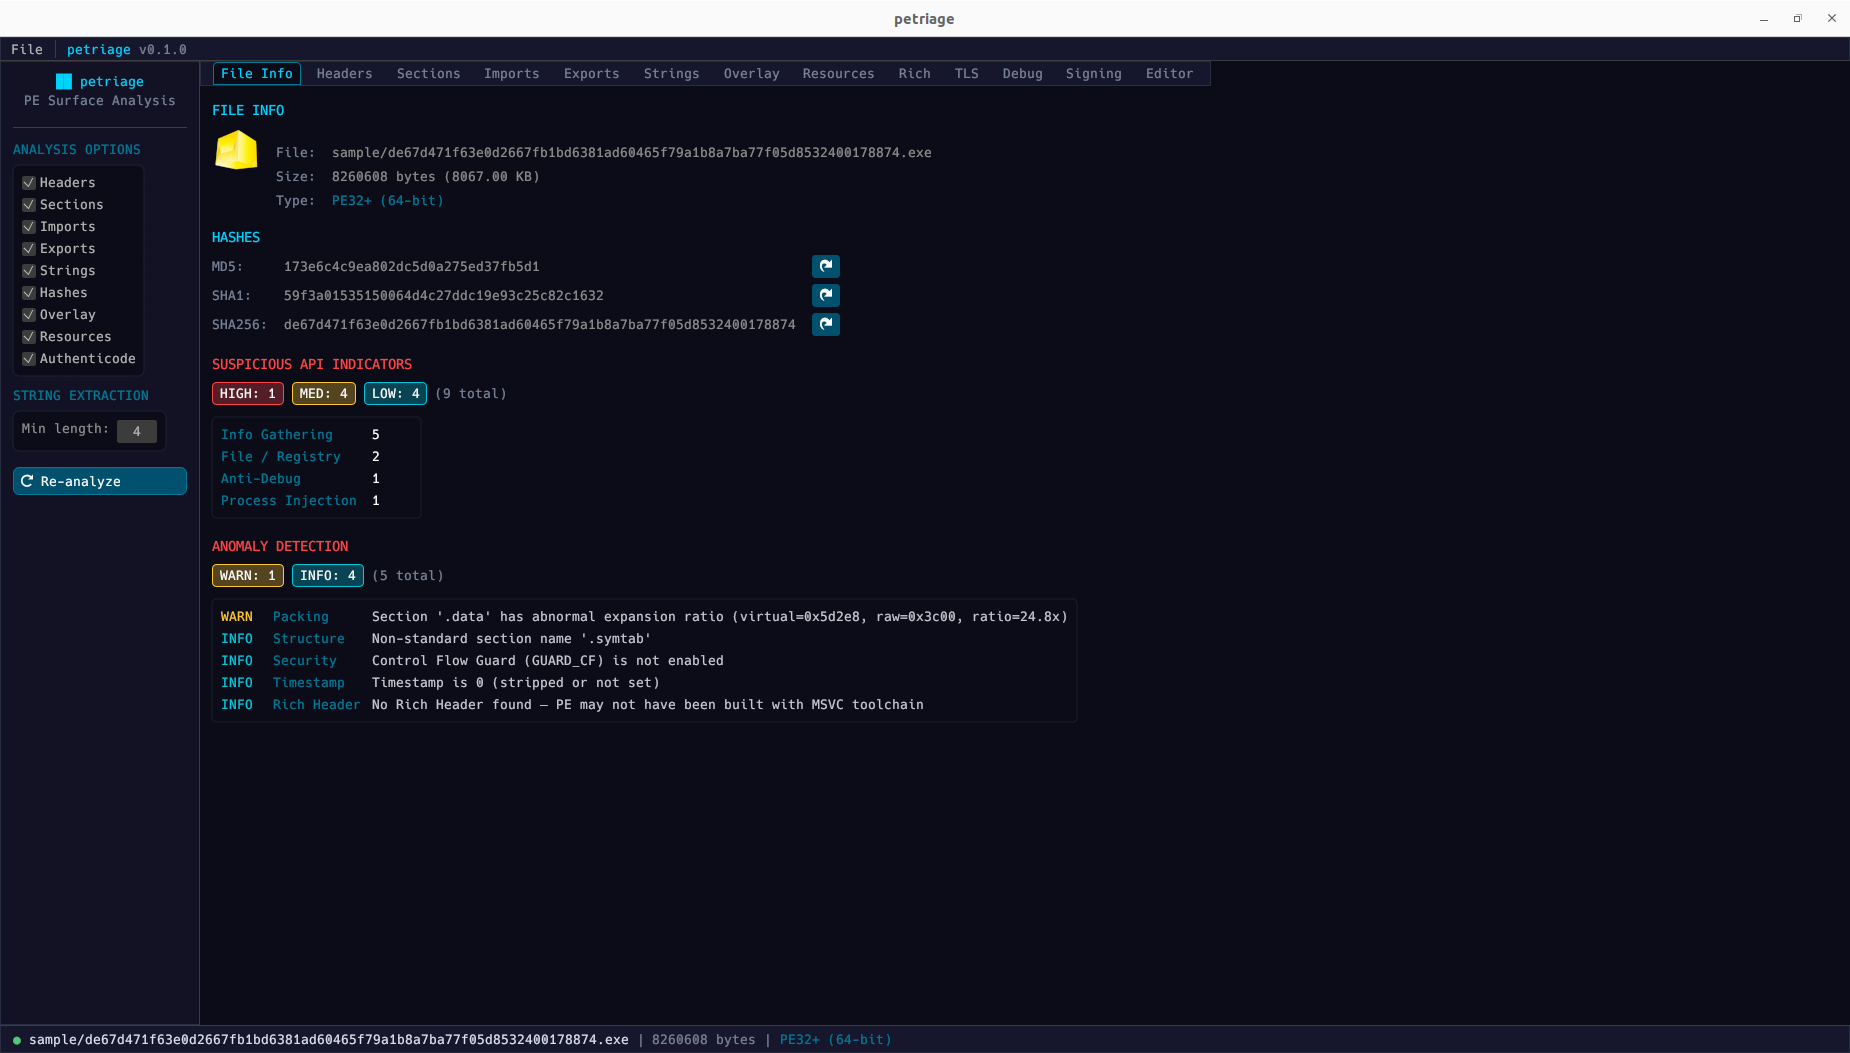
CLI

PETriage CLI

GUI

PETriage GUI

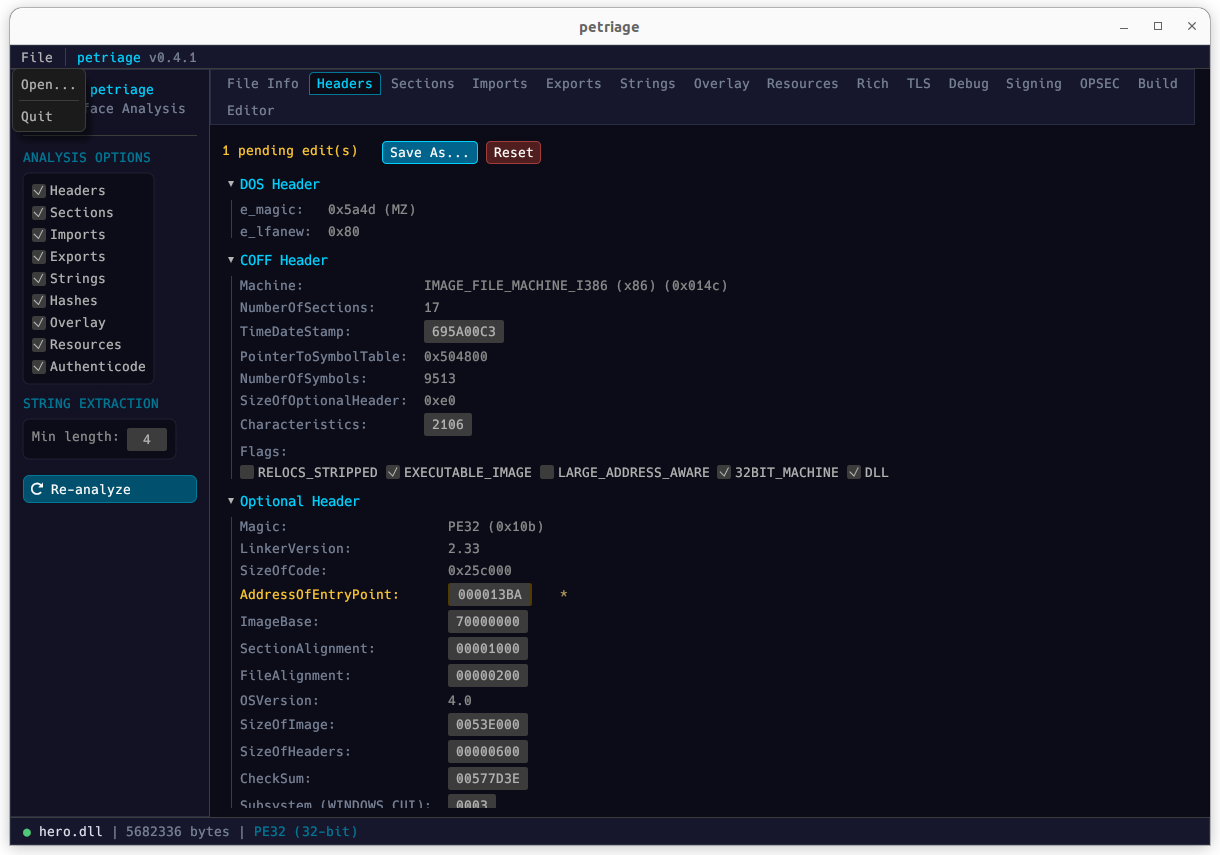
Headers (Structure View + Editor)

PETriage Headers

Header Editor (Inline Editing)

PETriage Editor

رموز الخروج

الرمزالمعنى
0النجاح
1خطأ في الإدخال (الملف غير موجود، فشل القراءة، PE غير صالح)
2خطأ في الإخراج (فشل كتابة الملف)
3تجاوز حد الشذوذ (--fail-on)

المستندات

  • نظرة عامة وميزات
  • التثبيت
  • الاستخدام والأمثلة
  • مسح للأدوات الحالية
  • العمل المستقبلي

الترخيص

MIT OR Apache-2.0

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →