
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الهندسة العكسية — الصفحة 64 | Kitploit
الفئات

الهندسة العكسية

أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 16س 28د
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 9س 3د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ 2 أيام
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 18س 10د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 8 أيام
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kمنذ 28 أيام
angr preview#7

angr

GitHubangr/angr
9.0kمنذ 9س 14د
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kمنذ يوم واحد
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kمنذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1880 نتائج
CVE-2020-0022 preview

CVE-2020-0022

GitHubthemmokhtar/cve-2020-0022

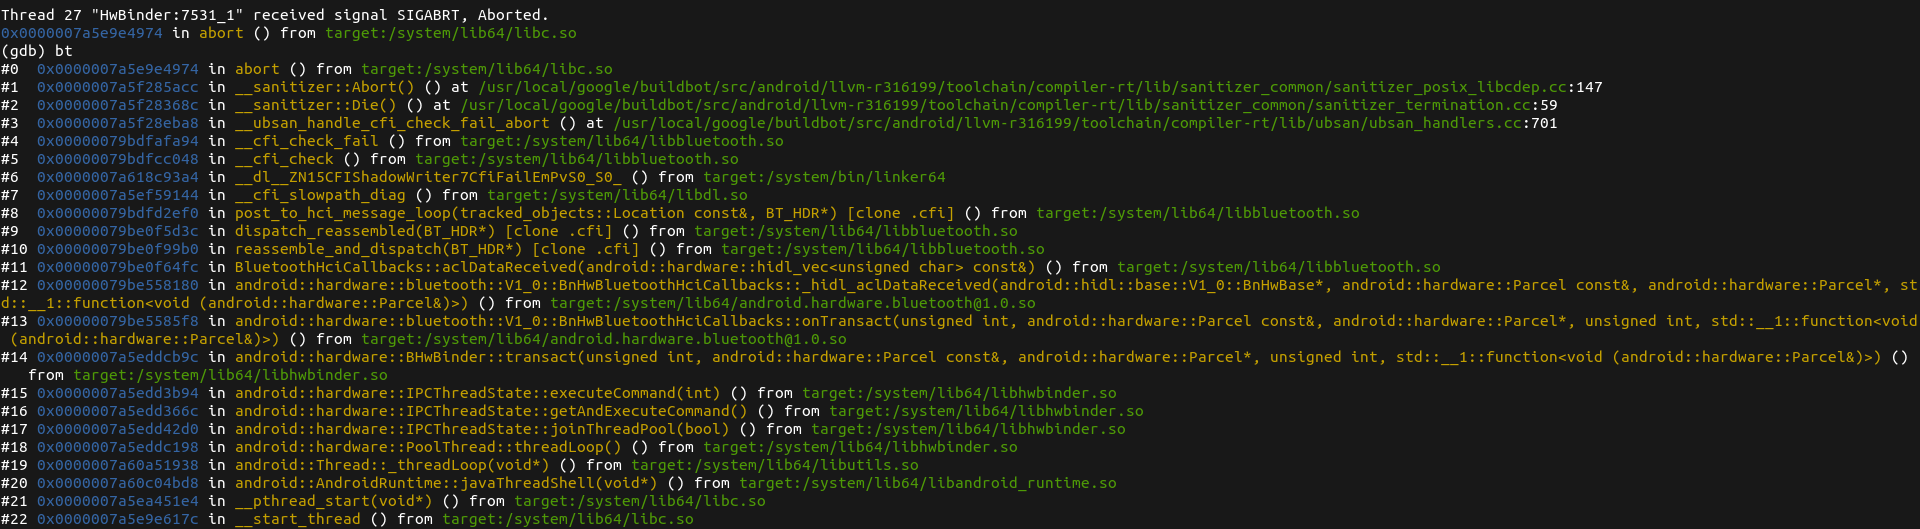
استغلال كامل ومعلن لثغرة CVE-2020-0022 BlueFrag Android RCE (تم اختباره على Pixel 3 XL)
android-securitybluetooth-securityexploit-frameworks+7
22منذ 2 سنوات
bochscpu-python preview

bochscpu-python

GitHubhugsy/bochscpu-python

روابط Python لـ BochsCPU

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
39منذ سنة واحدة
apiscope preview

apiscope

GitHubkaisonox/apiscope

إطار عمل لربط واجهات برمجة التطبيقات (API Hooking) لاعتراض ومراقبة تطبيقات ويندوز
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
20منذ 4 أشهر
-Pegasus-Suite preview

-Pegasus-Suite

GitHubsobri3195/-pegasus-suite

مجموعة أدوات أمنية شاملة تحتوي على أكثر من 1000 أداة لاختبار الاختراق وتقييم الأمان.

penetration-testing-frameworksvulnerability-scannerspassword-attacks+9
11منذ 8 أشهر
Driver-SoulExtraction preview

Driver-SoulExtraction

GitHubgmh5225/driver-soulextraction

SoulExtraction هي مكتبة تعريفات لنظام ويندوز لاستخراج معلومات الشهادات في تعريفات ويندوز
reverse-engineeringmalware-analysisbinary-analysis
24منذ 3 سنوات
auto_extract_offsets preview

auto_extract_offsets

GitHubctn-qvo/auto_extract_offsets

حاسبة إزاحات تلقائية لـ CVE-2026-43499، تمكّن من حساب إزاحات الذاكرة بدقة لاستغلال الثغرات وتحليل الملفات الثنائية.
vulnerability-analysisexploitationreverse-engineering+2
8منذ 3 أشهر
DRA_writeup preview

DRA_writeup

GitHubkpn-ciso/dra_writeup

كتابة تحليلية عن ثغرة تجاوز سعة المخزن المؤقت للمكدس في Oracle DSR (DRA) CVE-2014-6598
exploit-frameworksvulnerability-analysisexploitation+5
14منذ 11 سنوات
reverse-engineering-with-ai preview

reverse-engineering-with-ai

GitHubjaredreabow/reverse-engineering-with-ai

طرق بحثية لهندسة عكسية للبرمجيات الثابتة والبرمجيات المشفّرة باستخدام التحليل بمساعدة الذكاء الاصطناعي، والتحقق المستقل، والمراجع من المصادر العامة.
embedded-systems-securityreverse-engineeringcryptography+6
13منذ 9 أيام
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

أداة فك تشفير بسيطة لتروجانات Java AdWind و jRAT و jBifrost
encryption-decryption-toolsreverse-engineeringforensics+3
17منذ 9 سنوات
file-unpumper preview

file-unpumper

GitHub0x11dfe/file-unpumper

أداة يمكن استخدامها لقص العناصر غير المفيدة من ملف PE، مثل الأشياء التي قد يضيفها مضخم الملفات.

static-analysisreverse-engineeringmalware-analysis+1
30منذ سنة واحدة
JNISleuth-MCP preview

JNISleuth-MCP

GitHubnighthawkk/jnisleuth-mcp

استرداد RegisterNatives في Android JNI بشكل آلي، وإعادة بناء الأنواع لملفات .so المجرّدة من الرموز على ARM64، ومزيل تشويش OLLVM BR X8، وجسر LLM/MCP…

android-securitystatic-analysisdynamic-analysis-sandboxing+5
10منذ 8 أيام
sylvia preview

sylvia

GitHubstolevchristian/sylvia

مستكشف استدعاءات النظام في iOS لـ IDA 9.X

static-analysisios-securityvulnerability-analysis+5
15منذ 5 أشهر
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

تحييد تقنيات مكافحة التنقيح في KEPServerEX

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
33منذ 3 سنوات
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4 إلى Ring 0: منصة بحث في البرمجيات الثابتة (firmware) من منظور الهجوم والدفاع. نبني الـ bootkits، ثم نكتشفها. حلقة مغلقة. انعدام الثقة في…

defensive-toolsembedded-systems-securityvulnerability-scanners+6
15منذ 22 أيام
PrologWinDbg preview

PrologWinDbg

GitHubdumpanalysis/prologwindbg

استخدم Prolog لتحليل تفريغات الذاكرة والعمليات الحية المتوقفة في WinDbg.
memory-forensicsreverse-engineeringscripting-automation+4
15منذ 16 أيام
Ricnar-Exploit-Solutions preview

Ricnar-Exploit-Solutions

GitHubhdbreaker/ricnar-exploit-solutions

حل استغلال لتحديات CrackLatinos
exploitationreverse-engineeringeducation+2
17منذ 7 سنوات
RPC-Triage preview

RPC-Triage

GitHubtalha-nazeef-ahmed/rpc-triage

محرك تحليل ساكن zero-symbol يستخرج سطح هجوم Windows RPC ويرتبه رياضيًا باستخدام نموذج مخاطر قائم على AHP.

reconnaissancestatic-analysisvulnerability-analysis+3
16منذ 2 أشهر
Overlord-RAT-Reverse-Engineering-a-Go-Based-RAT-Injection-Keylogging-C2-Exfiltration-Analysis preview

Overlord-RAT-Reverse-Engineering-a-Go-Based-RAT-Injection-Keylogging-C2-Exfiltration-Analysis

GitHubkaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis

تحليل كامل ثابت وفي الذاكرة لـ Overlord RAT: بنية وكيل Go، وC2 عبر HTTP/2 + WebSocket، وحقن DLL انعكاسي، وتسجيل ضغطات مفاتيح المتصفح، ومؤشرات…


ioc-managementdynamic-analysis-sandboxingreverse-engineering+6
10منذ 26 أيام
السابق1…636465…100التالي







