

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/oblivionsage/elfpeek
التحليل الثابتالهندسة العكسيةمصممي الأخطاءتحليل الملفات الثنائيةالتعلم والتعليم
GitHuboblivionsage/elfpeek

elfpeek

مفتش ELF بسيط مكتوب بلغة C لفحص تخطيط الثنائيات بسرعة

عرض المستودع
29146منذ 10 أشهرتمت المراجعة من قبل Kitploit
مشاركة

elfpeek

C Linux ELF32 | ELF64 License Stars

No Dependencies Minimal RE Tool

أداة فحص ELF بسيطة مع واجهة تفاعلية (REPL) لتحليل سريع للملفات الثنائية
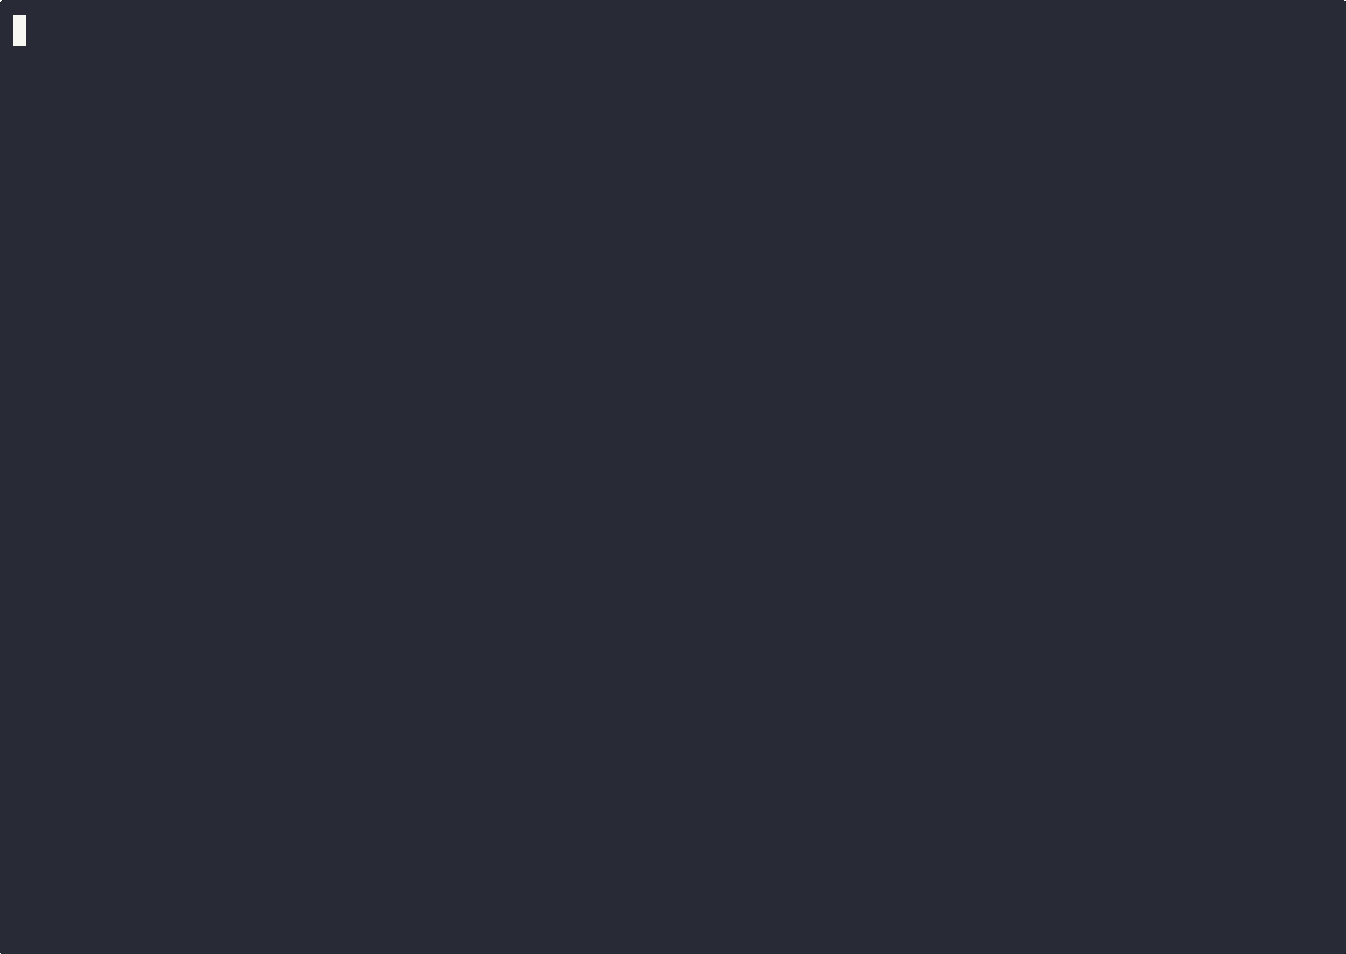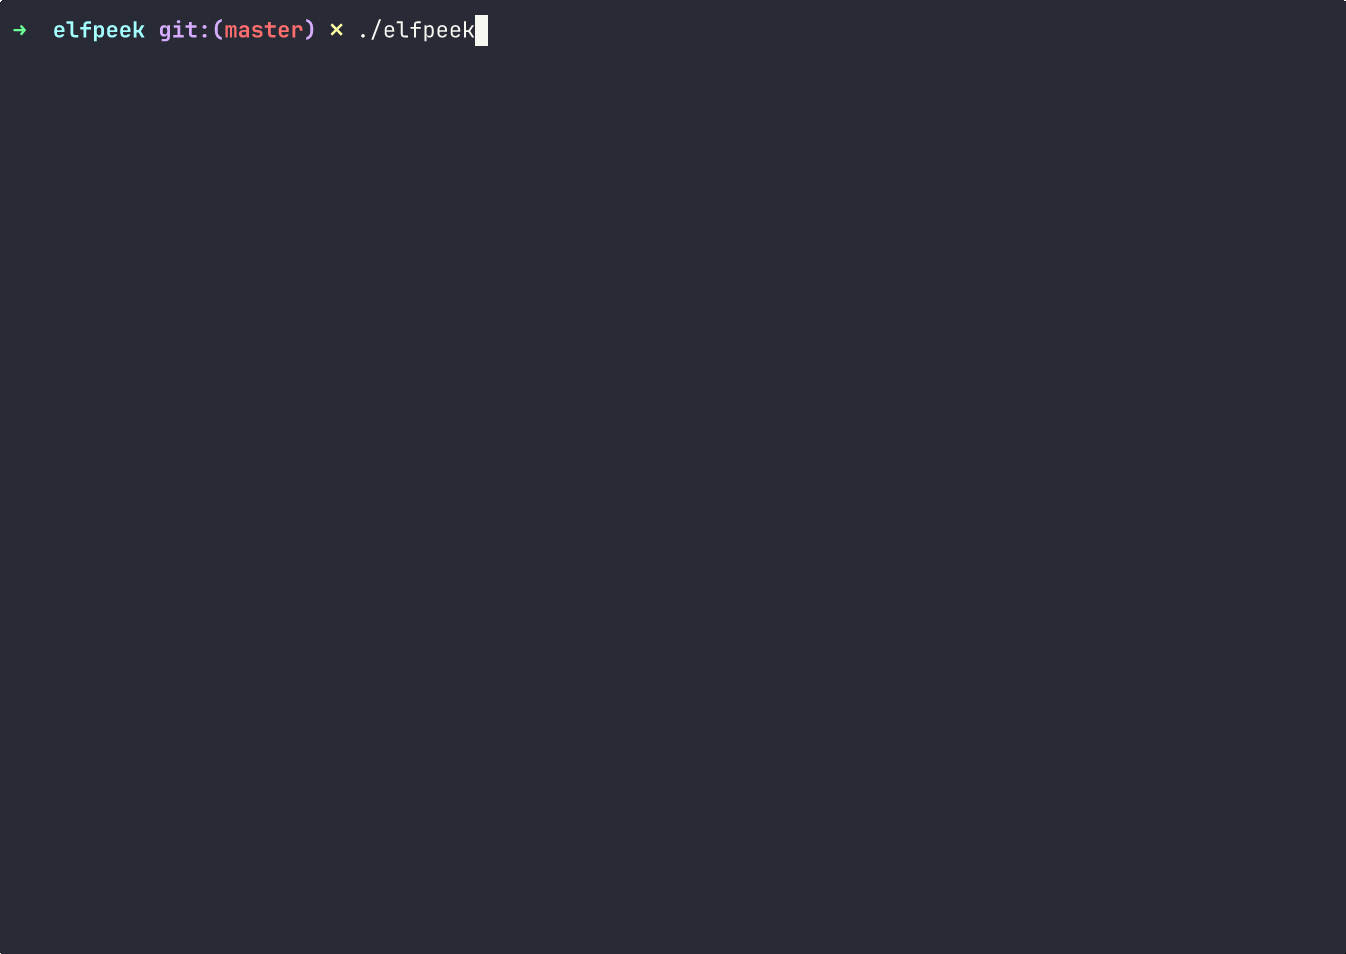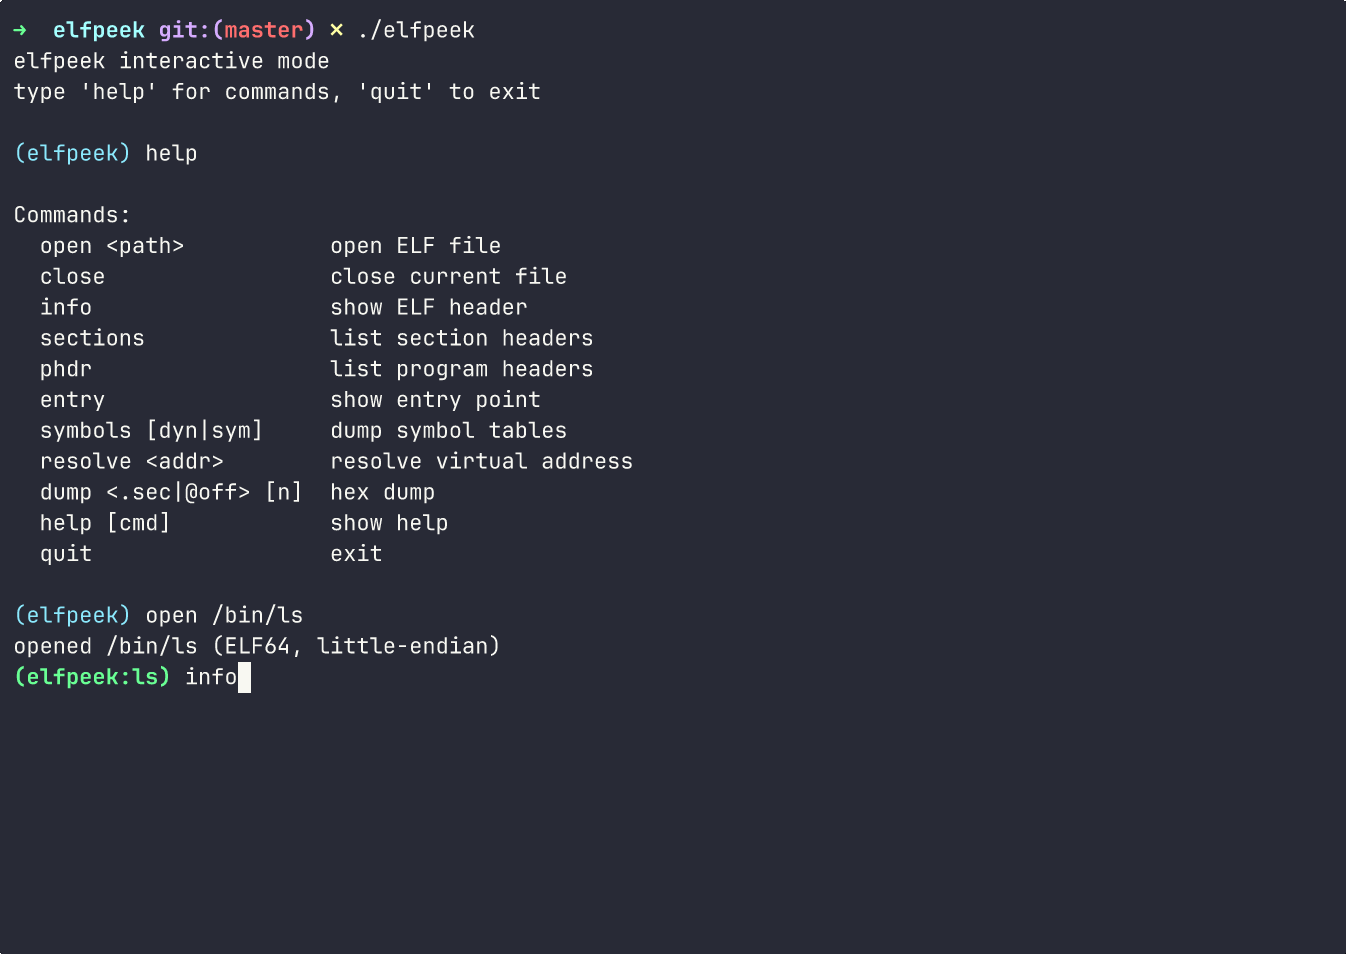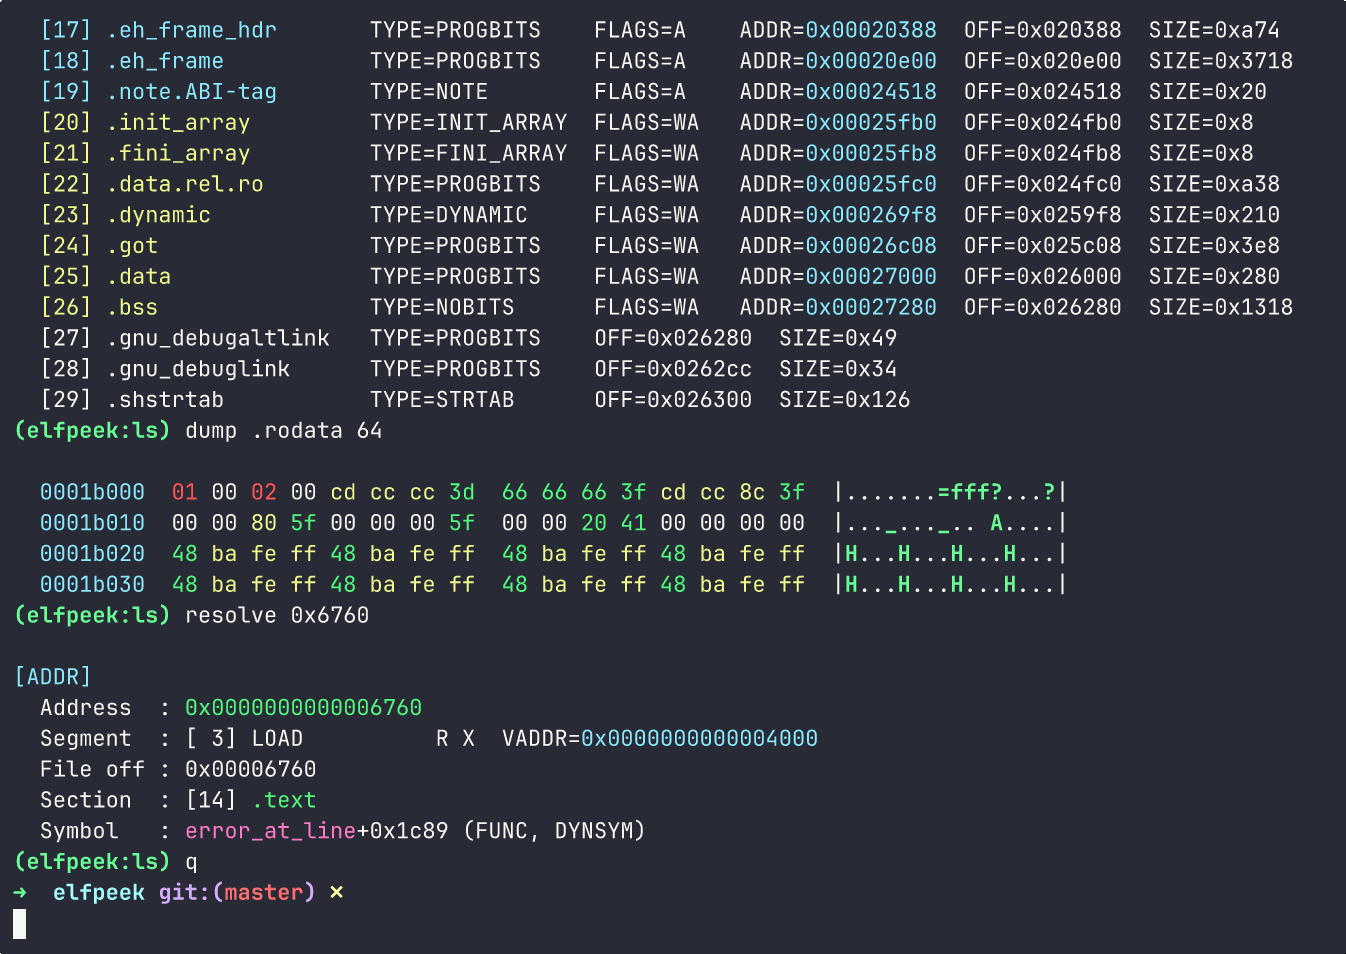

عرض توضيحي لـ elfpeek


لماذا؟

ليست بديلاً عن readelf أو objdump. مجرد أداة سريعة ومركزة للأسئلة الشائعة في الهندسة العكسية:

  • ما هو تخطيط الملف الثنائي؟
  • أي جزء/مقطع يحتوي هذا العنوان؟
  • ما هو الإزاحة في الملف لهذا العنوان الظاهري؟
  • ما البايتات الموجودة في هذا الموقع؟
  • أي دالة تملك هذا العنوان؟

كما تخدم كمثال مقروء لتحليل ELF بلغة C. تتعامل مع الملفات المجرّدة والملفات التي تحتوي على مقاطع فقط بشكل لائق.

الميزات

  • واجهة تفاعلية (REPL) مع دعم readline (سجل الأوامر، تحرير السطر)
  • موجه ديناميكي ملون - يظهر الملف الحالي: (elfpeek:ls)
  • Hexdump ملون - البايتات الصفرية (رمادي)، القابلة للطباعة (أخضر)، التحكم (أحمر)، البايتات العالية (أصفر)
  • أقسام ملونة - القابلة للتنفيذ (أخضر)، القابلة للكتابة (أصفر)، للقراءة فقط (سماوي)
  • دعم ELF32/ELF64 مع الترتيب الصغير/الكبير
  • محلل عناوين - يربط العنوان الظاهري بالمقطع، القسم، الإزاحة في الملف، أقرب رمز
  • جداول الرموز - كل من .dynsym و .symtab
  • لا تبعيات - فقط glibc و <elf.h>

بناء

make

اختياري: ثبت حزمة libreadline-dev للحصول على سجل الأوامر في الواجهة التفاعلية.

الاستخدام

الوضع التفاعلي

./elfpeek

الوضع السريع

./elfpeek /bin/ls           # عرض الترويسات والأقسام والرموز
./elfpeek /bin/ls 0x6760    # تحليل عنوان

الأوامر

الأمرالاختصارالوصف
open <path>oفتح ملف ELF
closeإغلاق الملف الحالي
infoiعرض ترويسة ELF
sectionssقائمة رؤوس الأقسام
phdrpقائمة رؤوس البرامج
entryeعرض نقطة الدخول
symbols [dyn|sym]symتفريغ جداول الرموز
resolve <addr>rتحليل عنوان افتراضي
dump <.sec|@off> [n]dتفريغ ست عشري (قسم أو إزاحة)
help?عرض المساعدة
quitqخروج

ترميز الألوان

الأقسام:

  • أخضر = قابل للتنفيذ (.text, .plt)
  • أصفر = قابل للكتابة (.data, .bss)
  • سماوي = للقراءة فقط (.rodata)

التفريغ الست عشري:

  • رمادي = بايتات صفرية (00)
  • أخضر = ASCII قابل للطباعة (20-7E)
  • أحمر = أحرف تحكم (01-1F)
  • أصفر = بايتات عالية (80-FF)

الملفات الثنائية الاختبارية

يحتوي tests/ على ملفات ELF نموذجية:

الملفالوصف
elf32_le.bin32 بت ترتيب صغير (i386)
elf32_be.bin32 بت ترتيب كبير (PowerPC)
elf64_be.bin64 بت ترتيب كبير (PowerPC64)
elf64_le_pie.binملف تنفيذي مستقل عن العنوان (PIE)
elf64_le_static.binمرتبط بشكل ثابت
elf64_le_dynsym_only.binمجرد، يحتوي فقط على dynsym
elf64_le_so.binكائن مشترك
elf64_le_segments_only.binلا توجد رؤوس أقسام

المهام المستقبلية

  • أمر relocs - عرض الترحيلات
  • تحليل got/plt
  • تفكيك باستخدام capstone

الرخصة

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






