

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
wyze-bulb-color-pwned — لا يوجد استغلال برمجي مفتوح للبرامج الثابتة لمصباح Wyze WLPA19CV2 الملون | Kitploit

أدوات/GitHubGitHub/nickdaria/wyze-bulb-color-pwned
أمان الأنظمة المدمجةأمان إنترنت الأشياءالاستغلالالهندسة العكسيةأمن الشبكات اللاسلكيةاختراق الأجهزةتحليل البرامج الثابتة
GitHubnickdaria/wyze-bulb-color-pwned

wyze-bulb-color-pwned

لا يوجد استغلال برمجي مفتوح للبرامج الثابتة لمصباح Wyze WLPA19CV2 الملون

عرض المستودع
14379منذ 2 أشهرلم تتم المراجعة بعد
مشاركة

wyze-bulb-color-pwned

استغلال لاسلكي لمصباح Wyze WLPA19CV2 الملوّن
نظرة عامة

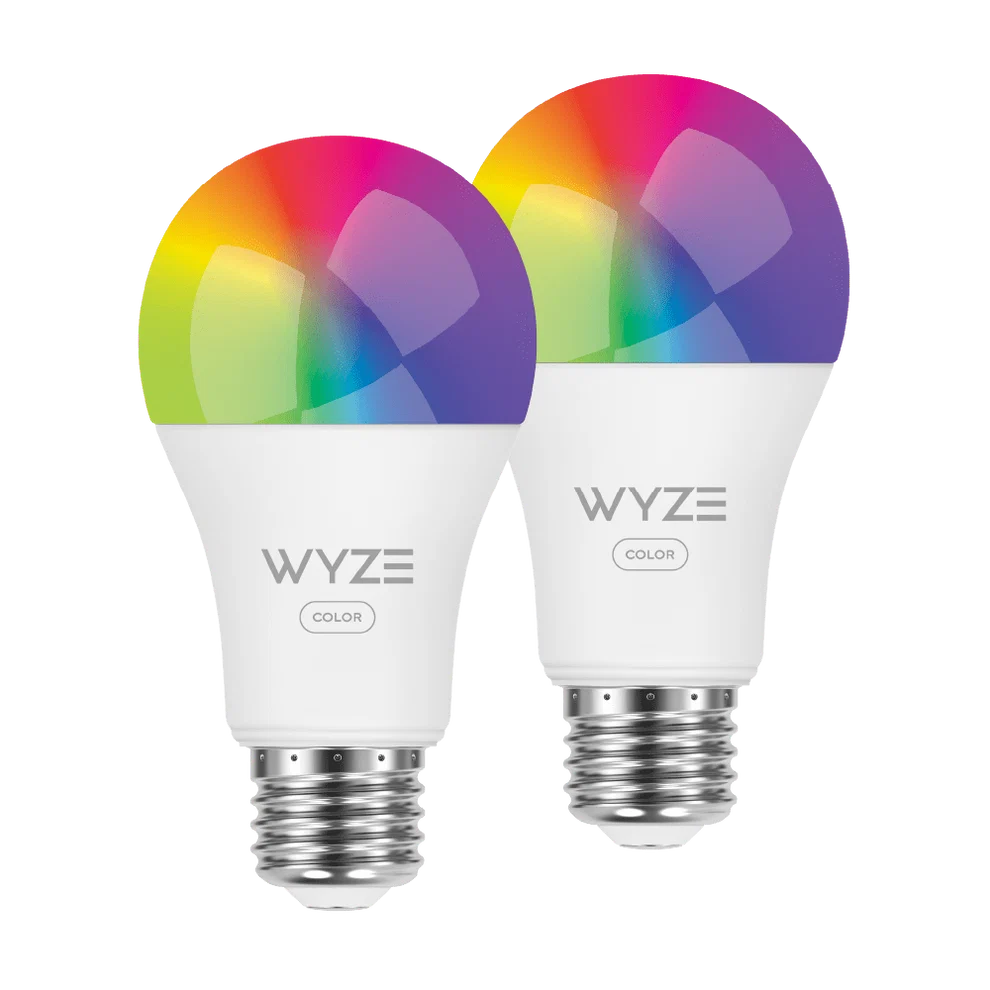
تحتوي مصابيح Wyze Color WLPA19CV2 على وضع اختبار من المصنع يسمح بكتابة صورة OTA مخصّصة لاسلكيًا عبر تسلسل محدّد من قطع وإعادة توصيل الطاقة.

يوفّر هذا المشروع

  • تطبيقًا ودليلًا للحصول على تنفيذ الشيفرة
  • محمّلًا (loader) للاتصال بالمصباح وإدارته
  • تطبيقًا بـ ESPHome للربط مع Home Assistant

الاستخدام

"لكسر القفل على ESP32 هذه، سنستخدم ESP32"
عرض توضيحي

Video demo

  1. اكتب wyze-hijack-ap على لوحة ESP32S3. أبقِها موصولة بالطاقة بالقرب من المصباح.
    • سهل: wyze-hijack-ap Web Flasher
    • متقدّم: البناء من المصدر، idf.py
  2. ضع المصباح في شيء يسهل تشغيله وإطفاؤه مثل دائرة بمفتاح جداري أو شريط طاقة
  3. كرّر ما يلي حتى ترى الضوء يتحوّل إلى الأزرق، ثم اتركه مشتعلًا
    • شغّل الطاقة حتى ترى الضوء الأخضر يظهر تدريجيًا، ثم أطفئه فورًا
    • أبقِ الطاقة مقطوعة لمدة 5 ثوانٍ
    • ملاحظة: إذا كان مصباحك قد تم إعداده مسبقًا، فستقوم الدورات القليلة الأولى بإعادة ضبط المصنع. يجب أن يبدأ بالتحوّل إلى الأخضر بعد 3-4 دورات.
  4. بعد حوالي 17 دورة، يجب أن يكون الضوء أزرق للحظة. انتظر بثبات أثناء تنفيذ الاستغلال
  5. بعد حوالي 30 ثانية، يجب أن يكتمل الاستغلال ويتحوّل مصباحك إلى البنفسجي للإشارة إلى أن حمولة wyze-loader قيد التشغيل

نجاح!

يُقلع المصباح الآن إلى wyze-loader، الذي يستضيف نقطة وصول (AP) تُسمى wyze-loader_XXXXXX. اتصل بنقطة الوصول هذه وانتقل إلى http://192.168.4.1.

للإعداد مع ESPHome، تابع إلى دليل ESPHome.

المشروع

لماذا

اشتريت هذه من Microcenter ولا يعجبني أنك تحتاج إلى السحابة للتحكم مع Home Assistant. أردت كتابة Tasmota لكن اللوحة كانت مختلفة.

ومن المفارقات أنني بدأت هذا لتجنّب قضاء نصف ساعة في اللحام، فقضيت بدلًا من ذلك عطلة نهاية أسبوع في الهندسة العكسية والتطوير.

كيف

انظر docs/METHODOLOGY.md

المهام المتبقية

انظر docs/TODO.md

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






