Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
om-research — توثيق بروتوكول BLE لـ Osmo Mobile | Kitploit
أدوات/GitHubGitHub/alkersan/om-research
التقاط وتحليل الحزمأمن البلوتوثالهندسة العكسيةأمن الشبكات اللاسلكيةأمان الأجهزة وإنترنت الأشياءالتعلم والتعليم
GitHubalkersan/om-research

om-research

توثيق بروتوكول BLE لـ Osmo Mobile

عرض المستودع
17157منذ 9 أشهرتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

أبحاث OM

gimbal

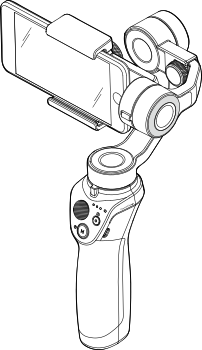
يستكشف هذا المستودع بروتوكول Bluetooth Low Energy (BLE) المستخدم من قبل سلسلة جيمبال Osmo Mobile.

التطبيقات الرسمية للهواتف المحمولة قديمة وتتطلب أذونات نظام واسعة. ومع ذلك، تتواصل الجيمبال نفسها عبر بروتوكول BLE بسيط.

الهدف من هذا المشروع هو توثيق ذلك البروتوكول بطريقة مفتوحة وقابلة للتكرار، مما يتيح التحكم في الجهاز من أي مضيف بلوتوث، مثل كمبيوتر محمول.

هذا المشروع هو للأغراض التعليمية وقابلية التشغيل البيني فقط. لا يتم توزيع أي برامج أو برامج ثابتة مملوكة في هذا المستودع.

تطبيق SDK

إن Osmo Mobile 2 (OM2) هو الجيمبال الوحيد في السلسلة الذي لا يزال بالإمكان تشغيله باستخدام Mobile SDK الرسمي.

الخطة هي أولاً بناء تطبيق Android بسيط (انظر sdk-app) يمكنه اكتشاف الجهاز والاتصال به، ثم إرسال أوامر الدوران مع معلمات دقيقة وقابلة للتحكم. بعد ذلك، تطوير أداة اعتراض لالتقاط وتحليل حركة مرور BLE الناتجة عن التطبيق.

تطبيق إثبات المفهوم

شاهده قيد التشغيل على imgur.

تم اختباره على: OM2، OM3، OM4.

  • duml.py - محلل أساسي لحزم DUML؛ يتبع الجيمبال نفس البروتوكول المستخدم في منتجات أخرى، مثل Mavic
  • gimbal.py - سائق يتعامل مع الاتصال، اكتشاف MTU، كتابة أوامر الإخراج والاشتراك في قناة الإشعارات
  • rotate.py - برنامج مثال، يصدر عدة أوامر دوران إلى الجيمبال

[!NOTE] في Linux/BlueZ، تأكد من أن الجهاز غير متصل حاليًا بنظامك، وإلا فلن يتمكن Bleak من الاتصال

نموذج ويب بلوتوث

نموذج إثبات مفهوم آخر هو واجهة ويب مبنية على واجهة Web Bluetooth API في web-bluetooth. يوفر وحدة تحكم بسيطة داخل المتصفح لتدوير الجيمبال.

يمكنك تجربته على om-research.flab.dev

روابط متنوعة:

  • Mobile SDK Android
  • مرجع API SDK
  • دليل OM2
  • تطبيق GO الرسمي v3
  • NRF BLE Sniffer
  • nrf_sniffer_for_bluetooth_le_4.1.1.zip
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →