
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit

 pbnj/infosec-interview-questions
🗒️ مجموعة [قيد الإنشاء] من أسئلة المقابلات الوظيفية لأدوار أمن المعلومات
 namazso/dll-proxy-generator
توليد dll وكيل لأي dll

 huntandhackett/concealed_code_execution
أدوات وتقارير فنية تصف تقنيات هجومية تعتمد على إخفاء تنفيذ الكود في نظام ويندوز
 jas502n/cve-2019-19781
استغلال Python لثغرة CVE-2019-19781 يستهدف Citrix ADC مع حقن القوالب لتحقيق تنفيذ التعليمات البرمجية عن بُعد على البوابات الضعيفة.
 ccob/shwmae
يستغل Windows Hello من سياق مميز لتعداد الحماة، وفك تشفير المفاتيح، واستخراج رموز PRT/TGT، وتحويل طلبات WebAuthn، وتفريغ المفاتيح الخاصة المدعومة…
 saadahla/githubc2
عرض توضيحي لاستخدام Github كـ C2 ، API مجاني = بنية تحتية C2 مجانية
 twili8/homer
نسخة مطوّرة من Donut لتوليد شيفرة شل مستقلة عن الموضع تُحمّل حمولات PE الخاصة بـ Windows من الذاكرة
 naksyn/processstomping
تنويع من ProcessOverwriting لتنفيذ شيلكود على قسم من ملف قابل للتنفيذ
 kingsabri/godofwar
GodOfWar - أداة بناء WAR لجافا خبيثة مع حمولات مدمجة
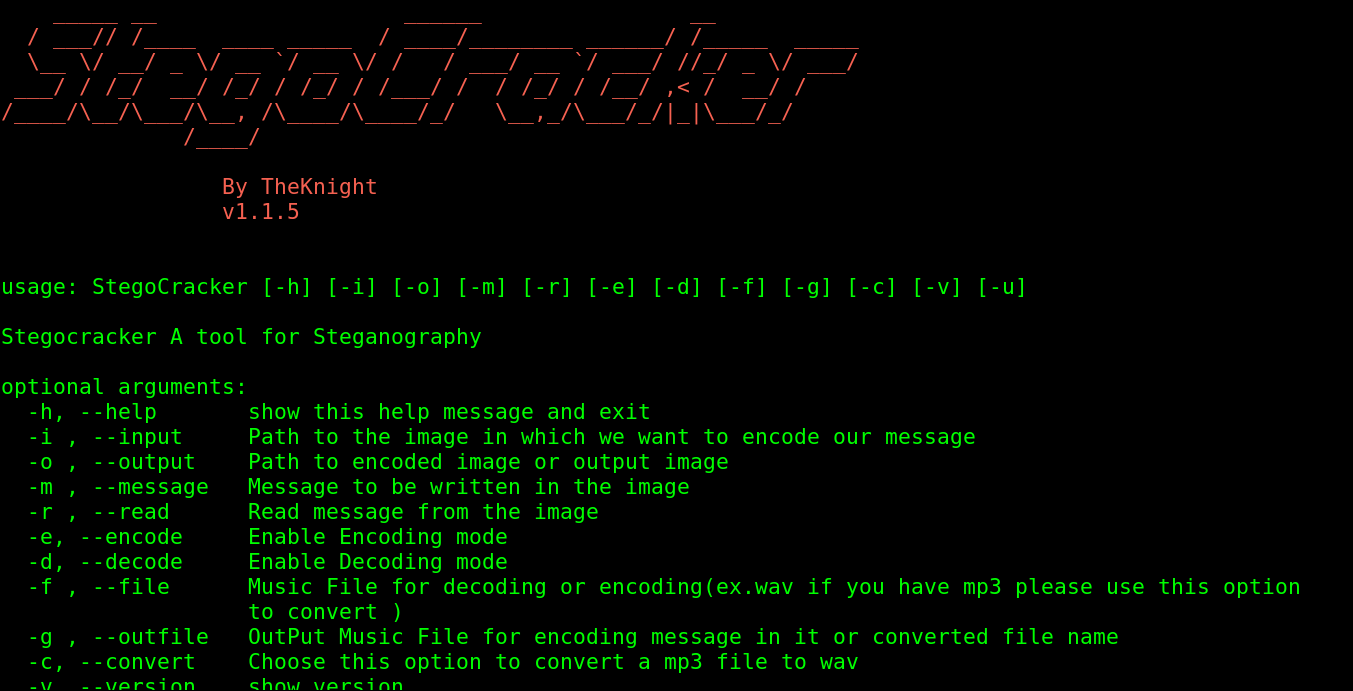 w1ldn16h7/stegocracker
Stego هي أداة إخفاء معلومات (steganography) مفتوحة المصدر ومجانية تتيح لك إخفاء رسالتك السرية داخل صورة أو ملف صوتي. لن تلاحظ أي تغيير في الصورة أو…
 nccgroup/change-lockscreen
أداة هجومية لإطلاق مصادقات الشبكة بصلاحيات SYSTEM
 jm00nj/phantom-evasion-loader
محرك حقن بتجميع x64 يستخدم SROP و Zero-Copy Injection لتجاوز مراقبي EDR/XDR والنواة. يقوم بتسليم حمولات مشفرة بـ XOR مع سطح كشف ضئيل.
 sech0us3/waf-checker
أداة تقييم تلقائي لجدران الحماية (WAF) تكتشف أنواع الجدران النارية، وتختبر 19 فئة هجوم باستخدام حمولات تفادي متقدمة، وتوفر تحليلاً للاختراق مرمّزاً…
 cybiere/baboossh
نشر SSH بسهولة للفرق الحمراء في عجلة من أمرهم
 thundergunexpress/badministration
أداة هجومية لاستغلال تطبيقات الإدارة (SolarWinds Orion, McAfee ePO) عبر ثغرات غير تقنية. تتيح تعداد العملاء، واستخراج بيانات الاعتماد، وتنفيذ الأوامر…
 lixmk/concierge
مجموعة أدوات Concierge: تحديد واستغلال التحكم في الوصول المادي
 sirpedrotavares/proxylogon-exploit
استغلال proxylogon - CVE-2021-26857








