#1

 trufflesecurity/of-cors
أداة آلية لاكتشاف أخطاء تكوين CORS باستخدام نطاقات typosquatting وعمال خدمة المتصفح (service workers) لاستكشاف الشبكات الداخلية لأهداف bug bounty.
 horizon3ai/cve-2022-47966
استغلال لإثبات المفهوم لثغرة CVE-2022-47966، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد قبل المصادقة في منتجات ManageEngine المتعددة عبر التلاعب باستجابة…
 w01fh4cker/screenconnect-authbypass-rce
سكربت استغلال لـ CVE-2024-1708 وCVE-2024-1709 في ConnectWise ScreenConnect، يتيح تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد مع إنشاء مستخدم…
 cobalt-strike/beacon_health_check
يستخدم نص Aggressor هذا حقل الملاحظات الخاص بالمنارة للإشارة إلى الحالة الصحية للمنارة.
 shutdownrepo/dcshadow
بديل Python لـ Mimikatz lsadump::dcshadow
 0xsh3llf1r3/coldwer
Cobalt Strike BOF لتجميد عمليات EDR/AV وتفريغ LSASS باستخدام تجاوز PPL عبر WerFaultSecure.exe
 ariary/notionterm
قم بتضمين صدفة عكسية في صفحات Notion باستخدام واجهة برمجة تطبيقات Notion كوكيل، مما يتيح جلسات صدفة عن بعد خفية مع اتصال مشفر وموثَّق لعمليات الفريق…
 mthcht/purpleteam
نصوص Purpleteam للمحاكاة والكشف - تشغيل أحداث لكشوفات SOC
 grahamhelton/usp
ينشئ ثباتًا (persistence) على نظام لينكس عن طريق إنشاء قاعدة udev تؤدي إلى تنفيذ حمولة محددة (ثنائي أو سكريبت).
 kpcyrd/sh4d0wup
إطار عمل لإساءة استخدام مفاتيح التوقيع واستغلال التحديثات
 deepinstinct/shimme
PoC لتصعيد الامتيازات في ويندوز وحقن الكود باستخدام OfficeClickToRun RPC والتلاعب غير الموثق بـ shim لحقن مكتبات DLL في عمليات SYSTEM.
 nvisosecurity/interceptor
Interceptor هو برنامج تشغيل kernel يركز على العبث بحلول EDR/AV في مساحة kernel
 memoryo3o/bypassuac
أداة تجاوز UAC في ويندوز باستخدام تقنية القائمة البيضاء لرفع الامتيازات بصمت، متوافقة مع حمولات Cobalt Strike للوصول بعد الاستغلال.
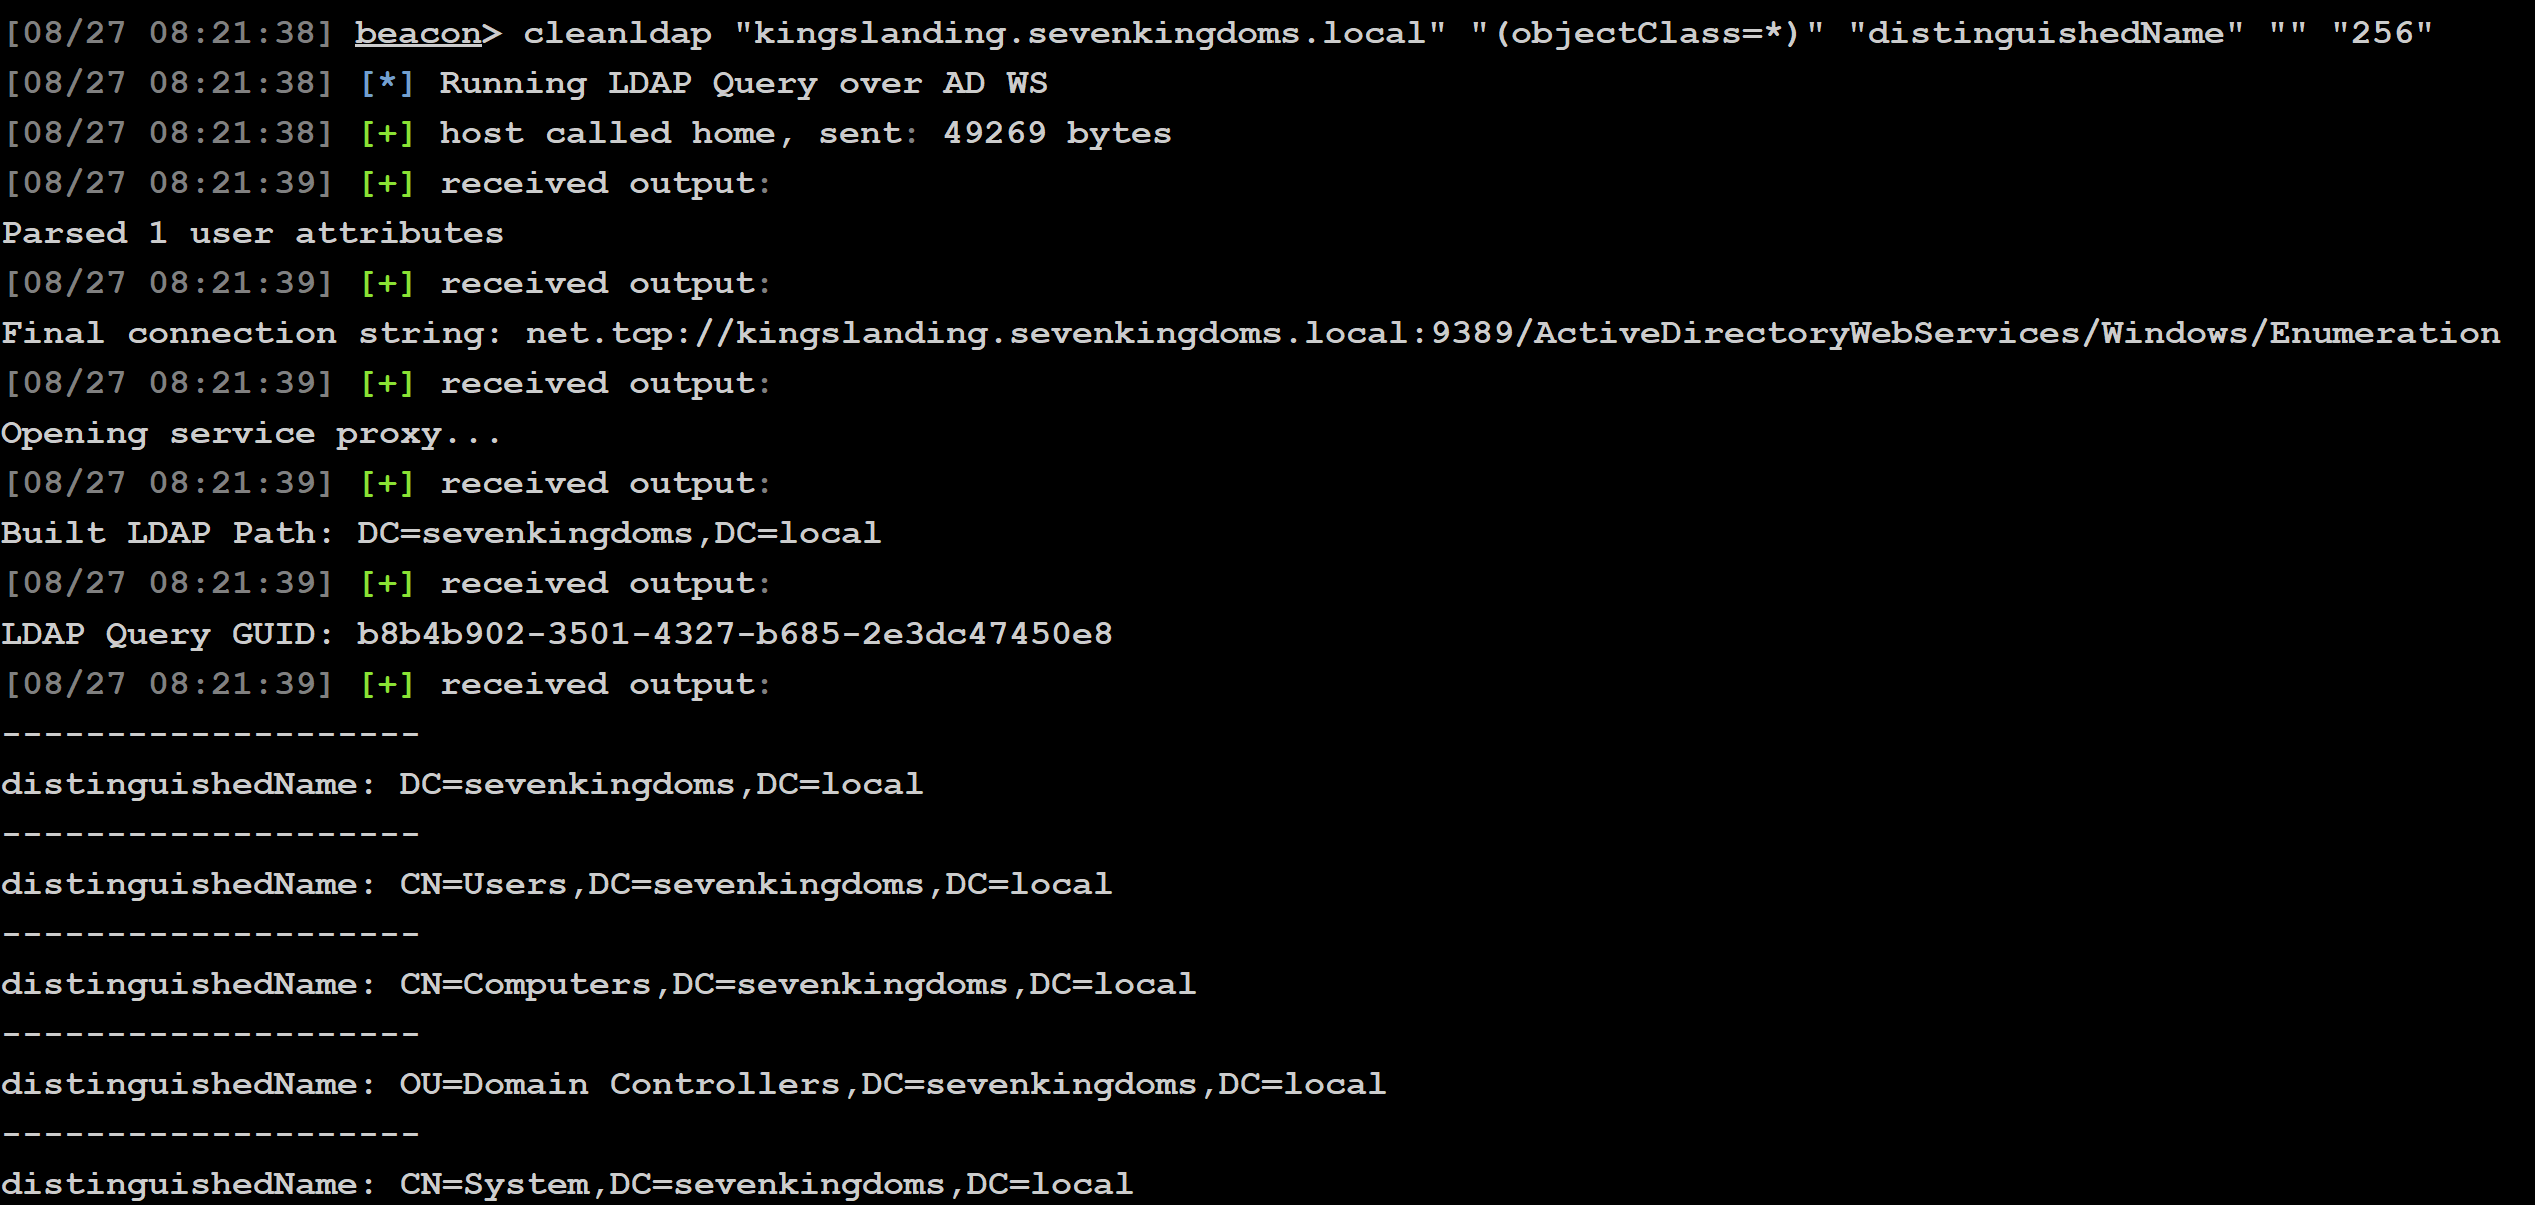 mandiant/cleanldap
استعلام LDAP متخفٍ (BOF) لاستكشاف Active Directory عبر AD WS، مما يتيح تعداد السمات وجمع البيانات لعمليات الفريق الأحمر.
 mstxq17/cve-2021-1675_rdl_lpe
مكوّن تحميل انعكاسي (Reflective) في CS لاستغلال ثغرة تصعيد الامتيازات PrintNightMare. جاهز للاستخدام فورًا، عبر التحميل في الذاكرة، وإخفاء اسم برنامج…
 withsecurelabs/modulestomping
بحث وإثبات مفهوم لـ module stomping، وهي تقنية لإخفاء التعليمات البرمجية الضارة داخل وحدات Windows الشرعية، مع توثيق وتفاصيل التنفيذ.
 w01fh4cker/cve-2024-22120-rce
حقن SQL زمني في سجل تدقيق خادم Zabbix --> RCE