
 #1

 gojue/ehids-agent
نظام كشف التسلل قائم على المضيف لنظام Linux يعتمد على eBPF.
 gremwell/o365enum
تعداد أسماء المستخدمين الصالحة من Office 365 باستخدام ActiveSync أو Autodiscover v1 أو صفحة تسجيل الدخول office.com.
 korben00/no-gdid
اقرأ وافهم وأسكت معرّف جهاز Windows GDID (المعرّف الذي تعقّب المخترق عبر VPN). تم التحقق منه على جهاز افتراضي حقيقي يعمل بنظام Win11. بصراحة: إنه…
 andrewmichaelsmith/bluepot
هونيبوت بلوتوث قائم على Java يلتقط ويخزن البرامج الضارة من هجمات BlueBugging و BlueSnarfing، مع واجهة مستخدم رسومية للمراقبة وتحليل السجلات.
 si9int/cc.py
استخراج عناوين URL لهدف محدد بناءً على نتائج "commoncrawl.org"
 opendns/dataviz
إطار عمل تصور البيانات من OpenDNS
 bishopfox/dufflebag
ابحث عن الأسرار في وحدات تخزين EBS المكشوفة
 eksperience/knockoutlook
أداة بلغة C# لعمليات الفريق الأحمر تستخرج جهات الاتصال وبيانات علبة البريد الوصفية وتبحث في رسائل البريد الإلكتروني عبر كائن COM الخاص بـ Outlook، مع…
 k8scout/k8scout
قم بإسقاط ملف ثنائي واحد في Pod Kubernetes مخترق وقم فورًا بتخطيط كل مسار هجوم واقعي إلى cluster-admin، node escape، secret theft، و cloud IAM…
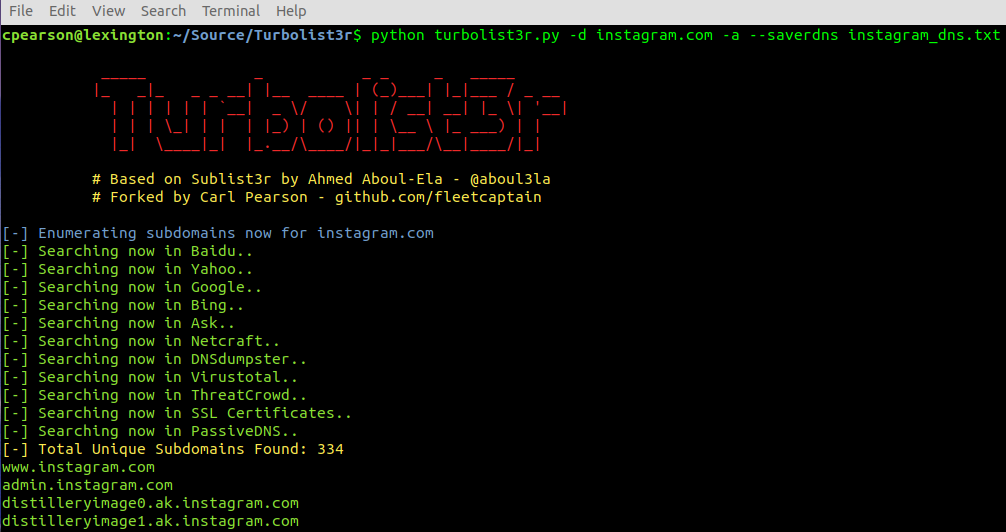 fleetcaptain/turbolist3r
أداة تعداد النطاقات الفرعية مع ميزات تحليل للنطاقات المكتشفة
 abdulr7mann/hackerenv
أداة اختبار اختراق آلية تقوم بمسح عناوين IP، وفحص المنافذ والثغرات، وتنفيذ الاستغلالات، وتوفير شل تفاعلي مع تقارير بتنسيق HTML/DOCX.
 justrach/kuri
أتمتة المتصفح، وزحف الويب، والتحكم في أجهزة iOS وAndroid لوكلاء الذكاء الاصطناعي. لقطات CDP أصلية بلغة Zig وفعّالة من حيث استهلاك الرموز، وتسجيل HAR،…
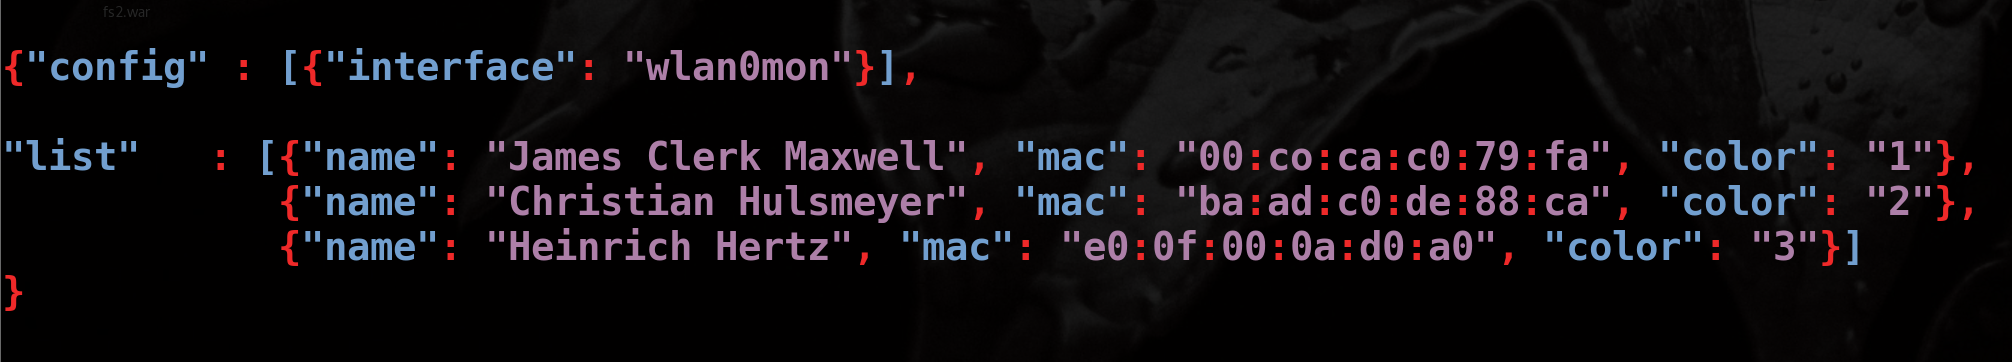 hkm/whoishere.py
كشف عميل Wi-Fi - تحديد الأشخاص من خلال تعيين اسم لجهاز يقوم بطلب استقصاء لاسلكي.
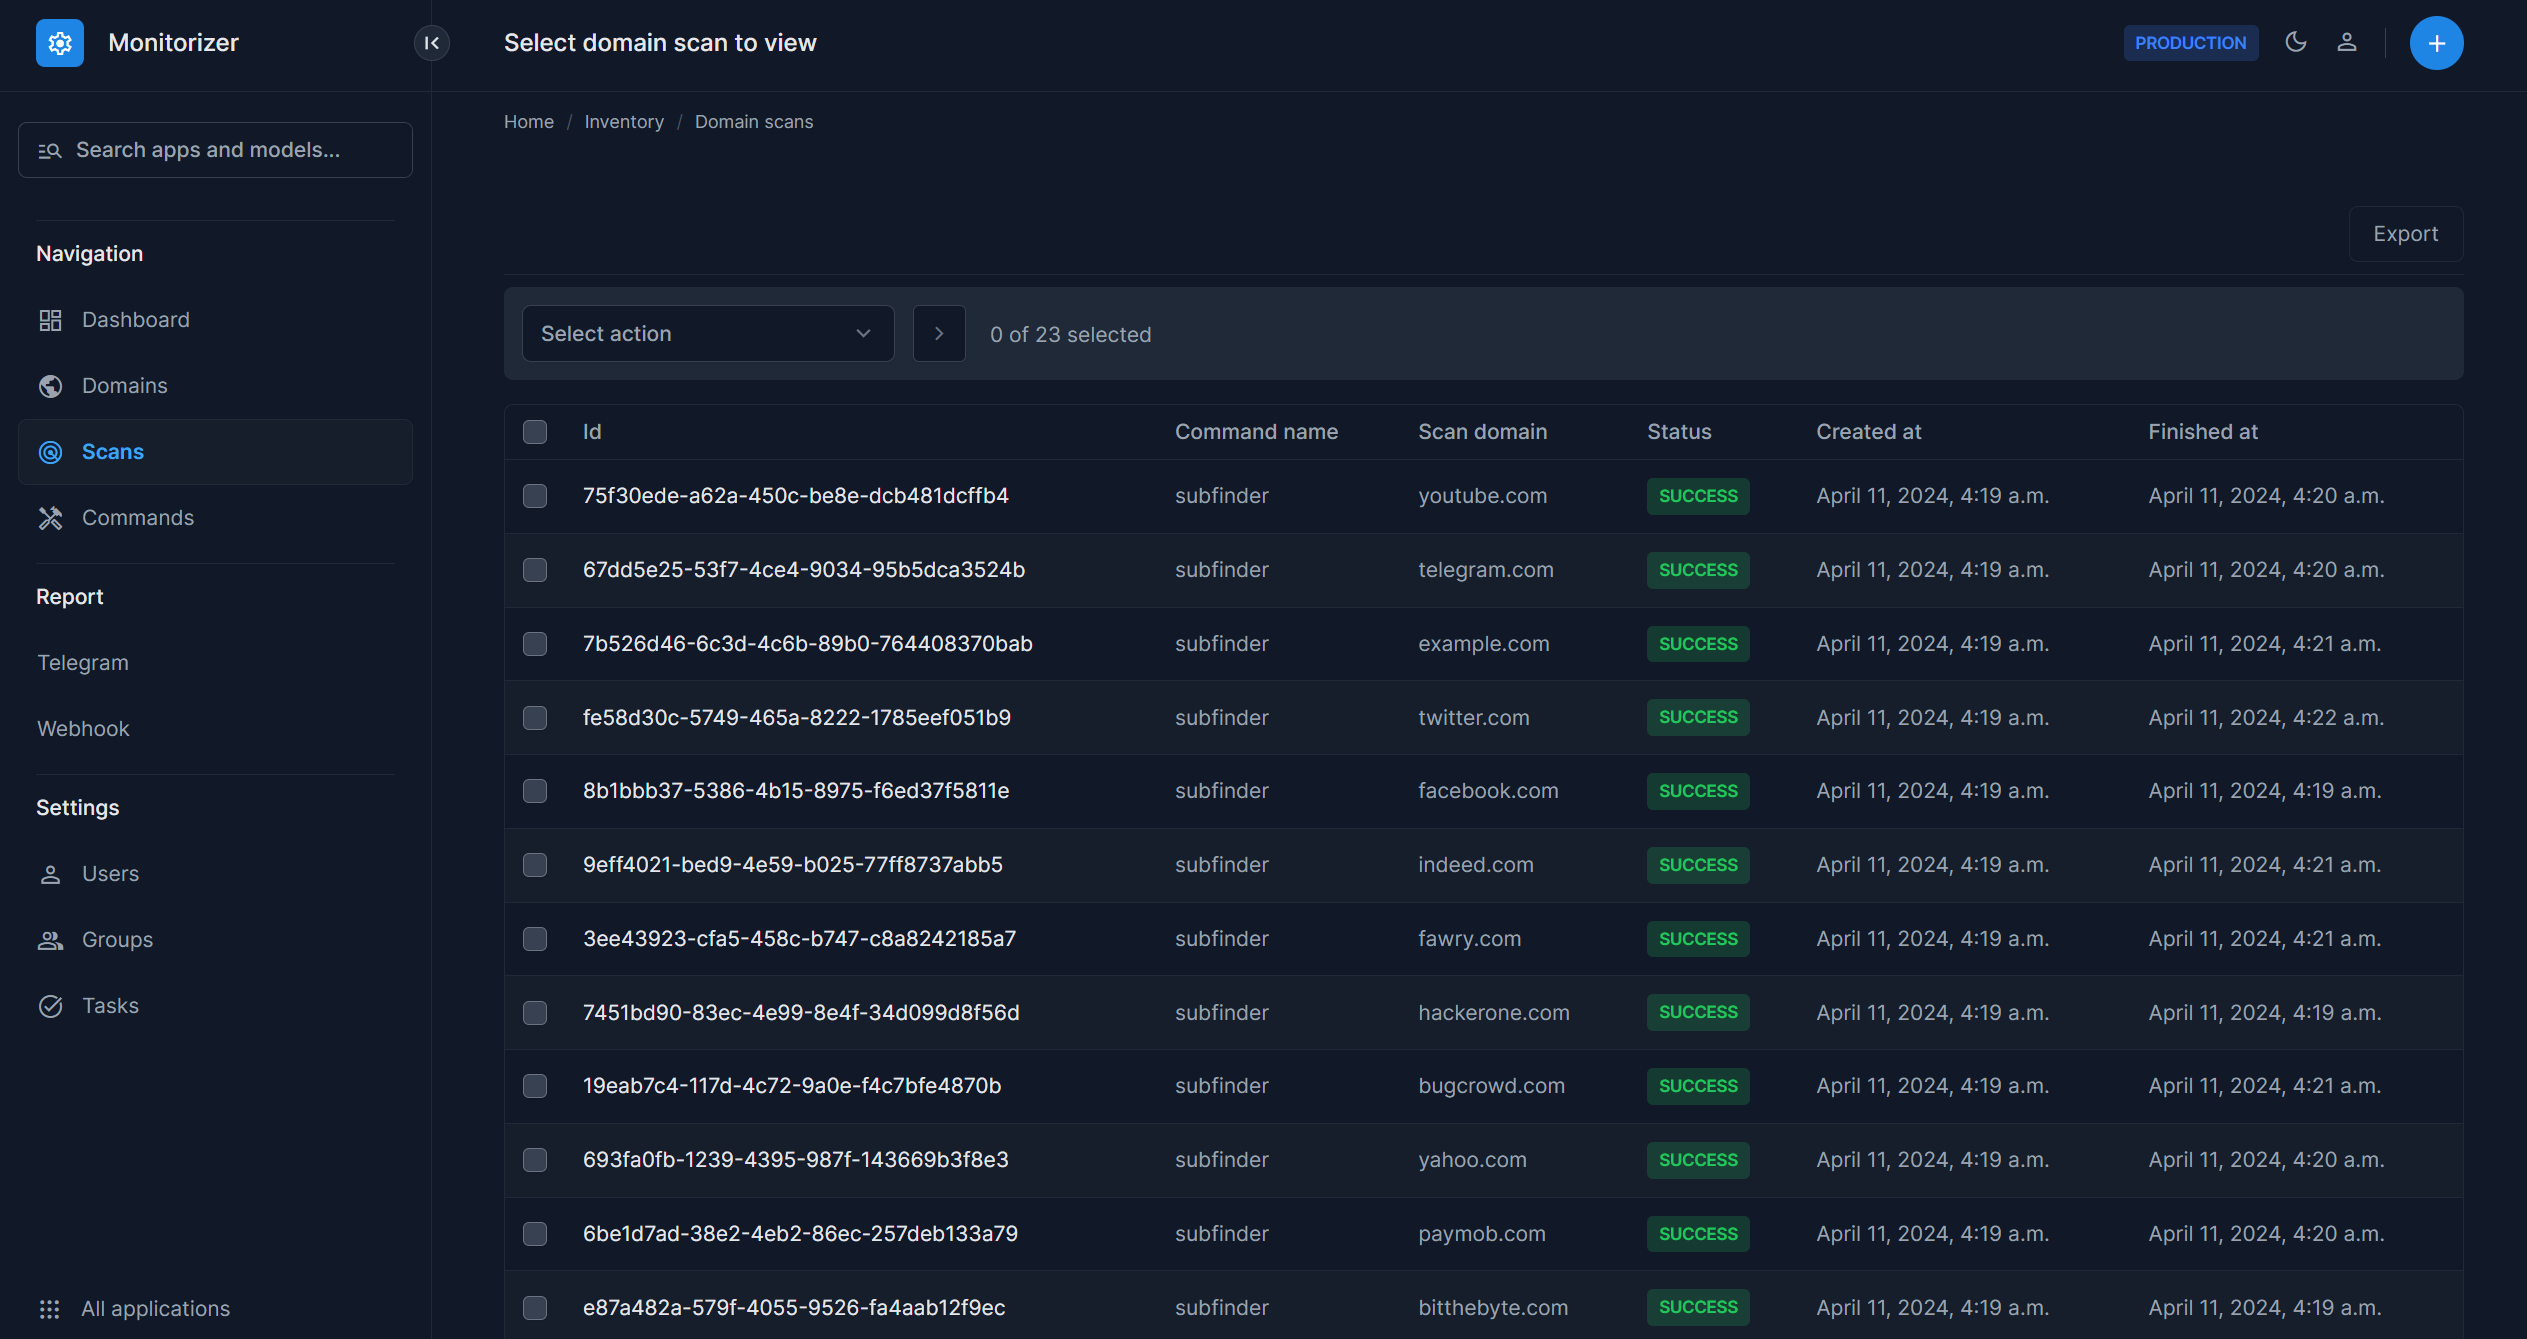 bitthebyte/monitorizer
إطار عمل للمراقبة لاكتشاف والإبلاغ عن النطاقات الفرعية التي تم العثور عليها حديثًا على هدف محدد باستخدام أدوات مسح متنوعة.
 philwantsfish/shard
أداة سطر أوامر للكشف عن كلمات المرور المشتركة
 benso-io/posta
إضافة متصفح لتتبع وفحص واستغلال ثغرات postMessage عبر المستندات مع إمكانيات إعادة التشغيل ومحاكاة الاستغلال عبر الأصل.









