
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit

 owasp/honeypot-project
انشر مصائد الويب لالتقاط بيانات الهجمات الناشئة، وحلّل سجلات تدقيق ModSecurity عبر ELK، وشارك معلومات التهديدات مع MISP لدفاع تطبيقات الويب القائم…
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - أدوات أبحاث التهديدات + الاستخبارات والوثائق المشتركة علنًا
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 استغلالات لتفريغ تكوينات وبيانات التصحيح لـ Cisco RV320 واستغلال الجذر عن بُعد!
 ignitetechnologies/mssql-pentest-cheatsheet
ورقة غش عملية لاختبار اختراق MSSQL تغطي التعداد، والتنقل عبر الخوادم المرتبطة، وتصعيد الامتيازات، والاستمرارية، وتنفيذ الأوامر عبر xp_cmdshell وCLR…
 skelsec/kerberoast
مجموعة أدوات بلغة بايثون الخالصة للهجمات المعتمدة على Kerberos بما في ذلك ASREProast و SPNroast وتعداد LDAP لتحديد واستغلال حسابات Active Directory…
 p0dalirius/sharehound
أداة بايثون لتخطيط حقوق الوصول لمشاركات الشبكة في BloodHound OpenGraphs بسهولة
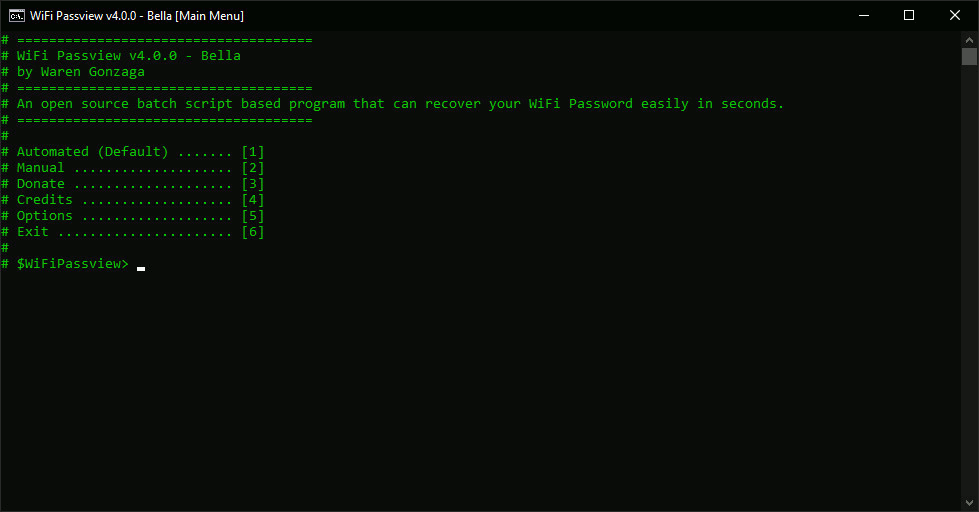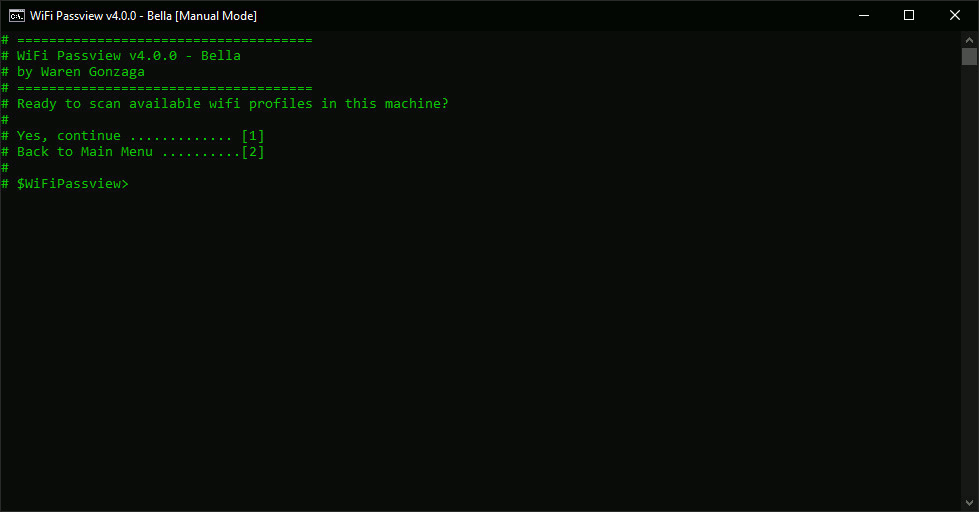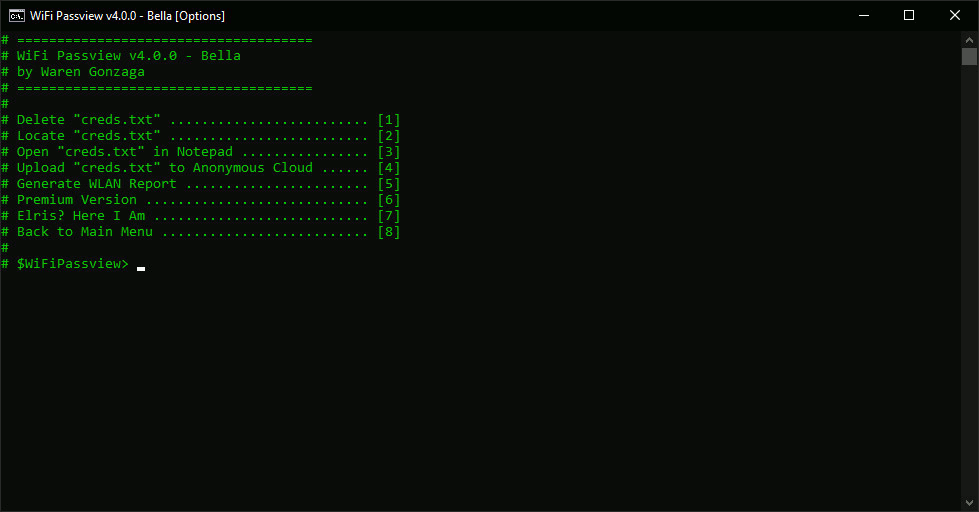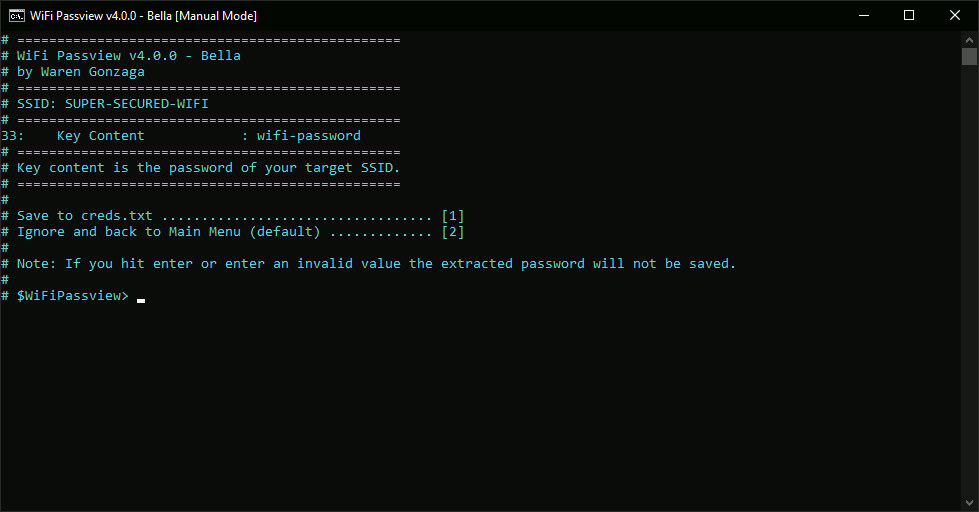 warengonzaga/wifi-passview
WiFi Passview مبني على سكربت دفعي مفتوح المصدر لنظام ويندوز!
 accentusoft/linkscope_client
مستودع لبرنامج عميل LinkScope.
 grutz/h3c-pt-tools
أدوات اختبار الاختراق لـ Huawei/H3C/HP
 n00py/outpacket
تعرض ورقة الغش هذه سير عمل impacket الشائعة مقابل بدائلها الحديثة.
 idnahacks/goodhound
يستخدم Sharphound و Bloodhound و Neo4j لإنتاج قائمة قابلة للتنفيذ من مسارات الهجوم للعلاج المستهدف.
 madhavmehndiratta/dorkscanner
ماسح دوكس نموذجي لمحركات البحث يقوم بكشط محركات البحث باستخدام الدوكس التي تقدمها للعثور على عناوين URL ضعيفة.
 offensive-hub/black-widow
أداة اختبار اختراق هجومي تعتمد على واجهة رسومية (مفتوحة المصدر)
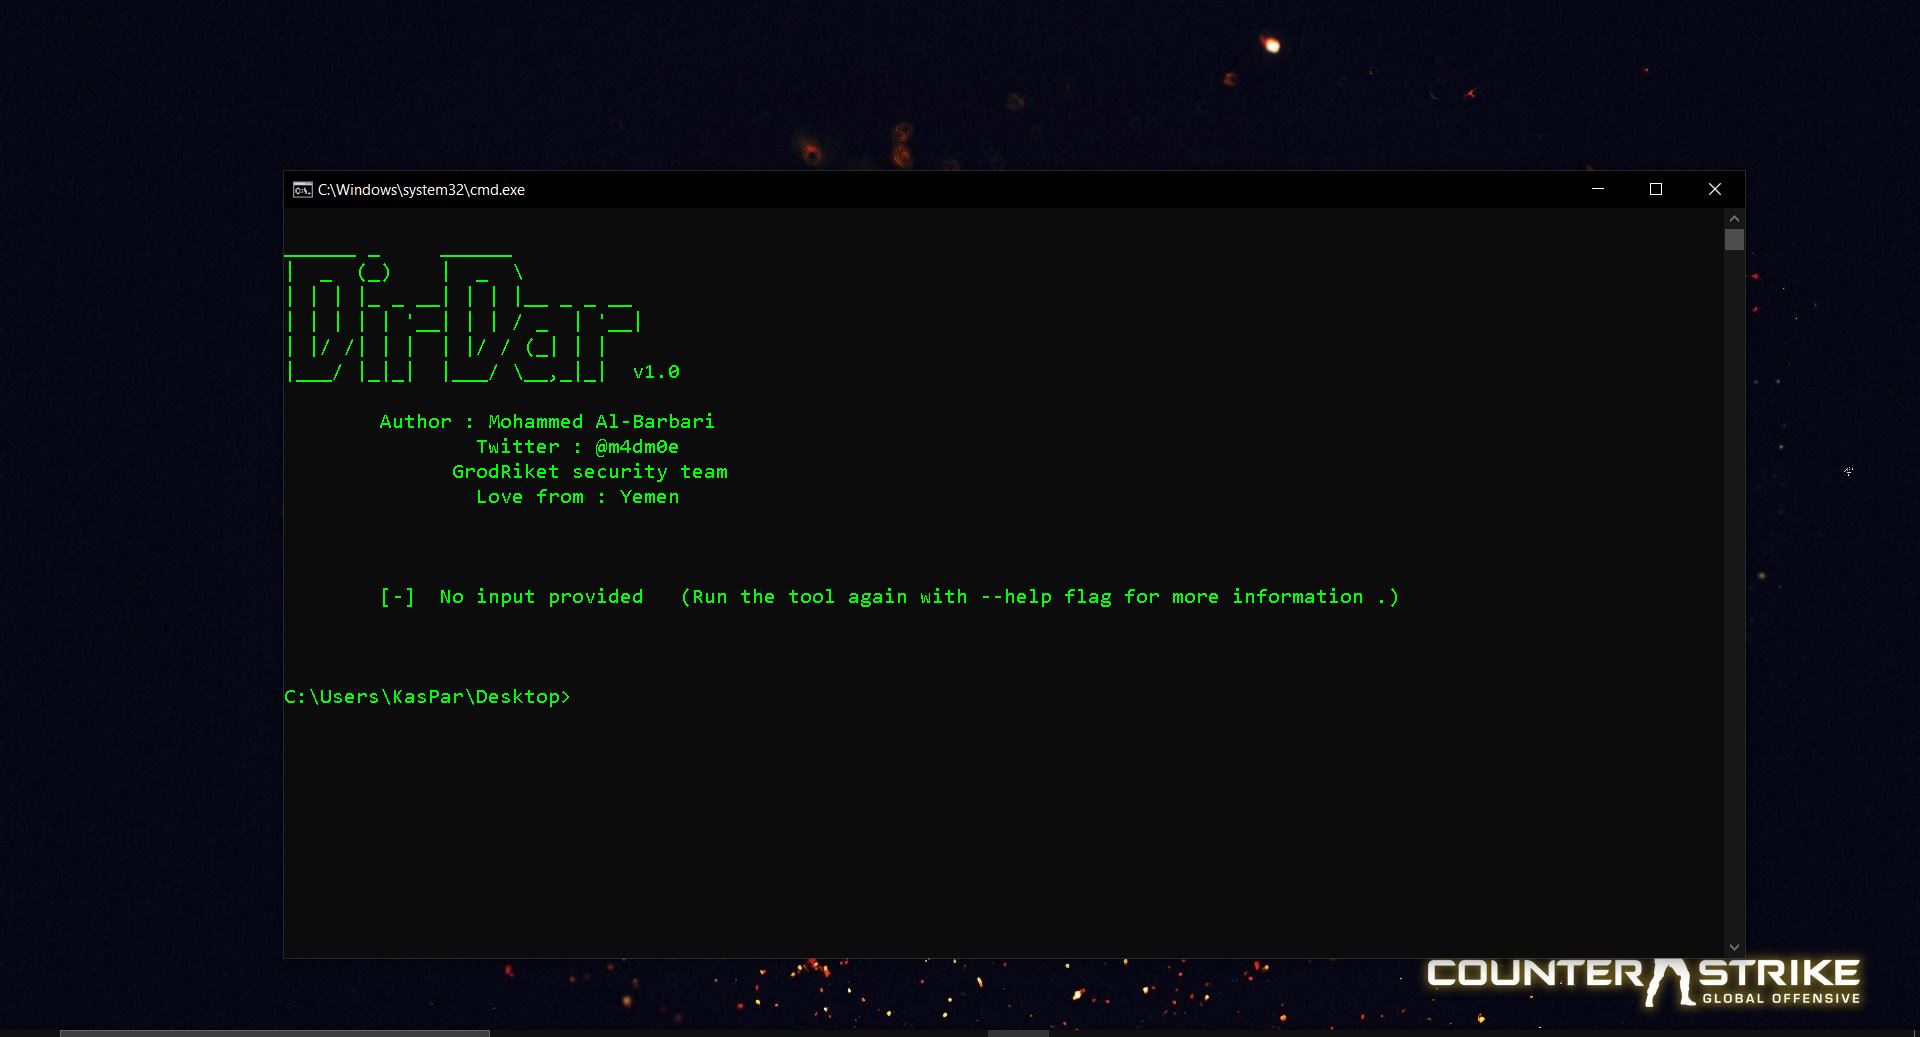 m4dm0e/dirdar
DirDar هي أداة تبحث عن الدلائل التي تمنع الوصول إليها (403-Forbidden) لاختراقها والحصول على قائمة الدلائل فيها.
 in3tinct/see-surf
أداة أمان للعثور على معاملات Server Side Request Forgery (SSRF) التي قد تكون عرضة للخطر.
 rosesecurity/scrappy
أداة مساعدة بلغة بايثون تقوم باستخراج النصوص من ملفات PDF لإنشاء قوائم كلمات مستهدفة لهجمات القوة العمياء والتصفح القسري وهجمات القاموس، مع أوضاع…
 bo0om/parampampam
أداة هجوم القوة العمياء لاكتشاف معاملات GET و POST المخفية في تطبيقات الويب، تدعم قوائم كلمات مخصصة وطلبات متزامنة.
 n0kovo/fb_friend_list_scraper
أداة OSINT لاستخراج الأسماء وأسماء المستخدمين من قوائم الأصدقاء الكبيرة على فيسبوك، دون التعرض لتقييد المعدل.








