
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
bluepot — هونيبوت بلوتوث قائم على Java يلتقط ويخزن البرامج الضارة من هجمات BlueBugging و BlueSnarfing، مع واجهة مستخدم رسومية للمراقبة وتحليل السجلات. | Kitploit
أدوات/GitHubGitHub/andrewmichaelsmith/bluepot
أدوات دفاعيةأمن البلوتوثجمع المعلوماتتحليل البرمجيات الخبيثة
GitHubandrewmichaelsmith/bluepot

bluepot

هونيبوت بلوتوث قائم على Java يلتقط ويخزن البرامج الضارة من هجمات BlueBugging و BlueSnarfing، مع واجهة مستخدم رسومية للمراقبة وتحليل السجلات.

عرض المستودع
2773542منذ 7 أشهرتمت المراجعة من قبل Kitploit
مشاركة

bluepot

Bluepot هو نظام honeypot (فخ احتيالي) لتقنية Bluetooth مكتوب بلغة Java، ويعمل على نظام Linux.

كان Bluepot مشروعًا جامعيًا للسنة الثالثة يحاول تنفيذ نظام honeypot لتقنية Bluetooth يعمل بكامل وظائفه. وهو برنامج مصمم لاستقبال وتخزين أي برمجيات خبيثة يتم إرسالها إليه، والتفاعل مع الهجمات الشائعة على Bluetooth مثل "BlueBugging" و "BlueSnarfing". يتم توفير الاتصال عبر Bluetooth باستخدام أجهزة دونجل Bluetooth مادية.

يسمح النظام أيضًا بمراقبة الهجمات من خلال واجهة مستخدم رسومية توفر رسومًا بيانية وقوائم ولوحة بيانات وتحليلاً مفصلاً إضافياً من ملفات السجلات.

المتطلبات

تحتاج إلى نظام Linux، ويجب أن يكون لديك صلاحيات الجذر (root)، ويجب أن يكون لديك على الأقل مستقبل Bluetooth واحد (إذا كان لديك العديد، فسيعمل معها أيضًا).

يجب تثبيت:

  • libbluetooth-dev على Ubuntu
  • bluez-libs-devel على Fedora
  • bluez-devel على openSUSE

تشغيل bluepot

⚠️ تشغيل honeypot كجذر (root) ينطوي على بعض المخاطر (لكنه ضروري لهذا البرنامج)

wget https://github.com/andrewmichaelsmith/bluepot/raw/master/bin/bluepot-0.2.tar.gz
tar xfz bluepot-0.2.tar.gz
cd bluepot/
sudo java -jar bluepot.jar
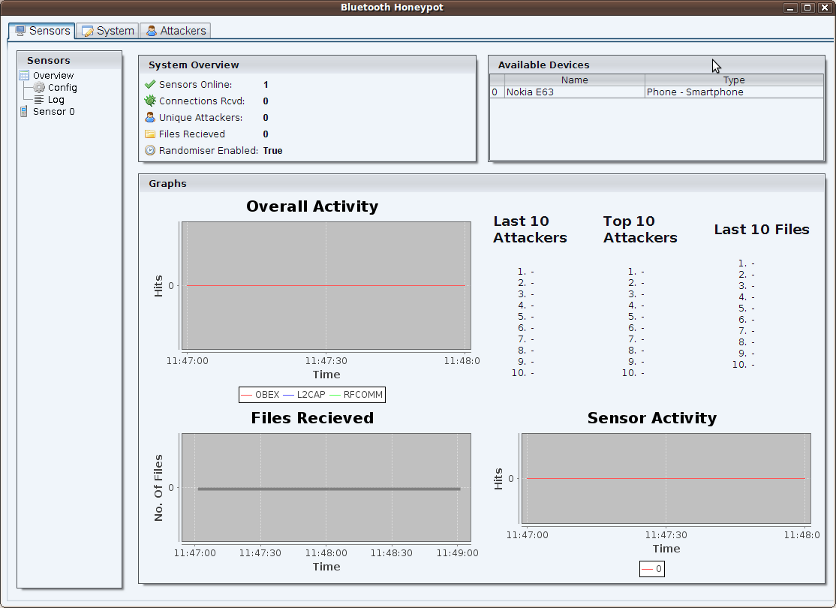

شكل bluepot

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





