
 #1

 solomonsklash/chomp-scan
خط أنابيب مكتوب من الأدوات لتبسيط مرحلة الاستطلاع في اختبارات اختراق/مكافآت الثغرات، لتتمكن من التركيز على اصطياد الثغرات.
 nccgroup/cisco-snmp-enumeration
تعداد SNMP لـ Cisco آلي، هجوم القوة الغاشمة، تنزيل التكوين وكسر كلمات المرور
 nccgroup/upnp-pentest-toolkit
مجموعة أدوات اختبار اختراق UPnP لنظام Windows
 squalr/squalr
أداة اختراق عامة للألعاب/البرامج مكتوبة من الصفر بلغة Rust.
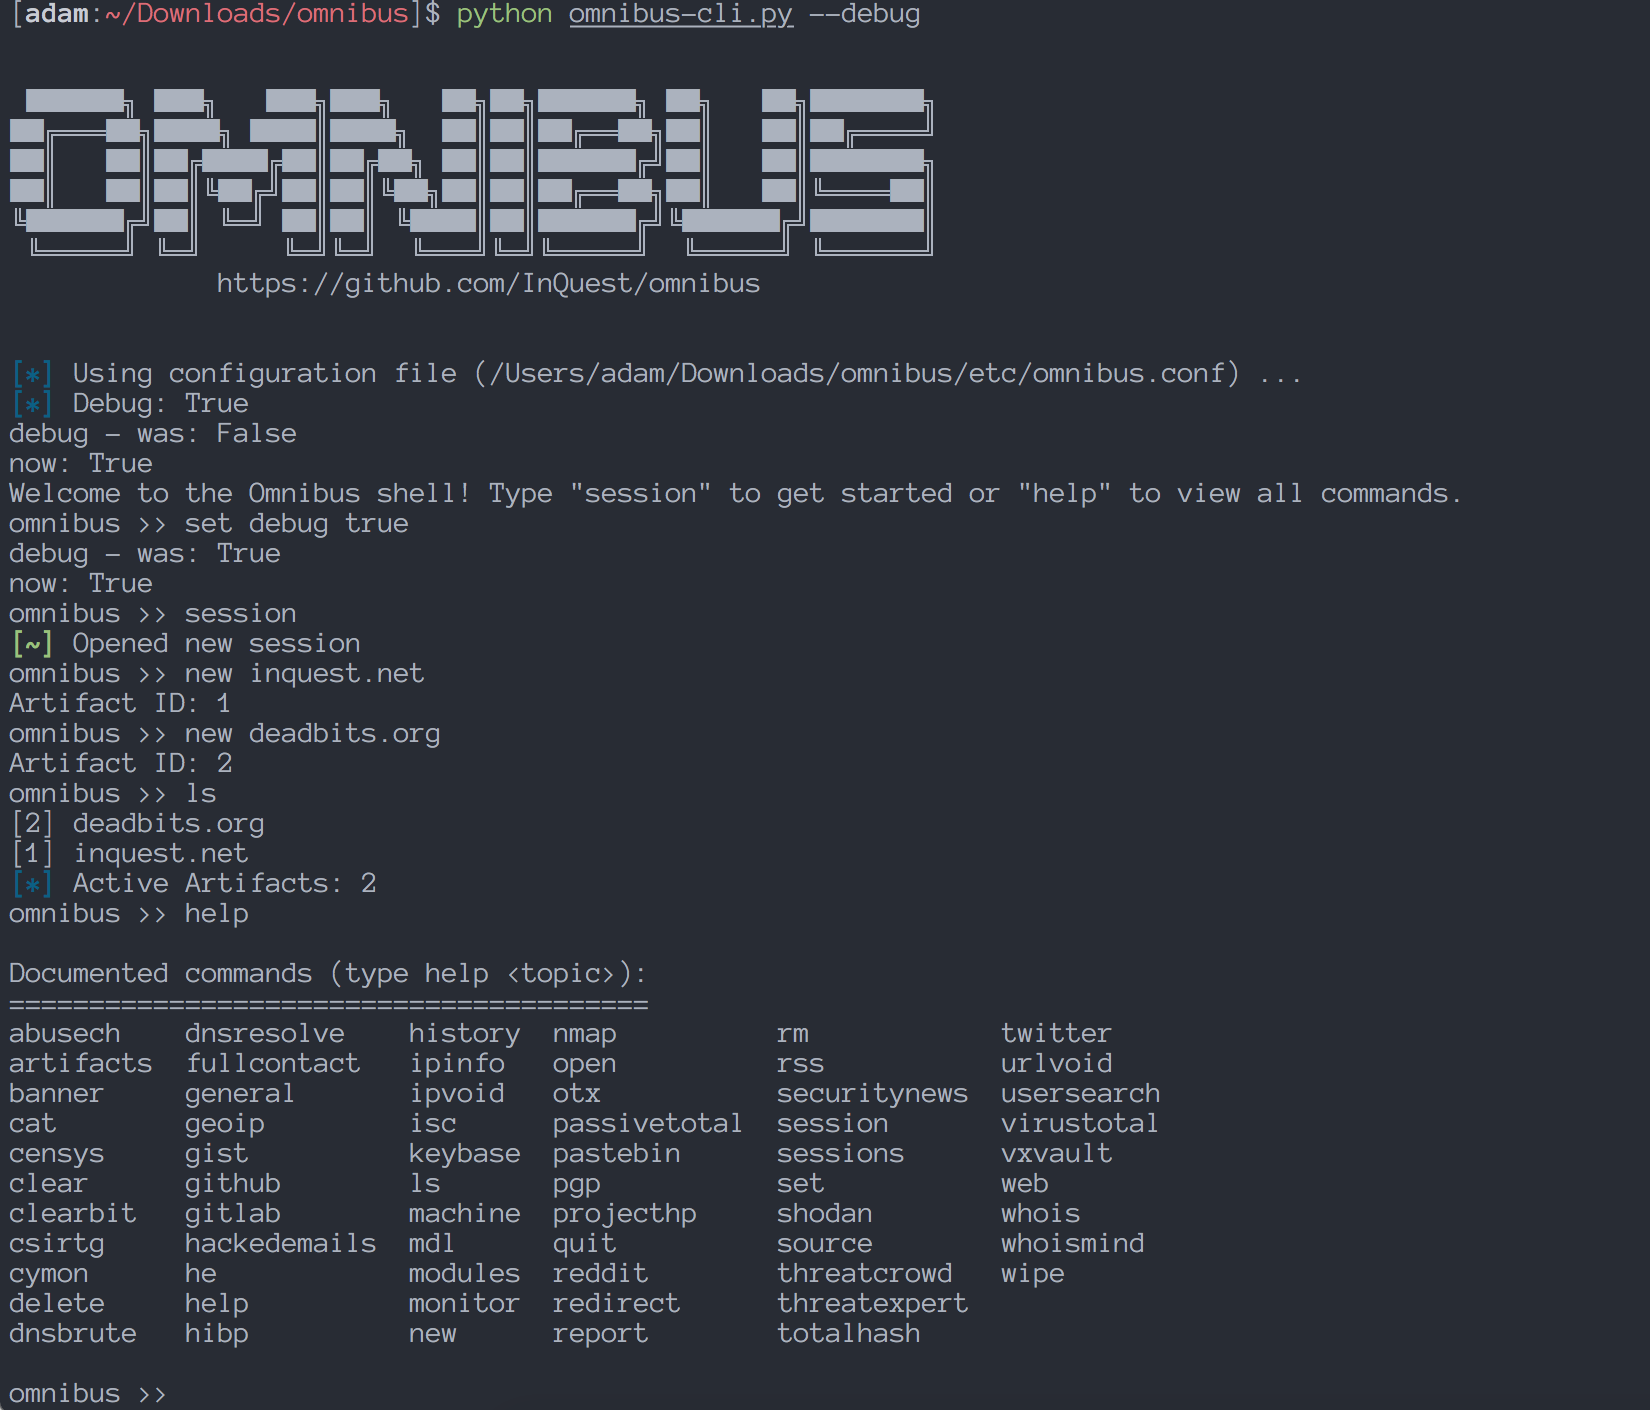
 4shadoww/hakkuframework
Hakku Framework لاختبار الاختراق
 g0ldencybersec/cloudrecon
مجموعة من الأدوات للمختبرين الأحمرين وصيادي الثغرات لاكتشاف الأصول السحابية المؤقتة من خلال مسح نطاقات IP وفحص شهادات SSL للبنية التحتية المخفية…
 evilsocket/dirsearch
أداة اختراق متزامنة للأدلة والملفات في الويب، تقوم بإجراء طلبات HEAD على عنوان URL مستهدف باستخدام قائمة كلمات، مع دعم الإضافات المخصصة وتصفية رموز…
 ynsmroztas/nextrce
أداة استغلال React Shell و Next.js RSC (CVE-2025-55182)
 swisskyrepo/sharplaps
أداة بلغة C# لاسترجاع كلمات مرور LAPS من Active Directory عبر LDAP، مصممة للتنفيذ في الذاكرة داخل جلسات Cobalt Strike باستخدام execute-assembly.
 sdushantha/dora
البحث عن مفاتيح API المكشوفة بناءً على RegEx والحصول على طرق استغلال لبعض المفاتيح التي يتم العثور عليها
 gonzosint/gitrecon
أداة استخبارات المصادر المفتوحة (OSINT) للحصول على معلومات من ملفات تعريف Github و Gitlab والعثور على عناوين البريد الإلكتروني للمستخدمين المسربة في…
 w-digital-scanner/w12scan-client
# عميل اكتشاف وفحص أصول الشبكة عميل اكتشاف وفحص أصول الشبكة الذي يدمج nmap و masscan لتحديد الأصول على نطاق واسع، وفحص المنافذ، وفحص الثغرات الأمنية.
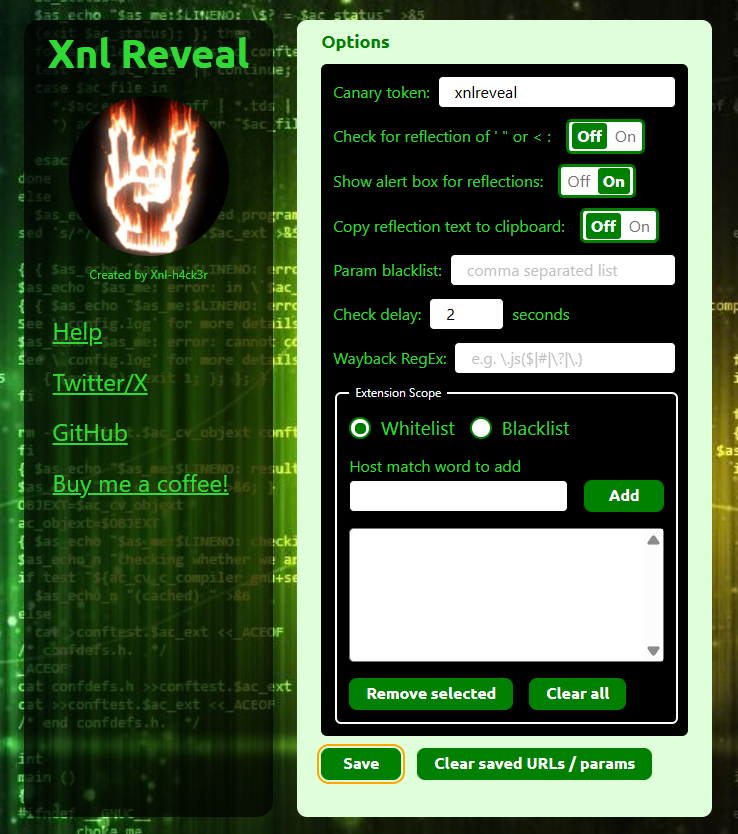 xnl-h4ck3r/xnlreveal
إضافة متصفح Chrome/Firefox تُظهر تنبيهات لمعاملات الاستعلام المنعكسة (reflected query params)، وتعرض روابط أرشيف Wayback للمسار الحالي، وتُظهر…
 leviathan36/kaboom
أداة لأتمتة اختبارات الاختراق
 bdblackhat/admin-panel-finder
نص برمجي بلغة بايثون لاكتشاف عناوين URL للوحات الإدارة في المواقع الإلكترونية، مما يساعد في الاستطلاع الأمني واختبار الاختراق.
 fknmega/aether
وكيل أبحاث أمنية واستخبارات مفتوحة المصدر (OSINT) مدفوع بالذكاء الاصطناعي يبني رسمًا بيانيًا معرفيًا حيًا من البيانات العامة، مع أدوات استطلاع مرفقة…









