
ماسح أمان الشبكات والمجالات يفحص Windows Active Directory وأنظمة Linux والبنية التحتية للشبكة مع أدلة تقوية مدعومة بالذكاء الاصطناعي وتقارير احترافية.



مدقق أمن شبكة أخلاقي — أكثر من 50 فحصًا عبر SMB وRDP وLDAP وSSH وKerberos وغيرها، مع تحليل CVE مدعوم بالذكاء الاصطناعي وتخطيط توافق OWASP/CIS/NIST.
بدء سريع · توثيق · دوكر · ميزات الذكاء الاصطناعي · نجم على GitHub
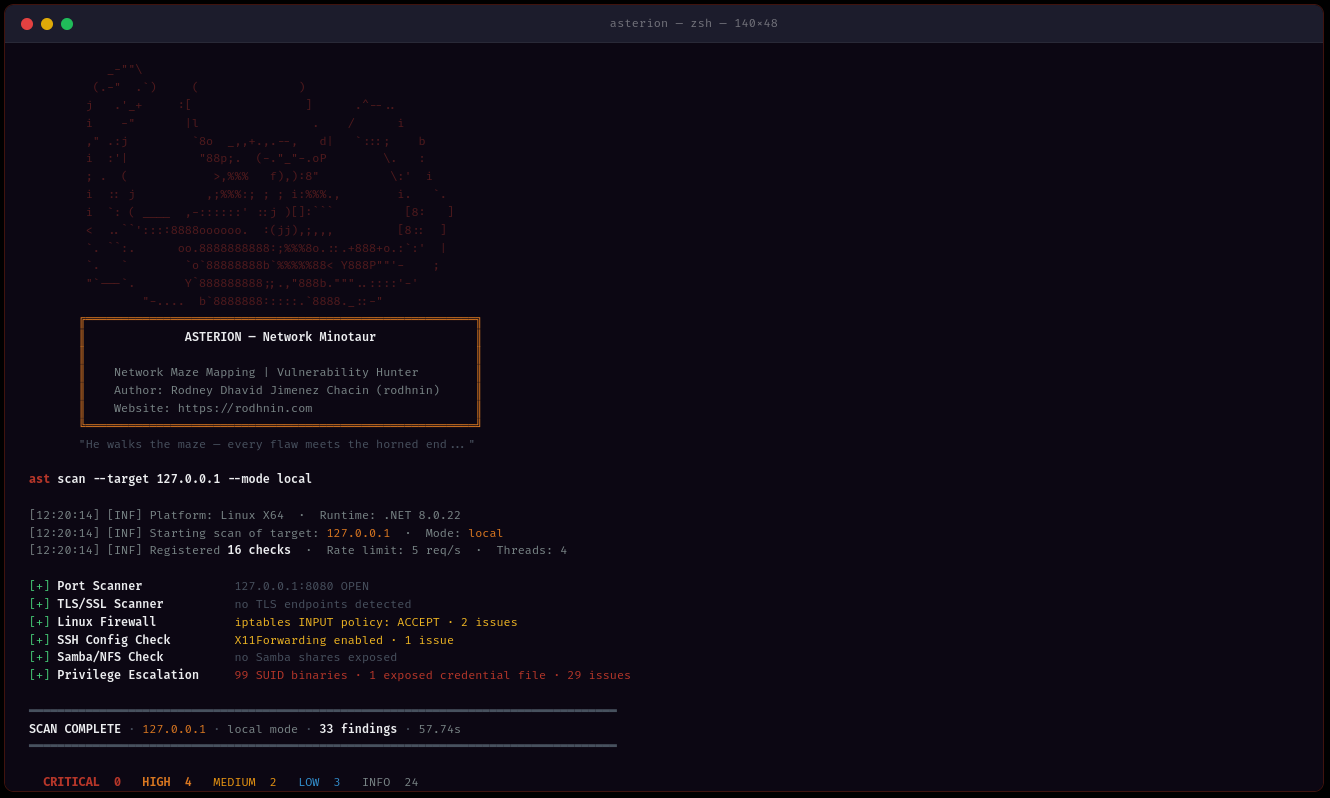
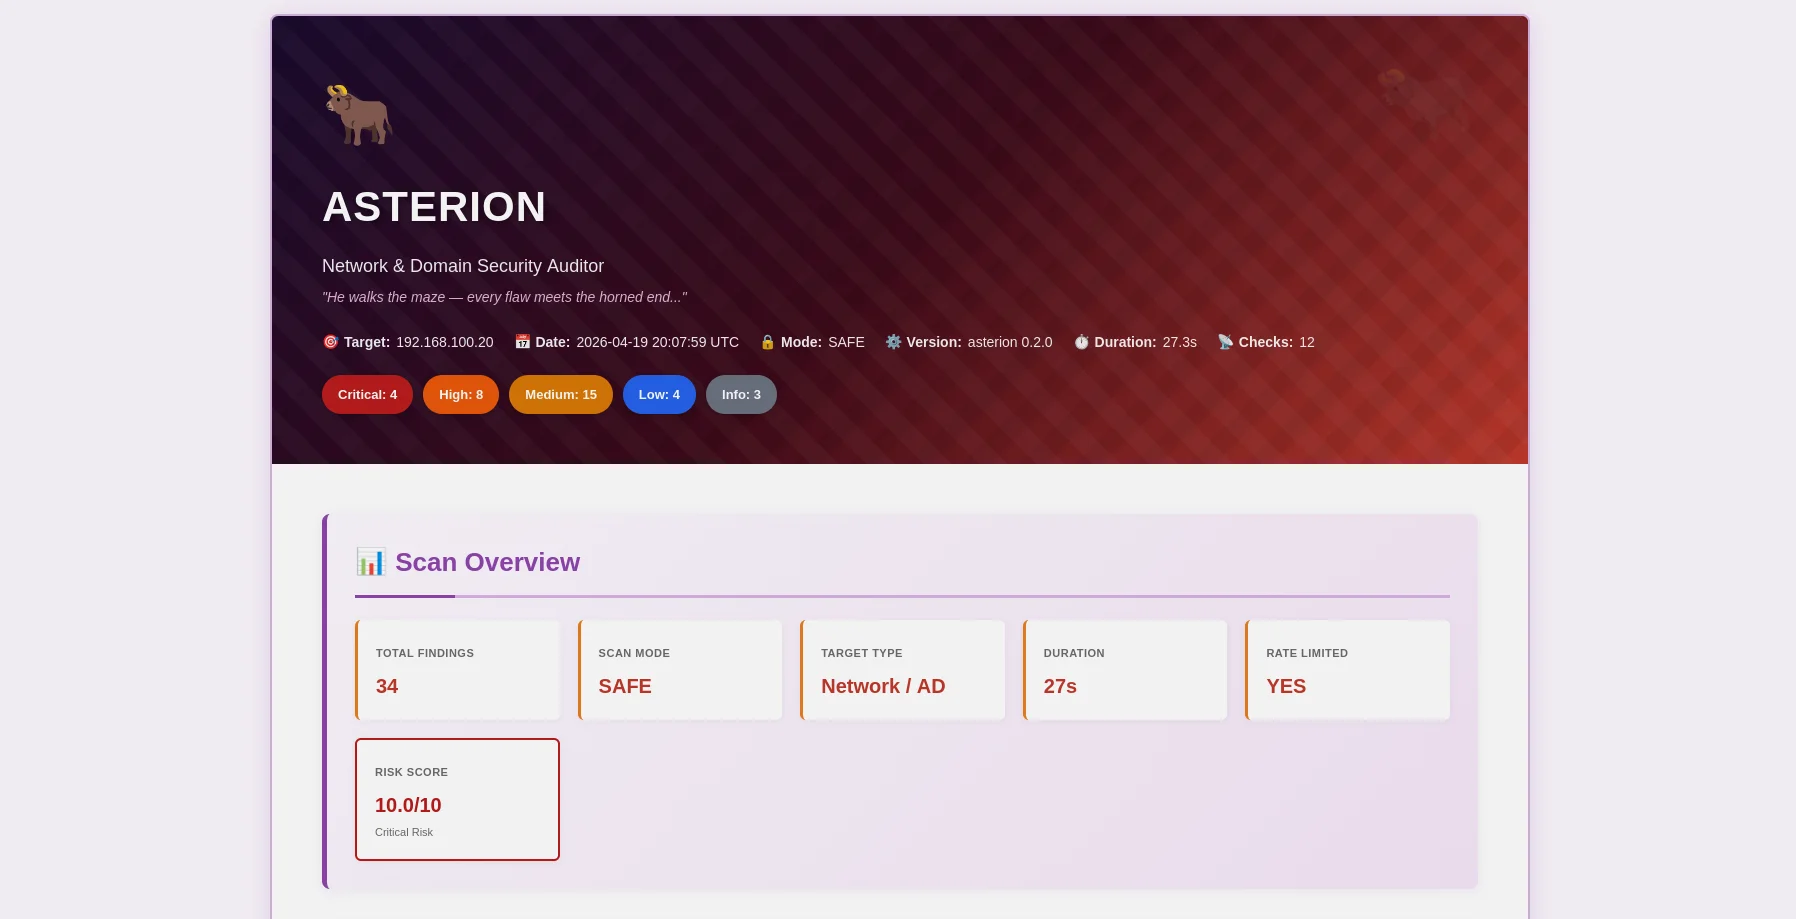
تقرير HTML بموضوع المينوتور — شارات الخطورة، أدلة قابلة للتوسيع، معالجة بالذكاء الاصطناعي |
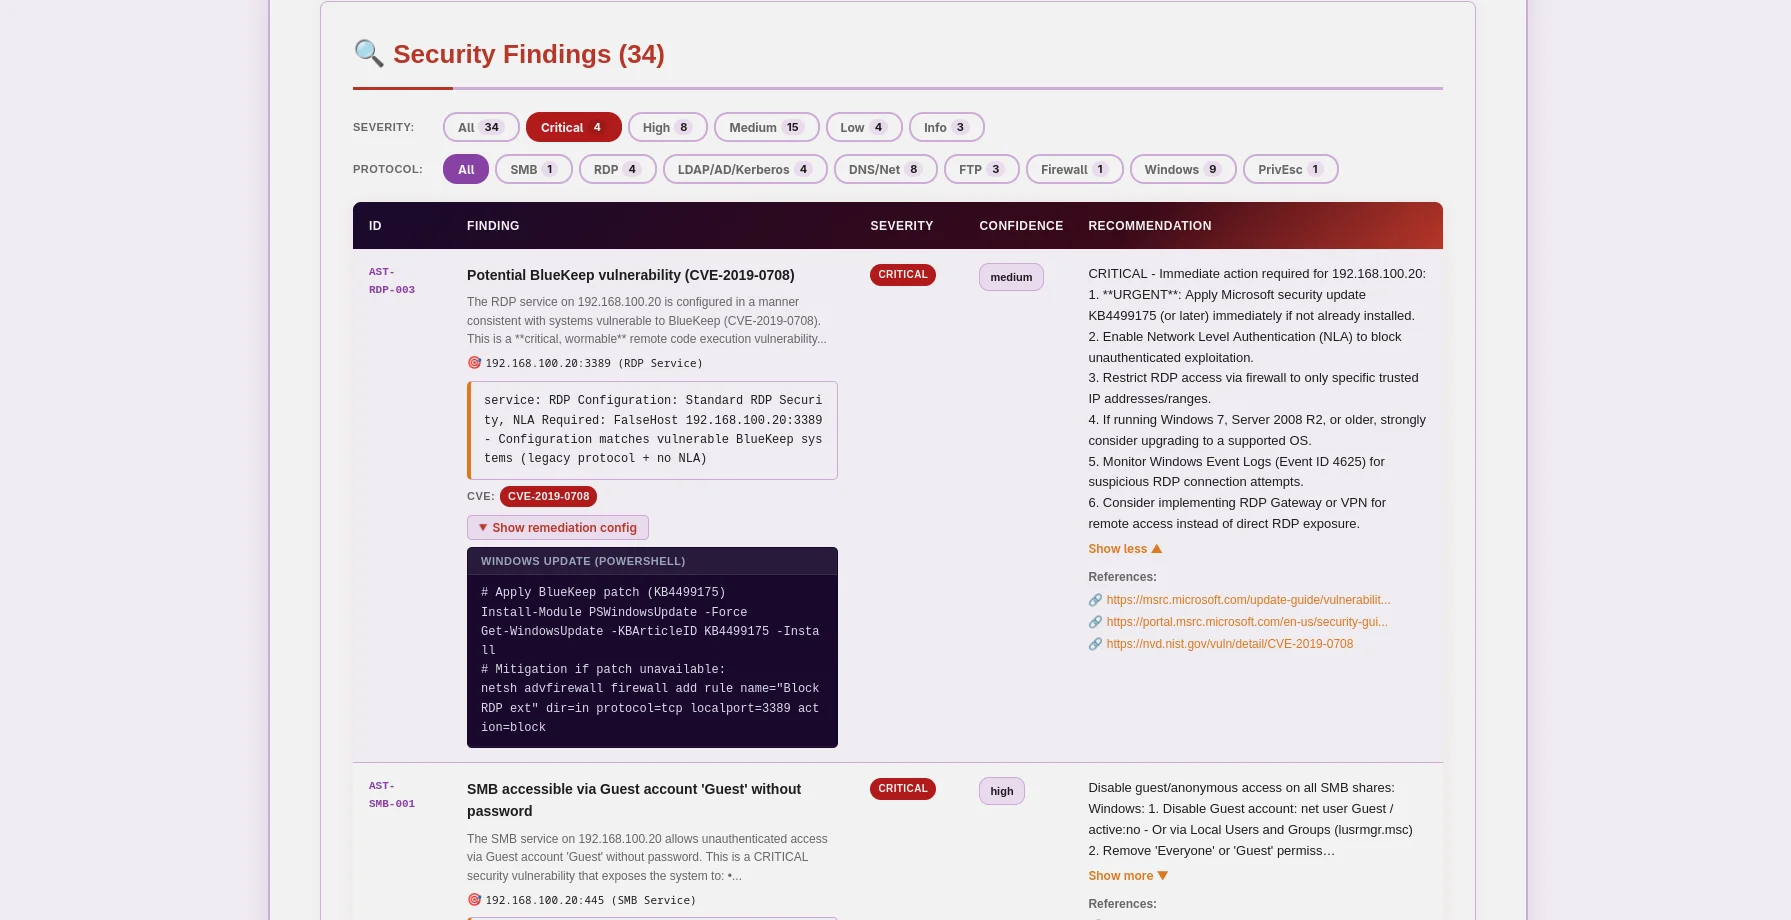
تقرير JSON — تخطيط OWASP/CIS/NIST/PCI، بيانات CVE، قابل للقراءة آليًا |
Asterion هو مدقق أمن شبكة ومجال جاهز للإنتاج يضع الأخلاقيات أولاً. مبني لصالح مختبري الاختراق، باحثي الأمن، وفرق أمن المؤسسات، فهو يجمع بين فحص الثغرات التقليدي وتحليل الذكاء الاصطناعي المتطور لتقديم رؤى قابلة للتنفيذ لـ Windows Active Directory وأنظمة Linux والبنية التحتية للشبكة.
| فئة الفحص | التفاصيل |
|---|---|
| أمان SMB/CIFS | المشاركات المجهولة، توقيع SMB، SMBv1 (EternalBlue)، NTLMv1، مشاركات قابلة للكتابة |
| أمان RDP | مصادقة مستوى الشبكة (NLA)، مستويات التشفير، RDP مكشوف |
| LDAP/Active Directory | الربط المجهول، توقيع LDAP، سياسات كلمات المرور، المصادقة المسبقة لـ Kerberos |
| أمان Kerberos | تحميص AS-REP، تحميص Kerberoasting، عمر تذكرة مفرط |
| SNMP | سلاسل المجتمع الافتراضية، SNMPv1/v2c، وصول للكتابة |
| DNS/NetBIOS | نقل المنطقة (AXFR)، تسميم LLMNR/NetBIOS، mDNS |
| أنظمة Windows | جدار الحماية، التسجيل (UAC, LSA)، الخدمات، تصعيد الامتيازات |
| أنظمة Linux | iptables/nftables، SSH، Samba/NFS، SUID binaries، سوء تكوين sudo |
ast scan --target 10.0.0.0/24 --output html
- **الكشف متعدد الطرق**: تحليل بروتوكولات SMB، RDP، LDAP، Kerberos، SSH، FTP، DNS، SNMP
- **تعدد الخيوط**: فحص متزامن مع 1-20 خيط عامل
- **تحديد معدل ذكي**: تحديد قابل للتكوين لطلبات الطلب (1-20 طلب/ثانية) لتجنب الكشف
- **جمع الأدلة**: الحفاظ على مشاركات SMB، استعلامات LDAP، مخرجات PowerShell

### 🤖 التحليل المدعوم بالذكاء الاصطناعي

اختر مزود الذكاء الاصطناعي حسب احتياجاتك:

| المزود                  | الأفضل لـ           | السرعة         | التكلفة        | الخصوصية       |
| ---------------------- | ------------------ | -------------- | -------------- | -------------- |
| **OpenAI GPT-4**       | الجودة الإنتاجية   | ⚡ سريع (40ث)   | 💰 0.30 دولار/فحص | 🔒 قياسية     |
| **Anthropic Claude**   | التركيز على الخصوصية | ⚡ سريع (50ث)   | 💰 0.35 دولار/فحص | 🔒 محسنة     |
| **Ollama (محلي)**      | خصوصية كاملة       | 🐢 بطيء (30د)   | 💰 مجاني       | 🔐 100% دون اتصال |

**وضعان للتحليل:**

- **تقني**: علاج خطوة بخطوة مع أوامر PowerShell/GPO ومقاطع التكوين
- **تنفيذي**: ملخصات بلغة واضحة لأصحاب المصلحة والإدارة

### 📊 إعداد التقارير الاحترافية

**تقارير JSON** (قابلة للقراءة آليًا)```json
{
  "tool": "asterion",
  "version": "0.2.0",
  "target": "192.168.1.10",
  "riskScore": 10.0,
  "summary": {
    "critical": 3,
    "high": 8,
    "medium": 16,
    "low": 5,
    "info": 2
  },
  "findings": [
    {
      "id": "AST-SMB-003",
      "title": "SMBv1 protocol enabled (EternalBlue vector)",
      "severity": "high",
      "owasp": { "id": "A06", "name": "Vulnerable and Outdated Components" },
      "vulnerabilities": [
        {
          "cve_id": "CVE-2017-0143",
          "cvss_score": 9.8,
          "cwe_id": "CWE-119"
        }
      ],
      "cvss": 9.8
    }
  ],
  "attackChains": [...],
  "diff": { "refScanId": 41, "new": [...], "fixed": [...], "persisting": [...] }
}
تقارير HTML (سهلة الاستخدام)
يفرض Asterion القرصنة الأخلاقية من خلال التكنولوجيا. يتطلب المسح العدواني وتحليل الذكاء الاصطناعي إثبات الملكية:```bash
ast consent generate --domain corp.local
ast consent verify --method http --domain corp.local --token verify-abc123
ast scan --target corp.local --mode aggressive --use-ai
### 💾 استمرارية قاعدة البيانات

قاعدة بيانات SQLite مشتركة مع Argos Suite تتتبع كل شيء:








