 rodhnin/argus-wp-watcher
ماسح أمان لووردبريس مع تحليل مدعوم بالذكاء الاصطناعي، وإطار امتثال أخلاقي، وتقارير احترافية.



ماسح ثغرات WordPress أخلاقي — ارتباط فوري بـ CVE، ربط OWASP، تحليل مدعوم بالذكاء الاصطناعي، واختبار قائم على الموافقة.
بدء سريع · التوثيق · Docker · ميزات الذكاء الاصطناعي · نجمة على GitHub
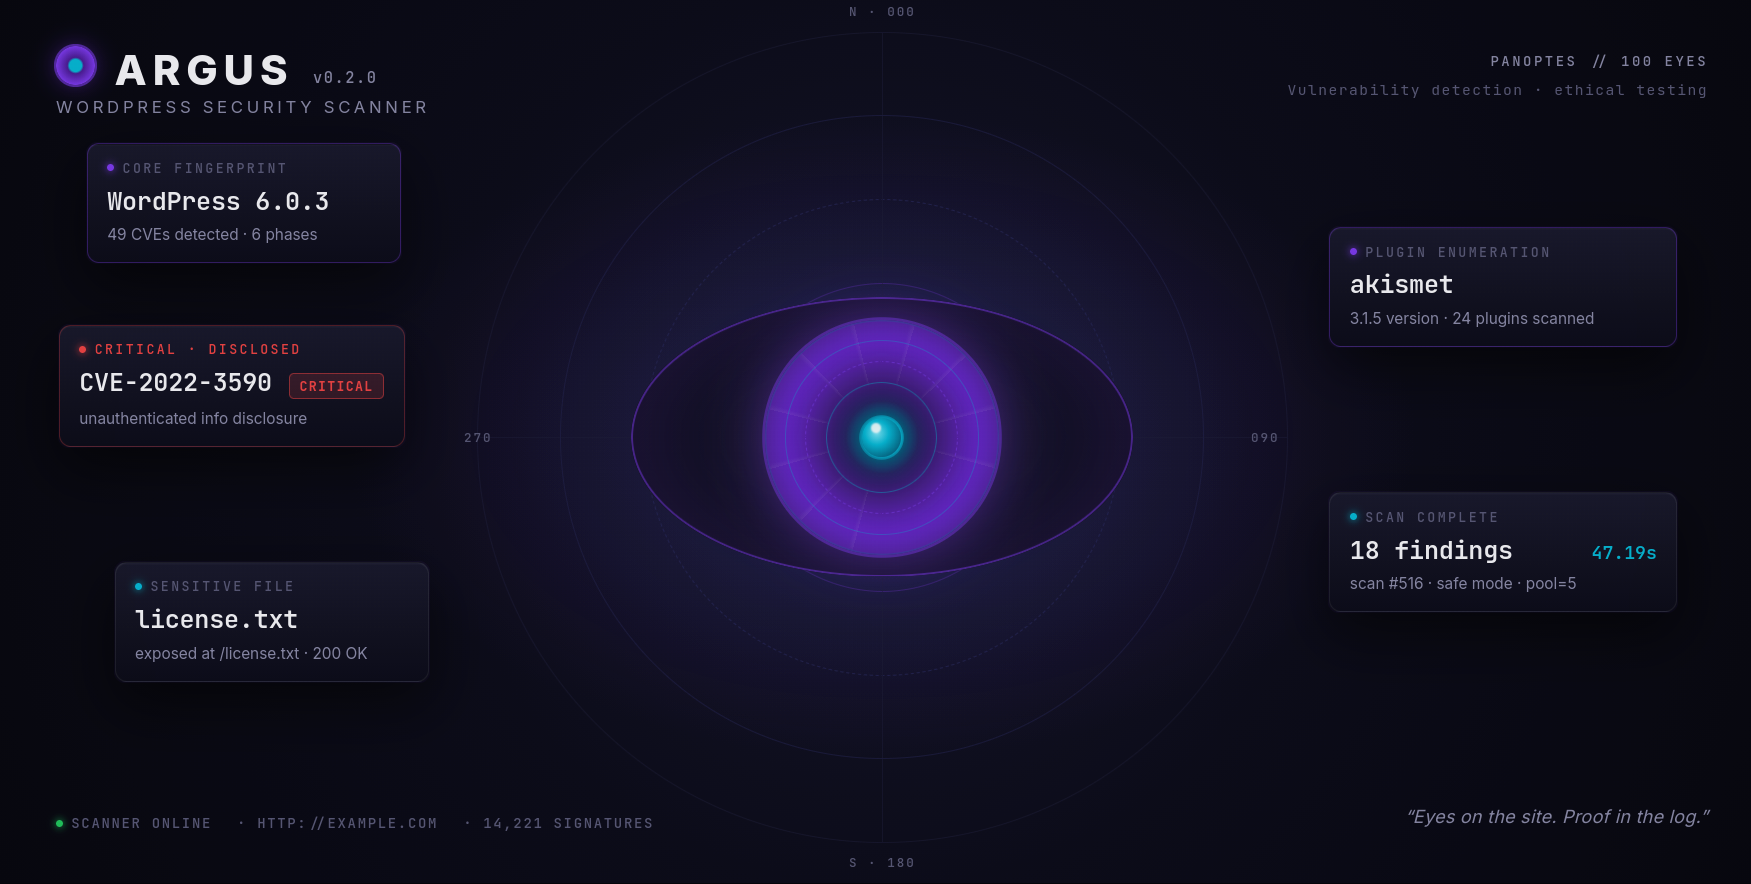
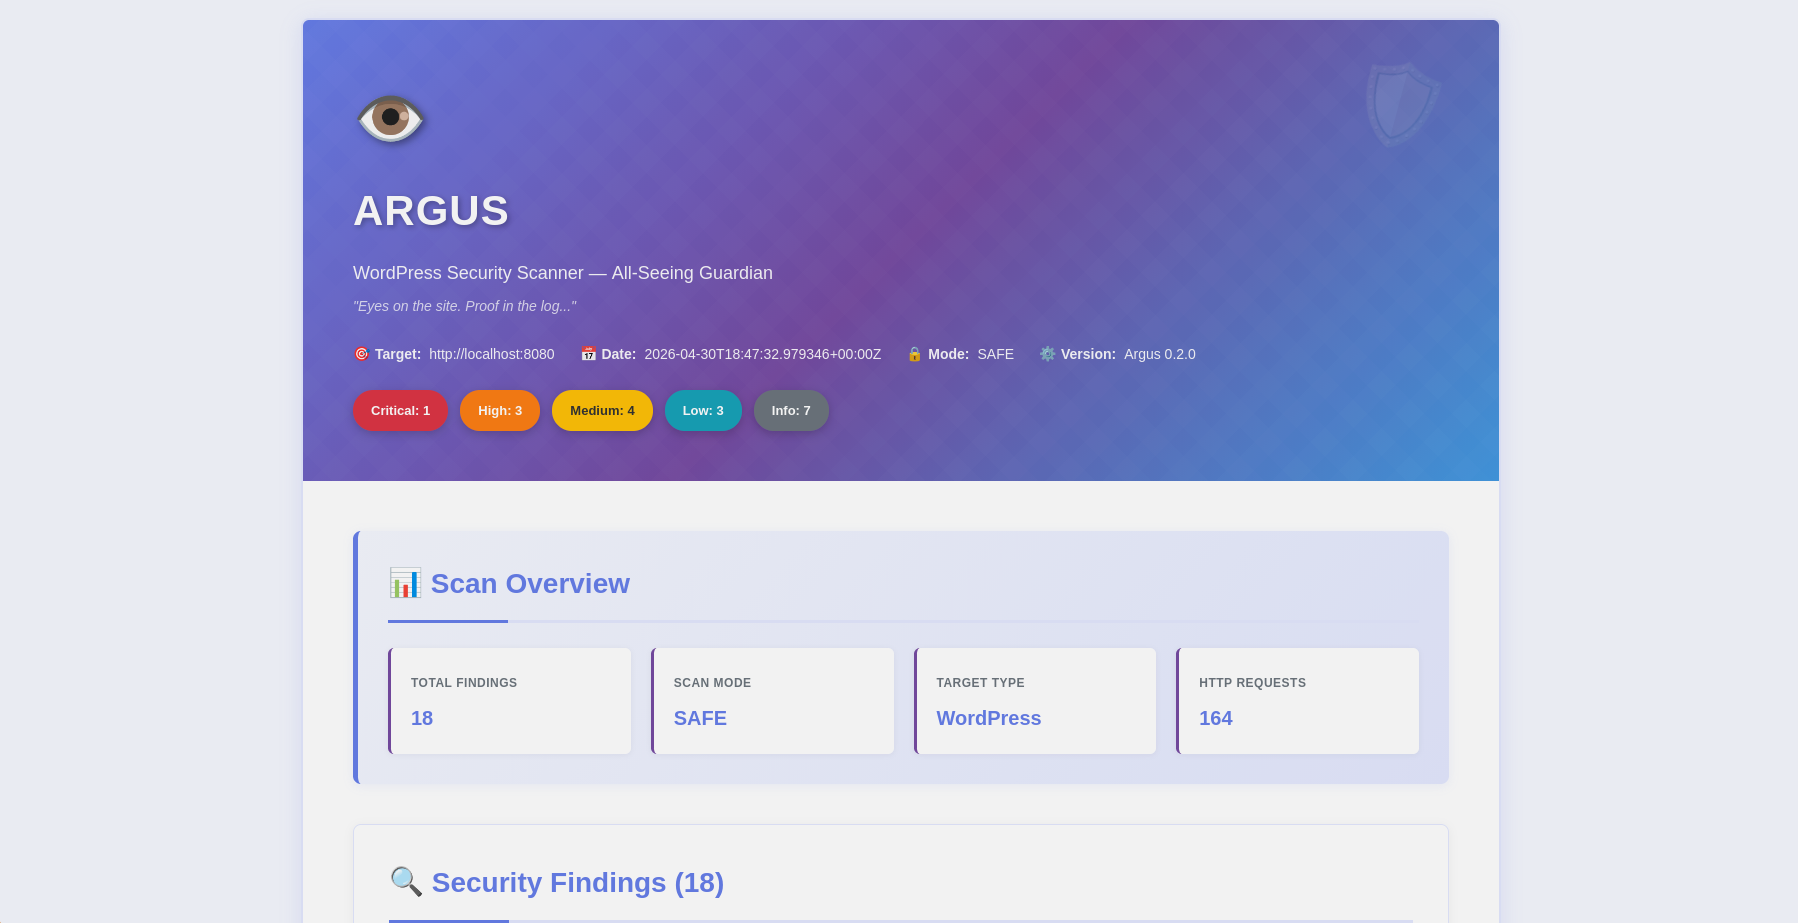
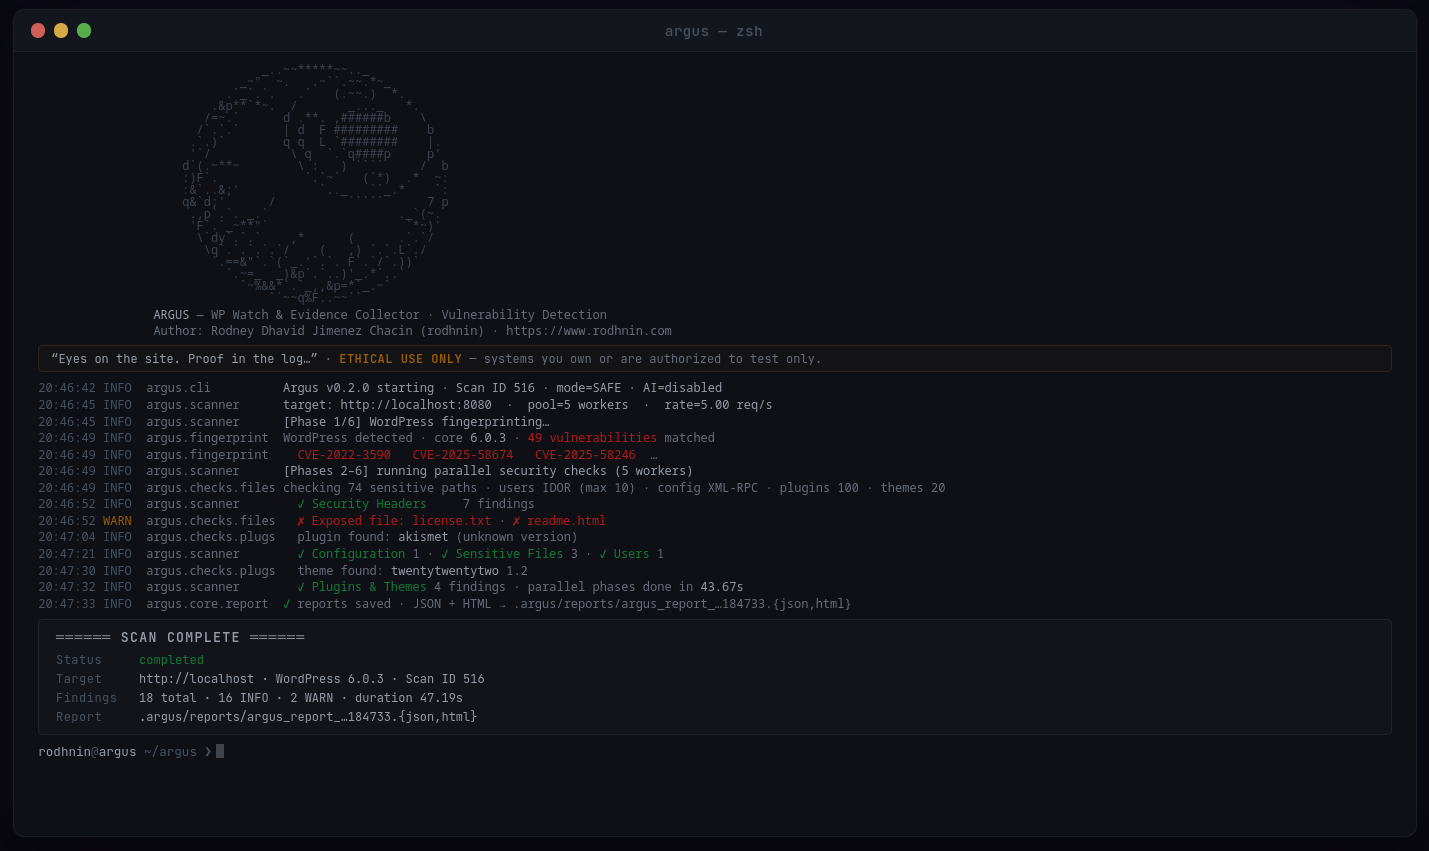
نظرة عامة على الفحص · توزيع الخطورة |
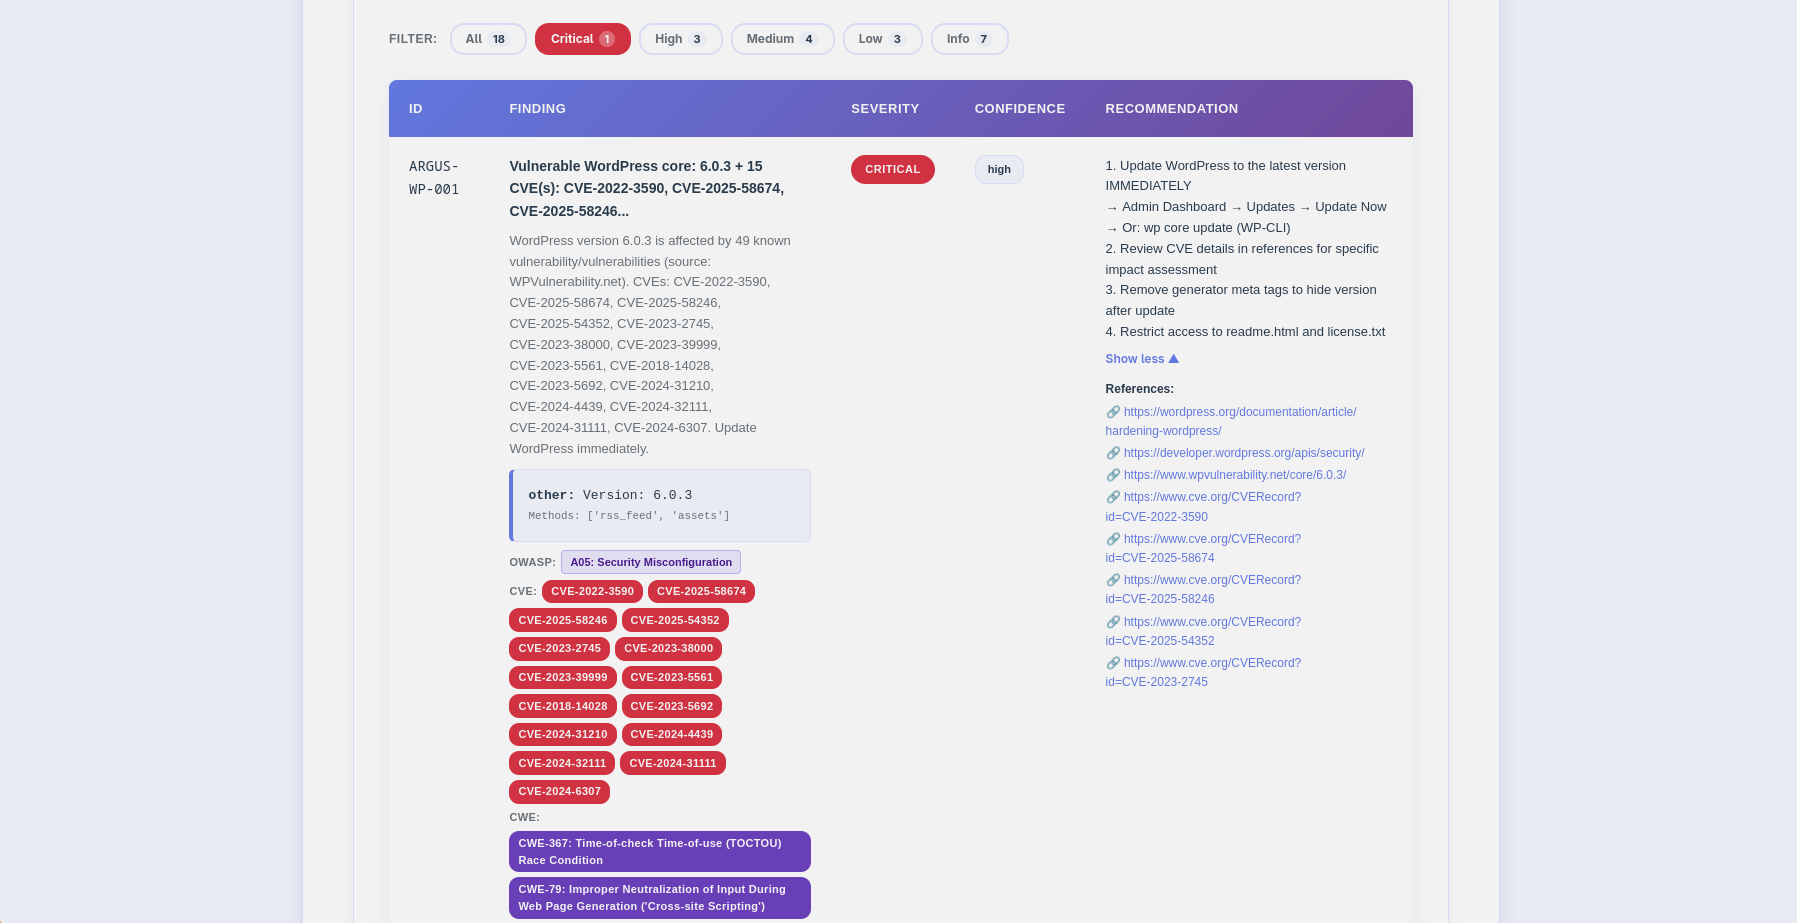
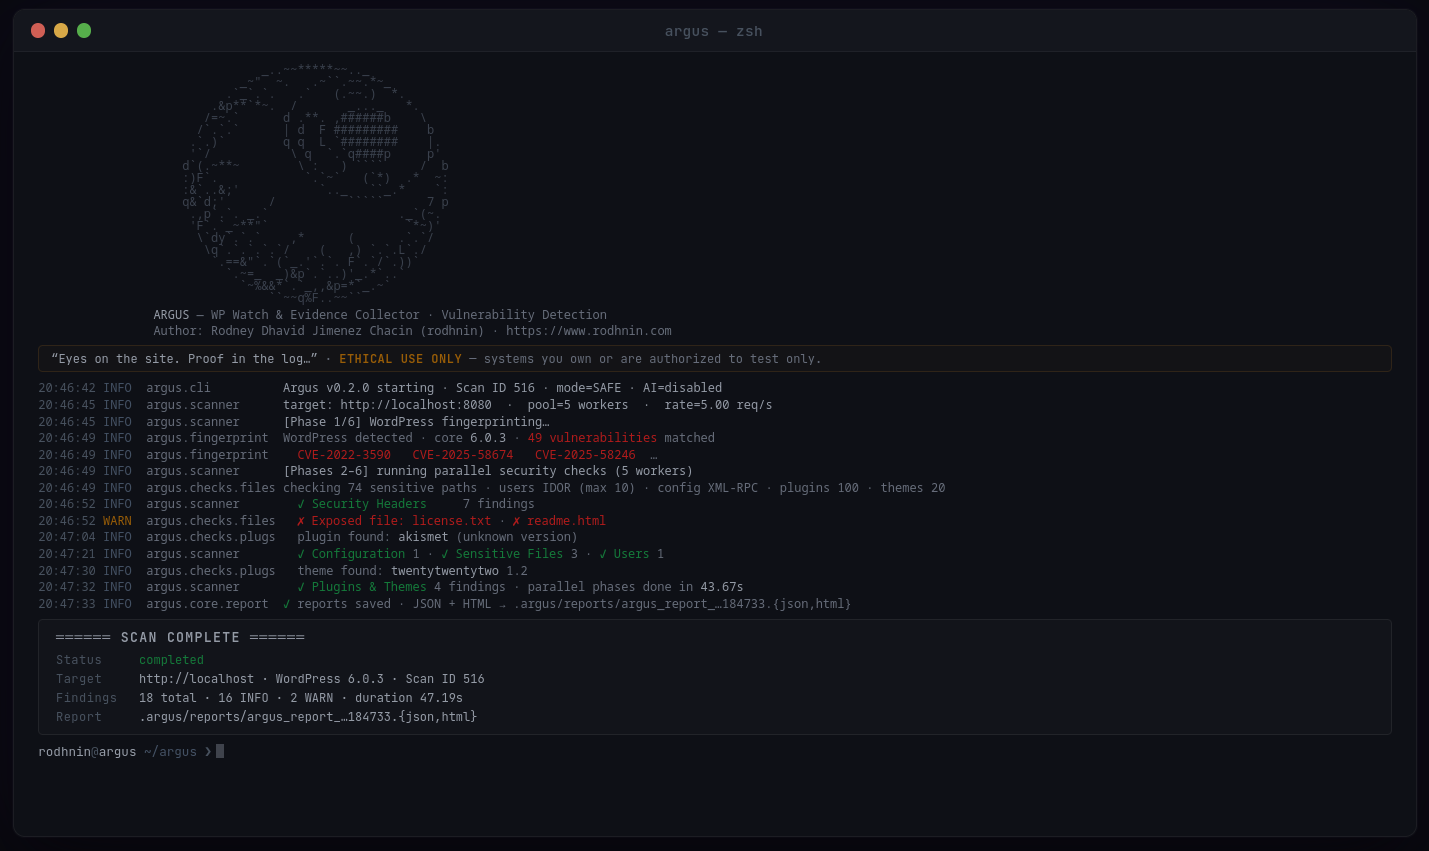
النتائج · شارات CVE/OWASP · شريط التصفية |
Argus هو ماسح أمان WordPress جاهز للإنتاج يضع الأخلاق أولاً. صُمم لمختبري الاختراق وباحثي الأمن ومدراء WordPress، ويجمع بين فحص الثغرات التقليدي وتحليل الذكاء الاصطناعي المتطور لتقديم رؤى قابلة للتنفيذ.
--diff last يقارن الفحوصات لتتبع تقدم المعالجة| فئة الفحص | الوضع الآمن | الوضع الهجومي | التفاصيل |
|---|---|---|---|
| اكتشاف WordPress | ✅ | ✅ | تحديد بصمة الإصدار عبر وسوم meta وملف readme وRSS والأصول |
| الإضافات والثيمات | 100 إضافة | 447 إضافة | اكتشاف الإصدار (4 طرق) + ارتباط فوري بـ CVE/CVSS |
| الملفات الحساسة | 74 مسارًا | 437 مسارًا | نسخ احتياطية لـ wp-config و.env وملفات SQL dump و.git وسجلات التصحيح وأدوات PHP |
| تعداد المستخدمين | 3 طرق | 6 طرق | معرّف المؤلف IDOR وREST API وتحليل HTML + oEmbed ورسالة خطأ تسجيل الدخول وXML-RPC |
| ترويسات الأمان | ✅ | ✅ | HSTS, CSP, X-Frame-Options, Referrer-Policy, Permissions-Policy |
| سوء الإعدادات | ✅ | ✅ | XML-RPC، وضع التصحيح، عرض الدليل، محرر الملفات |
| أمان تسجيل الدخول | ❌ | ✅ | 2FA، CAPTCHA، حماية من القوة الغاشمة، تسجيل مفتوح، سياسة كلمات المرور |
| زحف الويب | ❌ | ✅ | robots.txt وsitemap.xml وتعليقات HTML واكتشاف الروابط (عمق 1) |
python -m argus --target https://example.com --html
- **التعرّف متعدد الأساليب**: يكتشف WordPress 4.x-6.x بدون أي نتائج إيجابية كاذبة
- **ربط CVE في الوقت الفعلي**: يفحص كل إصدار تم اكتشافه من الإضافات والقوالب والنواة مقابل WPVulnerability.net (مجاني، بدون مفتاح API)
- **تقييم CVSS**: يجلب الدرجات من NVD لكل CVE (حرج ≥9.0، مرتفع ≥7.0، متوسط ≥4.0)
- **اكتشاف أحدث إصدار**: تعرض واجهة WordPress.org API الإصدار المستقر الحالي بجانب الإصدار المكتشف
- **OWASP Top 10 2021**: كل نتيجة تم تعيينها إلى فئة OWASP الخاصة بها (A01–A10)
- **فحص متزامن**: تجمع الخيوط + تحديد المعدل لفحوصات سريعة ومحترمة
- **اكتشاف ذكي**: إيقاف مبكر للمواقع غير المستندة إلى WordPress (رفض أسرع بنسبة 99%)
- **جمع الأدلة**: يتم الاحتفاظ باستجابات HTTP والترويسات ومحتويات الملفات

### 📈 تقارير فرق الفحص (v0.2.0)```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42
يعرض قسم الفروقات:
اختر مزود الذكاء الاصطناعي الخاص بك بناءً على احتياجاتك:
| المزود | الأنسب لـ | السرعة | التكلفة/الفحص | الخصوصية |
|---|---|---|---|---|
| OpenAI gpt-4o-mini (الافتراضي) | أفضل قيمة | ⚡ ~40s | 💰 ~$0.006 | 🔒 قياسية |
| OpenAI gpt-4o | جودة إنتاجية | ⚡ ~40s | 💰 ~$0.05 | 🔒 قياسية |
| Anthropic claude-3-5-haiku | تركيز على الخصوصية | ⚡ ~55s | 💰 ~$0.02 | 🔒 معززة |
| Ollama (محلي) | خصوصية كاملة | 🐢 ~28min | 💰 مجاني | 🔐 100% دون اتصال |
أوضاع التحليل:
--ai-agent): مُثرى ببيانات NVD CVE الحية وعمليات بحث WPVulnerability.net (واجهات برمجة تطبيقات مجانية)--ai-compare): تحليل جنبًا إلى جنب من مزودين متعددين بالتوازي--ai-stream): إخراج الرموز في الوقت الفعلي أثناء توليد الذكاء الاصطناعي--ai-budget): فرض سقف للتكلفة مع حد إيقاف قابل للتكوين