 heventafese/penetration-testing-walkthrough-hacksudo-thor
اختبار اختراق الصندوق الأسود ضد HackSudo Thor: ثغرة CVE-2014-6271 Shellshock RCE عبر Apache mod_cgi، مع سلسلة من سوء تكوين sudo وحقن bash eval للحصول على تصعيد كامل للصلاحيات. يشمل أدوات تخمين مخصصة مدركة لـ CSRF وأتمتة Metasploit RPC.

الهدف: HackSudo Thor من VulnHub
الغاية: الحصول على وصول الجذر وقراءة/root/proof.txt
البيئة: مختبر VirtualBox معزول مقسّم بواسطة جدار حماية pfSense
يوثّق هذا المستودع اختبار اختراق جزئي من نوع الصندوق الأسود تم إجراؤه على HackSudo Thor، وهي آلة افتراضية قابلة للاختراق عمدًا منشورة على VulnHub بواسطة Vishal Waghmare. كان الهدف محاكاة هجوم واقعي حيث يحاول مهاجم خارجي اختراق نظام داخلي معزول مع الهدف الأساسي المتمثل في الحصول على وصول الجذر وقراءة محتويات /root/proof.txt.
يتبع التقييم دورة حياة اختبار الاختراق الكاملة: الاستطلاع السلبي، اكتشاف الشبكة، تعداد الموارد، تقييم الثغرات، الاستغلال، تصعيد الامتيازات، مرحلة ما بعد الاستغلال، وإخفاء الآثار.
الأدوات الأساسية المستخدمة كانت Nmap لمسح الشبكة، وNessus لتقييم الثغرات، وMetasploit Framework كمنصة رئيسية للاستغلال وما بعد الاستغلال. كما استُخدمت John the Ripper وHashcat وجداول Rainbow Tables عبر الإنترنت خلال مرحلة كسر كلمات المرور، ورغم ذلك باءت جميع المحاولات بالفشل في النهاية بسبب قوة خوارزمية التجزئة المستخدمة.
تم بناء المختبر الافتراضي بالكامل في VirtualBox وتصميمه لمحاكاة شبكة مؤسسية واقعية بثلاث مناطق أمنية متميزة، تديرها جميعًا جدار حماية pfSense 2.7.2. تم تكوين شبكات NAT الثلاث على النحو التالي: منطقة WAN تحاكي الإنترنت العام حيث توجد آلة المهاجم Kali، ومنطقة DMZ تستضيف الآلة المستهدفة، ومنطقة LAN داخلية تحتوي على آلات خارج النطاق.``` Internet Zone — NatNetwork (10.0.2.0/24) │ │ Kali Linux 2025.4 [attacker] — 10.0.2.9 │ pfSense WAN interface — 10.0.2.8 │ ├── pfSense Firewall (boundary device) │ ├── DMZ Zone — DMZnat (10.0.4.0/24) │ ├── HackSudo Thor [TARGET] — 10.0.4.3 │ └── DVWA — 10.0.4.4 (out of scope) │ └── LAN Zone — LANnat (10.0.3.0/24) ├── Metasploitable 2 — 10.0.3.5 (out of scope) └── Windows XP Cyberlab — 10.0.3.4 (out of scope)
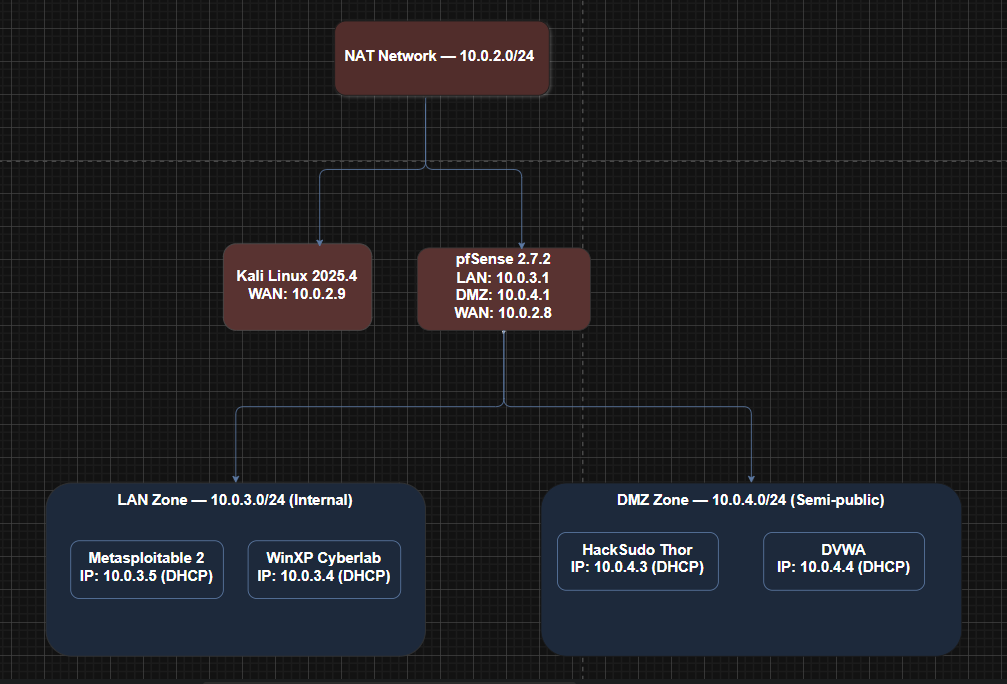
*المناطق الأمنية لطوبولوجيا الشبكة المنطقية التي يديرها pfSense*
تم تعيين واجهة WAN إلى `10.0.2.8/24` عبر DHCP، وتم تعيين واجهة LAN إلى `10.0.3.1/24`، وتم تعيين واجهة OPT1 (المنطقة العازلة DMZ) إلى `10.0.4.1/24`. لإدخال خلل تكوين متعمد في المختبر، تم ترك المنفذ 80 مكشوفًا عمدًا على واجهة WAN الخاصة بـ pfSense، مما يحاكي تعرضًا شائعًا للوحة الإدارة في العالم الحقيقي وكان بمثابة نقطة الدخول الأساسية إلى الشبكة الداخلية.
---
## ملخص سلسلة الهجوم```
[Kali Linux — 10.0.2.9]
│
│ CSRF-aware Python brute force → admin / pfsense
▼
[pfSense webConfigurator — 10.0.2.8:80]
│
│ Firewall rules disabled → DMZ and LAN now reachable
▼
[HackSudo Thor — 10.0.4.3]
│
│ Shellshock RCE (CVE-2014-6271)
│ Apache mod_cgi → /cgi-bin/shell.sh
▼
[Meterpreter shell — www-data]
│
│ sudo -u thor /home/thor/hammer.sh
│ Command injection via eval → bash -i payload
▼
[Interactive shell — thor]
│
│ GTFOBins: sudo service ../../bin/bash
▼
[Root shell]
│
├── /root/proof.txt captured ✅
├── /etc/shadow + /etc/passwd exfiltrated
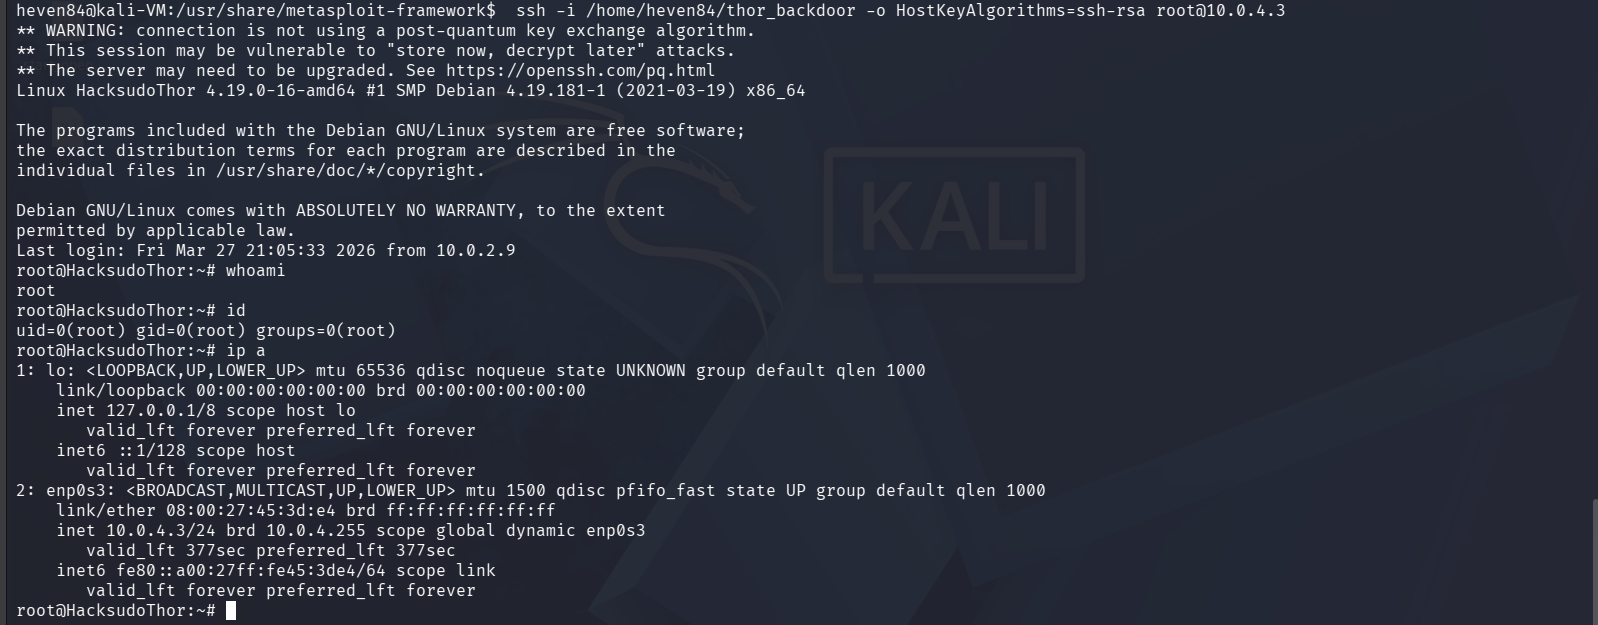
└── SSH RSA backdoor planted
قبل إجراء أي اتصال مع البيئة المستهدفة، تم جمع المعلومات حصريًا من المصادر العامة. كان المصدران الأساسيان هما صفحة إدخال VulnHub الرسمية لماكينة HackSudo Thor والملف التعريفي العام للمؤلف على GitHub.
أكدت صفحة VulnHub أن الهدف كان نظامًا يعمل بنظام Linux، بتصنيف صعوبة سهل إلى متوسط، مع هدف يتمثل في العثور على علامة proof.txt. أعطت مراجعة الملف التعريفي للمؤلف على GitHub نظرة إضافية. ففيشال واغماري (Vishal Waghmare) يصمم باستمرار ماكينات Linux من نمط boot-to-root مع تصعيد الامتيازات بوصفه التحدي الأساسي عبر سلسلة HackSudo بأكملها. وقد شكل هذا نموذج التهديد عند الانتقال إلى المراحل النشطة: فمن الأرجح أن تكون خدمتا HTTP وSSH هما سطح الهجوم، وتوقع مسار التصعيد أن يشمل سوء تكوين sudo أو استغلال ثنائيات SUID أو استغلال خدمة مخصصة.
هذا النوع من تحليل أنماط المؤلف مهم في التقييمات الحقيقية أيضًا. ففهم كيف يُرجَّح أن يكون النظام مصممًا وفئات نقاط الضعف التي يميل مسؤول النظام إلى تكرارها يمنح توجيهًا قبل إرسال حزمة واحدة.
| الحقل | التفاصيل |
|---|---|
| الهدف | HackSudo Thor |
| المؤلف | Vishal Waghmare (@hacksudo) |
| الإصدار | 3 أغسطس 2021 |
| الصعوبة | سهلة إلى متوسطة |
| نظام التشغيل | Linux (Debian) |
| الصيغة | VirtualBox OVA |
| DHCP | مفعّل |
| سطح الهجوم المتوقع | HTTP، SSH، سوء تكوين sudo محتمل |
تضمنت هذه المرحلة إجراء اتصال نشط مباشر مع البيئة. كان الهدف تحديد جميع المضيفين النشطين وفهم حدود الشبكة وبناء صورة كاملة لسطح الهجوم قبل تضييق نطاق التركيز على الهدف الأساسي.
تم أولًا تشغيل فحص ping خفيف عبر Nmap (-sn) ضد شبكة WAN (10.0.2.0/24) لاكتشاف المضيفين النشطين بأقل قدر من الضوضاء. تم تحديد ثلاثة مضيفين: كان 10.0.2.1 و10.0.2.2 عنوانين قياسيين للبنية التحتية لـ VirtualBox، مما ترك 10.0.2.8 بوصفه المضيف الوحيد غير المرتبط بالبنية التحتية. أصبح ذلك الجهاز محور التركيز الفوري.
أعاد فحص SYN خفي كامل ضد 10.0.2.8 أي نتائج على الإطلاق. كان هذا سلوكًا متوقعًا وليس خطأ. فجدران الحماية المؤسسية مصممة لتكون غير مستجيبة لفحص المنافذ، إذ تُسقط الحزم بصمت بدلًا من الرد. وكان غياب النتائج بحد ذاته تأكيدًا على أن هذا الجهاز هو جهاز حدود شبكة يقوم بتصفية حركة المرور بنشاط.
لتأكيد الخدمات التي تعمل فعلًا دون الاعتماد على فحص الحزم، تم إصدار طلب HTTP مباشر باستخدام curl. اعتُمد هذا الأسلوب لأن طلب الويب القياسي أقل عرضة بكثير للتصفية مقارنة بأداة الفحص. جاء الرد بتنسيق HTTP/1.1 200 OK مع Server: nginx وعنوان صفحة pfSense، مما أكد أن webConfigurator كان متاحًا مباشرة على المنفذ 80 من واجهة WAN.
بعد تأكيد صفحة تسجيل الدخول، كانت الخطوة التالية محاولة استعادة بيانات الاعتماد. اختيرت Hydra في البداية بوصفها أداة فرض القوة، لكن هذه المحاولة فشلت لسببين. الأول عملي: ملف rockyou.txt يحتوي على أكثر من 14 مليون إدخال، مما يجعل استخدامه غير عملي ضمن الإطار الزمني لهذا التقييم. والثاني تقني وأكثر أهمية: يطبّق pfSense 2.7.2 حماية رمز CSRF، مولّدًا رمزًا تشفيريًا فريدًا في كل تحميل للصفحة يجب إرساله مع بيانات الاعتماد. ترسل وحدة HTTP POST في Hydra نص طلب ثابتًا ولا تملك آلية لجلب رمز جديد ديناميكيًا لكل محاولة، لذا كان كل إرسال يُرفض قبل حتى التحقق من كلمة المرور.
للتغلب على ذلك، تمت كتابة سكربت Python مخصص لمحاكاة عملية تسجيل الدخول الكاملة التي يقوم بها المتصفح. لكل محاولة كلمة مرور، يفتح السكربت جلسة جديدة، ويحمّل صفحة تسجيل الدخول، ويستخرج رمز CSRF الحالي من نموذج HTML، ثم يرسل بيانات الاعتماد مع ذلك الرمز تمامًا كما يفعل المتصفح. تم بناء قائمة كلمات مخصصة باستخدام CeWL لزحف صفحة تسجيل دخول pfSense واستخراج المصطلحات ذات الصلة، ثم استُكملت بملف fasttrack.txt لتغطية بيانات الاعتماد الافتراضية المعروفة.
استعاد السكربت بيانات الاعتماد: admin / pfsense، وهي الافتراضية دون تغيير.
