
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 aniket2912/internal-network-penetration-testing
وحدة تعليمية حول اختبار اختراق الشبكات الداخلية: المنهجية، ونواقل الهجوم، وتعداد الموارد، والاستغلال، ورفع الصلاحيات، وما بعد الاستغلال مع خطوات…
 ivancabrera02/whfb-pincapture
يلتقط رموز PIN الخاصة بـ Windows Hello عند إدخالها عبر حقن DLL في LogonUI.exe يضبط نقطة توقف عتادية لوحدة المعالجة المركزية على…
 blasty/wake-and-break
ثغرة PSP لبطاقات رسومات AMD navi31 (RX 7900) تعطّل فحوصات توقيع البرامج الثابتة حتى تُحمّل البطاقة برامج ثابتة SMU وSDMA وMEC وIMU وRLC غير موقّعة؛…

 c4psu13/mali-pagecache-root
مجموعة أدوات الجذر لجهاز TCL 50C721 (RTD1319 / Mali-G31) — سلسلة استغلال مستقلة لثغرة CVE-2022-22706
 k0keoyo/ssctf-pwn450-ms16-034-writeup
تحليل لتحدي pwn450 من SSCTF يغطي استغلال نواة Windows للثغرة MS16-034، بما في ذلك تحليل الثغرة وتطوير استغلال رفع الصلاحيات.
 gmh5225/n_gsm_exploit
استغلال use-after-free في ioctl الخاص بـ n_gsm TTY في نواة Linux (PoC): تحليل حالة التسابق، وتسريب عنوان قاعدة النواة، ورشّ الكومة (heap spray)،…
 gmh5225/offensivedriver
نموذج أولي لبرنامج تشغيل نواة Windows يقوم بتبديل حماية العمليات، وضبط امتيازات العمليات، وتعديل سياسة DSE، والتلاعب بردود نداء نواة AV/EDR.
 ritwick7/sudostamp
الموافقة على sudo على محطة عمل Linux باستخدام بصمة الإصبع على هاتفك الذي يعمل بنظام Android. عبر الشبكة المحلية فقط؛ لا يغادر مفتاح ECDSA وحدة TEE في…
 0xby7eme/windows-lpe-auditor
مُدقّق صغير لسوء التكوين المؤدي إلى تصعيد الامتيازات المحلية (LPE) على Windows، مزوّد بواجهة مستخدم طرفية، مبني باستخدام C++20 وFTXUI
 pepsipu/ns2jb
عرض توضيحي لكسر حماية وحدة التحكم ينفّذ دوال أصلية داخل عملية نظام ملفات Switch 2 عبر SmileBASIC، ويتحقق من النتائج، ويستعيد التعليمات الأصلية.
 jakehildreth/locksmith2
مجموعة أدوات AD CS لمسؤولي AD ومتخصصي الأمن الدفاعي وفِرَق الفريق الأحمر الوقحة
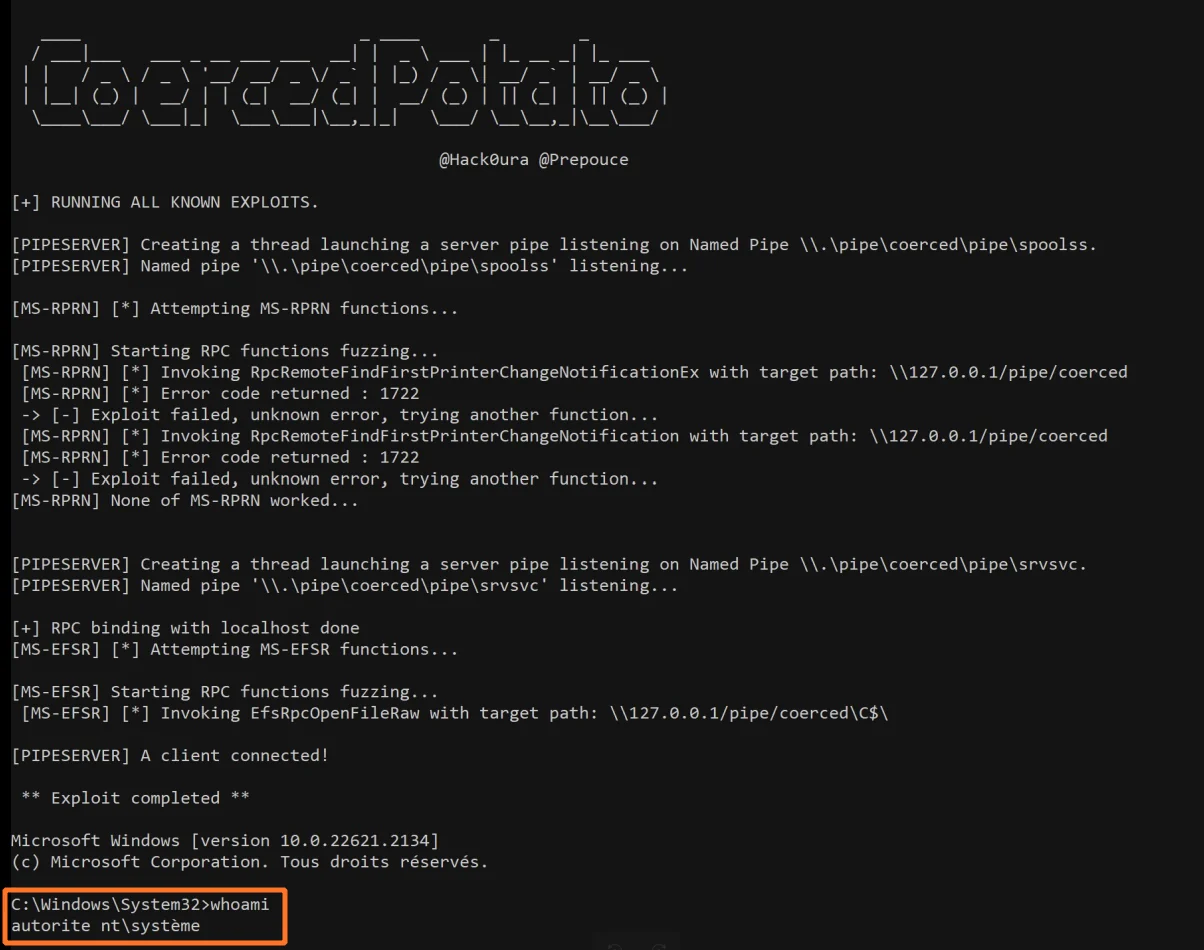 prepouce/coercedpotato
أداة لتصعيد الامتيازات محليًا على Windows تستغل SeImpersonatePrivilege عبر إكراه RPC الخاص بـ MS-RPRN وMS-EFSR لتنفيذ الأوامر بصلاحيات SYSTEM.
 abraxas/superset-g3-v0-import-sql-plant
مختبر إثبات مفهوم لثغرة تفويض في Apache Superset 6.1.0 حيث يقوم محرر لوحة معلومات بدور Gamma بزرع SQL في مجموعة البيانات عبر استيراد لوحة معلومات v0…
 constantinefedorov/review.cve-2021-3156
أداة استغلال إثبات مفهوم بلغة Python للثغرة CVE-2021-3156 (Baron Samedit)، وهي ثغرة تجاوز سعة المخزن المؤقت في الكومة (heap overflow) في sudoedit…
 blendin/3snake
أداة لاستخراج المعلومات من العمليات المنشأة حديثًا
 capture0x/aws-pentest
أداة سطر أوامر آلية لتقييم أمان AWS تضم 30 وحدة تغطي تصعيد صلاحيات IAM، وانكشاف S3، والحوسبة، والشبكة، والتسجيل، وفحوصات سوء التكوين، وتُنتج تقارير…
 sysdopllc/vestacp-config-eval-rce
تنبيه أمني: VestaCP <= 0.9.8-26 نقاط استقبال eval في محلّل الإعدادات المُصادَق عليها -> تنفيذ أوامر عن بُعد بصلاحيات الجذر (سلف HestiaCP…
 zhangutah/security-research
شيفرة C لإثبات المفهوم وكتابات تحليلية لثغرات نواة لينكس المُفصح عنها، بما في ذلك مصادر استغلال لكل ثغرة CVE وتحليل تقني.








