
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 goichot/cve-2020-3433
إثباتات المفهوم وتحليل تقني لثلاث ثغرات في Cisco AnyConnect على نظام ويندوز: تصعيد الامتيازات المحلية (CVE-2020-3433)، رفض الخدمة (CVE-2020-3434)،…
 evilashz/cve-2021-1675-lpe-exp
PrintNightmare , تصعيد الامتيازات المحلي لـ CVE-2021-1675 أو CVE-2021-34527
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() تصعيد الامتيازات
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
CVE-2024-40431+CVE-2022-25479 سلسلة لـ EOP (هجوم يقتصر على البيانات فقط)
 kamalx06/tornadorevc2
إطار عمل معياري لما بعد الاستغلال يدير جلسات reverse-shell عبر TCP/TLS/mTLS مع إضافات للتعداد والتنفيذ في الذاكرة والتحويل عبر SOCKS5 والاستمرارية.
 sbousseaden/gluegate
وكيل لواجهة برمجة الذاكرة عبر mozglue.dll الموقّع
 jvbotelho/ghosthound
GhostHound هي إضافة لـ BloodHound OpenGraph تعيد عرض تنشيط الكائنات المحذوفة (tombstone reanimation) في Active Directory كمسار هجوم من الدرجة الأولى،…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 ذعر نواة لينكس في netfilter_queue
 xalgord/react2shell
مجموعة أدوات استغلال متقدمة لإجراءات خادم Next.js (CVE-2025-55182)
 sarabpal-dev/cheese-cake
إثبات مفهوم للثغرة CVE-2025-21479، مقترن بتقنية Dirty Pagetable.
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE، يدعم إضافة/حذف المستخدمين وتنفيذ أوامر CLI/أوامر النظام.
 thinkycx/cve-2017-8890
تنفيذ استغلال CVE-2017-8890 مع وثائق تحليل مفصلة لتصعيد الامتيازات على نوى Ubuntu 16.04 و Nexus 6P.
 mobilehackinglab/ghostlock-a17
استغلال نواة لثغرة CVE-2026-43499 على Samsung Galaxy A17 يحقق صلاحيات الجذر (root) عبر تجاوز KDP، واستعادة KASLR، وتنفيذ workqueue مزورة مع shell…
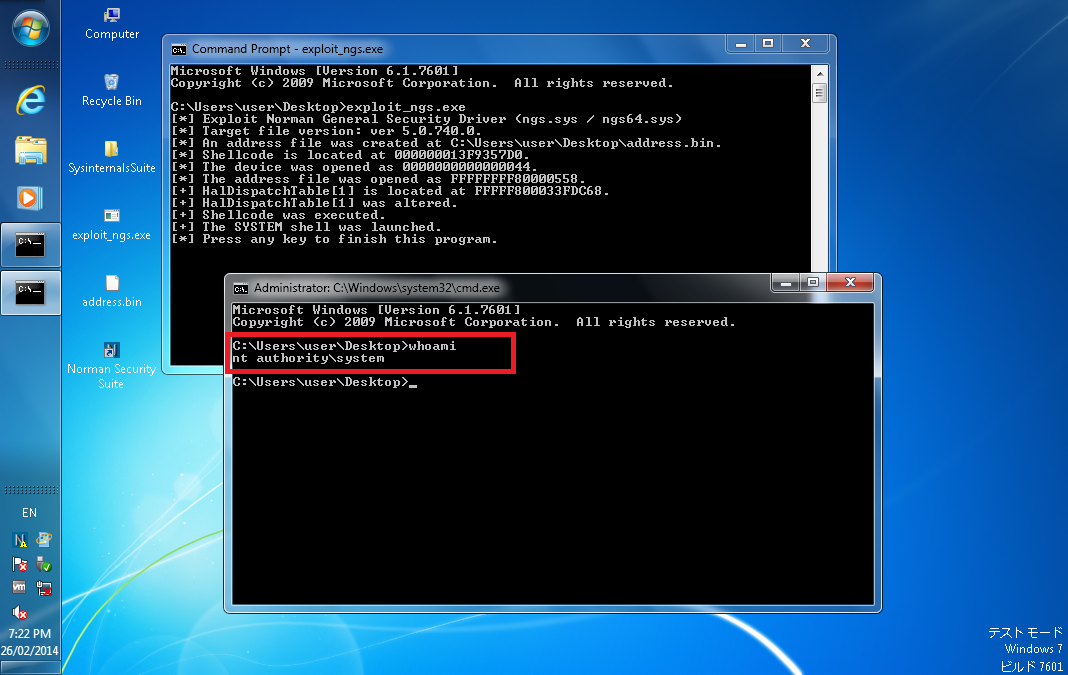 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - تنفيذ التعليمات البرمجية عن بُعد مع المصادقة في VMware vCenter Server (استغلال)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 مع تفويض Kerberos








