

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PPLwindow — إثبات مفهوم لتجاوز PPL باستغلال استدعاء النظام NtUserGetWindowProcessHandle للحصول على مقبض للعمليات المحمية في Windows دون امتيازات المسؤول. | Kitploit
أدوات/GitHubGitHub/r41n3rzuf477/pplwindow
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمراستغلال الملفات الثنائية
GitHubr41n3rzuf477/pplwindow

PPLwindow

إثبات مفهوم لتجاوز PPL باستغلال استدعاء النظام NtUserGetWindowProcessHandle للحصول على مقبض للعمليات المحمية في Windows دون امتيازات المسؤول.

عرض المستودع
57390منذ 10 أشهرتمت المراجعة من قبل Kitploit
مشاركة

PPLwindow

PPLwindow هو إثبات مفهوم (Proof-of-Concept) لتجاوز PPL يؤثر على Windows 10 1809 حتى Windows 11 23H2. إن استدعاء النظام NtUserGetWindowProcessHandle من برنامج التشغيل win32kfull.sys لا يتحقق بشكل صحيح مما إذا كانت العملية عملية محمية على إصدارات Windows المذكورة. يمكن استغلال ذلك للحصول على مقبض عملية (process handle) بصلاحيات PROCESS_QUERY_LIMITED_INFORMATION | PROCESS_VM_OPERATION | PROCESS_VM_READ | PROCESS_VM_WRITE | PROCESS_DUP_HANDLE لعملية محمية من عملية غير محمية.

تحتاج العملية المحمية المستهدفة إلى نافذة لكي يعمل هذا التجاوز. يستغل PoC الملف WerFaultSecure.exe ويحقق PP-WinTcb. لا يتطلب هذا التجاوز أي صلاحيات مسؤول (admin). تم إصلاحه في Windows 11 24H2.

رأيت هذا المنشور من James Forshaw: https://infosec.exchange/@tiraniddo/115539156769921108 كان رد فعلي الأول: انتظر لحظة. أنا أعرف هذا. لقد وجدت هذا بالفعل في 2023 مع CVE-2023-41772، لكنني لم أتمكن من العثور على عملية محمية كهدف صالح. لذا شكرًا لـ James Forshaw على إيجاد هدف جيد (WerFaultSecure.exe). أخبرت Microsoft بهذا عندما أبلغت عن CVE-2023-41772. قد يكون هذا هو السبب وراء إصلاحه في Windows 11 24H2.

بالنسبة لـ Windows 10 1809 / Windows Server 2019، يمكنك استخدام ملفات WerFaultSecure.exe و wer.dll الثنائية من Windows 10 21H2 / Windows Server 2022. ضع كلا الملفين الثنائيين في مجلد وقدم المسار إلى WerFaultSecure.exe كأول وسيطة سطر أوامر (command line argument) إلى PPLwindow.
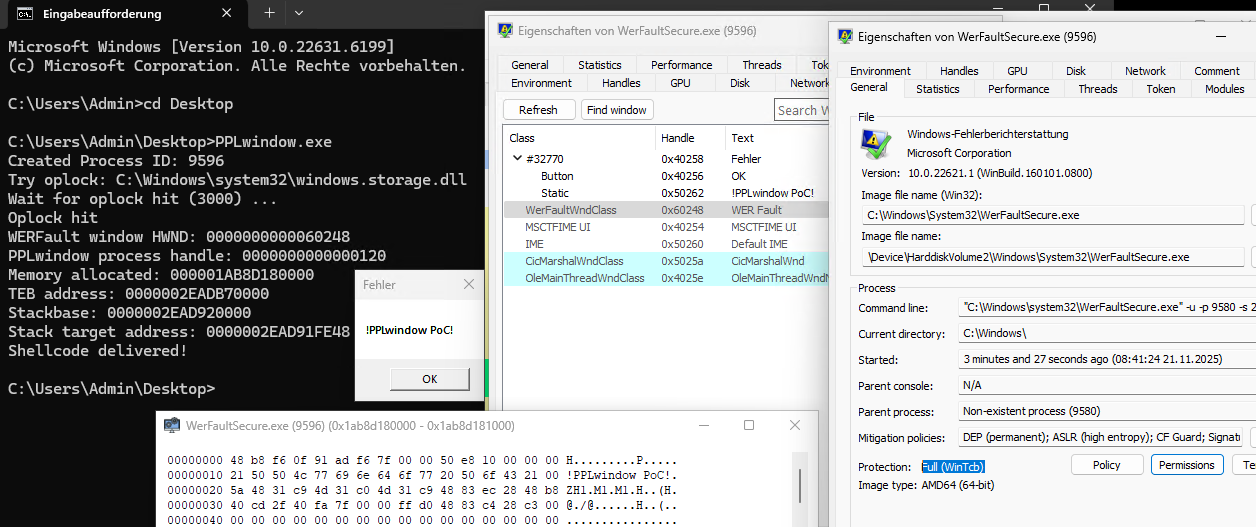

PPLwindow PPL Bypass

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





