
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 cl4ym0re/cve-2023-21768-compiled
استغلال مُجمَّع لثغرة CVE-2023-21768، وهي ثغرة تصعيد صلاحيات محلية في نظام ويندوز تستهدف برنامج التشغيل AFD.sys. تم اختباره على إصدار ويندوز 22H2…
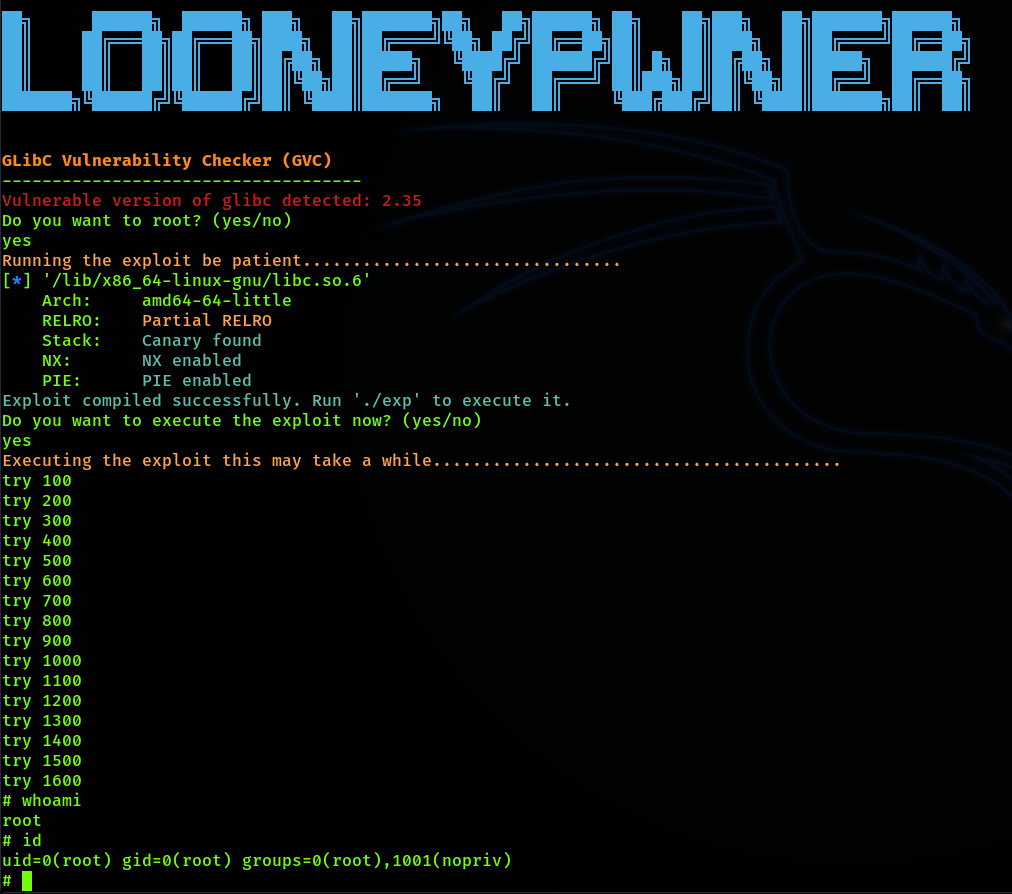 chaudharyarjun/looneypwner
أداة استغلال لـ CVE-2023-4911، تستهدف ثغرة 'Looney Tunables' في glibc في توزيعات لينكس المختلفة.
 aiex-3/confluence-hack
استغلال لثغرة CVE-2023-22515 في Atlassian Confluence يقوم بإنشاء مستخدم إداري جديد ونشر إضافة صدفة ويب لتنفيذ الأوامر على الخادم.
 cisc0-gif/kitt
إطار اختبار الاختراق المبني على بايثون
 0xdea/raptor_infiltrate20
#INFILTRATE20 حزمة حفلة raptor.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 كاميرا Windows Cross Device الافتراضية EoP - من مستخدم عادي إلى SYSTEM
 slaptat/copyfail30
copyFail لـ python قبل الإصدار 3.10، بدون os.splice()
 ch3rn0byl/cve-2021-21551
إثبات مفهوم لاستغلال CVE-2021-21551 يستهدف برنامج تشغيل dbutil_2_3 من Dell لتحقيق تنفيذ التعليمات البرمجية على الأنظمة التي يكون فيها HVCI معطلاً.
 roddux/germy
GERMY هو ثغرة يوم معدوم في نواة لينكس في تخصص خط N_GSM
 karazajac/dirtyfail
أداة كشف + PoC لثغرات كتابة ذاكرة التخزين المؤقت للصفحات في Linux: Copy Fail (CVE-2026-31431) و Dirty Frag (CVE-2026-43284/43500). لأغراض البحث…
 rhzv0/bat
منصة محاكاة خصم لينكس كاملة الطيف مع تمويه على مستوى النواة، واتصال C2، وتصعيد الامتيازات، وجمع بيانات الاعتماد، والحركة الجانبية، وتدمير القطع…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
كود إثبات المفهوم لـ CVE-2023-2008
 sxlmnwb/cve-2023-0386
استغلال الثغرات على Ubuntu 22.04
 zephrfish/copyfail-cve-2026-31431
استغلال تصعيد الامتيازات المحلية في نواة لينكس (CVE-2026-31431) باستخدام AF_ALG + splice للكتابة فوق ذاكرة التخزين المؤقت للصفحات للملف الثنائي…
 padovah4ck/cve-2019-0986
أبحاث الأمن
 hd3s5aa/cve-2023-21674
برهان مفهوم لاستغلال ثغرة CVE-2023-21674، وهي ثغرة في Windows ALPC تتيح الهروب من صندوق الرمل للمتصفح ورفع الامتيازات إلى مستوى SYSTEM عبر التلاعب…
 hoangkien1020/cve-2020-14321
سمحت عمليات التسجيل في الدورات بتصعيد الامتيازات من دور المعلم إلى دور المدير وصولًا إلى RCE








