Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
تصعيد الامتيازاتآليات الاستمراريةتحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةما بعد الاستغلالاستغلال الملفات الثنائية
GitHub
مشاركة
carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation

CVE-2024-37726-MSI-Center-Local-Privilege-Escalation

إثبات المفهوم لـ CVE-2024-37726: تصعيد الصلاحيات المحلية في MSI Center عبر الكتابة التعسفية للملفات باستخدام هجمات الروابط الرمزية/التقاطعات والتلاعب بـ OpLock، مما يتيح حذف الملفات على مستوى SYSTEM واستمراريتها.

عرض المستودع
371438منذ سنة واحدةتمت المراجعة من قبل Kitploit

CVE-2024-37726 MSI Center تصعيد الصلاحيات المحلية - ثغرة الكتابة التعسفية على الملفات

ملخص الثغرة

تم اكتشاف ثغرة تصعيد الصلاحيات المحلية في نظام Windows في إصدارات MSI Center <= 2.0.36.0، والتي تسمح لمستخدم منخفض الصلاحيات بالكتابة أو الحذف التعسفي للملفات عالية الصلاحيات والحرجة على النظام. تنتج هذه الثغرة عن تشغيل تطبيق MSI Center بصلاحيات NT AUTHORITY\SYSTEM وكتابة الملف إلى دليل يتحكم به مستخدم منخفض الصلاحيات، مما يسمح لمستخدم منخفض الصلاحيات بالتلاعب بنظام الملفات باستخدام symlink وخداع التطبيق لكتابة أو استبدال الملفات في مواقع عشوائية.

تفاصيل الثغرة

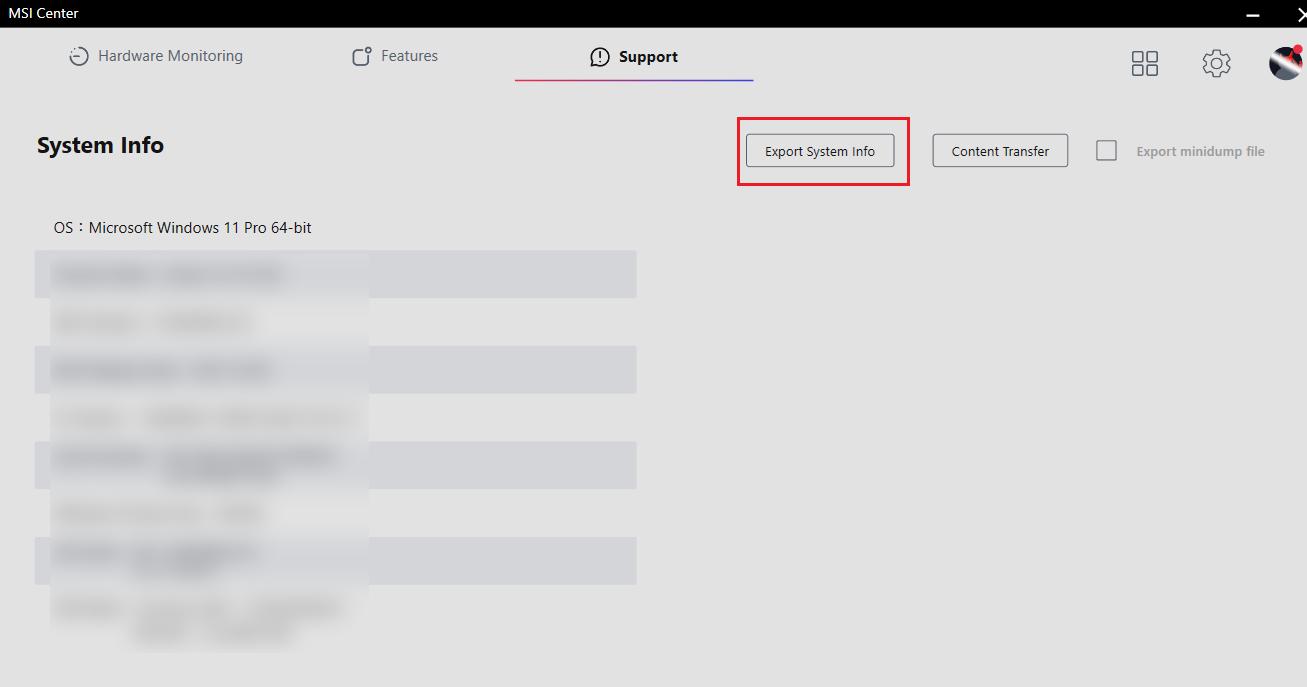
تحدث الثغرة عندما يقوم مستخدم منخفض الصلاحيات بإنشاء دليل وتعيين OpLock على ملف داخل ذلك الدليل. يمكن للمستخدم بعد ذلك استخدام وظيفة "Export System Info" في MSI Center لبدء عملية كتابة على الملف المقفل. أثناء وجود OpLock، يمكن للمستخدم نقل الملف الأصلي وإنشاء junction إلى ملف هدف، مما يسمح لتطبيق MSI Center باستبدال أو حذف الملف الهدف بصلاحيات SYSTEM.

Untitled

Untitled

خطوات إعادة الإنتاج

  1. إنشاء دليل يحتوي على ملف واحد (مثل C:\Users\Public\eop\12345.txt).
  2. تعيين OpLock على الملف 12345.txt.
  3. اختيار وظيفة "Export System Info" في MSI Center وتحديد الملف المقفل لبدء عملية الكتابة.
  4. ستتوقف عمليات MSI Center.exe و MSI.CentralServer.exe بسبب OpLock.
  5. نقل الملف 12345.txt لإفراغ الدليل.
  6. إنشاء junction من الدليل الأصلي إلى موقع هدف (مثل GLOBAL\GLOBALROOT\RPC Control\12345.txt).
  7. إنشاء رابط رمزي من الموقع الهدف إلى الملف الهدف (مثل C:\Windows\lsasetup.log).
  8. تحرير OpLock.
  9. حذف الرابط الرمزي.
  10. سيتم حذف الملف الهدف (مثل C:\Windows\lsasetup.log) واستبداله.

تصعيد الصلاحيات

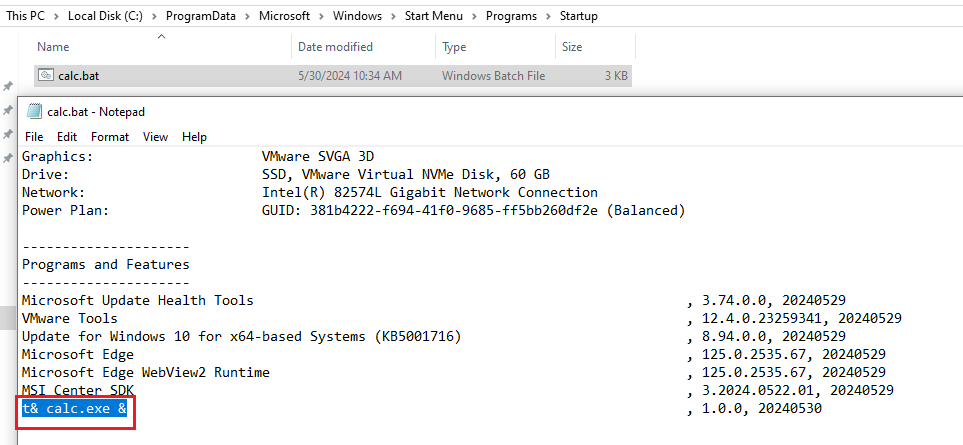
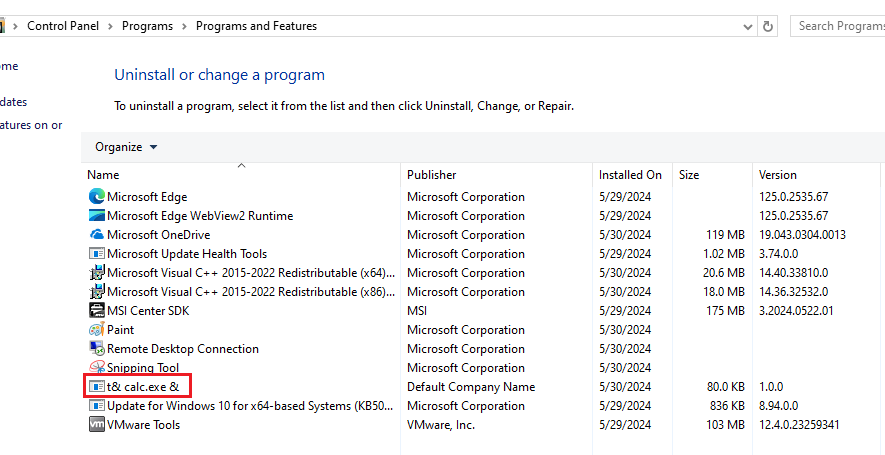
يمكننا إنشاء البرنامج وتثبيته بدون صلاحيات المسؤول، وتثبيته في أي مكان يمتلك فيه المستخدم منخفض الصلاحيات صلاحية الكتابة. نظرًا لأن المخرجات تحتوي على اسم البرنامج المثبت، يمكننا إساءة استخدام اسم البرنامج، وكتابة النتيجة إلى C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\backdoor.bat. عندما يقوم مسؤول بتسجيل الدخول، سينفذ الحمولة الخاصة بنا ويسبب تصعيد الصلاحيات.

تأكد من استخدام MsiInfo.exe لإزالة شرط المسؤول للتثبيت.

C:\Program Files (x86)\Windows Kits\10\bin\10.0.17763.0\x86\MsiInfo.exe "D:\tools\MSI Center EOP\t& calc.exe &\Release\t& calc.exe &.msi" -w 10
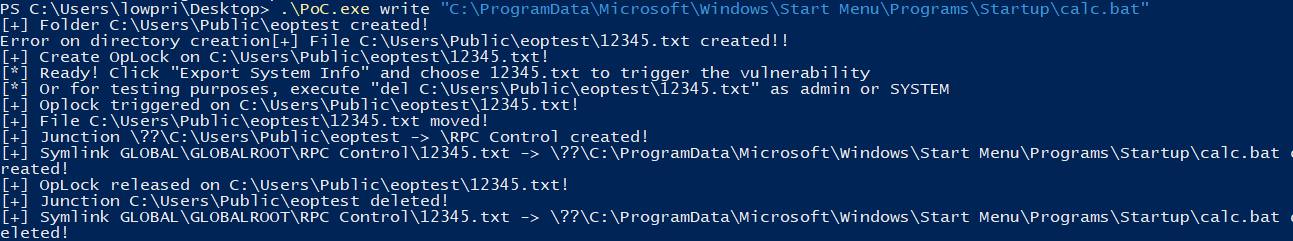
خطوات تصعيد الصلاحيات

  1. مع مستخدم منخفض الصلاحيات، قم بإنشاء وتثبيت البرنامج مع الحمولة كاسم البرنامج.

Untitled

  1. قم بتشغيل الـ poc مرة أخرى لكن وجه الرابط إلى C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\calc.bat

Untitled

  1. لاحظ أن الحمولة الخاصة بنا تم تضمينها في المخرجات.

Untitled

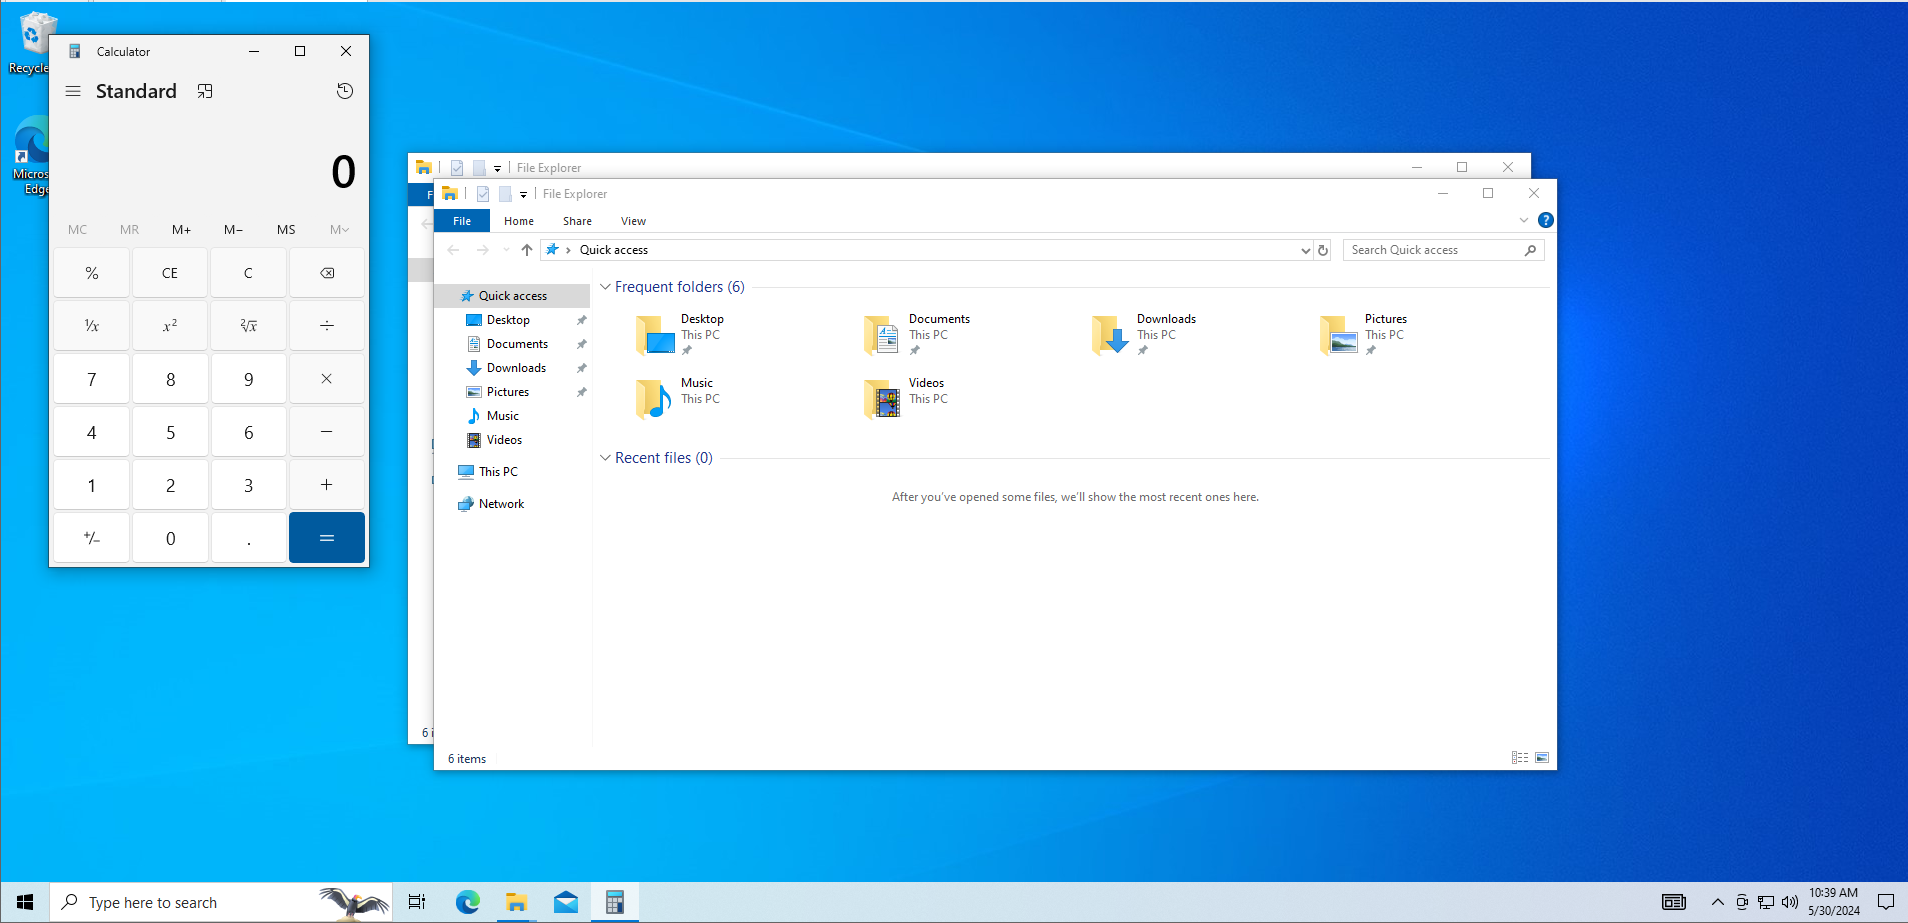
  1. من خلال إساءة استخدام ميزات التشغيل التلقائي، عندما يقوم مسؤول بتسجيل الدخول، يمكننا خداعهم لتشغيل كود عشوائي.

Untitled

التأثير

يسمح استغلال هذه الثغرة بنجاح لمستخدم منخفض الصلاحيات بالكتابة أو الحذف التعسفي لملفات النظام الحرجة، مما يؤدي إلى تصعيد محتمل للصلاحيات. قد يؤدي ذلك إلى اختراق كامل للنظام.

المرجع

https://csr.msi.com/global/product-security-advisories

ملاحظة

تم إصدار إصدار جديد (2.0.38.0) في 3/7/2024 وقام بإصلاح الثغرة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →