
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تصعيد الامتيازات — الصفحة 2 | Kitploit
الفئات

تصعيد الامتيازات

أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.

موصى به من Kitploit

أفضل الأدوات

10 محدد
PEASS-ng preview#1

PEASS-ng

GitHubpeass-ng/peass-ng
20.3kمنذ 17س 32د
PrivescCheck preview#2

PrivescCheck

GitHubitm4n/privesccheck
3.9kمنذ يوم واحد
LinEnum preview#3

LinEnum

GitHubrebootuser/linenum
8.0kمنذ 6 سنوات
linux-smart-enumeration preview#4

linux-smart-enumeration

GitHubdiego-treitos/linux-smart-enumeration
4.0kمنذ 5 أشهر
WinPwn preview#5

WinPwn

GitHubs3cur3th1ssh1t/winpwn
3.7kمنذ سنة واحدة
wesng preview#6

wesng

GitHubbitsadmin/wesng
4.9kمنذ 3 أيام
BeRoot preview#7

BeRoot

GitHubalessandroz/beroot
2.6kمنذ 2 سنوات
PowerUpSQL preview#9

PowerUpSQL

GitHubnetspi/powerupsql
2.7kمنذ سنة واحدة
Seatbelt preview#10

Seatbelt

GitHubghostpack/seatbelt
4.7kمنذ سنة واحدة
SharpUp preview#11

SharpUp

GitHubghostpack/sharpup
1.5kمنذ 3 سنوات
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
4417 نتائج
0xM0nCrush preview

0xM0nCrush

GitHubdeathshotxd/0xm0ncrush

# مُنهي عمليات في وضع النواة باستخدام برنامج تشغيل BYOVD موقّع. يعمل على جميع إصدارات Windows 10/11. بدون إزاحات، بدون PDB. Rust.

defensive-toolsprivilege-escalationexploitation+4
109منذ يوم واحد
impacket preview

impacket

GitHubfortra/impacket

مكتبة بايثون للتعامل مع بروتوكولات الشبكة منخفضة المستوى، تتضمن تطبيقات لـ SMB وMSRPC وKerberos وWMI مع أدوات لهجمات المصادقة، وهجمات pass-the-hash،…

password-crackingpenetration-testing-frameworksprivilege-escalation+17
16.0kمنذ يوم واحد
Lab4PurpleSec preview

Lab4PurpleSec

GitHub0xmr007/lab4purplesec

Lab4PurpleSec هو مختبر منزلي معياري لفريق أرجواني يجمع بين بيئة Active Directory ضعيفة (GOAD)، ومنطقة DMZ ويب مبنية على Docker، و pfSense + Suricata،…

privilege-escalationids-ips-evasionweb-application-exploitation+5
306منذ يوم واحد
IDWolf preview

IDWolf

GitHubg4bri-3l3/idwolf

Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…

defensive-toolsprivilege-escalationvulnerability-analysis+6
21منذ يوم واحد
PrivescCheck preview

PrivescCheck

GitHubitm4n/privesccheck

نص برمجي لتصعيد الامتيازات واستكشاف النظام لنظام ويندوز

privilege-escalationvulnerability-analysisconfiguration-auditing+3
3.9kمنذ يوم واحد
BloodBash preview

BloodBash

GitHubsquidsec/bloodbash

محلل مسارات الهجوم دون اتصال لـ AD/Entra لملفات SharpHound/AzureHound بصيغة JSON. يعرض نتائج تصعيد الامتيازات، والاعتمادات، وسوء التهيئة مرتبة حسب…
privilege-escalationvulnerability-analysislateral-movement+6
499منذ يوم واحد
Magisk preview

Magisk

GitHubtopjohnwu/magisk

مجموعة تخصيص أندرويد توفر صلاحية الجذر (MagiskSU)، تثبيت وحدات بدون نظام، تفكيك/إعادة تجميع صورة الإقلاع، وحقن كود وقت التشغيل Zygisk لتعديل متقدم…

android-securityprivilege-escalationmobile-security
62.1kمنذ يوم واحد
bpfjailer preview

bpfjailer

GitHubfacebookincubator/bpfjailer

eBPF LSM القائم على التحكم الإلزامي بالوصول وjailer

authentication-authorizationdefensive-toolsprivilege-escalation+3
89منذ 2 أيام
pentest-mcp preview

pentest-mcp

GitHubdmontgomery40/pentest-mcp

ليس للأغراض التعليمية: خادم MCP لمختبر الاختراق المحترفين يدعم STDIO/HTTP/SSE، nmap، go/dirbuster، nikto، JtR، hashcat، بناء قوائم الكلمات، والمزيد.
penetration-testing-frameworksprivilege-escalationreconnaissance+8
140منذ 2 أيام
Terminator_Killer preview

Terminator_Killer

GitHubhika-sec/terminator_killer

أداة قتل عمليات في وضع النواة تستغل CVE-2026-0828 (BYOVD) لإنهاء العمليات المحمية عبر سائق موقّع ضعيف، متجاوزةً PPL وأمن نقاط النهاية.
privilege-escalationvulnerability-analysisexploitation+3
1منذ 2 أيام
peirates preview

peirates

GitHubinguardians/peirates

Peirates - أداة اختبار اختراق Kubernetes

privilege-escalationcontainer-securityexploitation+5
1.5kمنذ 2 أيام
HostBadger preview

HostBadger

GitHubg4bri-3l3/hostbadger

Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis

defensive-toolsprivilege-escalationvulnerability-scanners+6
20منذ 2 أيام
wake-and-break preview

wake-and-break

GitHubblasty/wake-and-break

ثغرة PSP لبطاقات رسومات AMD navi31 (RX 7900) تعطّل فحوصات توقيع البرامج الثابتة حتى تُحمّل البطاقة برامج ثابتة SMU وSDMA وMEC وIMU وRLC غير موقّعة؛…

embedded-systems-securityprivilege-escalationexploitation+5
6منذ 2 أيام
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

منصة زرع وC2 مدعومة باستدعاءات النظام عبر الأنظمة — استدعاءات نظام مباشرة (Win)، استدعاءات نظام خام (Linux)، قنوات HTTPS/DNS/ICMP. بدون طبقة winapi.
privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
65منذ 2 أيام
bloodyAD preview

bloodyAD

GitHubcravaterouge/bloodyad

إطار عمل لتصعيد الامتيازات في Active Directory يعتمد على LDAP، ويدعم pass-the-hash، pass-the-ticket، ومصادقة الشهادة للاختبارات الأمنية الآلية.

privilege-escalationexploitationpenetration-testing+1
2.3kمنذ 2 أيام
wesng preview

wesng

GitHubbitsadmin/wesng

مقترح استغلال ثغرات ويندوز - الجيل التالي
privilege-escalationvulnerability-analysisexploitation+1
4.9kمنذ 3 أيام
CVE-2022-36946 preview

CVE-2022-36946

GitHubpwnzer0tt1/cve-2022-36946

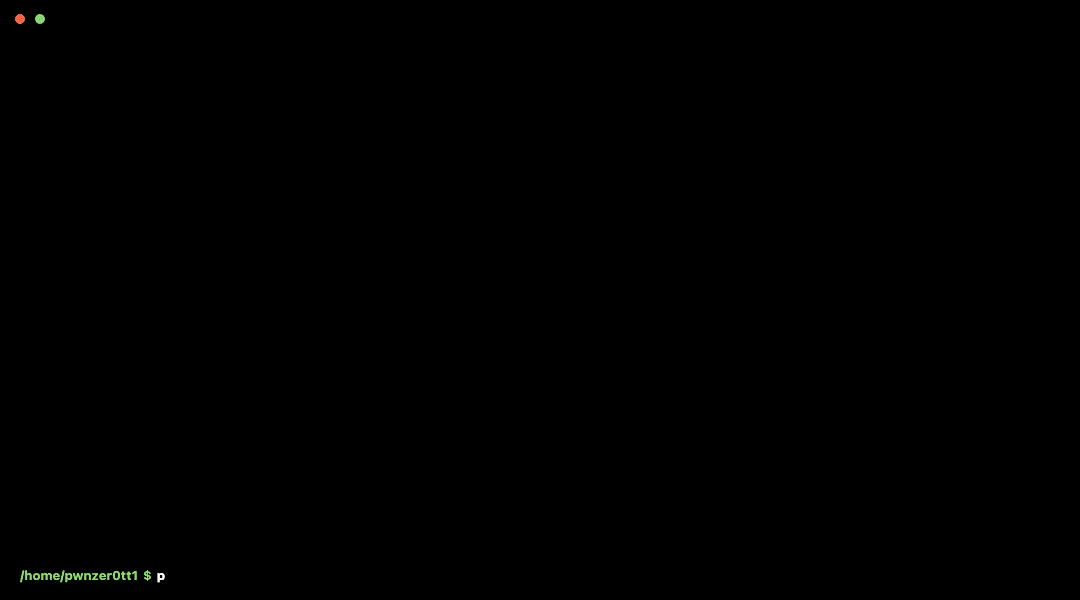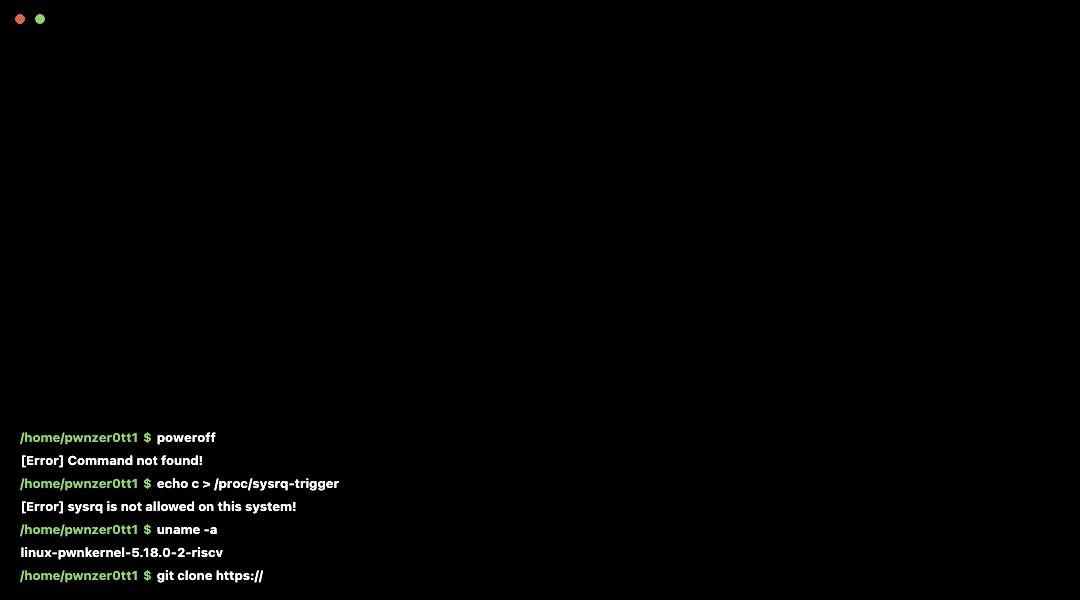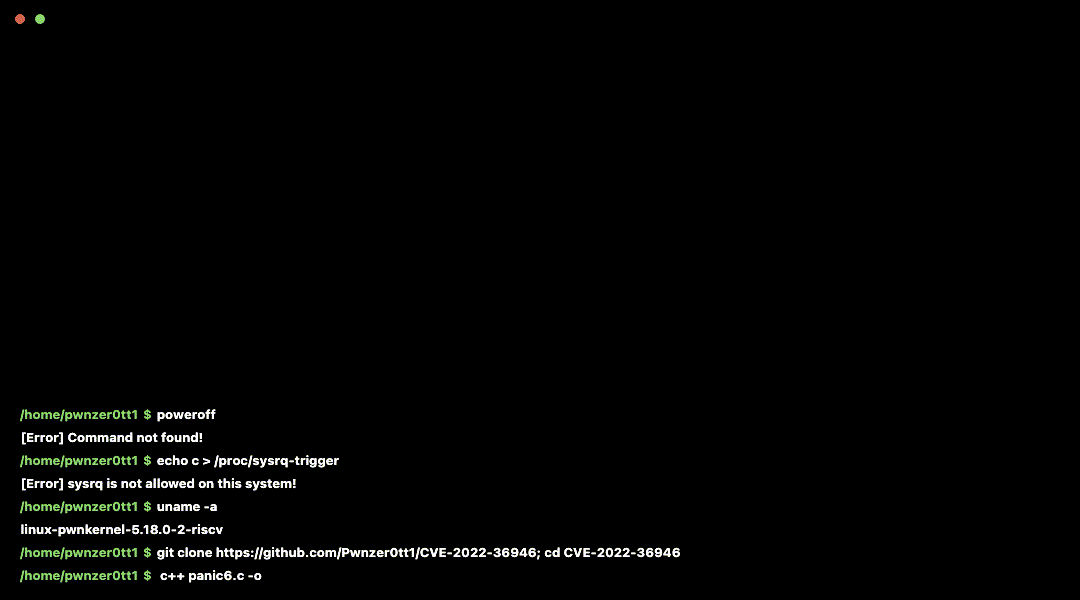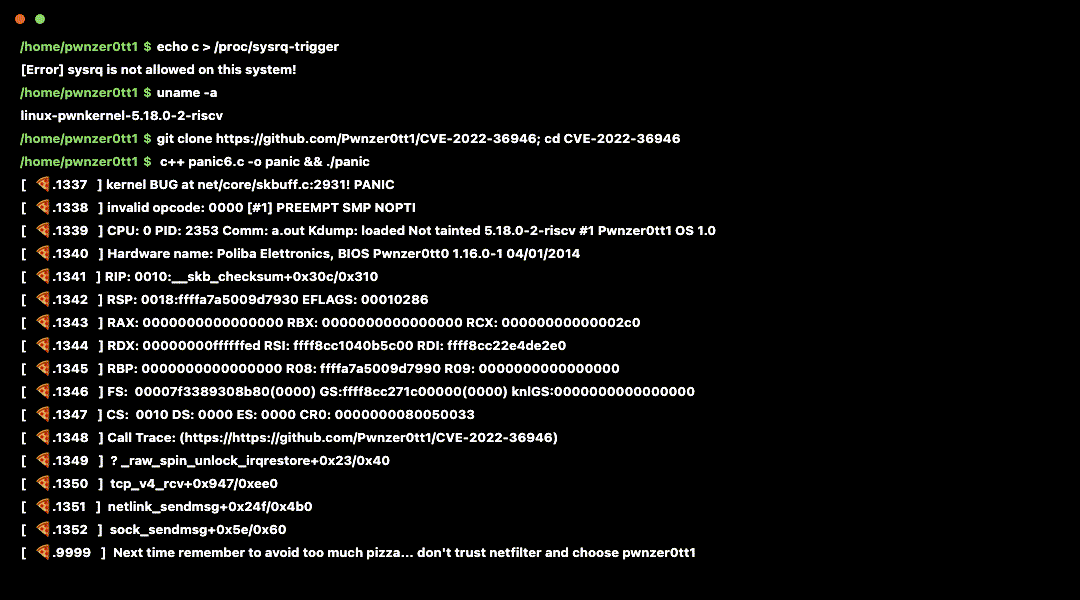
CVE-2022-36946 ذعر نواة لينكس في netfilter_queue

privilege-escalationvulnerability-analysisexploitation+1
22منذ 3 أيام
GhostLock preview

GhostLock

GitHubr0rt1z2/ghostlock

استغلال صلاحيات الجذر في النواة (CVE-2026-43499) لبعض أجهزة Amazon

android-securityprivilege-escalationexploit-frameworks+4
48منذ 3 أيام
السابق123…100التالي






