

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Lab4PurpleSec — Lab4PurpleSec هو مختبر منزلي معياري لفريق أرجواني يجمع بين بيئة Active Directory ضعيفة (GOAD)، ومنطقة DMZ ويب مبنية على Docker، و pfSense + Suricata، ونظام Wazuh SIEM. يوفر بيئة تدريب واقعية ومفتوحة المصدر لاستغلال الويب، والتنقل بين الشبكات، وهجمات Active Directory، وكشف الفريق الأزرق. | Kitploit
أدوات/GitHubGitHub/0xmr007/lab4purplesec
تصعيد الامتيازاتالتهرب من IDS/IPSاستغلال تطبيقات الويباختبار الاختراقكشف التسللالتعلم والتعليمالفريق الأحمرمختبرات وتدريب عملي
GitHub0xmr007/lab4purplesec

Lab4PurpleSec

عرض المستودع
3063548منذ 22 أيامتمت المراجعة من قبل Kitploit

حول

Lab4PurpleSec هو مختبر منزلي معياري لفريق أرجواني يجمع بين بيئة Active Directory ضعيفة (GOAD)، ومنطقة DMZ ويب مبنية على Docker، و pfSense + Suricata، ونظام Wazuh SIEM. يوفر بيئة تدريب واقعية ومفتوحة المصدر لاستغلال الويب، والتنقل بين الشبكات، وهجمات Active Directory، وكشف الفريق الأزرق.

مشاركة

Lab4PurpleSec

Lab4PurpleSec

Version License

🇫🇷 Version française disponible ici

Lab4PurpleSec هو مختبر منزلي للأمن السيبراني مقسّم إلى شبكات، مخصّص للتطبيق العملي في تدريبات الفريق الأحمر والفريق الأزرق، ويجمع بين اختبار اختراق الشبكات وتطبيقات الويب، وهجمات Active Directory، والمراقبة الدفاعية (SIEM، IDS/IPS). وهو موجّه للطلاب والمهتمين بالأمن السيبراني الذين يفضّلون بناء البيئة من الصفر بدلاً من استخدام أجهزة افتراضية جاهزة. والهدف هو فهم كل مكوّن عبر تثبيته وإعداده يدوياً، بطريقة قابلة للتكرار وقابلة للتخصيص في الوقت نفسه.

جدول المحتويات

  • Lab4PurpleSec
    • السيناريوهات
    • باختصار
    • نظرة عامة
    • المتطلبات المسبقة
      • متطلبات العتاد
        • الحد الأدنى من التكوين (سيناريوهات محدودة)
        • التكوين الموصى به (تجربة المختبر الكاملة)
        • التكوين الأمثل (أقصى أداء)
      • متطلبات البرمجيات
      • أهداف المشروع
    • بنية الشبكة
      • Lab4PurpleSec
      • GOAD-MINILAB
    • بنية المستودع
    • البدء السريع
      • الخيار 1: النشر الآلي (موصى به)
      • الخيار 2: النشر اليدوي
    • السيناريوهات الممكنة
      • 1. التمحور - WAN → DMZ → LAN
      • 2. استغلال ويب OWASP → الاستمرارية (webshell)
      • 3. Kerberoasting (AD) - الاستطلاع & استرداد التذاكر
    • تثبيت المكوّنات
      • المكوّنات الآلية
      • المكوّنات اليدوية
    • المساهمات
    • الترخيص
    • إشعار قانوني
    • شكر وتقدير

السيناريوهات

يقدّم الجدول التالي نظرة عامة على سيناريوهات الأمن السيبراني الموثّقة.

السيناريوالحالةالرابط
السيناريو 1 - استغلال تطبيق ويب (WAN → DMZ)موثّقالسيناريو 1
السيناريو 2 - هجمات Active Directory على GOAD (Kerberoasting و AS-REP Roasting)موثّقالسيناريو 2

راجع أيضاً SCENARIOS/00-lab-overview.md للاطلاع على طوبولوجيا المختبر وفهرس السيناريوهات.

باختصار

يتضمّن Lab4PurpleSec الميزات التالية:

  • بنية مقسّمة إلى شبكات (WAN، DMZ، LAN، AD)
  • جدار حماية pfSense، وSuricata IDS/IPS، وWazuh SIEM
  • أجهزة افتراضية قابلة للاستغلال (OWASP، Metasploitable، Windows DC)
  • أدلة مفصّلة للتثبيت والإعداد

نظرة عامة

Lab4PurpleSec هو مختبر منزلي للأمن السيبراني في طور التطوّر، مصمّم لتدريب الفريق الأحمر والفريق الأزرق في بيئة قريبة من بيئات المؤسسات، ويدمج اختبار اختراق الشبكات/الويب، وActive Directory، والكشف، وSIEM، وIDS/IPS.

مشروع موجّه للطلاب والمهتمين بالأمن السيبراني!

المتطلبات المسبقة

متطلبات العتاد

صُمّم Lab4PurpleSec ليكون مرناً ويمكن نشره وفقاً لاحتياجاتك والموارد المتاحة لديك. لا تحتاج إلى تشغيل جميع الأجهزة الافتراضية في الوقت نفسه - فقد صُمّمت السيناريوهات لتُنفَّذ خطوة بخطوة.

الحد الأدنى من التكوين (سيناريوهات محدودة)

  • الذاكرة العشوائية (RAM): 16 GB كحد أدنى
  • المعالج (CPU): معالج رباعي النوى (i5/i7 أو ما يعادله)
  • التخزين: 150 GB مساحة قرص حرة
  • حالة الاستخدام: تشغيل 2-3 أجهزة افتراضية في الوقت نفسه لسيناريوهات محددة (مثل: خادم ويب + جهاز الهجوم، أو SIEM + هدف واحد)

التكوين الموصى به (تجربة المختبر الكاملة)

  • RAM: يُوصى بـ 32 GB
  • CPU: معالج بـ 6 أنوية أو أكثر (i5/i7/i9 أو ما يعادله)
  • التخزين: مساحة قرص حرة 200+ GB (يُوصى بـ SSD)
  • حالة الاستخدام: تشغيل عدة أجهزة افتراضية في آنٍ واحد لسيناريوهات معقدة (مثل بيئة AD كاملة + SIEM + خدمات الويب)

التكوين الأمثل (أقصى أداء)

  • RAM: 64 GB
  • CPU: معالج بـ 8 أنوية أو أكثر (i9/Ryzen 9 أو ما يعادله)
  • التخزين: مساحة قرص حرة 500+ GB (يُوصى بـ NVMe SSD)
  • حالة الاستخدام: تشغيل المختبر بأكمله في آنٍ واحد مع جميع الخدمات نشطة

ملاحظة: هذه المتطلبات الأساسية هي لتكوين مرجعي. يمكنك تخصيصها لتناسب احتياجاتك. بالطبع، تُعدّ الذاكرة العشوائية (RAM) المورد الأهم الذي يجب مراعاته (بالنسبة للمحاكاة الافتراضية، لا تُعدّ قوة CPU/GPU بنفس أهمية RAM).

ملاحظات مهمة:

  • يمكنك تخصيص موارد الأجهزة الافتراضية في Vagrantfile لتتناسب مع عتادك (قلّل RAM/CPU لكل جهاز افتراضي إذا لزم الأمر)
  • ليست كل الأجهزة الافتراضية بحاجة إلى التشغيل في آنٍ واحد - شغّل فقط الأجهزة الافتراضية اللازمة لسيناريوك الحالي
  • يتطلب Wazuh Manager (LAN-SIEM-LIN) ذاكرة RAM بسعة 8GB - وهو الجهاز الافتراضي الأكثر استهلاكًا للموارد
  • تتطلب أجهزة GOAD الافتراضية (Windows) موارد كبيرة - فكّر في تشغيلها بشكل منفصل إذا كانت الذاكرة محدودة
  • استهلاك مساحة القرص: بالإعدادات الافتراضية، يستهلك المختبر حوالي 130-150 GB

للاطلاع على متطلبات العتاد والبرمجيات التفصيلية، راجع docs/SETUP/prereqs.md.

متطلبات البرمجيات

  • Hypervisor: VirtualBox أو VMware Workstation/Player
  • Vagrant: الإصدار 2.2+ (للأجهزة الافتراضية الآلية)
  • Ansible: اختياري، لتنفيذ الـ playbooks يدويًا
  • صور ISO: راجع docs/SETUP/prereqs.md للاطلاع على القائمة الكاملة

أهداف المشروع

Lab4PurpleSec لا يوفّر أجهزة افتراضية جاهزة مسبقًا (OVA/OVF). تتم عملية التثبيت بالكامل "من الصفر" باتباع الأدلة التفصيلية المقدّمة. هذا النهج:

  • يشجّع على التعلّم: فهم كل خطوة من خطوات التثبيت والإعداد
  • يضمن قابلية إعادة الإنتاج: يبني كل مستخدم بيئته بشكل متطابق (مع بقائها قابلة للتخصيص)
  • يعزّز الفهم: إتقان الأنظمة والشبكات والتكوينات
  • يسهّل التخصيص: سهولة التكيّف وفقًا لاحتياجات محددة

بنية الشبكة

Lab4PurpleSec

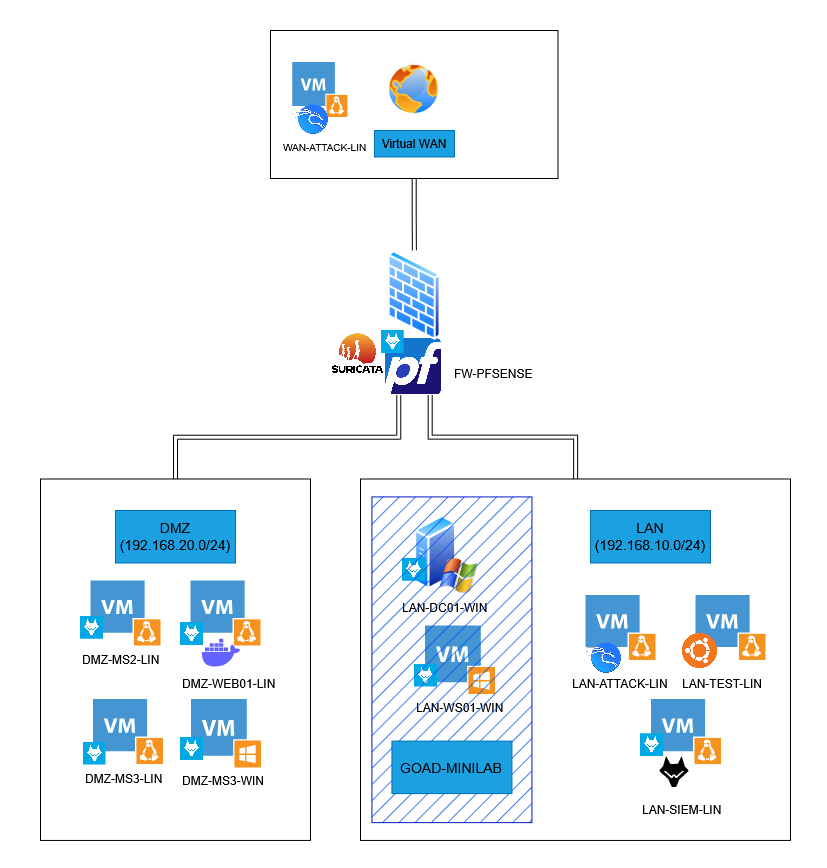
Lab4PurpleSec هي بيئة مخصصة لاستغلال ثغرات التطبيقات والأنظمة، وتستضيف أجهزة افتراضية معرّضة للثغرات عمدًا (Metasploitable2/3)، وتطبيقات ويب OWASP في منطقة DMZ معزولة، بالإضافة إلى بيئة Active Directory معرّضة للثغرات (GOAD MINILAB). يوضّح المخطط التالي البنية الكلية.
Homelab-light.png

GOAD-MINILAB

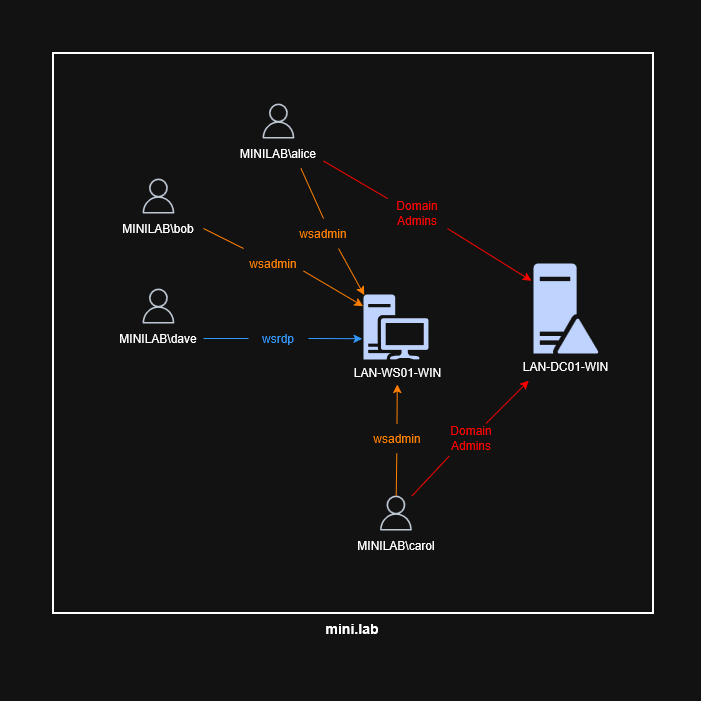
يحاكي GOAD-MINILAB بيئة Active Directory مبسّطة تتضمن وحدة تحكم بالمجال (domain controller) ومحطة عمل عميلة بنظام Windows (وعدة محطات إذا لزم الأمر)، مما يتيح محاكاة أنواع مختلفة من الهجمات الموجّهة نحو Active Directory.
GOAD-MINILAB.png

بنية المستودع

يعرض هذا القسم تنظيم مستودع Lab4PurpleSec ويصف دور كل دليل وملف رئيسي. تتيح هذه البنية تنقّلًا واضحًا بين أدلة التثبيت والتكوينات والاختبارات وموارد المشروع.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





